 janoglezcampos/deathsleep
Un'implementazione PoC per una tecnica di evasione per terminare il thread corrente e ripristinarlo prima di riprendere l'esecuzione, mentre si implementano modifiche alla protezione delle pagine durante la non esecuzione.

██████╗ ███████╗ █████╗ ████████╗██╗ ██╗███████╗██╗ ███████╗███████╗██████╗
██╔══██╗██╔════╝██╔══██╗╚══██╔══╝██║ ██║██╔════╝██║ ██╔════╝██╔════╝██╔══██╗
██║ ██║█████╗ ███████║ ██║ ███████║███████╗██║ █████╗ █████╗ ██████╔╝
██║ ██║██╔══╝ ██╔══██║ ██║ ██╔══██║╚════██║██║ ██╔══╝ ██╔══╝ ██╔═══╝
██████╔╝███████╗██║ ██║ ██║ ██║ ██║███████║███████╗███████╗███████╗██║
╚═════╝ ╚══════╝╚═╝ ╚═╝ ╚═╝ ╚═╝ ╚═╝╚══════╝╚══════╝╚══════╝╚══════╝╚═╝
Una implementazione PoC per una tecnica di evasione che termina il thread corrente e lo ripristina prima di riprendere l'esecuzione, implementando cambiamenti di protezione delle pagine durante la mancata esecuzione.
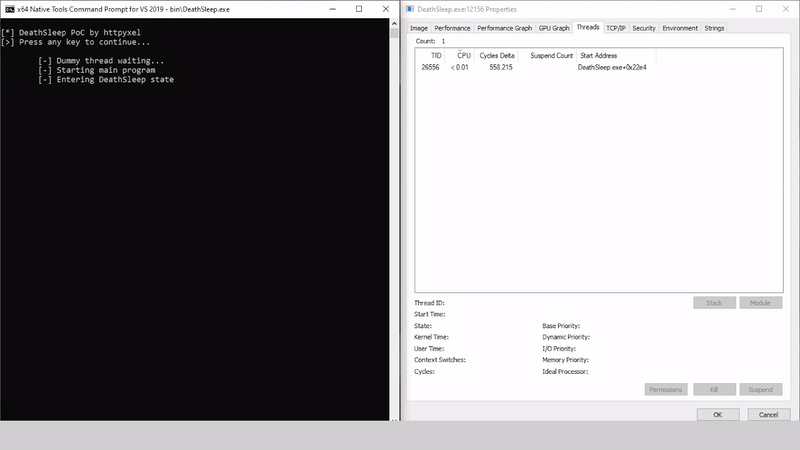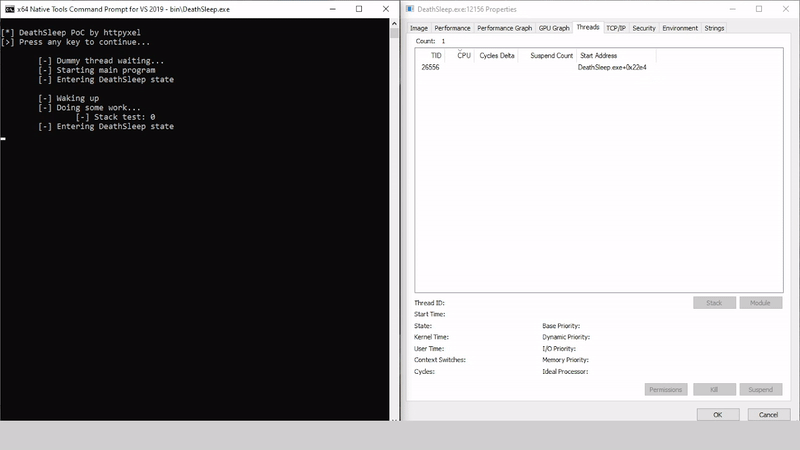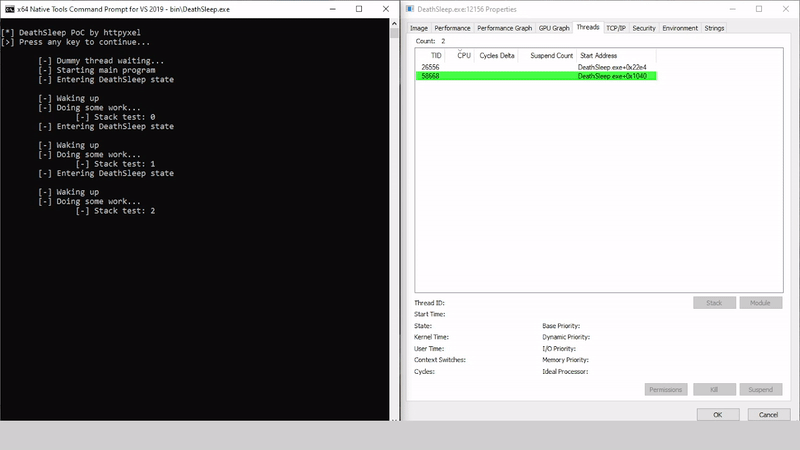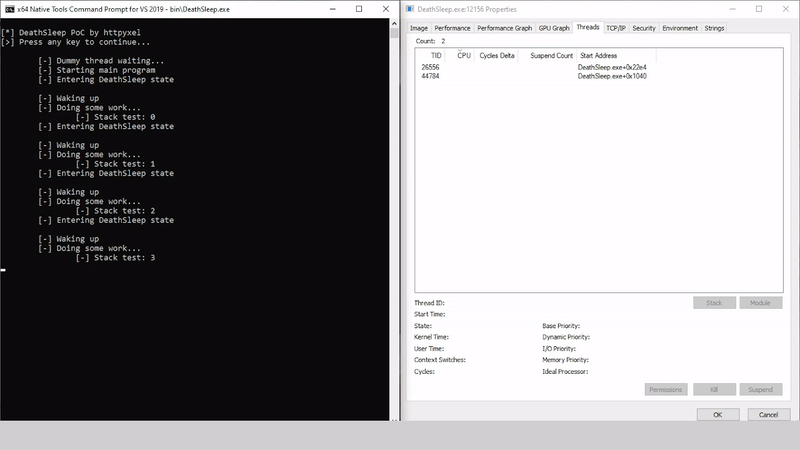
I metodi di sleep e offuscamento sono ben noti nella comunità maldev, con implementazioni diverse, hanno l'obiettivo di nascondersi dagli scanner di memoria durante il sonno, solitamente cambiando le protezioni di pagina e aggiungendo anche funzionalità interessanti come la crittografia dello shellcode, ma c'è un altro punto importante per nascondere il nostro shellcode: nascondere il thread corrente di esecuzione. Spoofare lo stack è figo, ma dopo averci pensato un po' ho pensato che non c'è bisogno di spoofare lo stack… se non c'è stack :)
L'usabilità di questa tecnica è lasciata alla valutazione del lettore, ma in ogni caso, penso sia un modo interessante per rivedere alcuni argomenti e imparare un po' di maldev per chi, come me, sta iniziando in questo mondo.
L'implementazione principale mostrata qui contiene tutto ciò di cui abbiamo bisogno per estrarre dallo stack nella sezione dati, come variabili globali, ma un'implementazione che sposti tutto nell'heap sarà pubblicata presto. Ha lo scopo di mostrare alcune modifiche chiave che devono essere apportate per rendere questo codice pic e iniettabile.
Questo repository è mirrorato tra GitHub e GitLab.
Tutto ciò che è affermato qui deriva dalla mia comprensione dei vari argomenti trattati, sia tramite lettura che esperienza durante lo sviluppo. Sono consapevole di non essere un esperto e l'ultima cosa che voglio è diffondere disinformazione, quindi se pensi che qualcosa non sia corretto, mi piacerebbe che me lo facessi notare, puoi contattarmi su twitter o aprendo issue in questo repo. Grazie mille per la tua comprensione. :)
L'obiettivo principale di questa tecnica è chiaro: terminare il thread corrente e ripristinarlo prima di riprendere l'esecuzione, ma cosa significa esattamente e quali nuovi vincoli impone?
Per poter ripristinare l'esecuzione, dobbiamo salvare due cose prima di terminare il thread: primo, lo stato della CPU, e secondo, lo stack, e impostarli di nuovo efficacemente dopo che il nuovo thread è stato lanciato.
Ho parlato di nuovi vincoli che appariranno in questa tecnica, e ce ne sono due grandi: Primo, dobbiamo memorizzare al di fuori dello stack tutto ciò di cui abbiamo bisogno dal momento in cui il thread termina fino a quando lo stack viene ripristinato, e come vedrete, crea alcune nuove sfide.
Secondo, abbiamo sempre bisogno di almeno un altro thread in esecuzione nel nostro processo, poiché stiamo terminando il nostro thread, se non ci sono altri thread il processo terminerà. Non penso che questo sia un grosso problema, poiché la maggior parte degli agenti vengono iniettati in altri processi, possiamo presumere che questo processo manterrà almeno un thread in esecuzione.
Possiamo vedere in questo POC 4 funzioni principali:
Quando stiamo per salvare lo stack, sorge una domanda: quanto dello stack deve essere salvato?
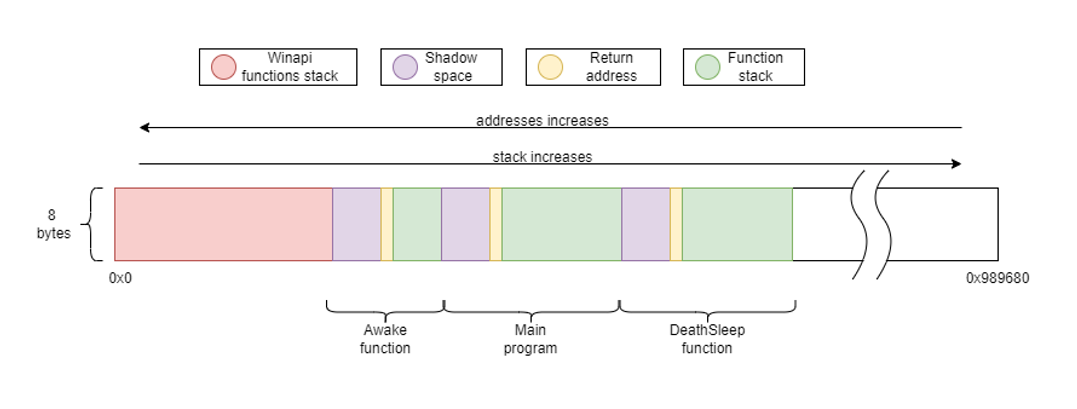
Rivediamo prima cosa c'è nello stack dopo aver chiamato la funzione DeathSleep (questa è la funzione che salva il contesto, lo stack e prepara tutto per l'offuscamento e il ripristino)
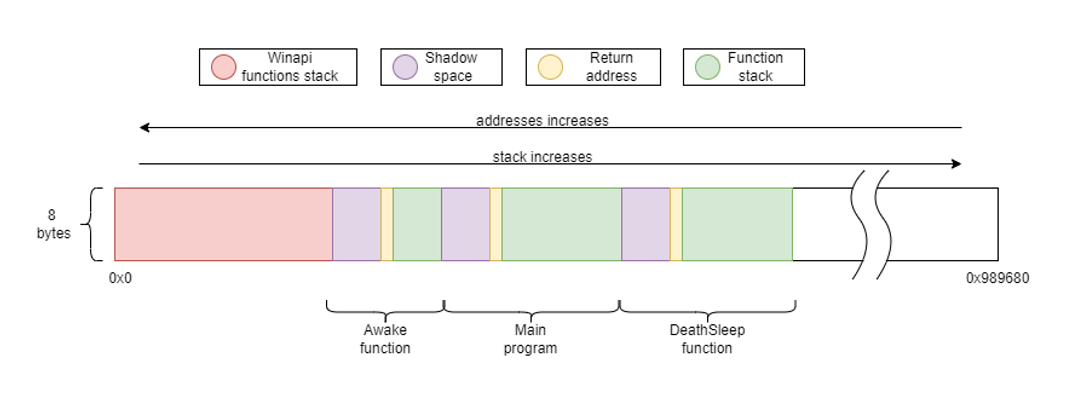
Come possiamo vedere, ogni funzione ha tre parti:
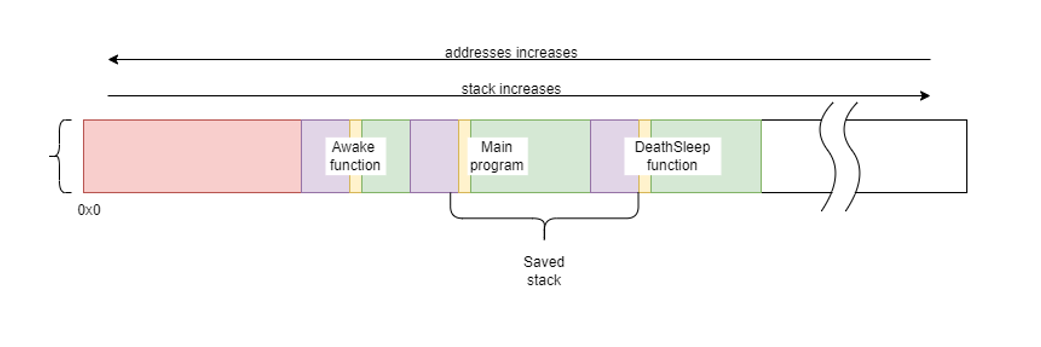
La porzione minima dello stack che ovviamente dobbiamo salvare è tutto ciò che è all'interno del nostro programma principale, cioè il suo shadow space, il suo indirizzo di ritorno e tutto fino alla funzione DeathSleep. Tutto ciò che precede non è realmente necessario (salvare lo stack usato dalla funzione di ingresso ha i suoi vantaggi, ma ne discuteremo più avanti), poiché quello è lo stack utilizzato dalle routine di Windows per lanciare il nostro nuovo thread. Oltre a questo, ho deciso di memorizzare anche lo shadow space della funzione DeathSleep (non realmente necessario, ma rende il calcolo dell'Rsp al momento del risveglio più facile).
Quindi alla fine, stiamo salvando questo:
Ogni funzione in una compilazione standard dovrebbe essere composta da 3 parti: il prologo, il codice della funzione e l'epilogo.
L'Rsp (puntatore allo stack) dovrebbe essere modificato solo nel prologo e nell'epilogo della funzione. Il prologo aumenta il puntatore dello stack (ricorda che aumentare lo stack significa ridurre gli indirizzi, poiché vanno in direzioni opposte), per salvare i registri, per contenere tutte le sue variabili locali e poi per contenere lo shadow space, e l'epilogo fa esattamente l'opposto.
