 ion28/bluespawn
Un software di Difesa Attiva e EDR per potenziare i Blue Team


BLUESPAWN aiuta i team blu a monitorare i sistemi in tempo reale contro attaccanti attivi, rilevando attività anomale.
BLUESPAWN è uno strumento di difesa attiva e rilevamento e risposta degli endpoint che può essere utilizzato dai difensori per rilevare, identificare ed eliminare rapidamente attività dannose e malware su una rete.
Vuoi aiutare a rendere BLUESPAWN ancora più efficace nel localizzare e fermare il malware? Unisciti a noi sul Server Discord di BLUESPAWN e aiuta con lo sviluppo o semplicemente suggerisci una funzionalità o segnala un bug. Nessuna esperienza richiesta – non c'è modo migliore per imparare lo sviluppo o la sicurezza che tuffarsi direttamente!
Se desideri contribuire con codice, puoi iniziare consultando la nostra pagina wiki su come configurare l'ambiente di sviluppo. Sentiti libero di contattarci su Discord se incontri problemi durante la configurazione! Di solito teniamo traccia di bug e nuove funzionalità tramite Issues e ci coordiniamo in chat durante qualsiasi lavoro di sviluppo.
Abbiamo creato e reso open-source questo strumento per una serie di motivi, tra cui:
Visita questa mappa per vedere le attuali capacità di copertura.
Nota: BLUESPAWN è in fase di sviluppo alpha attivo, quindi molte funzionalità potrebbero non funzionare ancora come previsto e i rilevamenti potrebbero essere troppo limitati o generare molti falsi positivi.
Nota 2: BLUESPAWN è pensato per essere utilizzato da un professionista della sicurezza nella maggior parte dei casi e, di conseguenza, a volte rileverà attività non dannose. Sebbene BLUESPAWN aiuti a individuare rapidamente elementi potenzialmente dannosi, si aspetta che l'utente utilizzi le informazioni disponibili per prendere la decisione finale.
.\BLUESPAWN-client-x64.exe --help
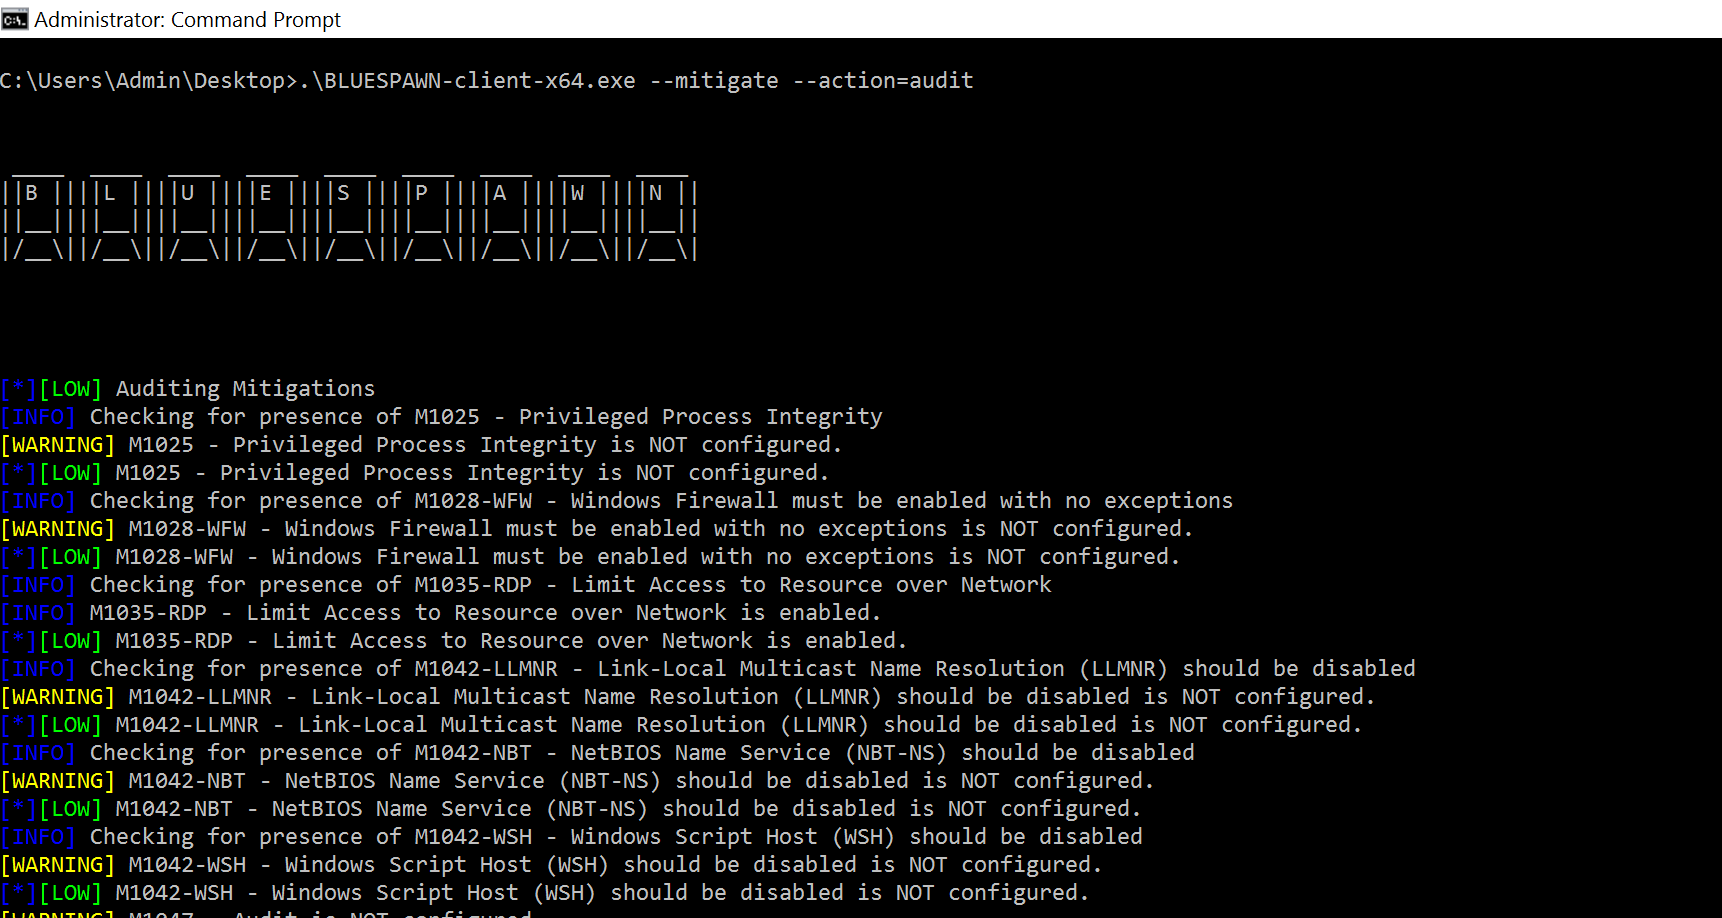
.\BLUESPAWN-client-x64.exe --mitigate --action=audit
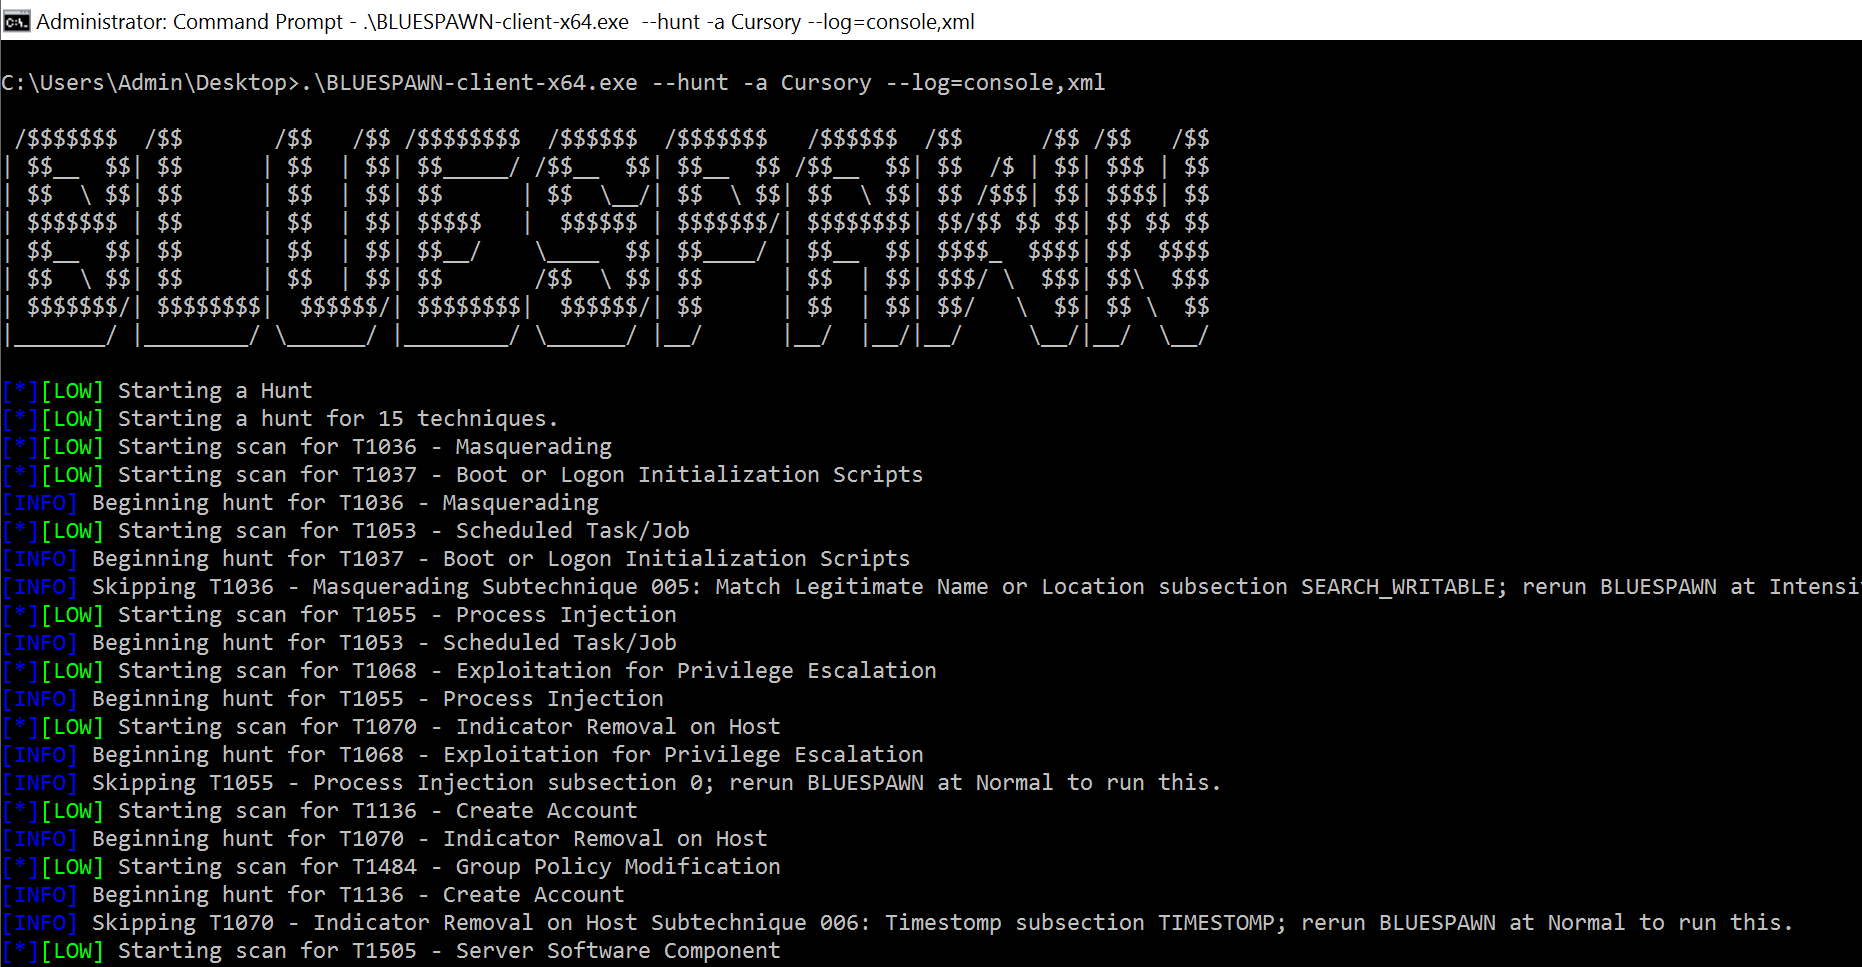
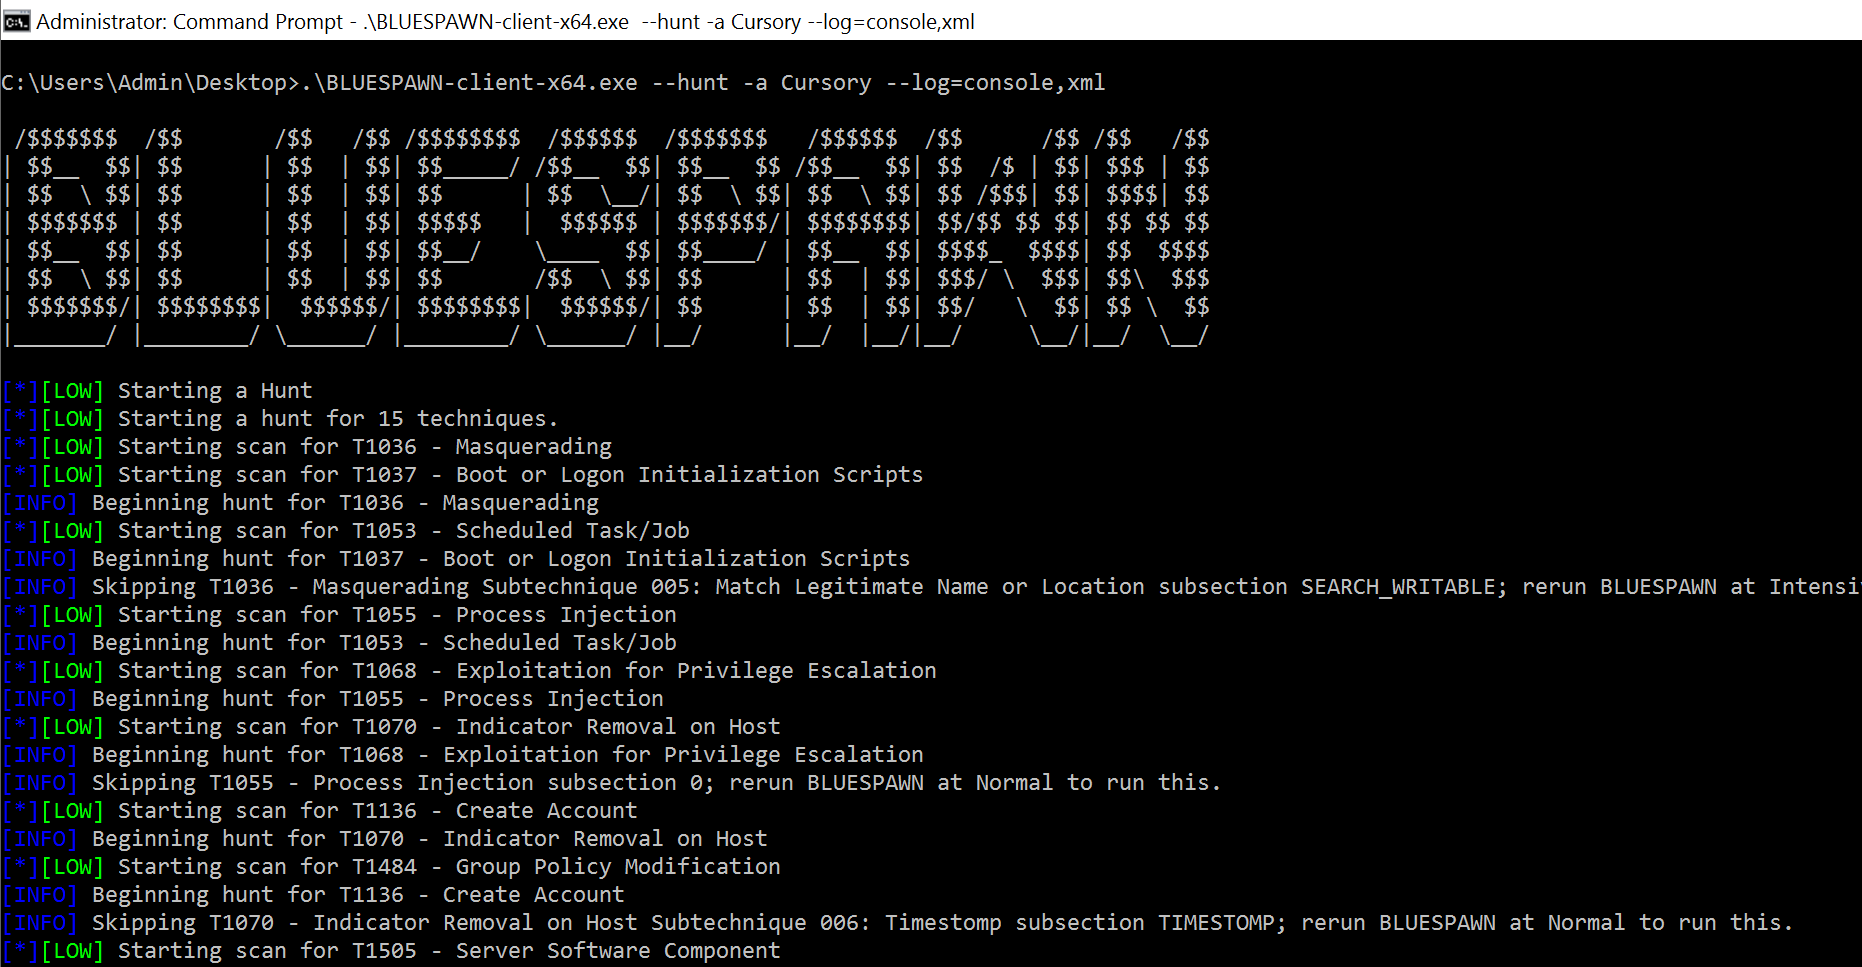
.\BLUESPAWN-client-x64.exe --hunt -a Cursory --log=console,xml
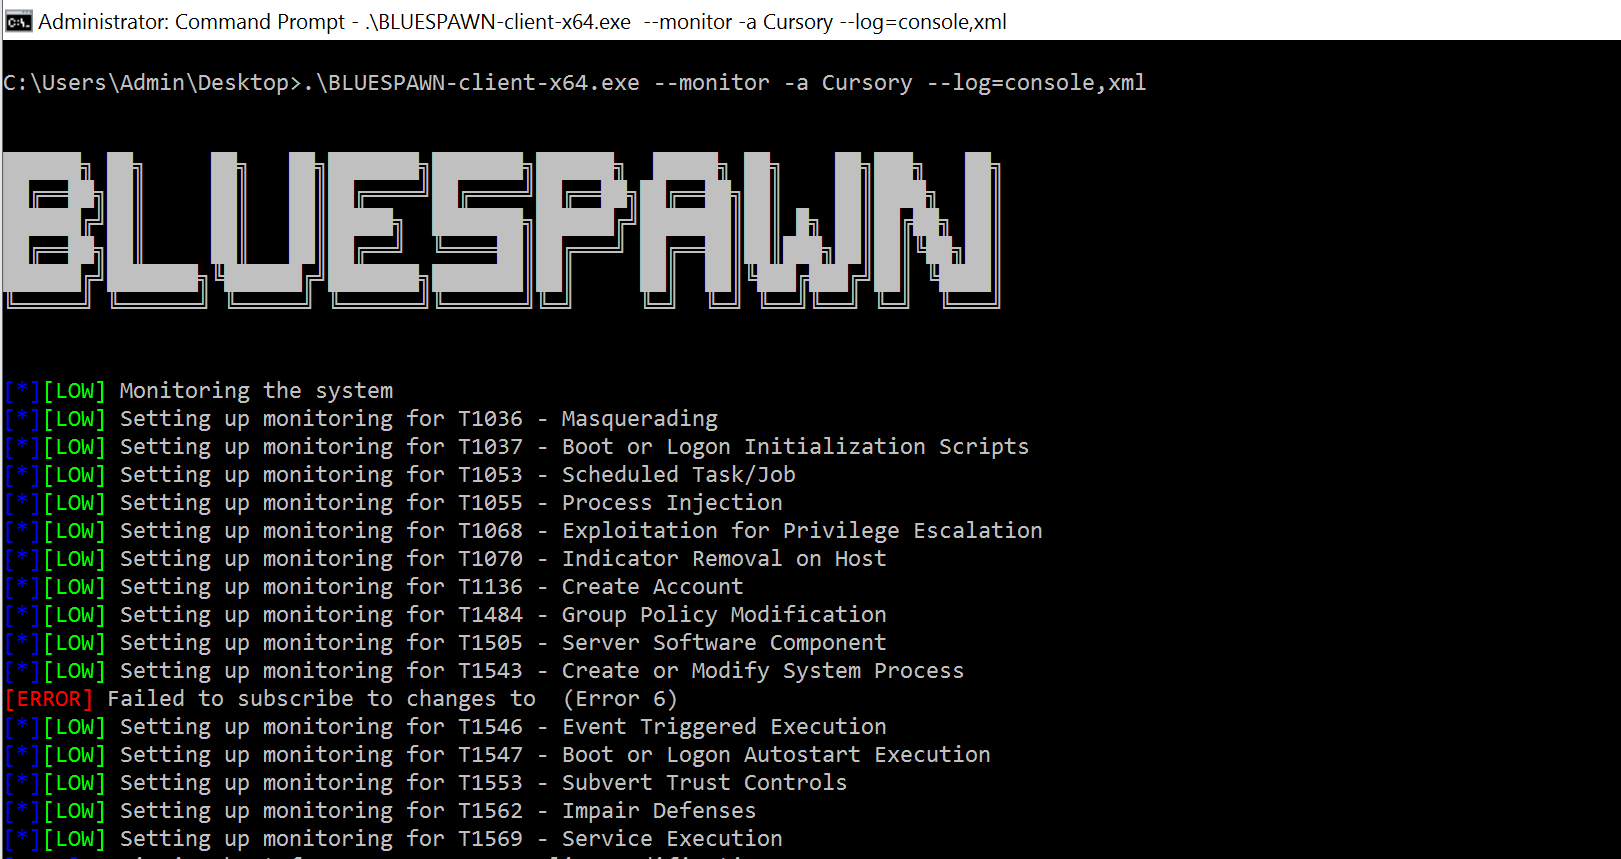
.\BLUESPAWN-client-x64.exe --monitor -a Cursory --log=console,xml
BLUESPAWN è composto da 3 modalità principali come elencato di seguito. Molti di questi moduli hanno sottomoduli (che potrebbero non essere ancora stati creati nel repository) come elencato, e tutti sono in varie fasi di pianificazione, ricerca e sviluppo. Inoltre, sono supportati da numerosi altri moduli.
Hunt (Cerca tracce di comportamento dannoso)
Mitigate (Mitiga le vulnerabilità applicando impostazioni di sicurezza)
Monitor (Monitora continuamente il sistema per comportamenti potenzialmente dannosi)
Scan (Utilizzato per valutare gli elementi identificati dalle ricerche e decidere se sono sospetti/malware)
User (Contiene il main del programma, IOBase e altre funzioni simili)
Util (Contiene una raccolta di moduli che supportano le operazioni principali)
Ecco alcuni dei luoghi in cui potresti aver sentito parlare del progetto :)
DEFCON 28 Blue Team Village - Panoramica, Slide
National Collegiate Cyber Defense Competition, 2020 Red Team Debrief - Youtube
BLUESPAWN Research Paper all'UVA - Paper, DOI 10.18130/v3-b1n6-ef83


