 iknowjason/edge
Whois per il Cloud: Strumento di ricognizione per l'attribuzione dei provider cloud. Supporta AWS, Azure, Google, Cloudflare e Digital Ocean.

Cerca un IP per trovare il provider cloud e altri dettagli basandosi sui dati JSON, CSV o di testo pubblicati dal provider
Cloud edge è uno strumento di ricognizione focalizzato sull'esplorazione dei provider di servizi cloud. Può essere utilizzato per l'attribuzione e la forensica cloud, test di penetrazione, bug bounty, red teaming o R&D generale dei provider cloud. Edge carica automaticamente i file degli intervalli di indirizzi IP pubblicati dai Cloud Service Provider (CSP) (AWS, Azure, GCP, Cloudflare, Digital Ocean) ed esegue una ricerca per prefisso basata sull'indirizzo IP di input. Può essere integrato con altri strumenti di ricognizione. In un test di penetrazione di rete black box, edge scopre rapidamente con quale CSP cloud è ospitato il cliente, o semplicemente per verificare il campo di applicazione per le regole di ingaggio. Ciascuno di questi CSP pubblica un elenco di tutti i propri prefissi IP e/o netblock. Per Azure e AWS, vengono aggiunte la regione/centro dati e il nome del servizio. Questo rappresenta un eccellente arricchimento per l'intelligence sulle minacce, consentendo di mappare gli indirizzi IP a centri dati fisici e servizi cloud. Cloud Edge può essere utile nei flussi di lavoro di ricognizione per sapere rapidamente "con cosa hai a che fare" – analizza rapidamente ed esegue una ricerca basata sul prefisso IP.
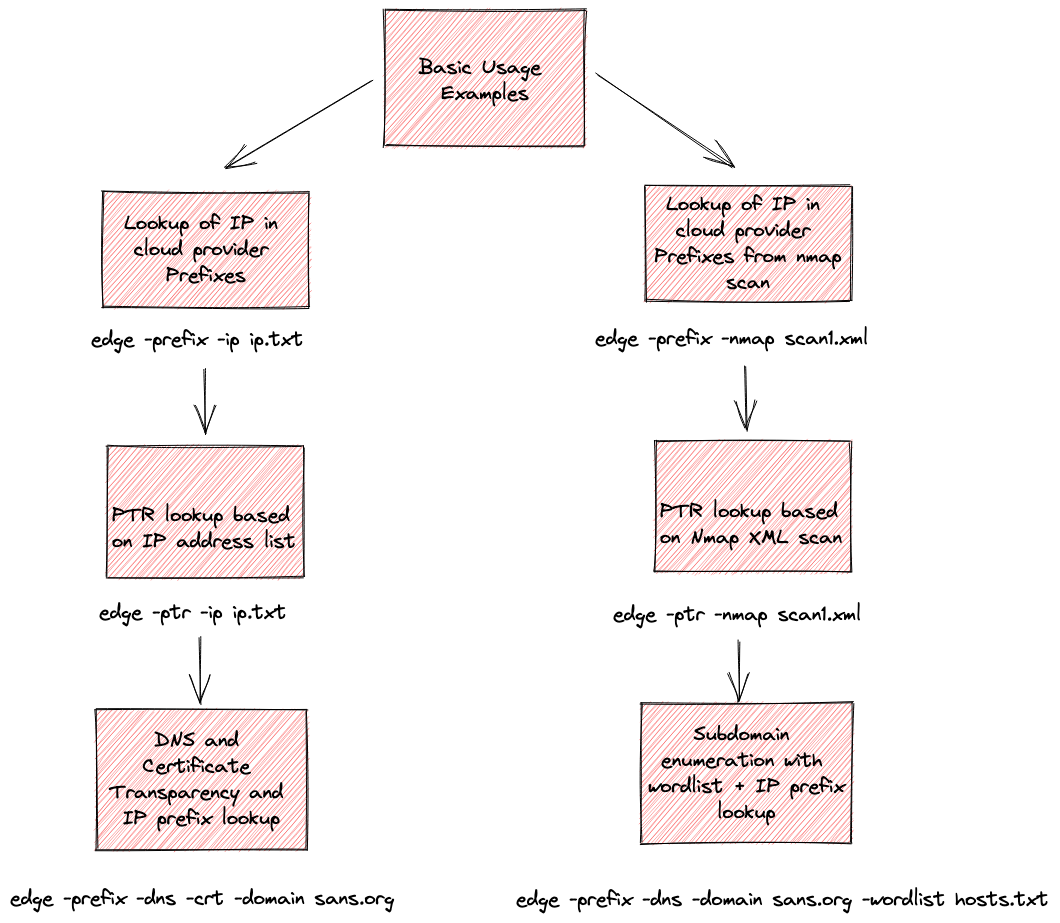
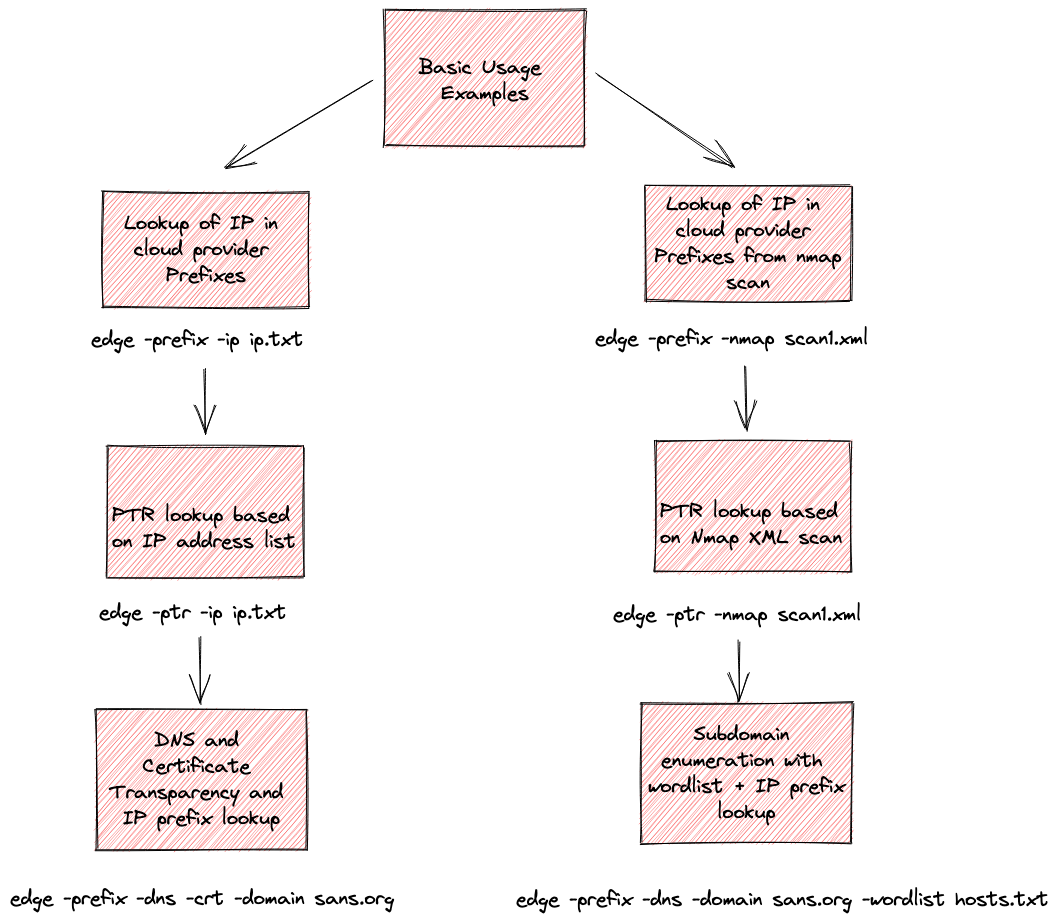
Ecco alcune note su come funziona lo strumento per input e output.
Esegui Cloud Edge e scaricherà automaticamente tutti i file supportati dai provider cloud. Se i file non esistono nella directory di lavoro, verranno scaricati:
% ./edge
[INF] Starting Cloud Edge version 0.2.4
[INF] File cloud.json has been downloaded and created
[INF] File aws.json has been downloaded and created
[INF] File cloudflare-ipv4.txt has been downloaded and created
[INF] File cloudflare-ipv6.txt has been downloaded and created
[INF] File digitalocean.csv has been downloaded and created
[INF] File azure.json has been downloaded and created
Se sei offline e non possono essere scaricati, controlla la directory csp-files in questo repository. Copiali nella directory di lavoro.
Quando lo strumento viene eseguito per la prima volta, tenta automaticamente di scaricare e caricare i sei file JSON, di testo e CSV degli intervalli di indirizzi IP dei provider cloud nella directory di lavoro. Ecco come funziona:
Per impostazione predefinita tenterà di scaricare i sei file dagli URL seguenti, a meno che i file non siano già presenti nella directory di lavoro.
| Provider | Local File | Remote URL |
|---|---|---|
| AWS | aws.json | https://ip-ranges.amazonaws.com/ip-ranges.json |
| Azure | azure.json | https://azservicetags.azurewebsites.net/ |
| GCP | cloud.json | https://www.gstatic.com/ipranges/cloud.json |
| Cloudflare | cloudflare-ipv4.txt | https://www.cloudflare.com/ips-v4/# |
| Cloudflare | cloudflare-ipv6.txt | https://www.cloudflare.com/ips-v6/# |
| Digital Ocean | digitalocean.csv | https://digitalocean.com/geo/google.csv |
Cloud Edge controlla ogni file prima di scaricarlo. Quindi se il file esiste già, ovviamente non verrà scaricato di nuovo a meno che non lo si elimina.
Questi sei file sono inclusi in questo repository github nella directory csp-files. Poiché i provider cloud aggiornano frequentemente i loro elenchi, assicurati di avere i file più recenti rimuovendo i file nella tua directory di lavoro: aws.json, azure.json, cloud.json, cloudflare-ipv4.txt, cloudflare-ipv6.txt, digitalocean.csv.
Se trovati nella directory di lavoro, tutti i prefissi IP vengono caricati in memoria. I file degli intervalli IP dei provider cloud tentano sempre di caricarsi dalla directory di lavoro. L'abilitazione della ricerca effettiva viene eseguita con il flag -prefix.
Quando la modalità -dns è abilitata, le ricerche DNS per i record A e CNAME vengono memorizzate nel buffer senza visualizzazione fino a quando tutte le query DNS non sono terminate. Dopo che le query sono terminate, l'output viene visualizzato.
Per impostazione predefinita, l'output visualizza messaggi informativi che iniziano con [INF]. Questo può essere disabilitato con il flag -silent. L'output sarà simile a questo:
./edge -single 140.179.144.130
[INF] Single IP prefix lookup of 140.179.144.130
[INF] Matched IP [140.179.144.130] to Cloud Provider via prefix [AWS:140.179.144.128/25]
[INF] Matched IP [140.179.144.130] to Cloud Service [API_GATEWAY] and Region [cn-north-1]
140.179.144.130,Provider:AWS;Prefix:140.179.144.128/25;Region:cn-north-1;Service:API_GATEWAY
I messaggi informativi ti diranno se un record è stato trovato tramite un record DNS 'A', record DNS 'CNAME', certificato (crt.sh) o se è stata trovata una corrispondenza di prefisso. Le corrispondenze di prefisso indicheranno il provider cloud rilevato con il prefisso corrispondente, nonché il servizio cloud e la regione se applicabile. Le regioni di Azure non vengono attualmente rilevate, ma quelle di AWS sì.
Con la modalità -dns o crt, l'output viene inviato per impostazione predefinita alla console come risultati delimitati da virgole. Questo semplifica l'uso di altri strumenti per analizzare questi risultati.
FQDN,IP,SOURCE,CNAME,DESCRIPTION
-prefix.Con la modalità -prefix e -ip o -nmap, l'output viene inviato per impostazione predefinita alla console come risultati delimitati da virgole:
IP,DESCRIPTION
Il IP è l'indirizzo IP e la DESCRIPTION sono i risultati della ricerca degli intervalli di indirizzi IP nei file JSON degli intervalli di indirizzi IP del provider cloud, se applicabile.
Con la modalità -ptr e ip o nmap, l'output viene inviato per impostazione predefinita alla console come risultati delimitati da virgole:
IP,PTR
Il IP è l'indirizzo IP e il PTR sono i risultati della ricerca PTR DNS se trovata.
Il flag -ip segnala di iterare attraverso un elenco di indirizzi IP e può essere utilizzato in modalità prefix o ptr. Quando esegui lo strumento con -ip <hosts.txt>, si aspetta ogni indirizzo IP su una riga separata e itererà attraverso l'elenco eseguendo le ricerche. Ecco un esempio del contenuto del file:
user@host:~/demo$ cat ip.txt
3.133.110.237
18.117.232.92
18.221.247.211
3.137.199.52
Il flag -nmap segnala di analizzare un file XML di nmap. Cercherà qualsiasi host nel file di scansione nmap contrassegnato come "Up". Ad esempio, -nmap scan1.xml dirà allo strumento di analizzare il file scan1.xml e cercare qualsiasi host contrassegnato come Up da nmap. Successivamente lo esegui con -ptr o -prefix per effettuare una ricerca dell'IP.
Lo strumento esegue l'enumerazione classica dei sottodomini iterando attraverso una wordlist contenente hostname, un hostname per riga. Questo viene utilizzato in modalità -dns con -wordlist <hosts.txt>. Un esempio di come appare per il file hosts.txt:
user@host:~/demo$ more subdomains-5k.txt
www
blog
news
blogs
en
online
