
 htrgouvea/nipe
Un motore per rendere la rete Tor il tuo gateway predefinito


Un motore per rendere la rete Tor il tuo gateway predefinito.


Il progetto Tor consente agli utenti di navigare in Internet, chattare e inviare messaggi istantanei in modo anonimo attraverso il proprio meccanismo. È utilizzato da un'ampia varietà di persone, aziende e organizzazioni, sia per attività lecite che per scopi illeciti. Tor è stato ampiamente utilizzato da agenzie di intelligence, gruppi di hacker, attività criminali e persino utenti comuni che tengono alla propria privacy nel mondo digitale.
Nipe è un motore, sviluppato in Perl, che mira a rendere la rete Tor il tuo gateway di rete predefinito. Nipe può instradare il traffico dalla tua macchina a Internet attraverso la rete Tor, così puoi navigare in Internet con una posizione più formidabile per quanto riguarda privacy e anonimato nel cyberspazio.
Nipe supporta il routing del traffico sia IPv4 che IPv6 attraverso la rete Tor. Solo il traffico destinato a indirizzi locali e/o di loopback non viene instradato attraverso Tor. Tutto il traffico UDP/ICMP non locale è anche bloccato dal progetto Tor.
Nipe utilizza iptables e ip6tables per applicare regole di reindirizzamento rispettivamente per il traffico IPv4 e IPv6. Se hai regole applicate a questi strumenti, durante il processo di avvio potrebbero verificarsi conflitti. Quando interrompi l'esecuzione dei servizi Nipe, tutte le regole di partenza vengono rimosse, senza differenziare tra quelle già esistenti e quelle di Nipe.
  # Download
  $ git clone https://github.com/htrgouvea/nipe && cd nipe

  # Install libs and dependencies
  $ cpanm --installdeps .

  # Nipe must be run as root
  $ perl nipe.pl install
  COMMAND          FUNCTION
  install          Install dependencies
  start            Start routing
  stop             Stop routing
  restart          Restart the Nipe circuit
  status           See status

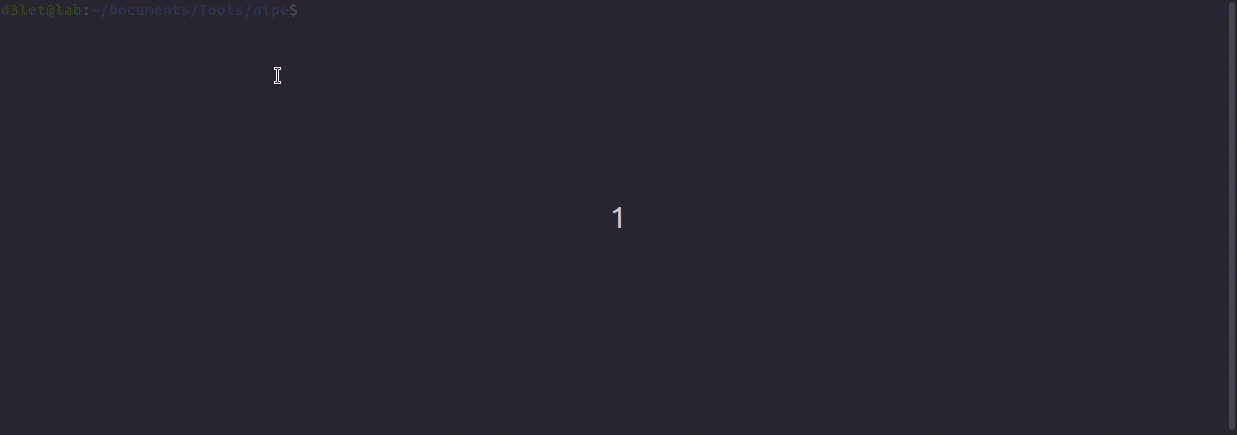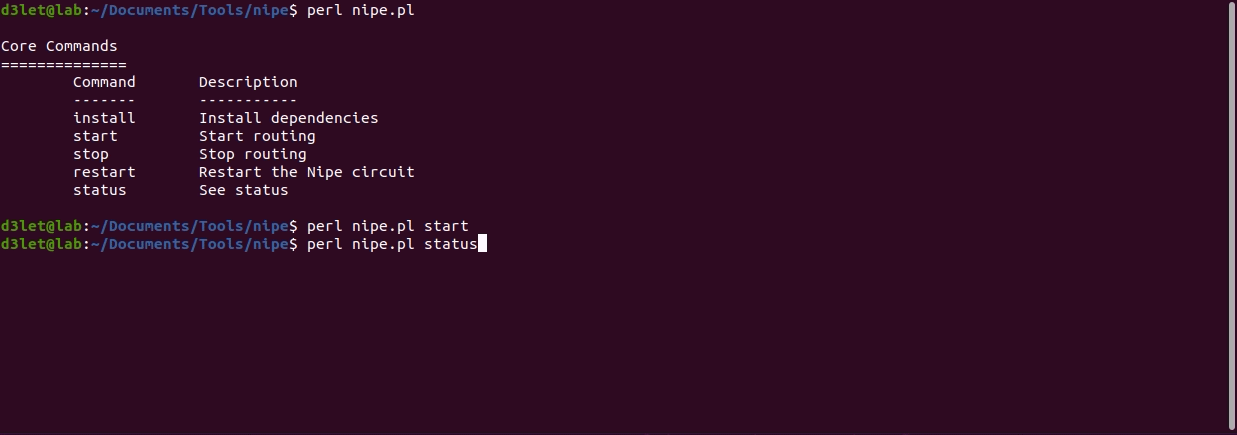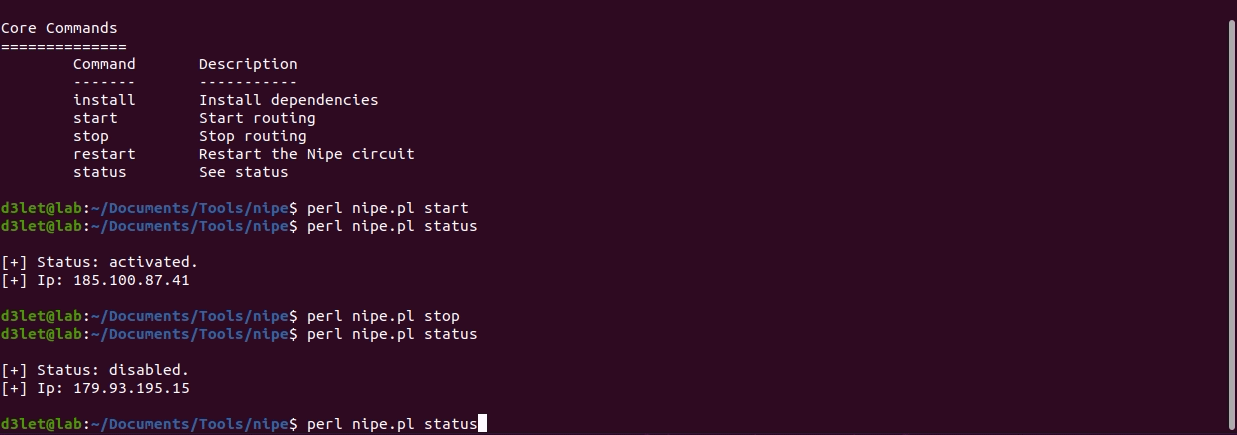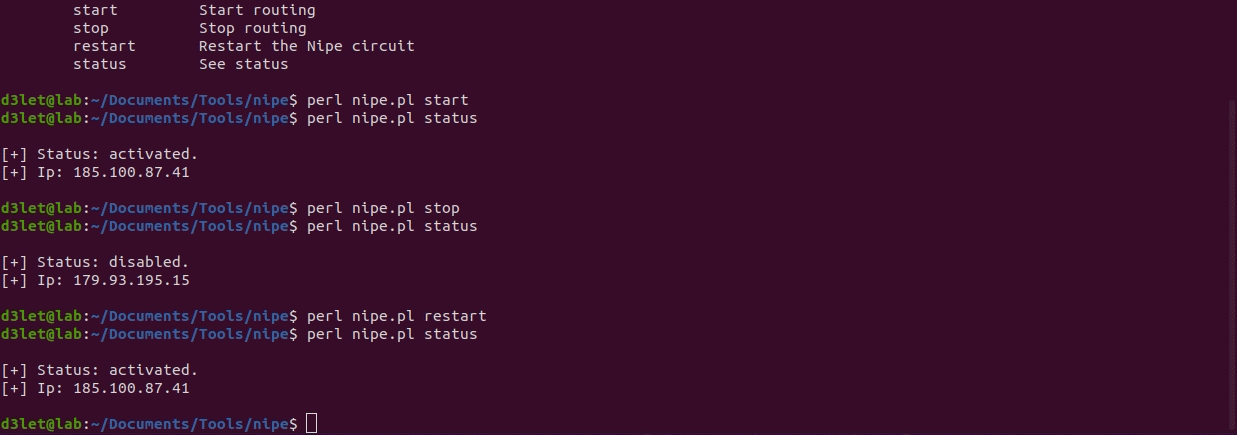
  Examples:

  perl nipe.pl install
  perl nipe.pl start
  perl nipe.pl stop
  perl nipe.pl restart
  perl nipe.pl status
# Building the container
$ docker build -t nipe .

# Setup the Nipe container
$ docker run -d -it --name nipe-container --privileged --cap-add=NET_ADMIN nipe

# Running commands
$ docker exec -it nipe-container ./nipe.pl <your command>
I tuoi contributi e suggerimenti sono cordialmente ♥ benvenuti. Vedi qui le linee guida per contribuire. Per favore, segnala bug tramite la pagina delle issues e per problemi di sicurezza, vedi qui la politica di sicurezza. (✿ ◕‿◕)
Questo lavoro è concesso in licenza sotto Licenza MIT.






