 homas/ioc2rpz
ioc2rpz è un luogo dove l'intelligence sulle minacce incontra il DNS.


ioc2rpz™: La soluzione di sicurezza DNS - ioc2rpz™ è un potente server DNS che trasforma gli indicatori di minaccia in feed Response Policy Zone (RPZ) utilizzabili. Automatizza il processo di aggiornamento, garantendo che la tua rete sia protetta dalle minacce più recenti, inclusi domini e indirizzi IP dannosi. Convertendo i feed degli IoC in RPZ, ioc2rpz™ funge da collegamento cruciale tra l'intelligence sulle minacce e la sicurezza DNS, compatibile con server DNS che supportano RPZ come ISC Bind o PowerDNS.
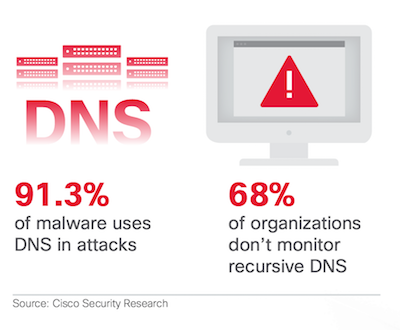
Il DNS è il piano di controllo di Internet. Di solito il DNS viene usato per il bene, ma:
ISC Bind è di fatto uno standard per i nameserver. Con l'introduzione delle Response Policy Zones in ISC BIND 9.8 è diventato un compito semplice monitorare e contenere il malware a livello DNS. RPZ è supportato su PowerDNS recursor 4.0.0 e versioni successive. Knot DNS supporta parzialmente RPZ.
Rispetto alle soluzioni di protezione di rete tradizionali, un server DNS può gestire milioni di indicatori senza impatto sulle prestazioni, ma non esisteva un modo automatizzato ed efficiente per mantenere le zone di policy di risposta sui server DNS primari.
Di solito gli indicatori di compromissione sono distribuiti in testo semplice ma in formati diversi e solo pochi fornitori di IoC li rendono disponibili tramite RPZ.
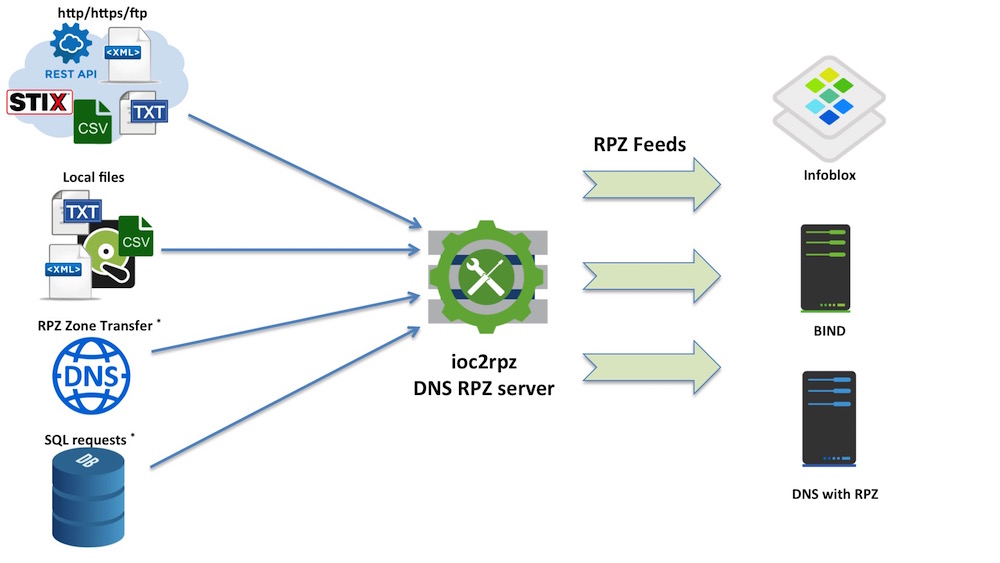
ioc2rpz™ è un server DNS personalizzato che converte automaticamente gli indicatori (es. FQDN dannosi, IP) da varie fonti in feed RPZ e li mantiene/aggiorna automaticamente. I feed possono essere distribuiti a qualsiasi server DNS open source e/o commerciale che supporti RPZ, es. ISC Bind, PowerDNS. Puoi eseguire il tuo server DNS con filtraggio RPZ su un router, desktop, server e persino Raspberry Pi. La memoria di sistema è l'unico limite.
Con ioc2rpz™ puoi definire i tuoi feed, azioni e prevenire comunicazioni indesiderate.
ioc2rpz™ trasforma i feed degli IoC in zone di policy di risposta (RPZ). Puoi mescolare i feed per generare un singolo RPZ o più RPZ. Domini e IP fidati possono essere inseriti nella whitelist. ioc2rpz™ supporta la scadenza degli indicatori e ricostruisce le zone di conseguenza.
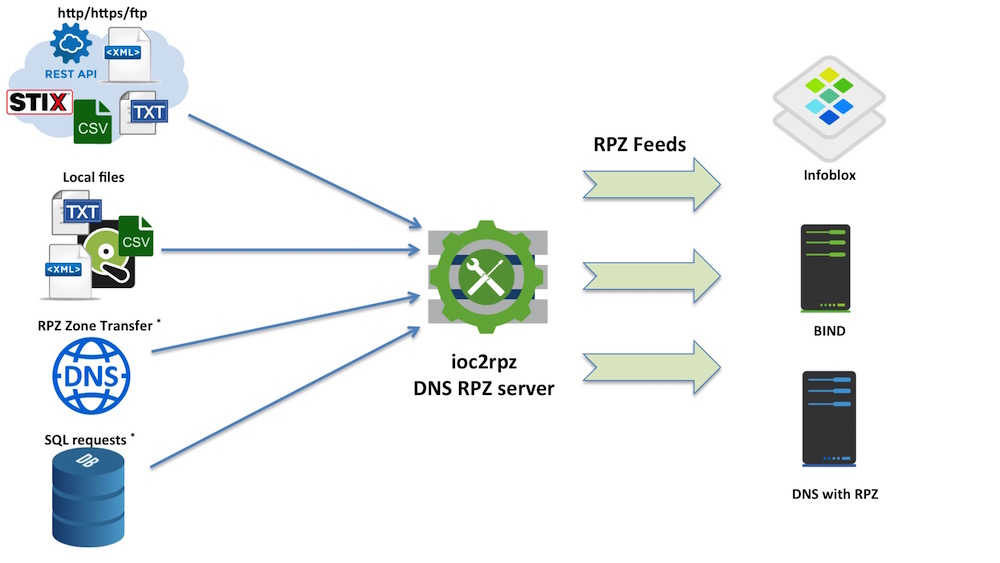 La versione corrente supporta: file locali, file/richieste tramite http/https/ftp e script shell per accedere ad altri tipi di risorse. Puoi usare qualsiasi formato di file se riesci a scrivere una REGEX per estrarre gli indicatori e gli indicatori sono separati da newline o/and carriage return (/n, /r, /r/n).
ioc2rpz è costruito su Erlang/OTP con un albero di supervisione che garantisce tolleranza ai guasti e recupero automatico. Vedi docs/architecture.md per i dettagli completi.``` ioc2rpz_app (application) └── ioc2rpz_sup (supervisor) ├── ioc2rpz_db_sup — ETS table heir process ├── ioc2rpz_tcp_sup — TCP listener pool (5 workers) ├── ioc2rpz_udp_sup — UDP listener ├── ioc2rpz_tls_sup — TLS/DoT listener pool (5 workers) [if cert configured] └── ioc2rpz_rest_sup — Cowboy HTTPS (REST API + DoH) [if cert configured]
Moduli principali:

| Modulo | Responsabilità |
|--------|---------------|
| `ioc2rpz.erl` | Worker DNS TCP/TLS — accetta, analizza, convalida, risponde |
| `ioc2rpz_udp.erl` | Listener DNS UDP — query SOA |
| `ioc2rpz_conn.erl` | Recupero fonti IOC (HTTP/HTTPS/file/shell) |
| `ioc2rpz_db.erl` | Cache di zona e pacchetti basata su ETS |
| `ioc2rpz_sup.erl` | Supervisore principale, caricamento configurazione, scheduling zone |
| `ioc2rpz_rest.erl` | API REST di gestione (Cowboy) |
| `ioc2rpz_doh.erl` | Gestore DNS-over-HTTPS |

## Come usare ioc2rpz™
Puoi usare ioc2rpz™ con qualsiasi server DNS che supporti le Response Policy Zones, ad esempio versioni recenti di ISC BIND, PowerDNS e qualsiasi server DNS commerciale basato su questi prodotti (es. Infoblox, Blue Cat, Efficient IP). Un file di configurazione di esempio per BIND (named.conf) è fornito nella cartella cfg.
<p align="center"><a href="http://www.youtube.com/watch?feature=player_embedded&v=bvhyMFa_mBM" target="_blank"><img src="https://raw.githubusercontent.com/Homas/ioc2rpz/master/ioc2rpz_demo.png"></a></p>

## Interfaccia web di ioc2rpz™
[ioc2rpz.gui](https://github.com/Homas/ioc2rpz.gui) è un'interfaccia web di gestione sviluppata come progetto separato. Non è necessaria per eseguire ioc2rpz™.

## Supporto dei protocolli
