 halildeniz/trafficwatch
Sniffer e analizzatore di pacchetti basato su PCAP che supporta l'ispezione dei protocolli ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR e NetBIOS con filtraggio e statistiche riassuntive.

TrafficWatch, un tool per lo sniffing di pacchetti, ti permette di monitorare e analizzare il traffico di rete da file PCAP. Fornisce approfondimenti su vari protocolli di rete e può aiutare nella risoluzione dei problemi di rete, nell'analisi della sicurezza e altro ancora.
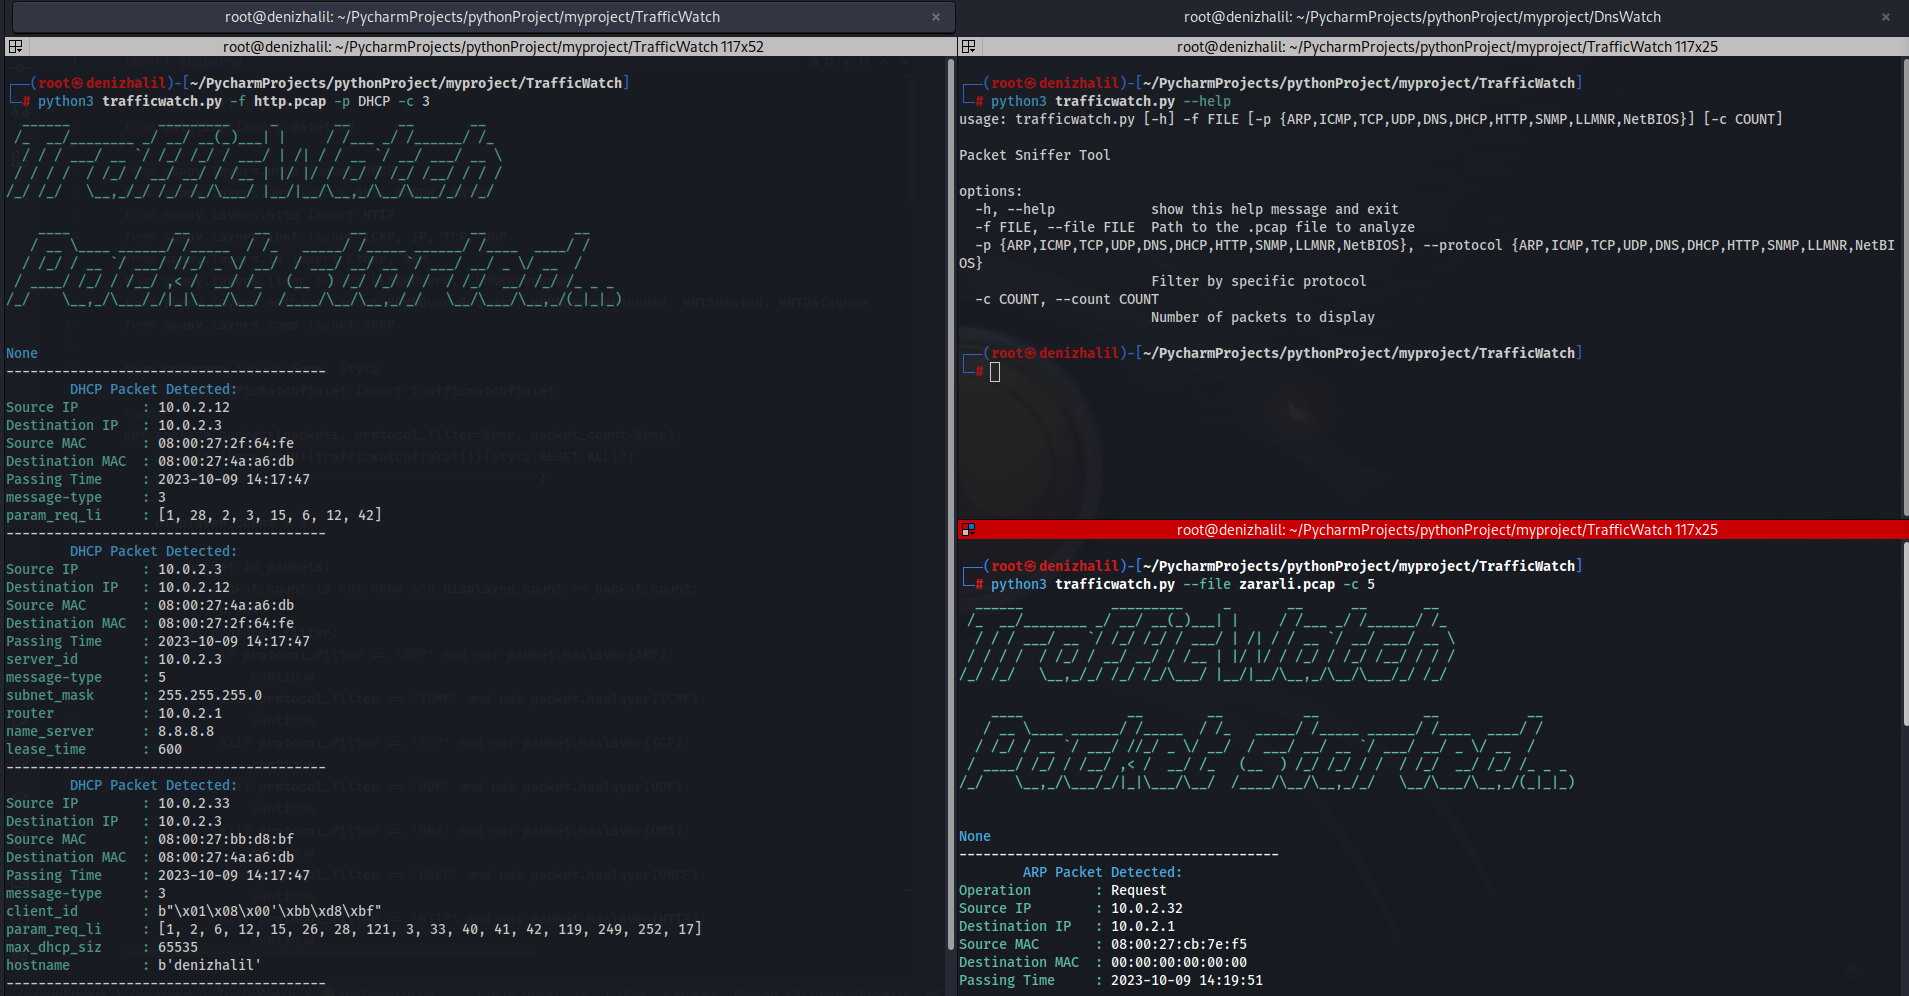
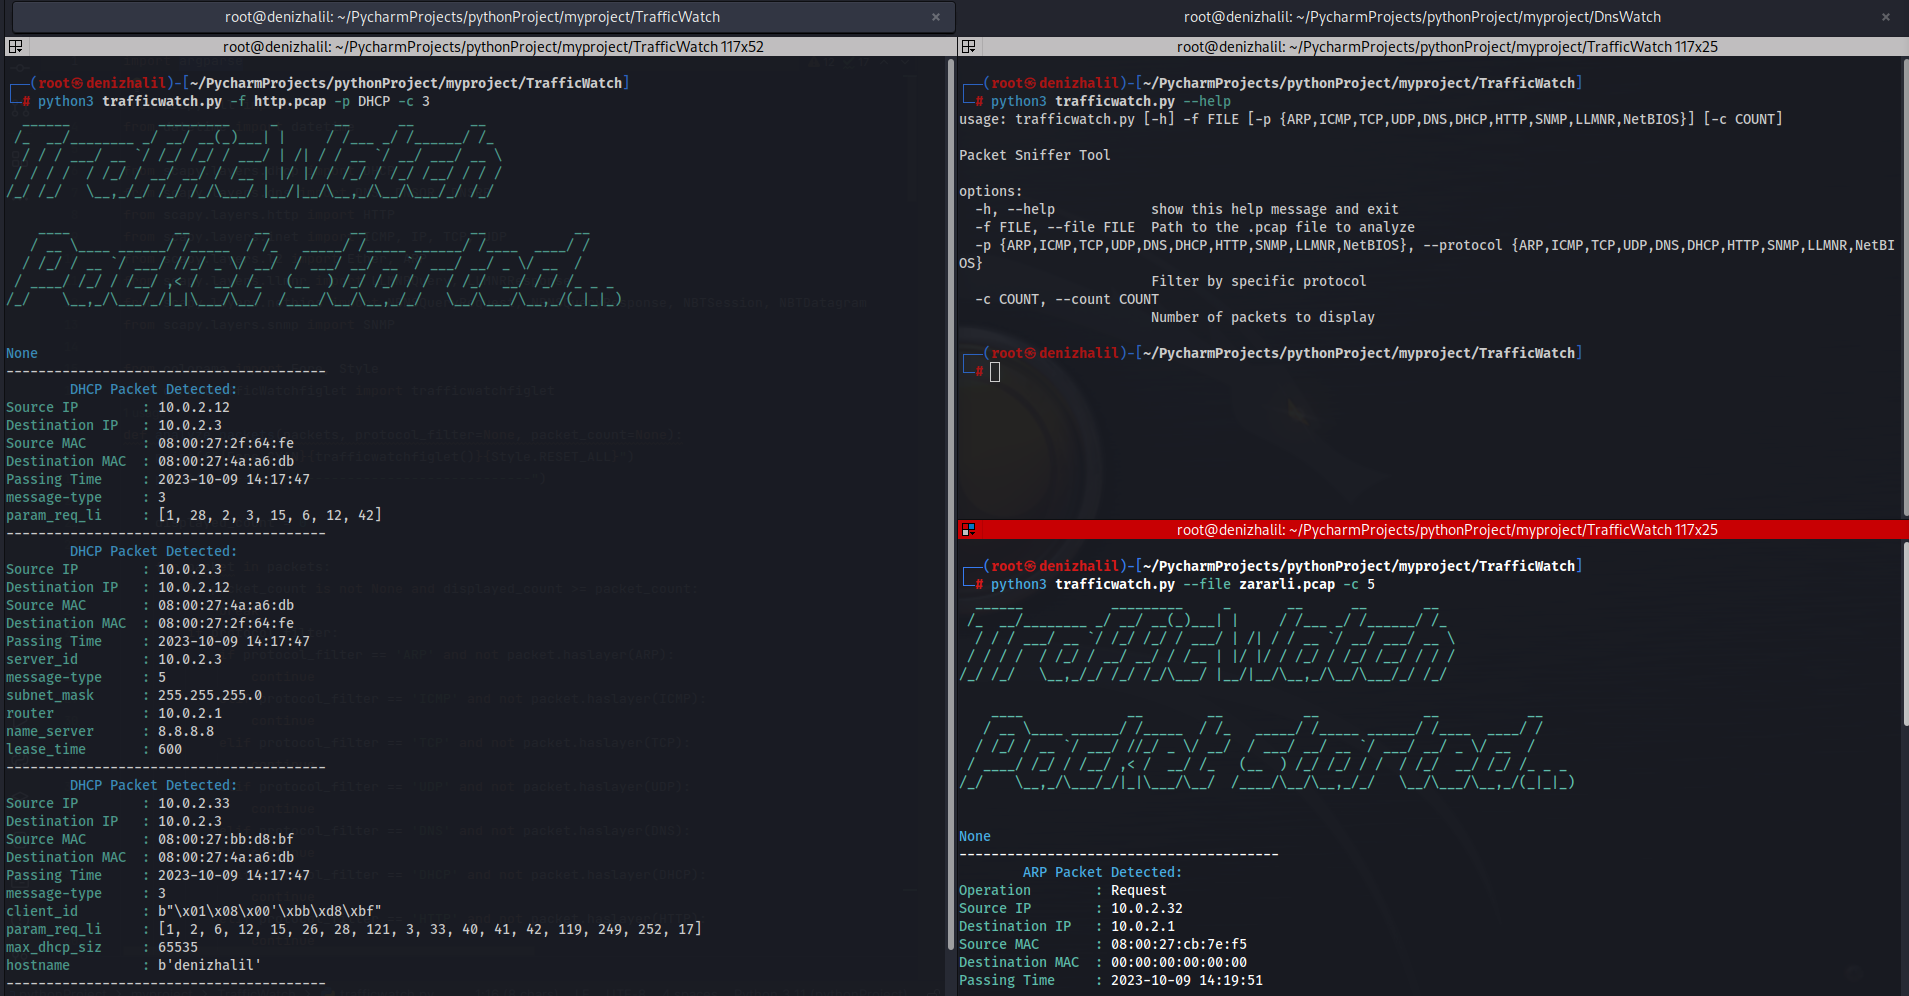
Clona il repository:
git clone https://github.com/HalilDeniz/TrafficWatch.git
Naviga nella directory del progetto:
cd TrafficWatch
Installa le dipendenze richieste:
pip install -r requirements.txt
Configura TrafficWatch:
$ python3 setup.py install
python3 trafficwatch.py --help
usage: trafficwatch.py [-h] -f FILE [-p {ARP,ICMP,TCP,UDP,DNS,DHCP,HTTP,SNMP,LLMNR,NetBIOS}] [-c COUNT] [-w WRITE]

Packet Sniffer Tool

options:
-h, --help            show this help message and exit
-f FILE, --file FILE  Path to the .pcap file to analyze
-p {ARP,ICMP,TCP,UDP,DNS,DHCP,HTTP,SNMP,LLMNR,NetBIOS}, --protocol {ARP,ICMP,TCP,UDP,DNS,DHCP,HTTP,SNMP,LLMNR,NetBIOS}
                     Filter by specific protocol
-c COUNT, --count COUNT
                     Number of packets to display
-w WRITE, --write WRITE
                     Path to the .pcap file to write
Per analizzare i pacchetti da un file PCAP, usa il seguente comando:
python trafficwatch.py -f path/to/your.pcap
Per specificare un filtro per protocollo (es. HTTP) e limitare il numero di pacchetti visualizzati (es. 10), usa:
python trafficwatch.py -f path/to/your.pcap -p HTTP -c 10
-f o --file: Percorso del file PCAP per l'analisi.-p o --protocol: Filtra i pacchetti per protocollo (ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR, NetBIOS).-c o --count: Limita il numero di pacchetti visualizzati.-w o --write: Percorso del file .pcap da scrivere.I contributi sono benvenuti! Se desideri contribuire a TrafficWatch, segui le nostre linee guida per i contributi.
Se hai domande, commenti o suggerimenti su Dosinator, non esitare a contattarmi:
Questo progetto è concesso in licenza sotto MIT License.
Grazie per aver considerato di supportarmi! Il tuo supporto mi permette di dedicare più tempo e sforzi alla creazione di strumenti utili come DNSWatch e allo sviluppo di nuovi progetti. Contribuendo, non solo mi aiuti a migliorare gli strumenti esistenti, ma ispiri anche nuove idee e innovazioni. Il tuo supporto gioca un ruolo vitale nella crescita di questo progetto e delle imprese future. Insieme, continuiamo a costruire e imparare. Grazie!"