 hackersroot/cve-2026-76581-detector
Safe passive detector per identificare le versioni di WPMU DEV Dashboard affette da CVE-2026-76581.

Un rilevatore Python sicuro e passivo per identificare installazioni WordPress che eseguono una versione di WPMU DEV Dashboard affetta da CVE-2026-76581.
Il rilevatore non sfrutta il bypass dell'autenticazione, non richiede né riproduce valori HMAC, e non crea una sessione amministratore.
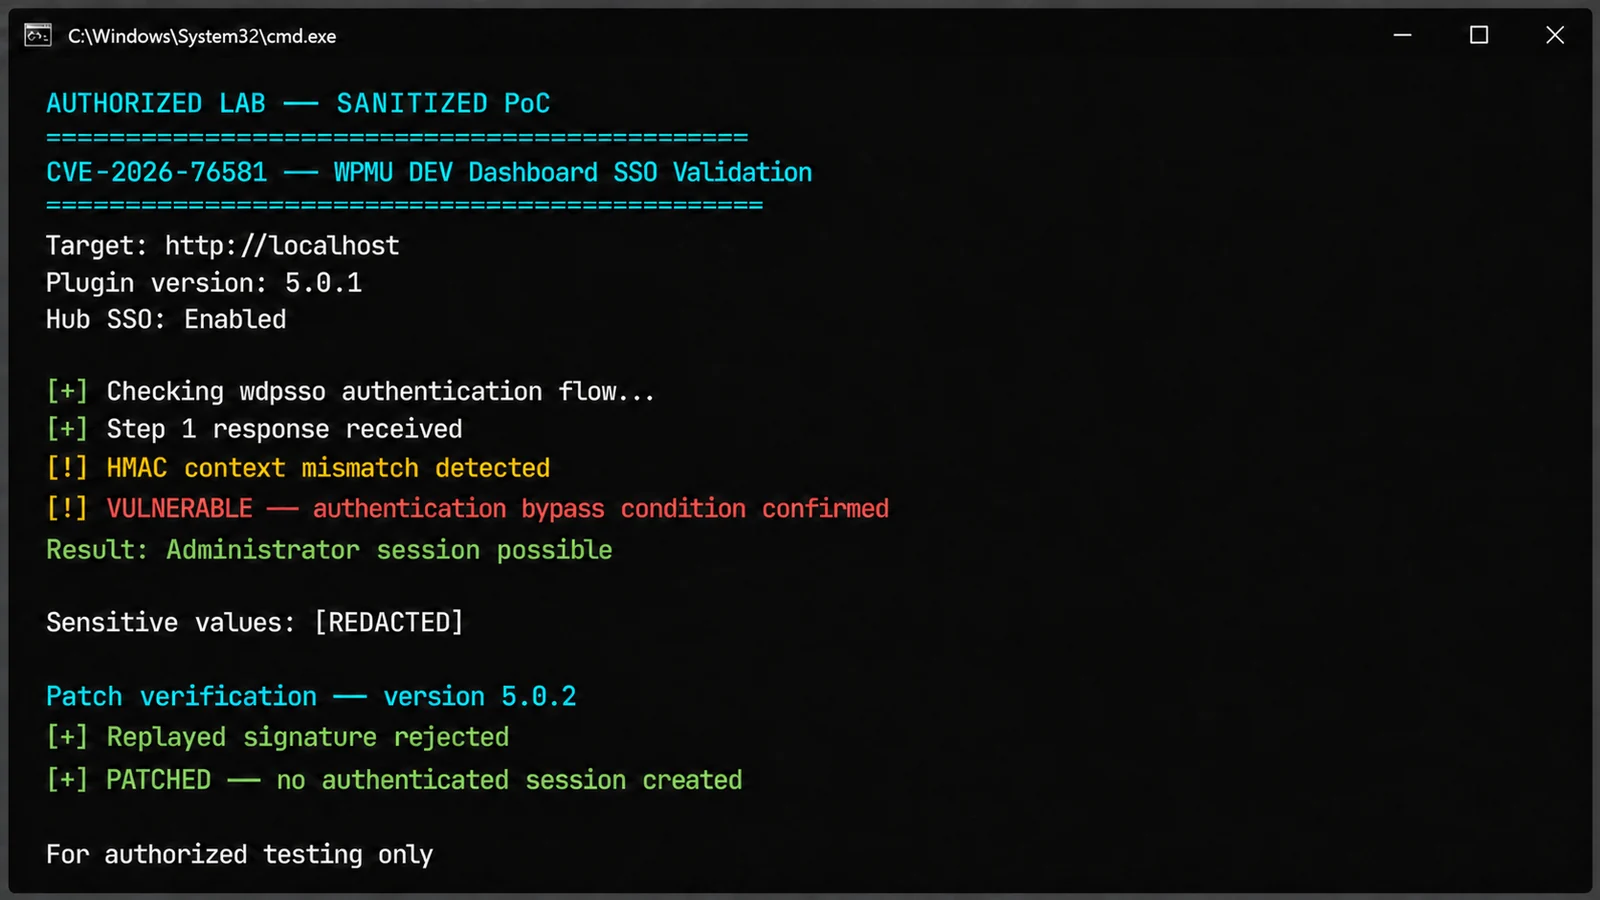
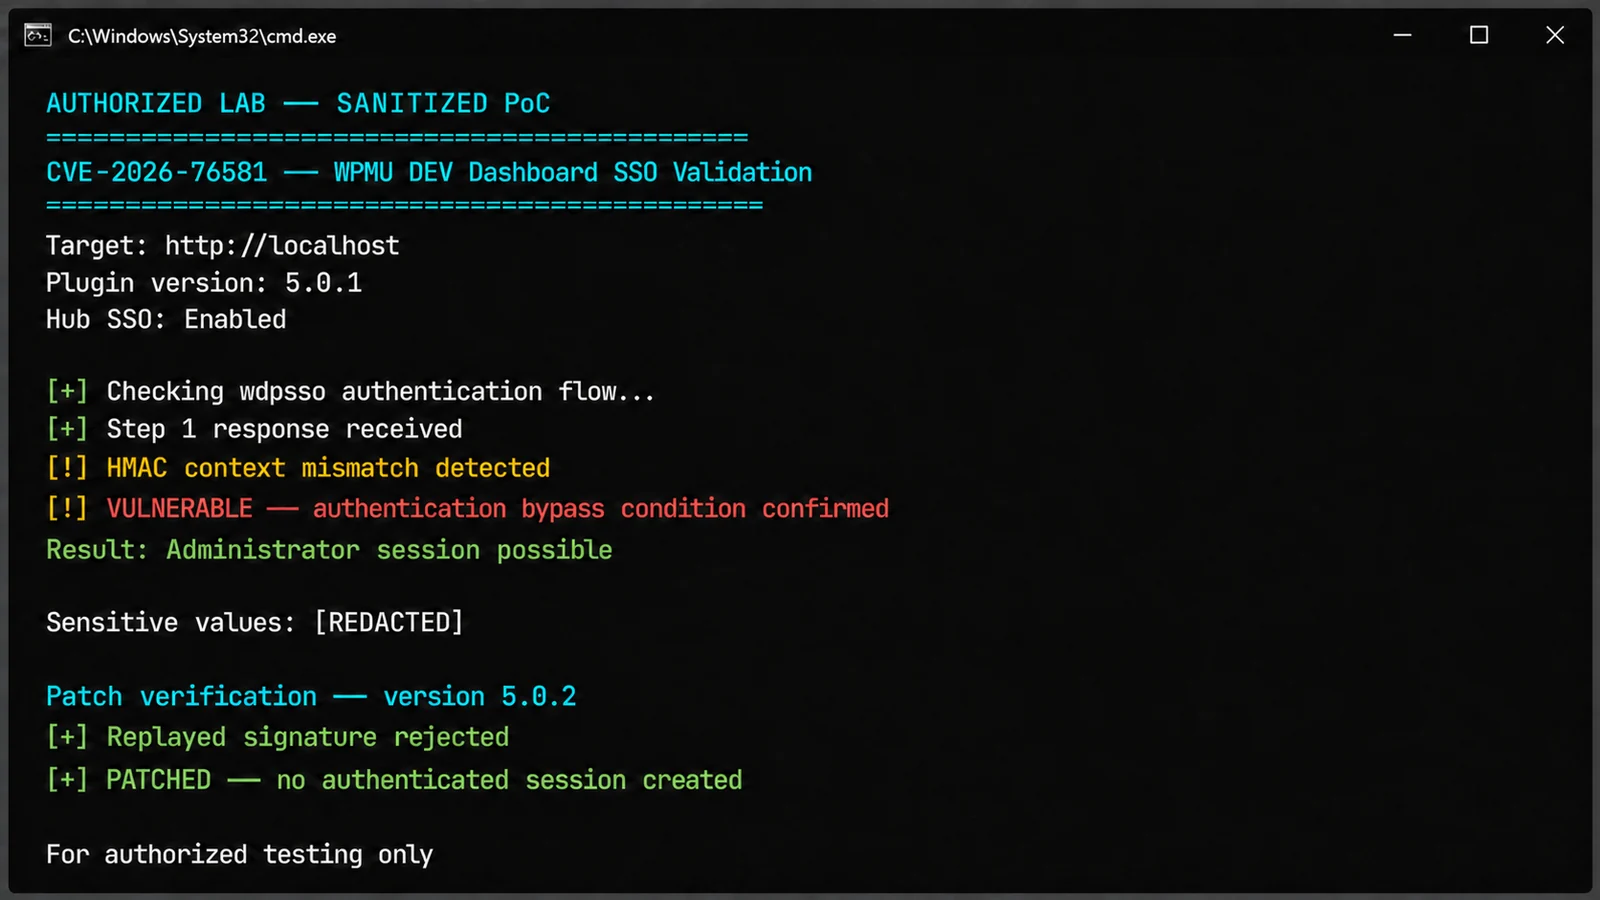
Lo screenshot è una dimostrazione sanificata a scopo educativo. Non contiene alcun target reale, payload, token di autenticazione o credenziale.
| Campo | Informazione |
|---|
| CVE | CVE-2026-76581 |
| Prodotto | WPMU DEV Dashboard |
| Slug del plugin | wpmudev-updates |
| Vulnerabilità | Bypass dell'autenticazione |
| CVSS | 9.8 - Critico |
| Versioni affette | 5.0.1 e precedenti |
| Versione corretta | 5.0.2 |
Il difetto è causato da una costruzione incoerente del messaggio HMAC nel flusso Hub SSO. Lo sfruttamento riuscito richiede anche un sito WPMU DEV collegato con Hub SSO abilitato. Questo progetto deliberatamente non esercita quel flusso di autenticazione.
Controlla localhost utilizzando i metadati pubblici:
python CVE-2026-76581-detector.py http://localhost
Per il risultato più affidabile, leggi direttamente l'intestazione del plugin installato.
XAMPP su Windows:
python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\xampp\htdocs\wordpress"
WAMP su Windows:
python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\wamp64\www\wordpress"
Linux:
python3 CVE-2026-76581-detector.py http://localhost --wordpress-path /var/www/html/wordpress
Controllo remoto passivo autorizzato:
python3 CVE-2026-76581-detector.py https://authorized-site.example
Output JSON:
python3 CVE-2026-76581-detector.py http://localhost --json
WPMU DEV Dashboard 5.0.1 o precedente è stato identificato con certezza. La versione installata rientra nell'intervallo affetto. Questo non implica che Hub SSO sia abilitato o che sia stata dimostrata la compromissione dell'account.
La versione del plugin rilevata è 5.0.2 o successiva.
Non è stato possibile ottenere prove affidabili sulla versione. Ciò può accadere quando i metadati pubblici sono bloccati, il sito non è raggiungibile o il plugin utilizza una struttura non standard. Un risultato non concludente non dimostra che il sito sia sicuro. Utilizza --wordpress-path quando è disponibile l'accesso al filesystem locale.
Se viene rilevata una versione affetta:
| Codice | Significato |
|---|---|
0 | Corretto, non concludente o plugin non trovato |
1 | Versione vulnerabile del plugin rilevata |
2 | Target non valido o utilizzo errato del comando |
Questo progetto è destinato a test di sicurezza difensivi, valutazioni autorizzate, ricerca in laboratorio locale, verifica delle patch e formazione. Non valutare sistemi senza autorizzazione esplicita.
Sandeep Vishwakarma
Consulente di Sicurezza Informatica e Bug-Bounty Hunter
Questo progetto è fornito esclusivamente per test autorizzati e ricerca difensiva. L'autore non è responsabile per usi impropri o danni derivanti da questo progetto.
