Indice curato di attacchi e difese su latenza, latenza-energia e timing (disponibilità) nel deep learning — complemento alla sottomissione ad ACM Computing Surveys.


Questo repository è mantenuto come risorsa complementare al survey "Deep Learning Latency Attacks and Defenses: A Cross-Domain Survey." Indicizza paper, link al codice, note di tassonomia e figure sulle minacce alla disponibilità orientate alla latenza nei sistemi AI distribuiti.
La lista si concentra su attacchi e difese che influenzano il costo a tempo di inferenza o a livello di sistema — latenza, energia, pressione sul throughput e mancato rispetto delle scadenze — piuttosto che su attacchi che modificano solo le predizioni del modello. Attualmente include 110 lavori (71 attacchi in fase di inferenza, 13 attacchi in fase di addestramento, 26 difese).
Cerca e filtra il catalogo nella tabella interattiva su GitHub Pages.
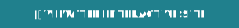
Figura 1. Panoramica della struttura del survey.
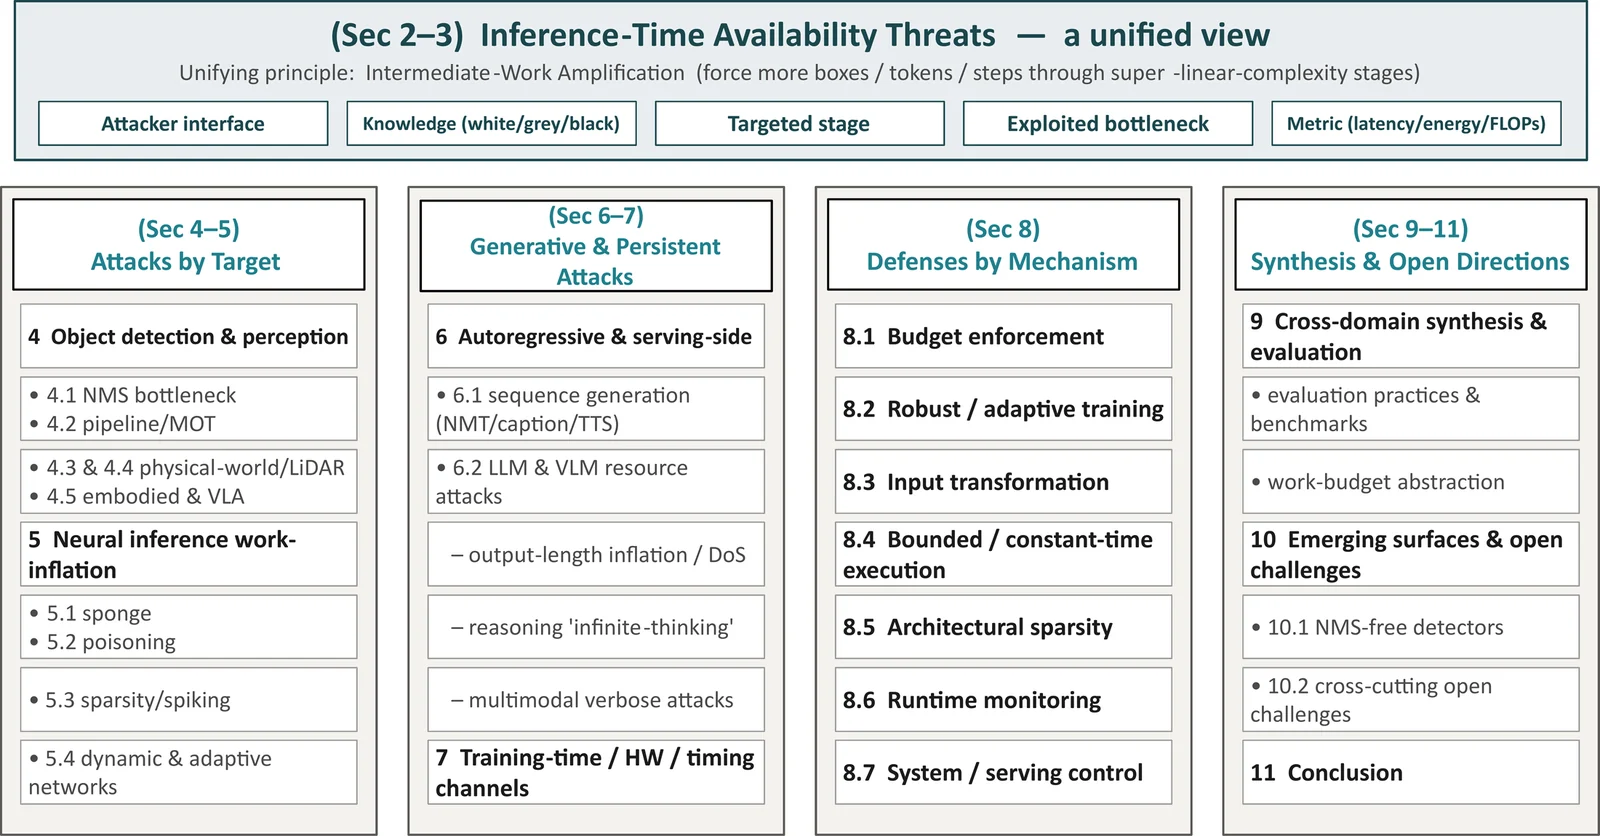
Figura 2. Attacchi alla latenza come minacce alla disponibilità a livello di sistema.
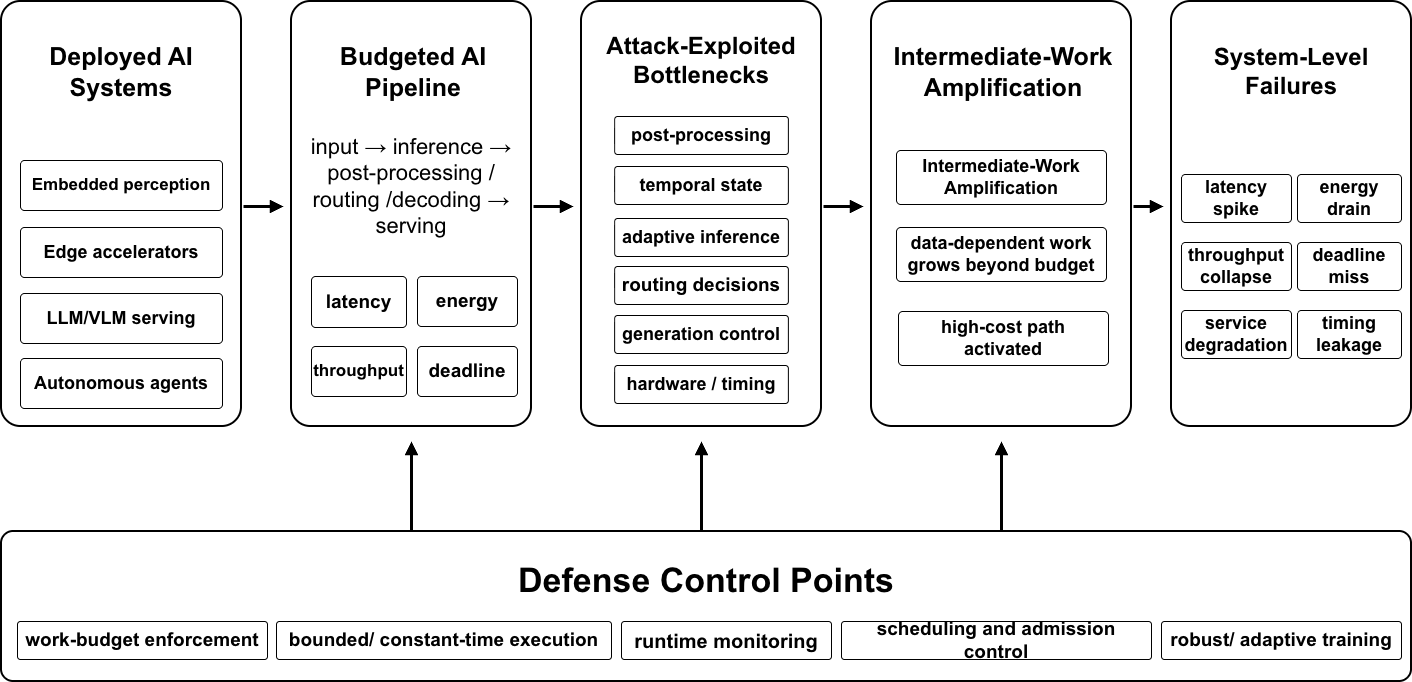
Gli attacchi alla latenza sono attacchi alla disponibilità: invece di corrompere una predizione, l'avversario gonfia il tempo di calcolo dell'inferenza, l'energia o la latenza in tempo reale di un modello, in modo che un consumatore in tempo reale (un controllore di veicolo, un servizio interattivo, un sensore a batteria) perda la sua scadenza o esaurisca le sue risorse — spesso mentre la predizione stessa rimane nominalmente corretta. Collega sistemi AI distribuiti, colli di bottiglia sfruttati dagli attacchi, amplificazione del lavoro intermedio, guasti a livello di sistema e punti di controllo delle difese.
Ogni famiglia di attacchi condivide un meccanismo che chiamiamo amplificazione del lavoro intermedio: l'avversario forza qualche stadio a valle (NMS, self-attention, decodifica autoregressiva, routing degli esperti) a elaborare più oggetti intermedi, token o passi di quanti ne genererebbe un input benigno. Poiché quegli stadi hanno una complessità nel caso peggiore super-lineare, un modesto aumento del conteggio produce un aumento sproporzionato del costo. La difesa cross-dominio naturale è un budget di lavoro — un limite imposto sugli oggetti/token intermedi per unità di tempo.