
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
fuzzbench — FuzzBench - Benchmarking di fuzzer come servizio. | Kitploit

Strumenti/GitHubGitHub/google/fuzzbench
Analisi delle VulnerabilitàFuzzingApprendimento e Formazione
GitHubgoogle/fuzzbench

fuzzbench

FuzzBench - Benchmarking di fuzzer come servizio.

Vedi RepositorySito web
1.2k302649 mesi faRevisionato da Kitploit
Condividi

FuzzBench: Benchmarking di Fuzzer come Servizio

FuzzBench è un servizio gratuito che valuta i fuzzer su un'ampia varietà di benchmark reali, su scala Google. L'obiettivo di FuzzBench è rendere semplice valutare rigorosamente la ricerca sui fuzzer e facilitare l'adozione di tale ricerca da parte della comunità. Invitiamo i membri della comunità scientifica a contribuire con i propri fuzzer e a fornire feedback per migliorare le nostre tecniche di valutazione.

FuzzBench fornisce:

  • Una semplice API per integrare i fuzzer.
  • Benchmark da progetti reali. FuzzBench può utilizzare qualsiasi progetto OSS-Fuzz come benchmark.
  • Una libreria di report che produce report con grafici e test statistici per aiutarti a comprendere la significatività dei risultati.

Per partecipare, invia il tuo fuzzer per l'esecuzione sulla piattaforma FuzzBench seguendo la nostra semplice guida. Dopo che la tua integrazione sarà accettata, eseguiremo un esperimento su larga scala utilizzando il tuo fuzzer e genereremo un report confrontando il tuo fuzzer con altri. Vedi un report di esempio.
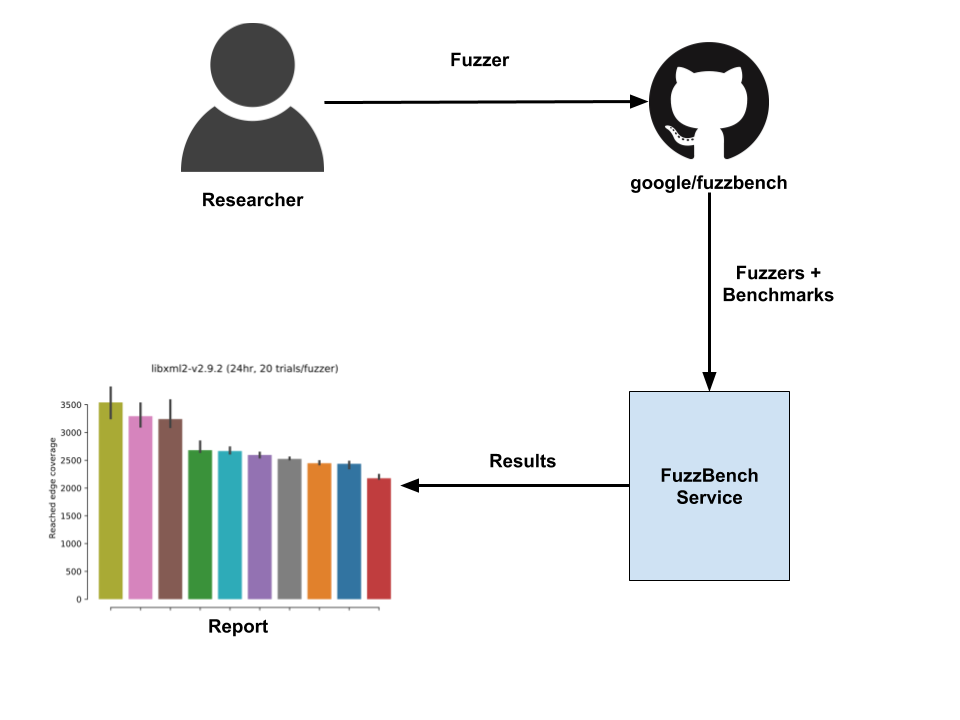
Panoramica

Diagramma del servizio FuzzBench

Report di Esempio

Puoi visualizzare il nostro report di esempio qui e i nostri report generati periodicamente qui. Il report di esempio è generato utilizzando 10 fuzzer contro 24 benchmark reali, con 20 prove ciascuno e per una durata di 24 ore. I dati grezzi in formato CSV compresso si trovano alla fine del report.

Quando si analizzano i report, consigliamo:

  • Controllare i punti di forza e di debolezza di un fuzzer rispetto a vari benchmark.
  • Osservare i risultati aggregati per comprendere la significatività complessiva del risultato.

Fornisci feedback su eventuali imprecisioni e potenziali miglioramenti (come modifiche all'integrazione, nuovi benchmark, ecc.) aprendo un problema GitHub qui.

Documentazione

Leggi la nostra documentazione dettagliata per imparare come usare FuzzBench.

Contatti

Unisciti alla nostra mailing list per discussioni e annunci, oppure inviaci un'email privata a [email protected].

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





