 gendigitalinc/sage
Layer leggero di Agent Detection & Response (ADR) per agenti AI — sorveglia comandi, file e richieste web. Parte di Gen Agent Trust Hub.

Sicurezza per gli Agenti — Rilevamento e Risposta per assistenti di codifica AI
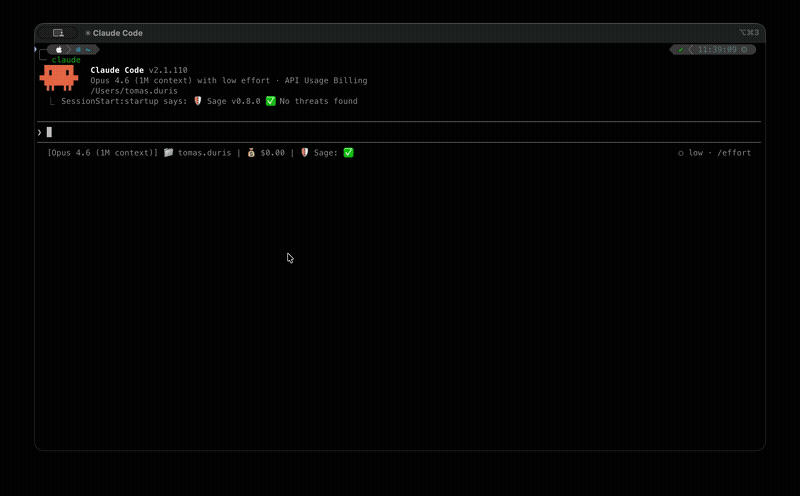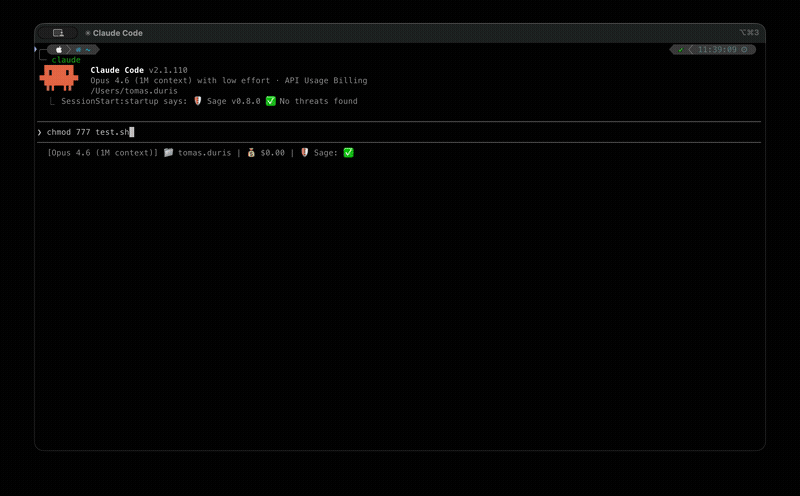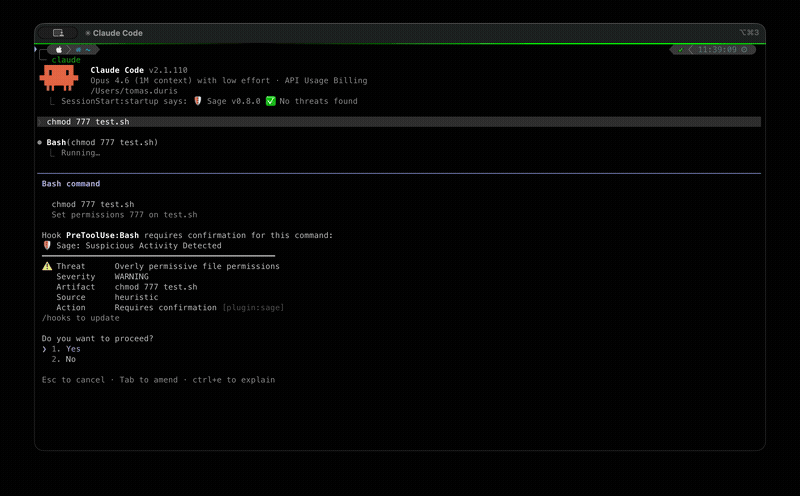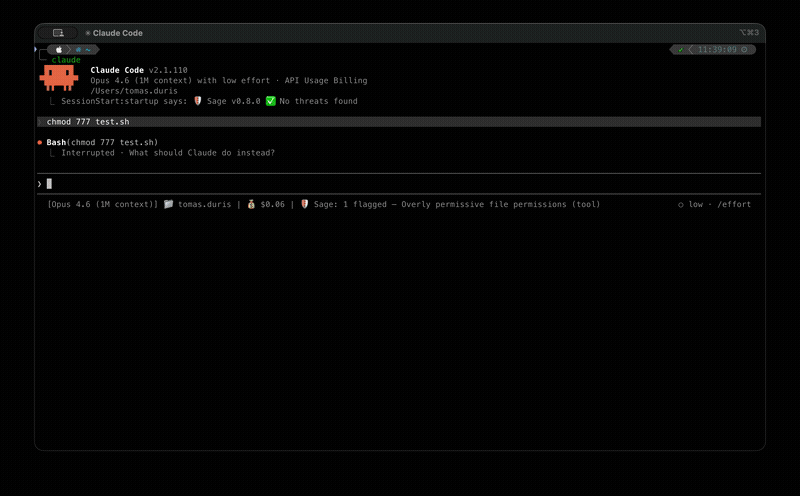
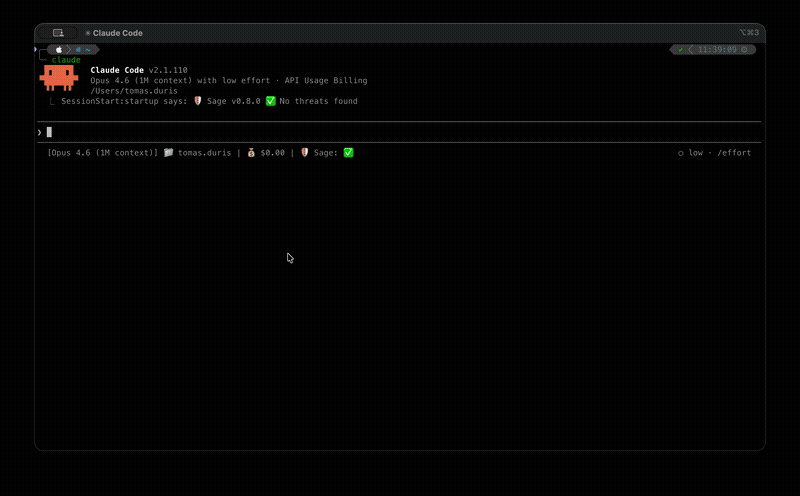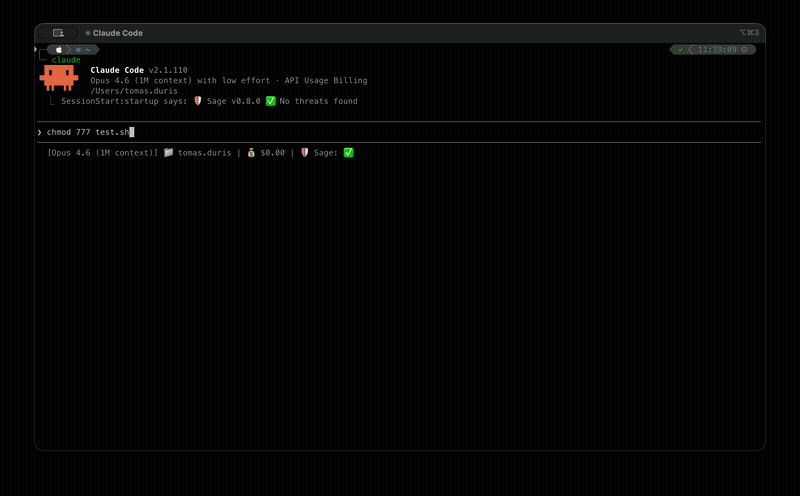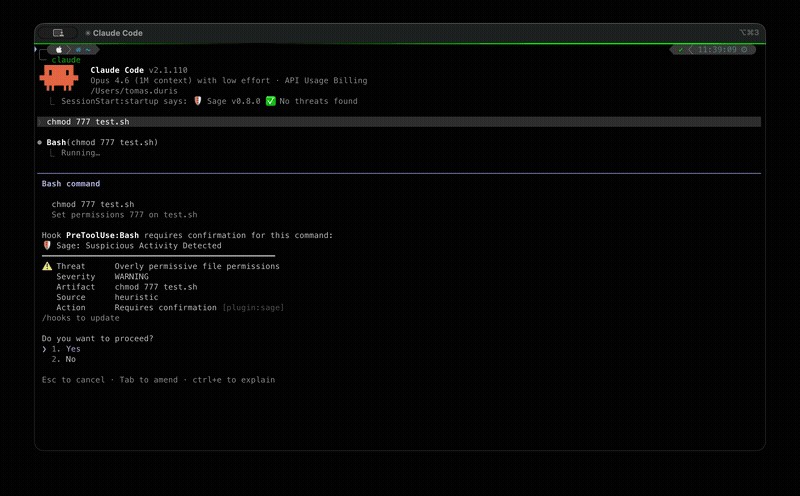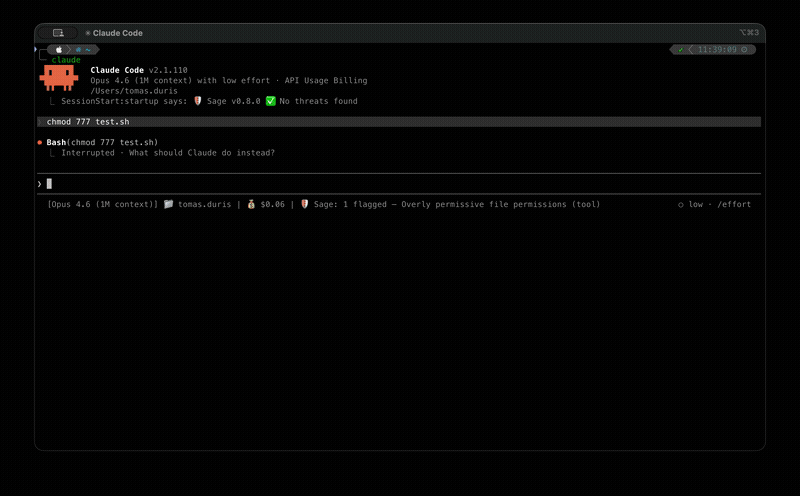
Sage è un leggero strato di sicurezza che protegge gli agenti AI dall'esecuzione di azioni pericolose. Intercetta le chiamate degli strumenti — comandi shell, recupero URL, scritture di file — e le verifica attraverso molteplici livelli di rilevamento delle minacce prima che vengano eseguite.
Nota: Sage potrebbe apparire con un nome di prodotto diverso (ad es., Norton Sage, Avast Sage) a seconda di come è stato installato. Vedi Marchio per dettagli.
Visita ai.gendigital.com/sage per le ultime istruzioni di installazione, oppure usa le guide specifiche per piattaforma qui sotto.
Claude Code — guida all'installazione · richiede Node.js >= 18
/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage
Cursor — guida all'installazione · installa l'estensione Gen Sage dal marketplace
VS Code — guida all'installazione · installa l'estensione Gen Sage dal marketplace
OpenClaw — guida all'installazione · installa da npm
openclaw plugins install @gendigital/sage-openclaw
OpenCode — installa da npm aggiungendo a ~/.config/opencode/opencode.json:
{
  "plugin": ["@gendigital/sage-opencode"]
}
Vedi la Guida Utente per istruzioni dettagliate, configurazione e risoluzione dei problemi.
Per considerazioni sulla privacy, consulta Privacy.
| Documento | Descrizione |
|---|---|
| Guida Utente | Installazione, utilizzo, configurazione, eccezioni, guide per piattaforma, privacy, FAQ |
| Guida Sviluppatore | Architettura, configurazione di sviluppo, test, formato delle regole di minaccia |
| Iniezione di Prompt | Rilevamento di iniezione di prompt con ML + euristiche |
| Protezione dei Pacchetti | Controlli sulla catena di approvvigionamento npm/PyPI |
| Scansione AMSI | Scansione antimalware di Windows tramite AMSI |
| Scansione Plugin | Scansione plugin all'avvio della sessione |
| Registro di Controllo | Schema JSONL su disco (voci, segnali, contenuto) |
| Server MCP | Architettura condivisa del server MCP |
| Pipeline di Decisione | Fonti di segnale, modello di policy, ordine di valutazione |
| Marchio | Configurazione del nome del prodotto |
Vedi CONTRIBUTING.md per la configurazione di sviluppo, le convenzioni di codifica e il processo di contribuzione delle regole di minaccia.
Copyright 2026 Gen Digital Inc.
threats/): Licenza delle Regole di Rilevamento 1.1