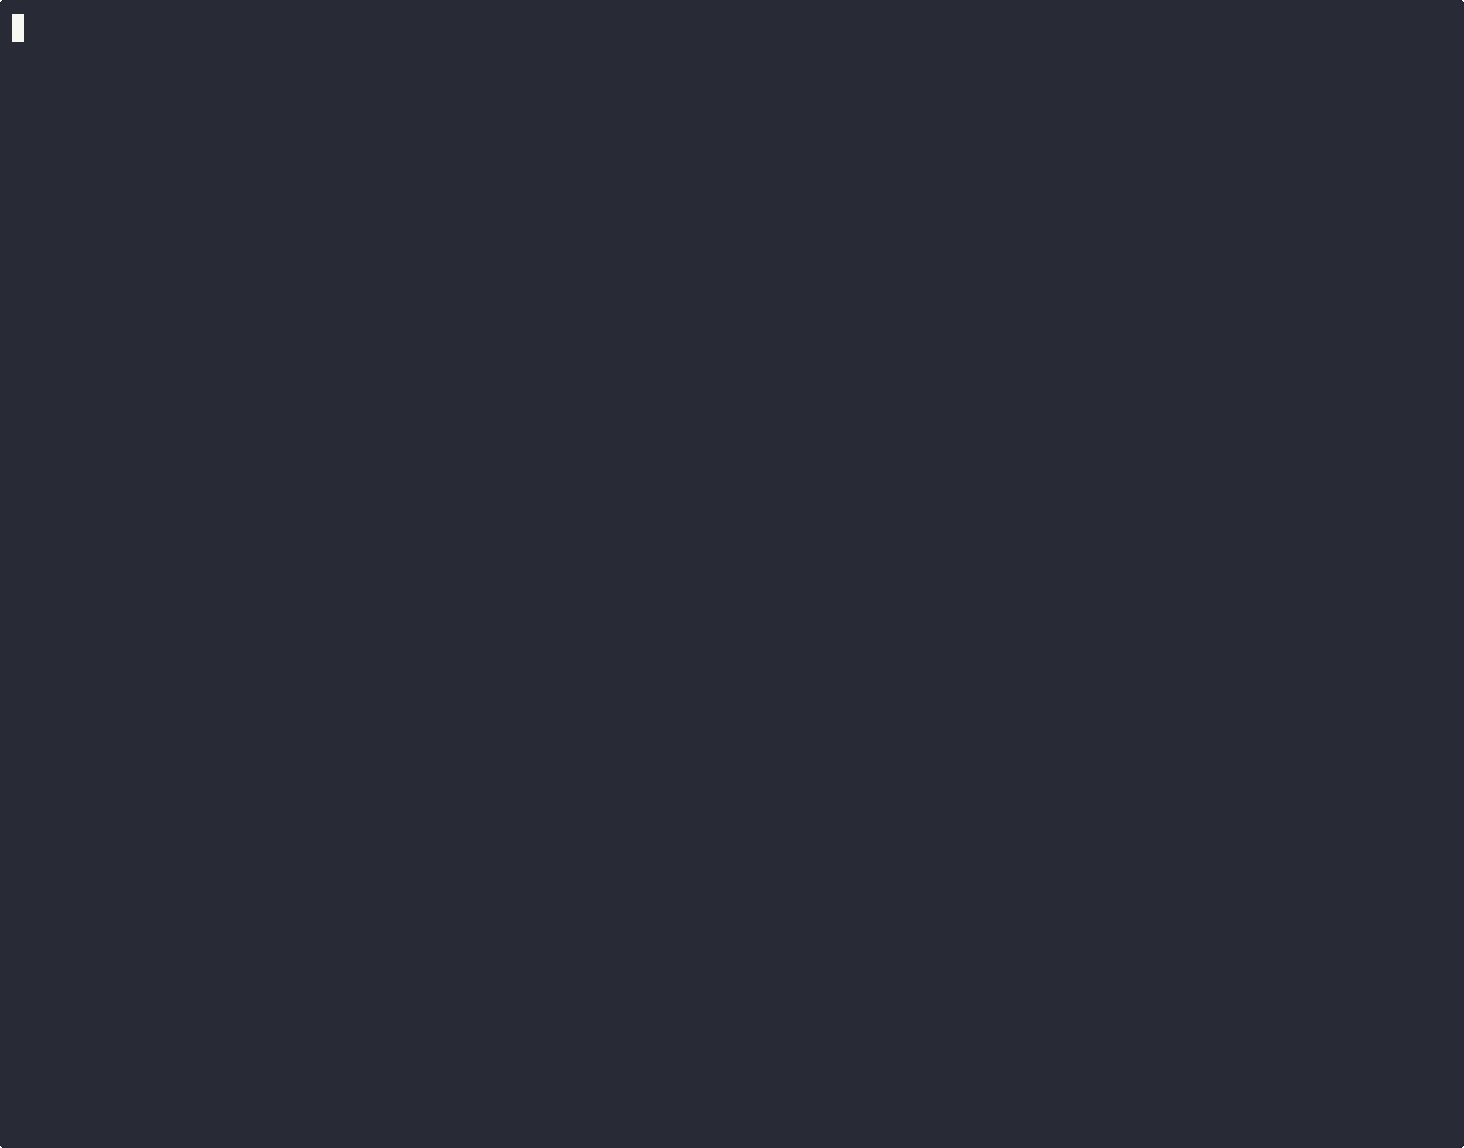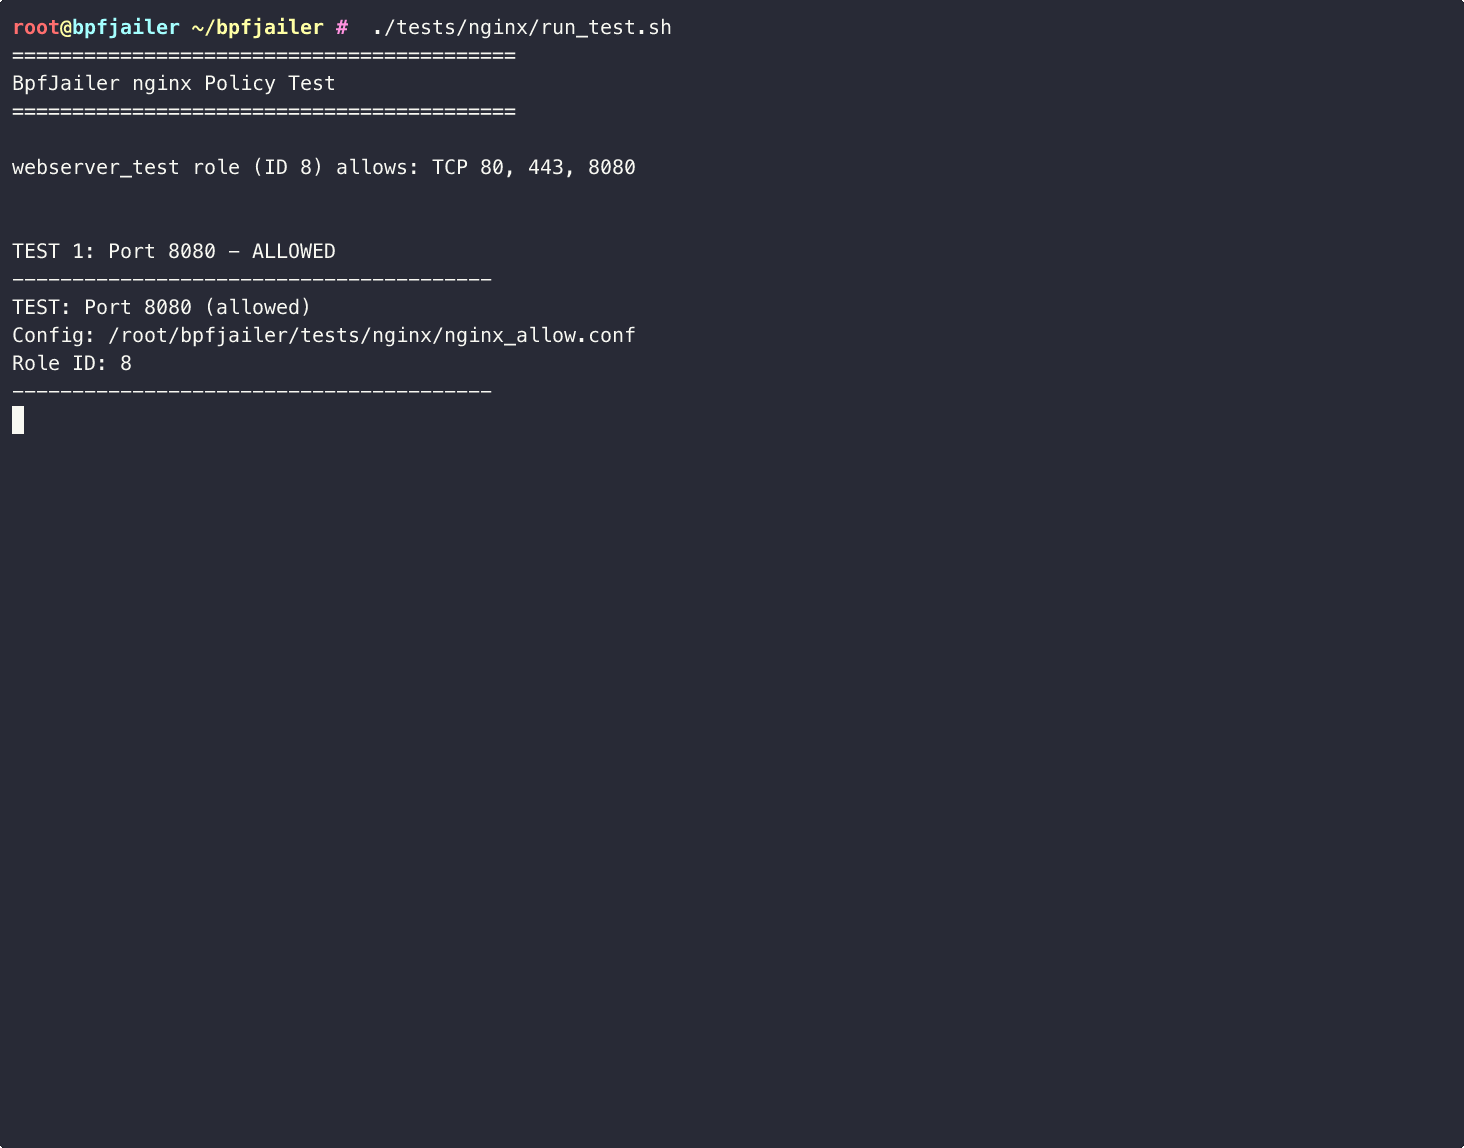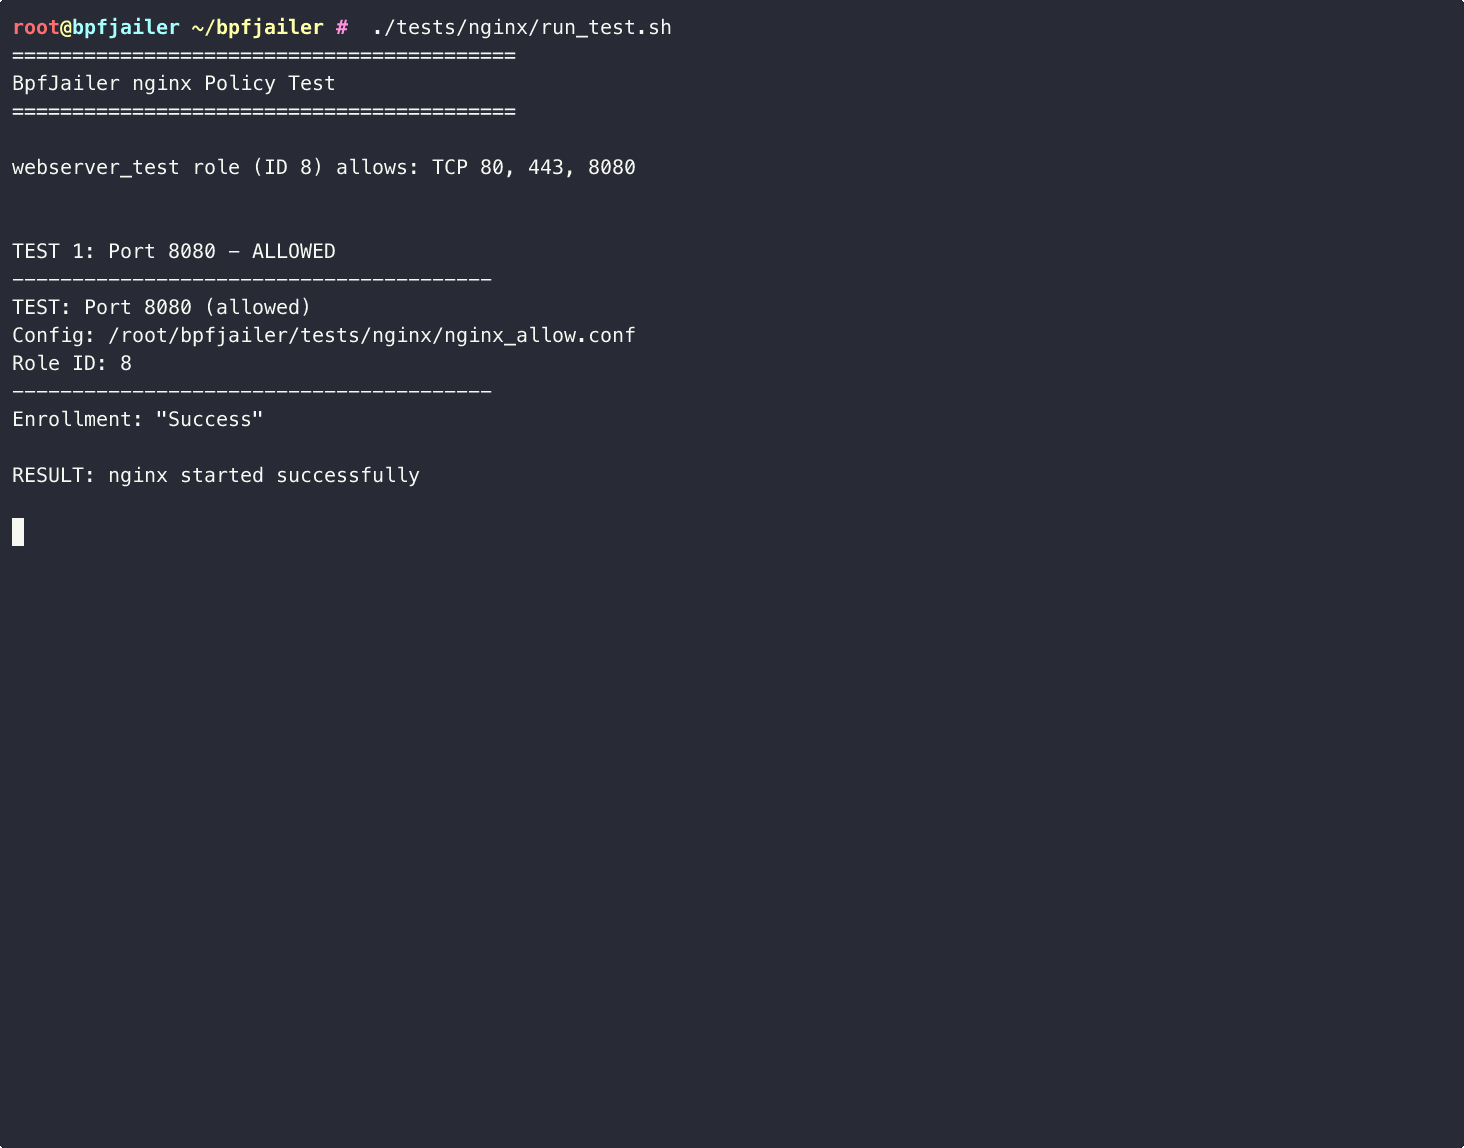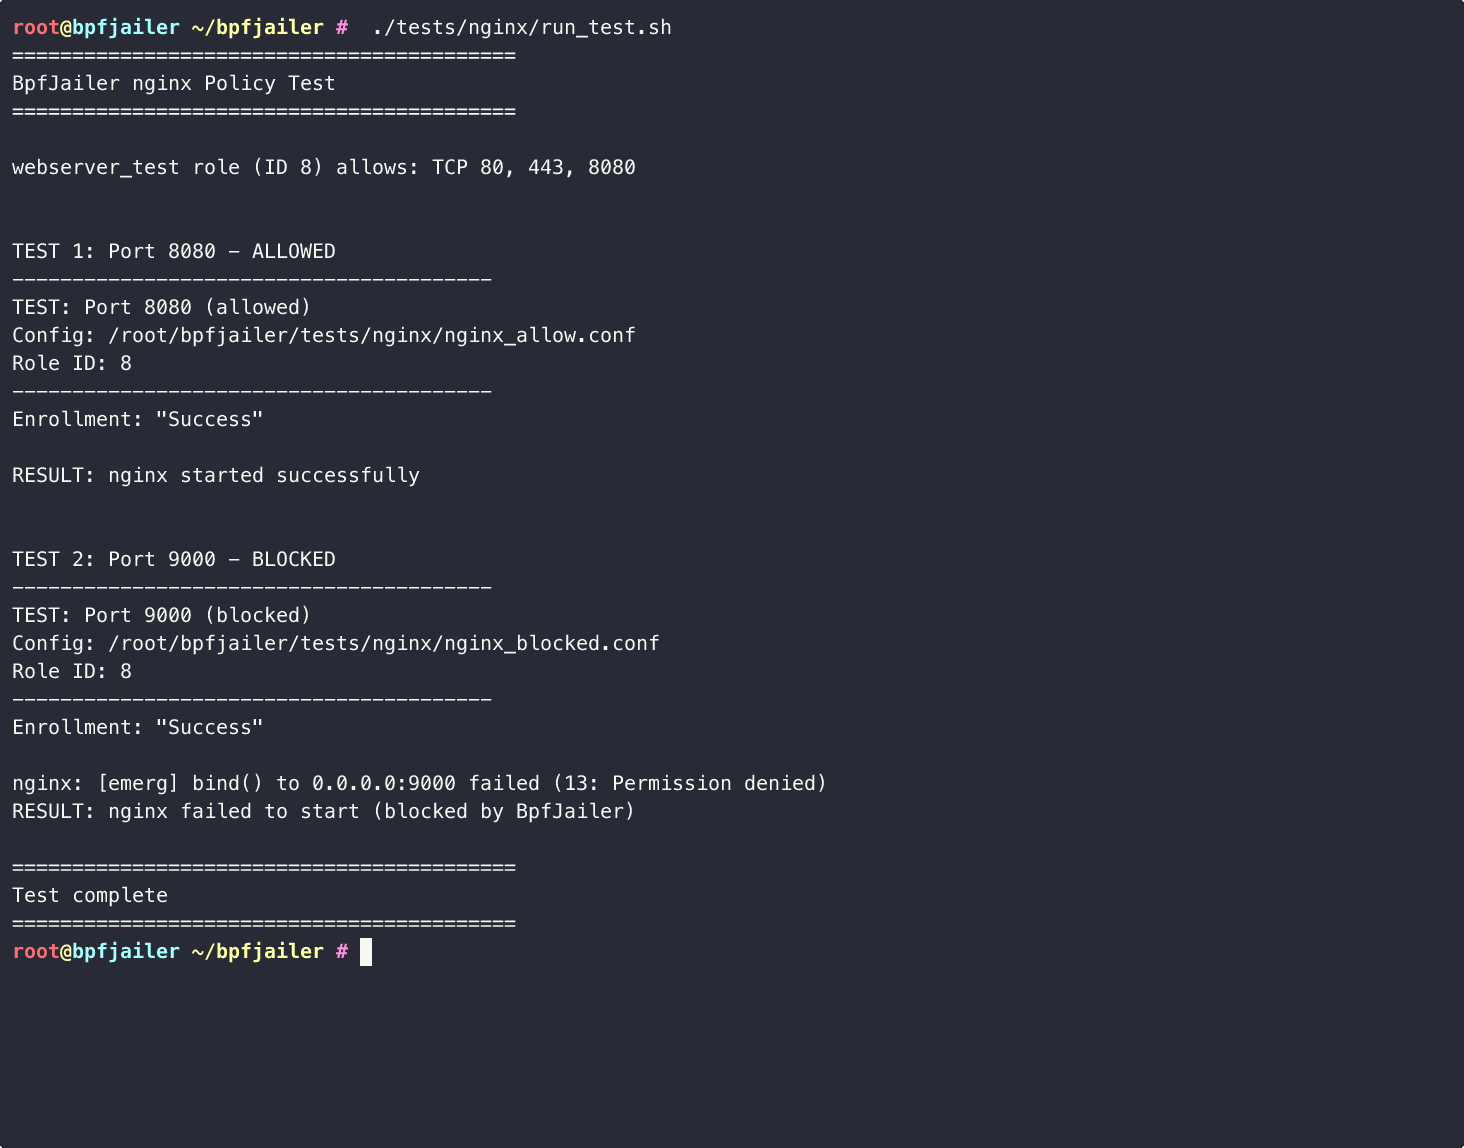

Jailer è un sistema di confinamento dei processi basato su eBPF che fornisce controllo degli accessi obbligatorio (MAC) per Linux. Tiene traccia dei processi utilizzando mappe BPF task_storage e applica politiche basate sui ruoli per l'accesso ai file, le operazioni di rete e l'esecuzione dei processi.
Avviso: Questo progetto è in fase di sviluppo intenso e NON è pronto per l'uso in produzione. Le API, i formati delle policy e il comportamento possono cambiare senza preavviso. Da utilizzare solo per test e sperimentazione.
Nota: Questa è un'implementazione indipendente e non è lo stesso progetto della soluzione di Meta. Sebbene BpfJailer sia funzionalmente simile e ispirato all'idea e al design originali di Liam Wisehart, Justin Ngai, Carl El Khoury, Mansee Chadha presso Meta, questo è un codebase separato sviluppato in modo indipendente. Estendiamo la nostra gratitudine per la visione e i concetti fondamentali che hanno ispirato questo lavoro.
Jailer è un sistema di isolamento dei processi basato su eBPF che fornisce controllo di accesso obbligatorio (MAC) per Linux. Traccia i processi utilizzando le mappe BPF task_storage e applica policy basate sui ruoli per l'accesso ai file, le operazioni di rete e l'esecuzione dei processi.
| Funzionalità | Stato | Descrizione |
|---|---|---|
| Tracciamento Processi | ✅ Funzionante | Traccia i processi utilizzando la mappa BPF task_storage |
| Registrazione Socket | ✅ Funzionante | I processi si registrano tramite API socket Unix |
| Policy Basate sui Ruoli | ✅ Funzionante | Ruoli limitati e permissivi |
| Controllo Accesso File | ✅ Funzionante | Blocca/consenti operazioni di apertura file |
| Ereditarietà Jail | ✅ Funzionante | I processi figli ereditano il jail del genitore |
| Controllo Rete | ✅ Funzionante | Blocca/consenti socket bind/connect |
| Filtraggio Porta/Protocollo | ✅ Funzionante | Regole di allow/deny TCP/UDP per porta |
| Controllo Exec | ✅ Funzionante | Blocca/consenti esecuzione processi |
| Corrispondenza Percorsi | ✅ Funzionante | Dentry walking con invalidazione cache |
| Binari Firmati | 🚧 Stub | Validazione firma binari (non implementata) |
| Registrazione Alternativa | ✅ Funzionante | Auto-registrazione per eseguibile, cgroup o xattr |
| Modalità Senza Daemon | ✅ Funzionante | Il binario bootstrap fissa i programmi all'avvio anticipato |
| Eventi di Audit | ✅ Funzionante | Buffer perf per integrazione systemd-journald |
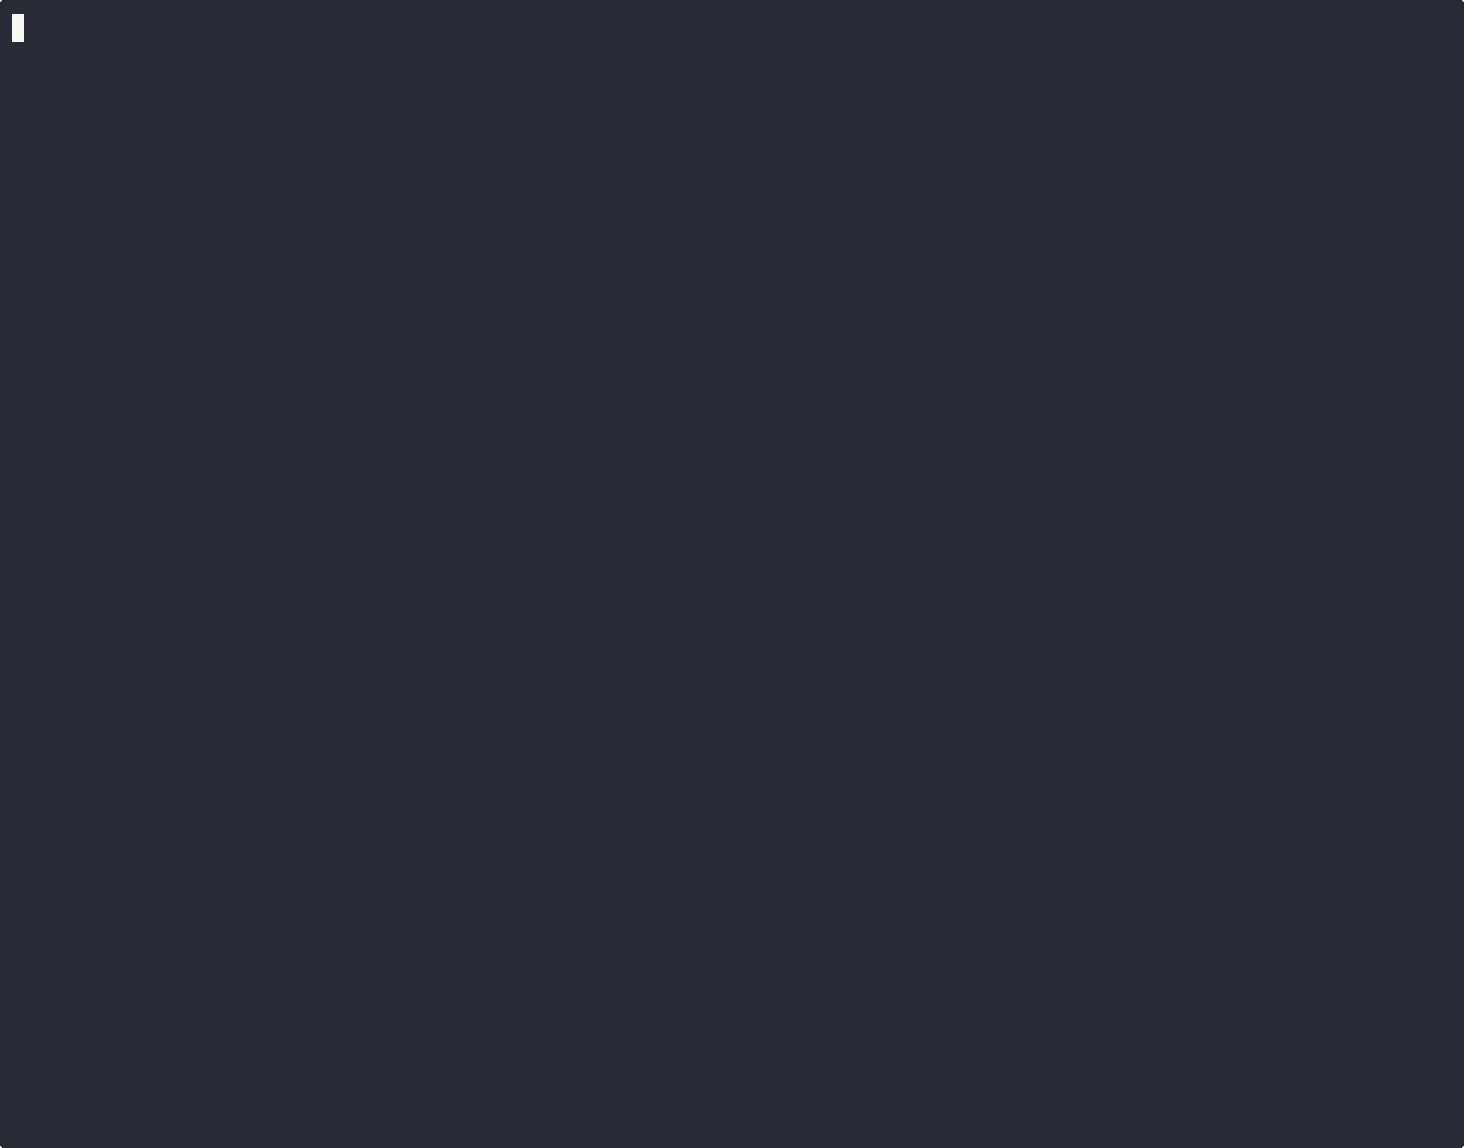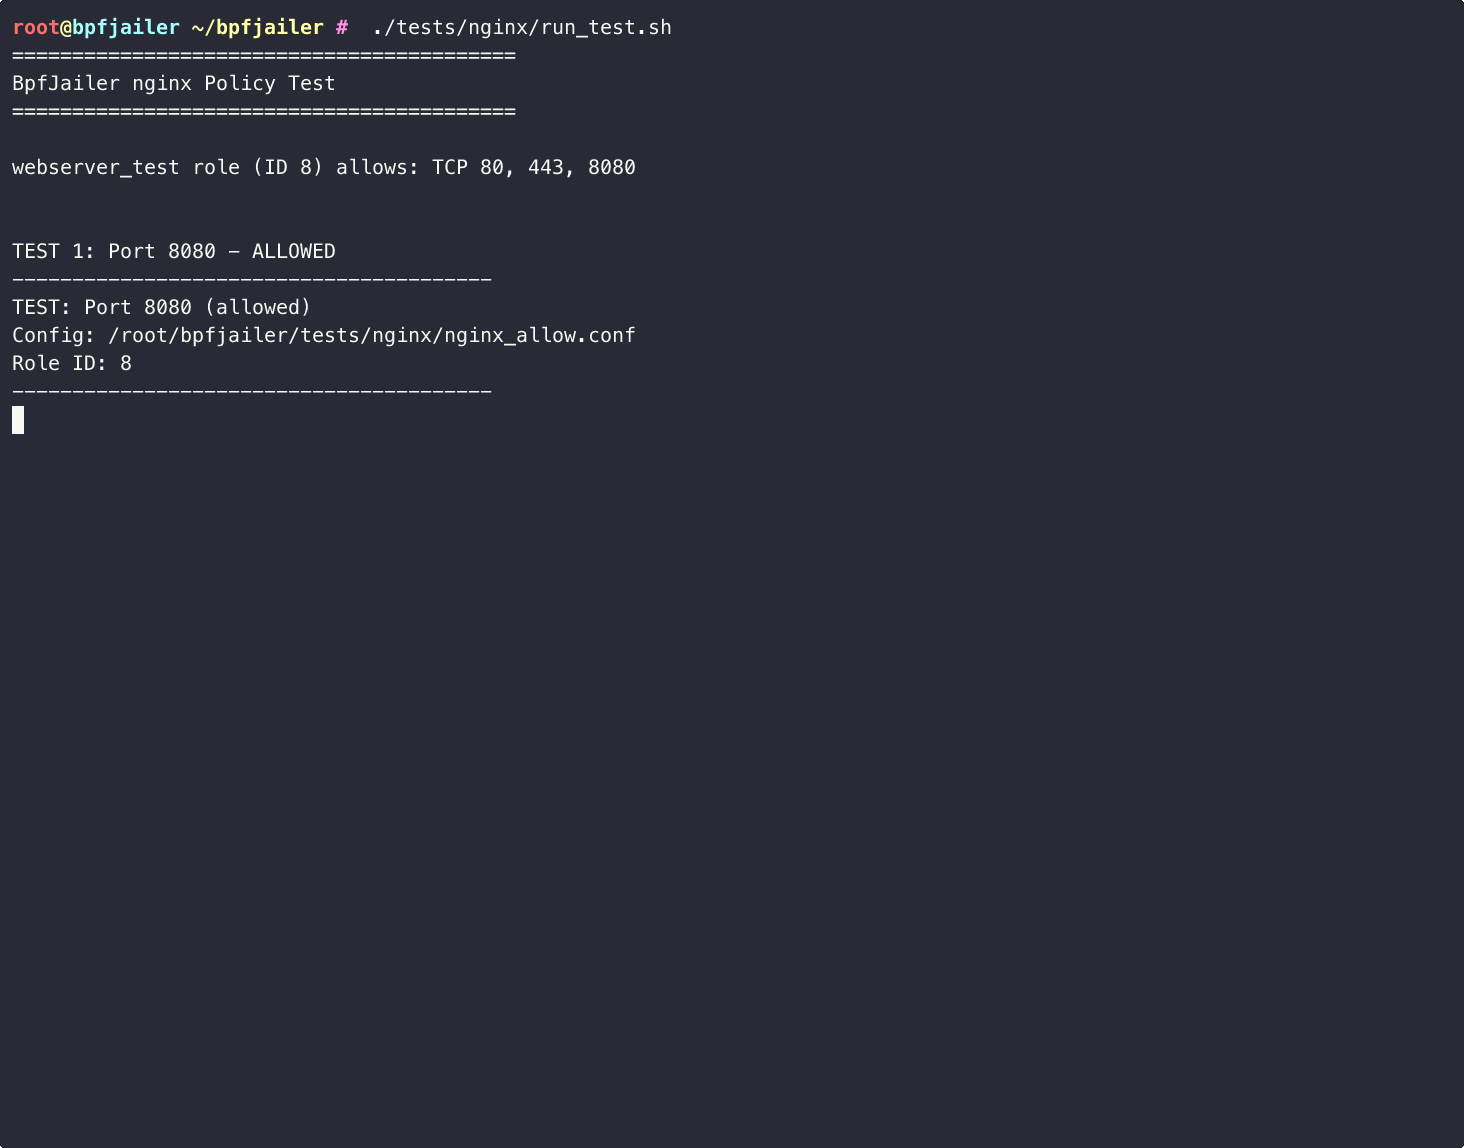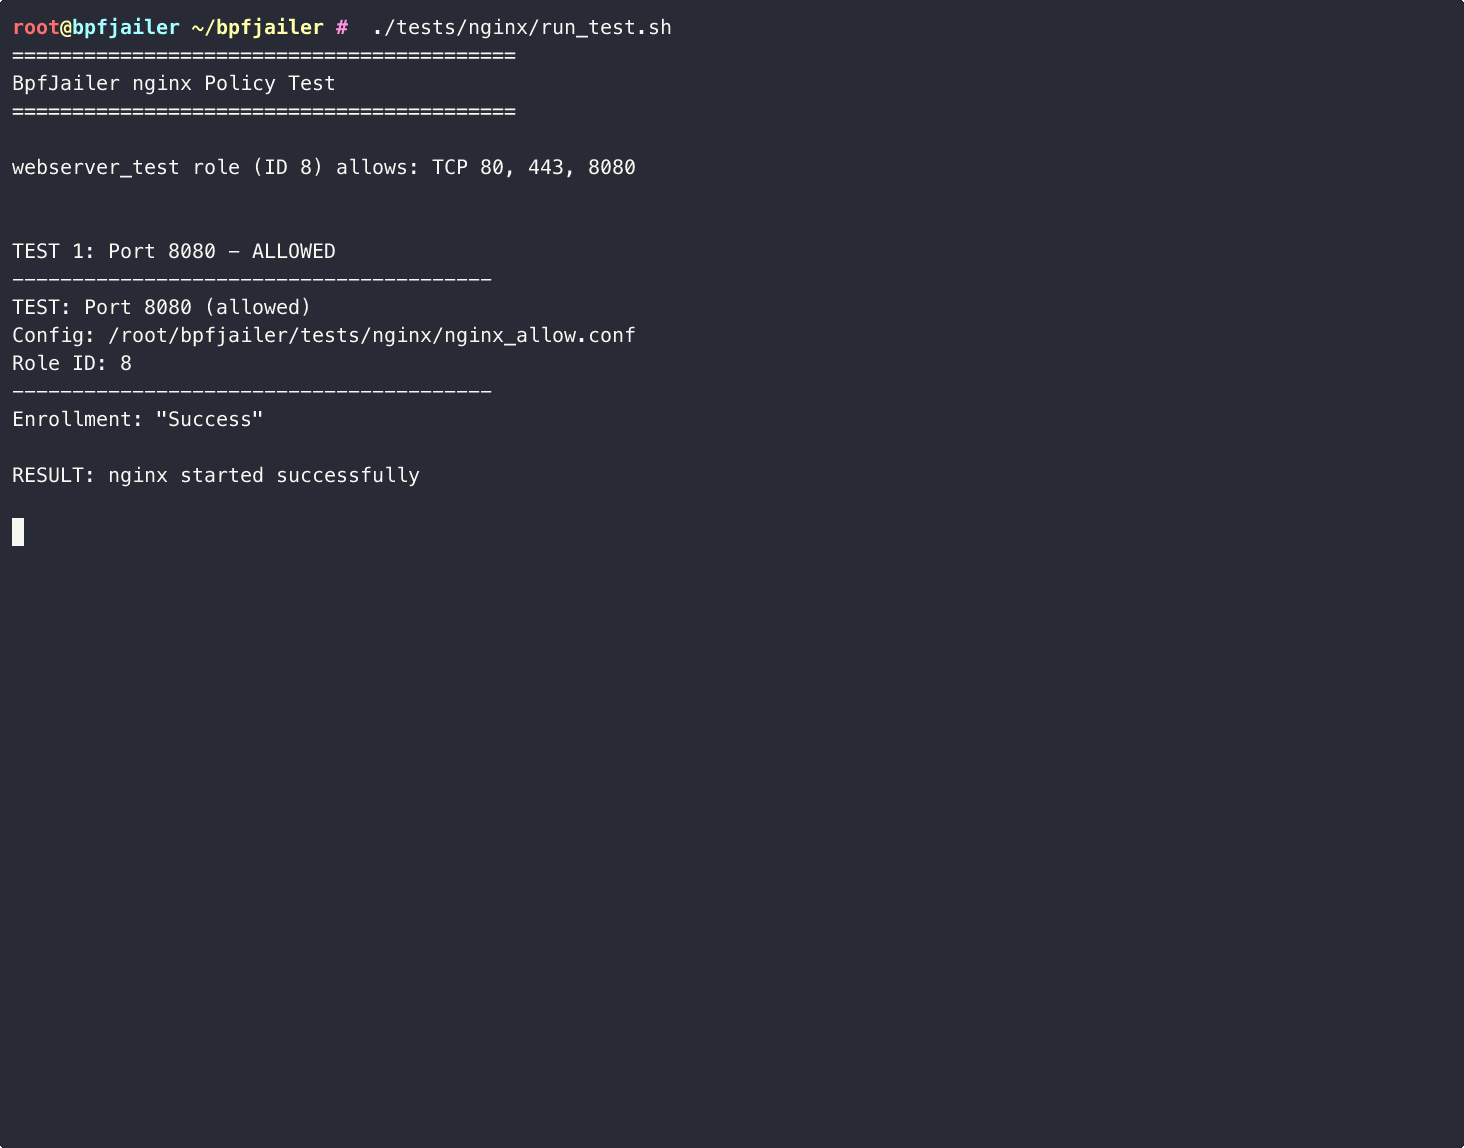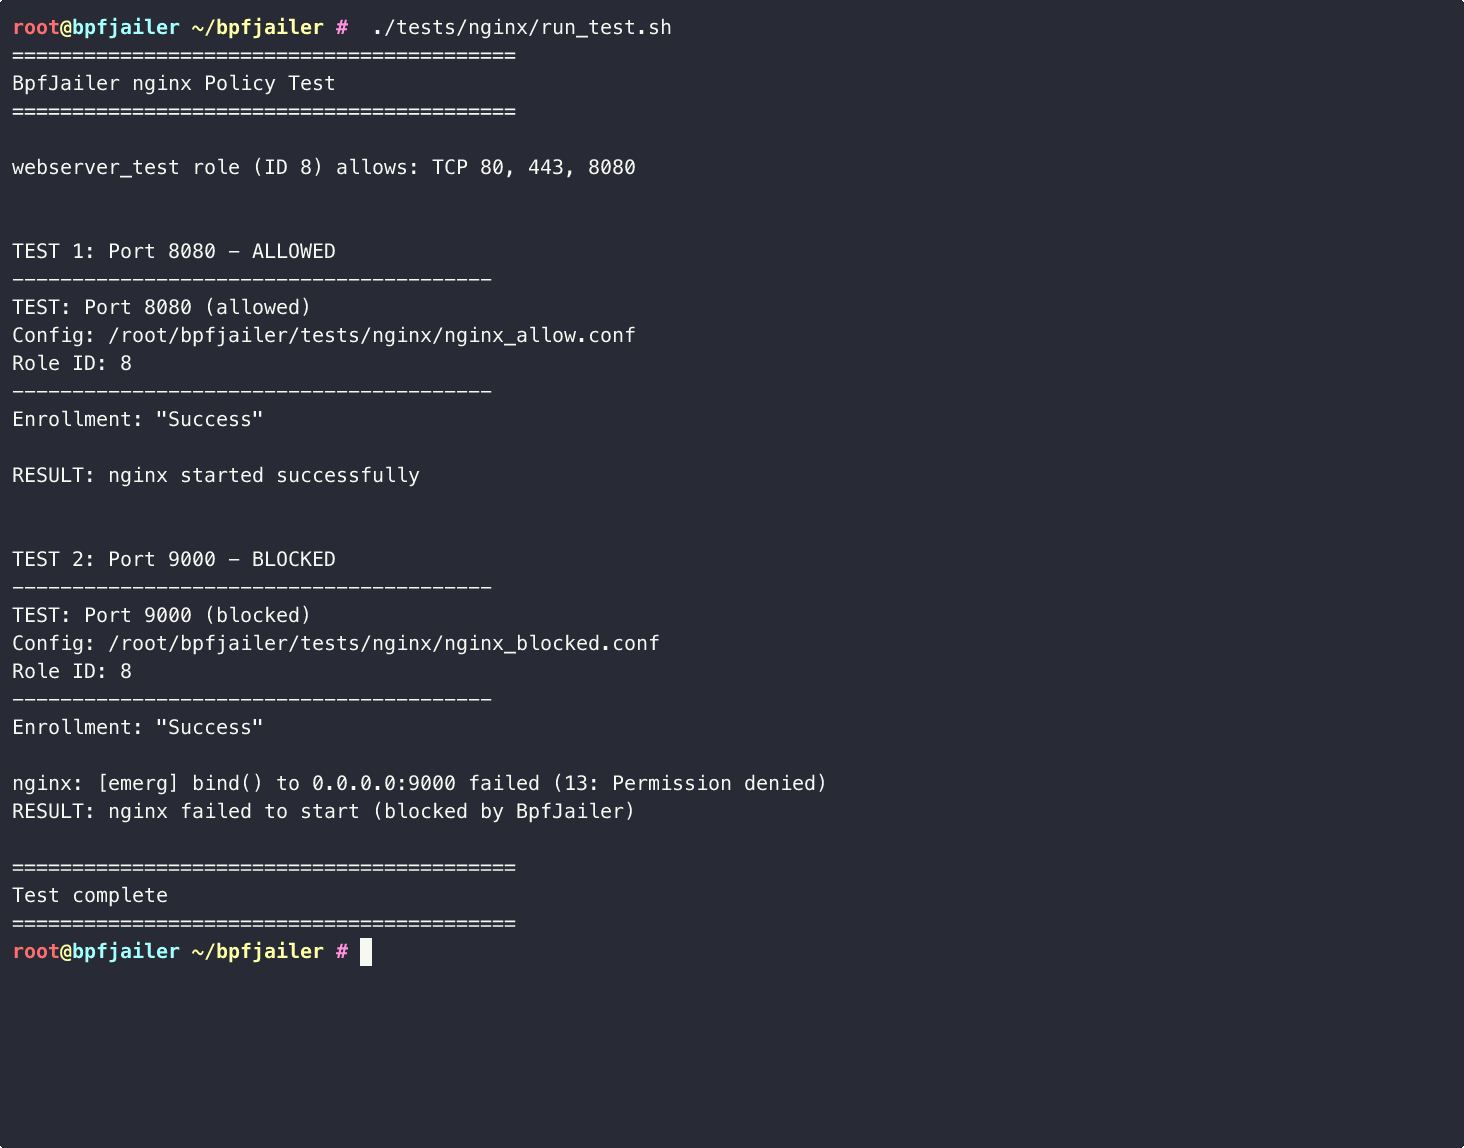

BPF_MAP_TYPE_TASK_STORAGE)# Check current kernel config
zcat /proc/config.gz 2>/dev/null || cat /boot/config-$(uname -r)
Opzioni richieste:
CONFIG_BPF=y
CONFIG_BPF_SYSCALL=y
CONFIG_BPF_LSM=y
CONFIG_DEBUG_INFO_BTF=y
BPF LSM deve essere abilitato nei parametri di avvio del kernel:
# Check if BPF LSM is active
cat /sys/kernel/security/lsm
# Should include "bpf" in the list

# If not, add to kernel boot parameters:
# Edit /etc/default/grub and add to GRUB_CMDLINE_LINUX:
#   lsm=lockdown,capability,landlock,yama,apparmor,bpf

# Then update grub and reboot:
sudo update-grub
sudo reboot
Per i sistemi Ubuntu/Debian, puoi anche usare:
# Create a script to enable BPF LSM
cat > /tmp/enable_bpf_lsm.sh << 'EOF'
#!/bin/bash
GRUB_FILE="/etc/default/grub"
if grep -q "lsm=" "$GRUB_FILE"; then
    sudo sed -i 's/lsm=[^""]*/lsm=lockdown,capability,landlock,yama,apparmor,bpf/' "$GRUB_FILE"
else
    sudo sed -i 's/GRUB_CMDLINE_LINUX="\(.*\)"/GRUB_CMDLINE_LINUX="\1 lsm=lockdown,capability,landlock,yama,apparmor,bpf"/' "$GRUB_FILE"
fi
sudo update-grub
echo "BPF LSM enabled. Please reboot."
EOF
chmod +x /tmp/enable_bpf_lsm.sh
sudo /tmp/enable_bpf_lsm.sh
I tarball precompilati sono pubblicati per x86_64 e aarch64, compilati
contro glibc 2.31 in modo che funzionino su distribuzioni più vecchie di quella su cui sono stati compilati.
curl -fsSL https://github.com/gen0sec/jailer/raw/main/install.sh | sudo sh
Lo script verifica lo SHA256 prima di installare qualsiasi cosa. Ogni artefatto è anche firmato con GPG; per verificare la provenienza, importa prima la chiave di rilascio:
curl -fsSL https://github.com/gen0sec/jailer/releases/download/v0.1.1/bpfjailer-signing-key.asc | gpg --import
Per installare manualmente, scarica il tarball per la tua architettura dalla pagina delle release e:
tar xzf bpfjailer-*-linux-gnu.tar.gz && cd bpfjailer-*-linux-gnu
sudo install -Dm0755 bpfjailer-bootstrap /usr/sbin/bpfjailer-bootstrap
sudo install -Dm0755 bpfjailer-daemon    /usr/sbin/bpfjailer-daemon
sudo install -Dm0644 bpfjailer.bpf.o     /usr/lib/bpfjailer/bpfjailer.bpf.o
sudo install -Dm0644 policy.json         /etc/bpfjailer/policy.json
sudo install -Dm0644 bpfjailer-*.service /etc/systemd/system/
sudo systemctl daemon-reload
Poi abilitare una delle due modalità descritte in Modalità di installazione.
# Install Rust
curl --proto '=https' --tlsv1.2 -sSf https://sh.rustup.rs | sh

# Install build dependencies (Ubuntu/Debian)
sudo apt-get install -y clang llvm libelf-dev linux-headers-$(uname -r)

# Install BPF target for Rust
rustup target add bpfel-unknown-none
cd jailer

# Build BPF programs
cd bpfjailer-bpf && cargo build --release && cd ..

# Build daemon and client
cargo build --release
# Run as root (loads config/policy.json if present)
sudo RUST_LOG=info ./target/release/bpfjailer-daemon
Expected output:
[INFO] BpfJailer daemon starting...
[INFO] Loading BpfJailer eBPF programs with libbpf-rs...
[INFO] ✓ pending_enrollments map available for enrollment
[INFO] ✓ network_rules map available for port/protocol filtering
[INFO] ✓ task_storage map created successfully
[INFO] ✓ Program task_alloc attached
[INFO] ✓ Program file_open attached
[INFO] ✓ Program socket_bind attached
[INFO] ✓ Program socket_connect attached
[INFO] ✓ Program bprm_check_security attached
[INFO] Initialized with default roles: restricted (1), permissive (2)
[INFO] Loaded policy from config/policy.json
[INFO] Loaded 5 roles
[INFO] Enrollment server listening on /run/bpfjailer/enrollment.sock
# Run vulnerability tests WITHOUT jailing (shows attacks succeed)
sudo python3 tests/vulnerable_apps/run_tests.py

# Run vulnerability tests WITH restricted role (shows attacks blocked)
sudo python3 tests/vulnerable_apps/run_tests.py --role 1

# Run specific test
sudo python3 tests/vulnerable_apps/run_tests.py --role 1 --test path

# List available tests and roles
sudo python3 tests/vulnerable_apps/run_tests.py --list
Esempio di output con ruolo limitato:
============================================================
TEST: Path Traversal / Arbitrary File Read
============================================================
Attempting to read /etc/passwd via path traversal...
BLOCKED - Permission denied (BpfJailer blocked file access)

============================================================
TEST: Command Injection
============================================================
Attempting command injection...
BLOCKED - Permission denied (BpfJailer blocked exec)


