
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2026-31431-copy-fail — Scanner automatizzato e helper di patch per CVE-2026-31431, che rileva host Linux vulnerabili via SSH, verifica le versioni del kernel e applica aggiornamenti del kernel o mitigazioni temporanee su più distribuzioni. | Kitploit
Strumenti/GitHubGitHub/gagaltotal/cve-2026-31431-copy-fail
Scanner di VulnerabilitàAudit di ConfigurazioneSicurezza di Rete
GitHubgagaltotal/cve-2026-31431-copy-fail

cve-2026-31431-copy-fail

Scanner automatizzato e helper di patch per CVE-2026-31431, che rileva host Linux vulnerabili via SSH, verifica le versioni del kernel e applica aggiornamenti del kernel o mitigazioni temporanee su più distribuzioni.

Vedi Repository
2215 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2026-31431 "Copy Fail" Scanner & Patch Helper

CVE-2026-31431 CVSS Python License

Copy Fail è uno scanner di sicurezza automatico e helper di patch per rilevare e correggere la vulnerabilità CVE-2026-31431 (Linux Kernel algif_aead Local Privilege Escalation) nella vostra infrastruttura Linux.


Indice

  • Descrizione
  • Funzionalità Principali
  • Requisiti
  • Installazione
  • Utilizzo
  • Opzioni da Riga di Comando
  • Esempi di Utilizzo
  • Output e Risultati
  • Distribuzioni Supportate
  • Guida alla Patch Manuale
  • Mitigazione Temporanea
  • Risoluzione dei Problemi
  • Riferimenti di Sicurezza

Descrizione

CVE-2026-31431 è una vulnerabilità di Local Privilege Escalation (LPE) nel modulo del kernel Linux algif_aead (Asynchronous Cipher Interface for AEAD). Questa vulnerabilità consente a un utente locale di ottenere l'elevazione dei privilegi a livello root.

Questo strumento aiuta a:

  • Scansione automatica della subnet Linux per rilevare host vulnerabili
  • Verifica dello stato della patch di ogni host in base alla versione del kernel
  • Patch automatica con upgrade del kernel tramite il package manager
  • Mitigazione temporanea disattivando il modulo algif_aead
  • Report strutturati in formato tabella e JSON

Nota: Questo strumento è destinato esclusivamente ad audit interni e gestione delle patch da parte dei sysadmin. Utilizzatelo solo su sistemi di vostra proprietà o per i quali avete l'autorizzazione.
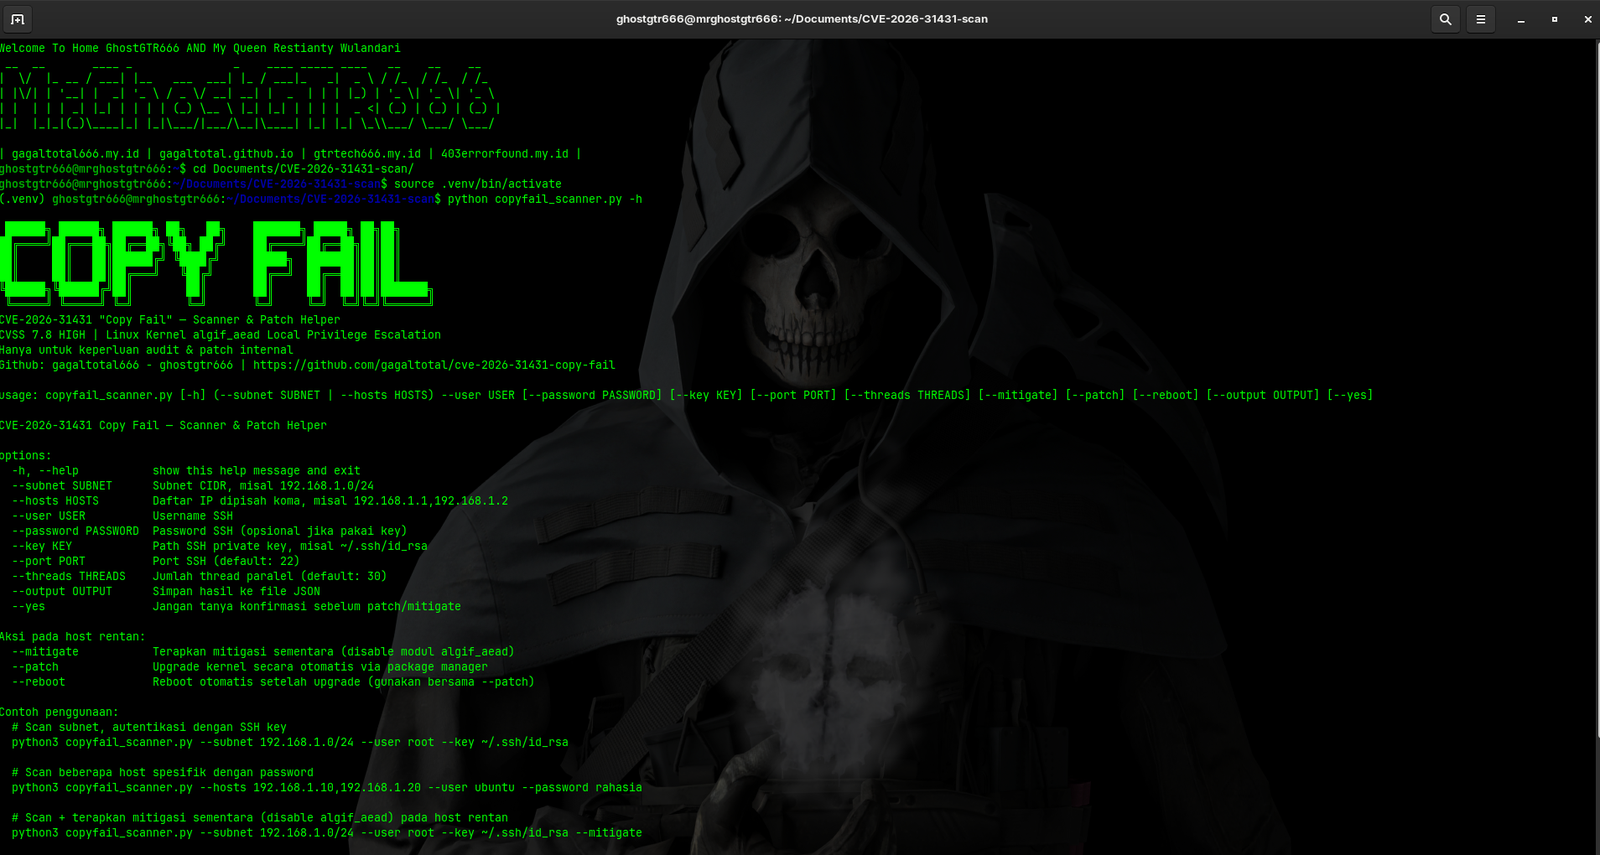

Esempio di Visualizzazione

Screen Capture

Funzionalità Principali

1. Scansione Misurata

  • Scansione di singolo host, più host o intera subnet
  • Connessioni SSH parallele con thread pool (default: 30 thread)
  • Barra di avanzamento in tempo reale con Rich UI
  • Retry automatico con backoff esponenziale per connessioni instabili

2. Rilevamento delle Vulnerabilità

  • Verifica della raggiungibilità SSH e dell'autenticazione
  • Lettura della versione del kernel di ogni host
  • Verifica se il kernel è già stato patchato (basata su database per distribuzione)
  • Rilevamento dello stato del modulo algif_aead (caricato/non caricato)
  • Verifica se la mitigazione modprobe.d è stata applicata

3. Patch Automatica

Upgrade automatico del kernel sugli host vulnerabili tramite il package manager:

  • apt (Debian/Ubuntu)
  • dnf (Fedora/RHEL 8+)
  • yum (RHEL 7, CentOS 7)
  • zypper (SUSE/openSUSE)
  • pacman (Arch Linux)

Opzione: Reboot automatico dopo il completamento della patch

4. Mitigazione Temporanea

  • Disattivazione del modulo algif_aead tramite configurazione modprobe.d
  • Adatta come fix temporaneo in attesa della finestra di manutenzione per il reboot
  • Nota: Non efficace sulla famiglia RHEL se il modulo è integrato nel kernel

5. Autenticazione SSH Flessibile

  • Autenticazione basata su chiave SSH (consigliata)
  • Autenticazione basata su password
  • Supporto porta SSH personalizzata
  • Connection pooling per l'ottimizzazione delle risorse

6. Database di Sicurezza Completo

Database delle versioni del kernel già patchate per:

  • Ubuntu (6.8.0-60, 5.15.0-130, 5.4.0-216)
  • RHEL / CentOS / AlmaLinux / Rocky (5.14.0-570)
  • Fedora (6.14.4, 6.13.12, 6.12.25)
  • Debian (6.1.137, 5.10.235)
  • Arch Linux (6.14.4)
  • Amazon Linux (6.1.134, 5.10.235, 4.14.353)
  • SUSE / openSUSE (6.4.0-18, 5.14.21-150600.24)

7. Report Completi

  • Tabella dei risultati della scansione con colori (formato Rich)
  • Statistiche di riepilogo (totale host, vulnerabili, patchati, ecc.)
  • Esportazione dei risultati in JSON per l'integrazione con altri sistemi
  • Tracciamento degli errori e conteggio dei retry per host

Requisiti

Requisiti di Sistema

  • Python: 3.7 o successivo
  • OS: Linux/Mac/Windows (con WSL)
  • Rete: Accesso SSH agli host target
  • Chiave SSH o Password: Per l'autenticazione

Dipendenze Python

paramiko>=3.0.0    # Libreria SSH
rich>=13.0.0       # Bellissima UI del terminale

Installazione

1. Clonare il Repository

git clone https://github.com/gagaltotal/cve-2026-31431-copy-fail.git
cd cve-2026-31431-copy-fail

2. Installare il Virtual VENV

python3 -m venv .venv
source .venv/bin/activate

3. Installare le Dipendenze

pip install -r requirements.txt

oppure installazione manuale:

pip install paramiko>=3.0.0 rich>=13.0.0

4. Verificare l'Installazione

python3 copyfail_scanner.py --help

Utilizzo

Sintassi di Base

# Scansione subnet con chiave SSH
python3 copyfail_scanner.py --subnet <CIDR> --user <USERNAME> --key <PATH_TO_KEY>

# Scansione di più host specifici
python3 copyfail_scanner.py --hosts <IP1>,<IP2>,<IP3> --user <USERNAME> [--password <PASSWORD>]

# Scansione + patch automatica
python3 copyfail_scanner.py --subnet <CIDR> --user <USERNAME> --key <PATH> --patch

# Scansione + mitigazione temporanea
python3 copyfail_scanner.py --subnet <CIDR> --user <USERNAME> --key <PATH> --mitigate

Opzioni da Riga di Comando

OpzioneDescrizioneEsempio
--subnetSubnet CIDR target (mutualmente esclusiva con --hosts)--subnet 192.168.1.0/24
--hostsElenco di IP separati da virgola (mutualmente esclusiva con --subnet)--hosts 192.168.1.10,192.168.1.20
--userNome utente SSH (obbligatorio)--user root
--passwordPassword SSH (opzionale, usare se non si dispone di chiave)--password secret123
--keyPercorso della chiave privata SSH--key ~/.ssh/id_rsa
--portPorta SSH (default: 22)--port 2222
--threadsNumero di thread paralleli (default: 30)--threads 50
--patchUpgrade automatico del kernel sugli host vulnerabili--patch
--rebootReboot automatico dopo la patch (da usare con --patch)--patch --reboot
--mitigateApplica la mitigazione temporanea (disabilita algif_aead)--mitigate
--outputEsporta i risultati della scansione in un file JSON--output risultati.json
--yesSalta il prompt di conferma prima di patch/mitigazione--yes

Esempi di Utilizzo

Esempio 1: Scansione Subnet di Base (Sola Lettura)

python3 copyfail_scanner.py \
  --subnet 192.168.1.0/24 \
  --user ubuntu \
  --key ~/.ssh/id_rsa

Output: Visualizza la tabella dei risultati della scansione e il riepilogo


Esempio 2: Scansione di Host Specifici con Password

python3 copyfail_scanner.py \
  --hosts 10.0.1.5,10.0.1.6,10.0.1.7 \
  --user admin \
  --password my_password123

Esempio 3: Scansione + Mitigazione Temporanea

python3 copyfail_scanner.py \
  --subnet 172.16.0.0/16 \
  --user root \
  --key ~/.ssh/id_rsa \
  --mitigate

Azione: Scansione di tutti gli host, poi disattivazione del modulo algif_aead sugli host vulnerabili (richiede conferma)


Esempio 4: Scansione + Patch Automatica (Senza Reboot)

python3 copyfail_scanner.py \
  --subnet 192.168.0.0/24 \
  --user ubuntu \
  --key ~/.ssh/id_rsa \
  --patch

Azione: Upgrade del kernel, ma nessun reboot automatico (richiede reboot manuale)


Scarica lo strumento