 future-architect/vuls
Scanner di vulnerabilità senza agente per Linux, FreeBSD, Container, WordPress, Librerie di linguaggi di programmazione, Dispositivi di rete
# Vuls: Scanner di Vulnerabilità [](https://github.com/future-architect/vuls/blob/master/LICENSE) [](https://goreportcard.com/report/github.com/future-architect/vuls) [](https://github.com/future-architect/vuls/graphs/contributors)  Scanner di vulnerabilità per Linux/FreeBSD, senza agente, scritto in Go. Twitter: [@vuls_en](https://twitter.com/vuls_en) 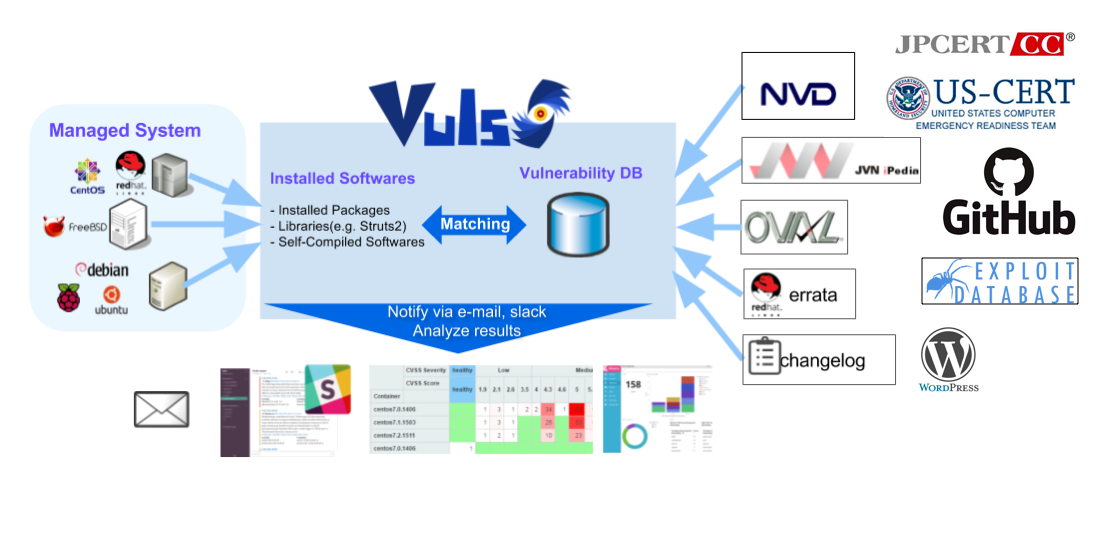  [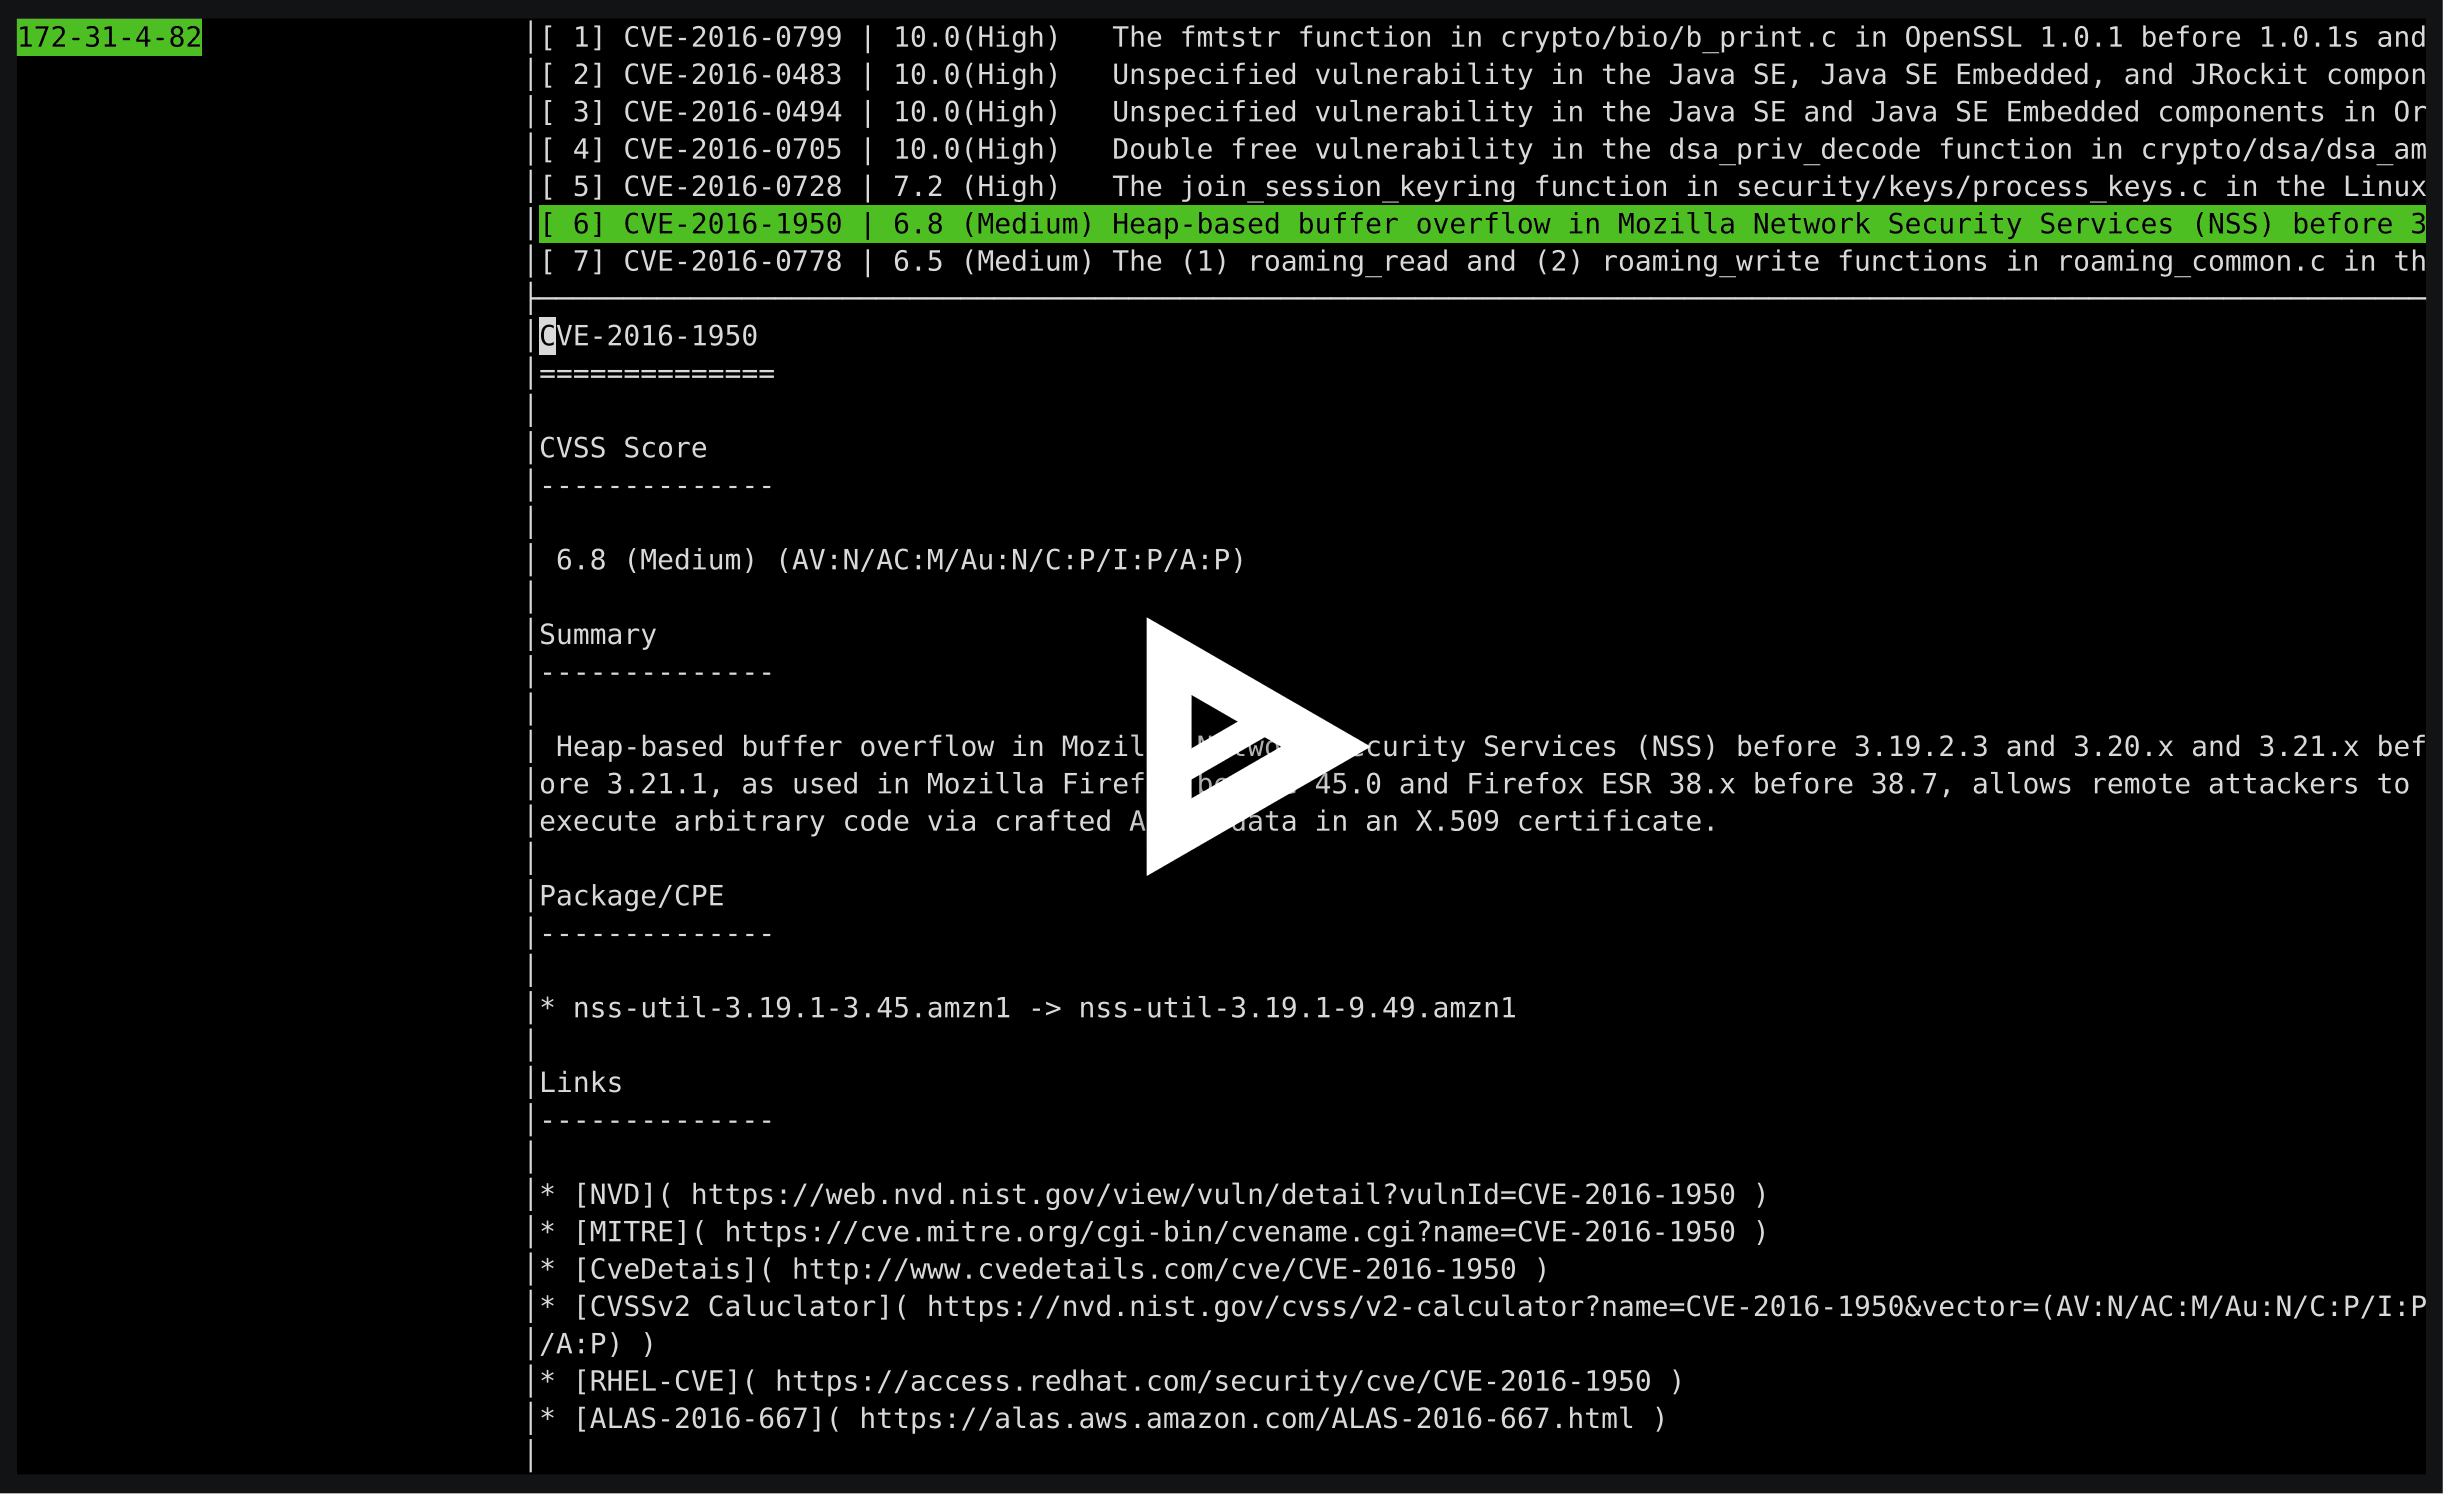](https://asciinema.org/a/3y9zrf950agiko7klg8abvyck) 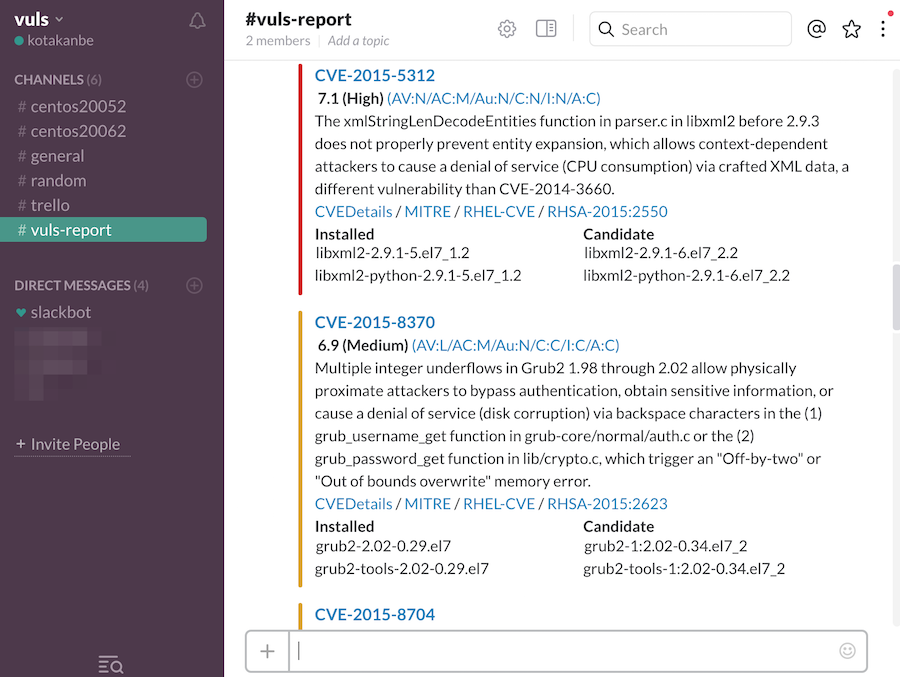 ---- ## Sommario Per un amministratore di sistema, dover eseguire l'analisi delle vulnerabilità di sicurezza e gli aggiornamenti software quotidianamente può essere un peso. Per evitare tempi di inattività in un ambiente di produzione, è comune per un amministratore di sistema scegliere di non utilizzare l'opzione di aggiornamento automatico fornita dal gestore dei pacchetti e di eseguire manualmente l'aggiornamento. Questo porta ai seguenti problemi. - L'amministratore di sistema dovrà costantemente prestare attenzione a nuove vulnerabilità in NVD (National Vulnerability Database) o database simili. - Potrebbe essere impossibile per l'amministratore di sistema monitorare tutto il software se nel server è installato un gran numero di pacchetti software. - È costoso eseguire analisi per determinare i server affetti da nuove vulnerabilità. Esiste la possibilità di trascurare uno o due server durante l'analisi. Vuls è uno strumento creato per risolvere i problemi elencati sopra. Ha le seguenti caratteristiche. - Informa gli utenti delle vulnerabilità relative al sistema. - Informa gli utenti dei server interessati. - Il rilevamento delle vulnerabilità è eseguito automaticamente per prevenire eventuali sviste. - Un report viene generato regolarmente utilizzando CRON o altri metodi per gestire la vulnerabilità. 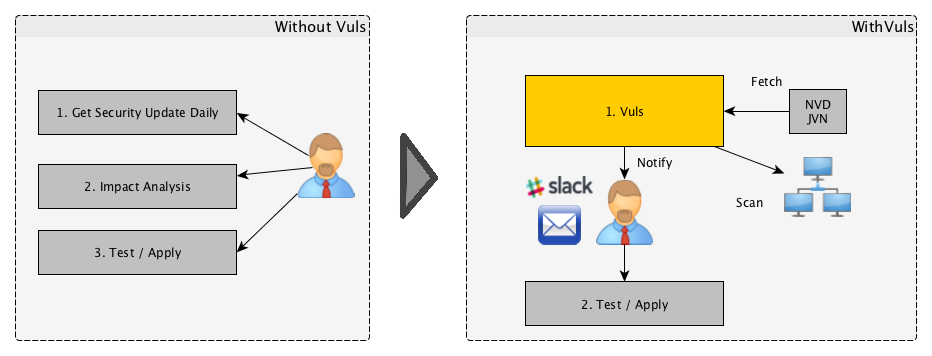 ---- ## Caratteristiche Principali ### Scansione per vulnerabilità in Linux/FreeBSD/Windows/macOS [Supporta i principali sistemi Linux/FreeBSD/Windows/macOS](https://vuls.io/docs/en/supported-os.html) - Alpine, Amazon Linux, CentOS, AlmaLinux, Rocky Linux, Debian, Oracle Linux, Raspbian, RHEL, openSUSE, openSUSE Leap, SUSE Enterprise Linux, Fedora, e Ubuntu - FreeBSD - Windows - macOS - Cloud, on-premise, con Docker Container in esecuzione ### Scansione di alta qualità - Database delle vulnerabilità - [NVD](https://nvd.nist.gov/) - [JVN (Giapponese)](http://jvndb.jvn.jp/apis/myjvn/) - OVAL - [Red Hat](https://www.redhat.com/security/data/oval/) - [Debian](https://www.debian.org/security/oval/) - [Ubuntu](https://security-metadata.canonical.com/oval/) - [SUSE](http://ftp.suse.com/pub/projects/security/oval/) - [Oracle Linux](https://linux.oracle.com/security/oval/) - Avvisi di sicurezza - [Alpine-secdb](https://git.alpinelinux.org/cgit/alpine-secdb/) - [Red Hat Security Advisories](https://access.redhat.com/security/security-updates/) - [Debian Security Bug Tracker](https://security-tracker.debian.org/tracker/) - [Ubuntu CVE Tracker](https://people.canonical.com/~ubuntu-security/cve/) - [Microsoft CVRF](https://api.msrc.microsoft.com/cvrf/v2.0/swagger/index) - Comandi (yum, zypper, pkg-audit) - RHSA / ALAS / ELSA / FreeBSD-SA - Changelog - PoC, Exploit - [Exploit Database](https://www.exploit-db.com/) - [Metasploit-Framework modules](https://www.rapid7.com/db/?q=&type=metasploit) - [qazbnm456/awesome-cve-poc](https://github.com/qazbnm456/awesome-cve-poc) - [nomi-sec/PoC-in-GitHub](https://github.com/nomi-sec/PoC-in-GitHub) - [gmatuz/inthewilddb](https://github.com/gmatuz/inthewilddb) - [projectdiscovery/nuclei-templates](https://github.com/projectdiscovery/nuclei-templates) - CERT - [US-CERT](https://www.us-cert.gov/ncas/alerts) - [JPCERT](http://www.jpcert.or.jp/at/2019.html) - KEV - CISA (Cybersecurity & Infrastructure Security Agency): [Catalogo delle Vulnerabilità Sfruttate Note](https://www.cisa.gov/known-exploited-vulnerabilities-catalog) - VulnCheck: [VulnCheck KEV](https://vulncheck.com/kev) - Cyber Threat Intelligence (MITRE ATT&CK e CAPEC) - [mitre/cti](https://github.com/mitre/cti) - Librerie - [aquasecurity/vuln-list](https://github.com/aquasecurity/vuln-list) - WordPress - [wpscan](https://wpscan.com/api) ### Modalità di scansione [Scansione Rapida](https://vuls.io/docs/en/architecture-fast-scan.html) - Scansione senza privilegi di root, nessuna dipendenza - Quasi nessun carico sul server target della scansione - Scansione in modalità offline senza accesso a Internet. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora e Ubuntu) [Scansione Rapida come Root](https://vuls.io/docs/en/architecture-fast-root-scan.html) - Scansione con privilegi di root - Quasi nessun carico sul server target della scansione - Rileva i processi influenzati dall'aggiornamento utilizzando yum-ps (Amazon Linux, CentOS, Alma Linux, Rocky Linux, Oracle Linux, Fedora e RedHat) - Rileva i processi aggiornati ma non ancora riavviati utilizzando checkrestart di debian-goodies (Debian e Ubuntu) - Scansione in modalità offline senza accesso a Internet. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora e Ubuntu) ### [Modalità di scansione remota, locale e server](https://vuls.io/docs/en/architecture-remote-local.html) [Modalità di scansione remota](https://vuls.io/docs/en/architecture-remote-scan.html) - L'utente deve solo configurare una macchina che sia connessa agli altri server target tramite SSH [Modalità di scansione locale](https://vuls.io/docs/en/architecture-local-scan.html) - Se non si desidera che il server Vuls centrale si connetta a ciascun server tramite SSH, è possibile utilizzare Vuls in modalità di scansione locale. [Modalità server](https://vuls.io/docs/en/usage-server.html) - Prima, avvia Vuls in modalità server e mettiti in ascolto come server HTTP. - Successivamente, esegui un comando sul server target per raccogliere informazioni sul software. Quindi invia il risultato al server Vuls tramite HTTP. Riceverai i risultati della scansione in formato JSON. - Nessuna necessità di SSH, nessuna necessità di scanner. Solo esecuzione diretta di comandi Linux sul server target. ### Analisi **Dinamica** - È possibile acquisire lo stato del server connettendosi tramite SSH ed eseguendo il comando. - Vuls avvisa quando il server target ha aggiornato il kernel ecc. ma non lo ha riavviato. ### Scansione delle vulnerabilità di pacchetti non del sistema operativo - Librerie dei linguaggi di programmazione - Software compilato manualmente - Dispositivi di rete Vuls ha alcune opzioni per rilevare le vulnerabilità - [Scansione basata su file di blocco](https://vuls.io/docs/en/usage-scan-non-os-packages.html#library-vulns-scan) - [Integrazione GitHub](https://vuls.io/docs/en/usage-scan-non-os-packages.html#usage-integrate-with-github-security-alerts) - [Scansione basata su Common Platform Enumeration (CPE)](https://vuls.io/docs/en/usage-scan-non-os-packages.html#cpe-scan) - [Integrazione OWASP Dependency Check](https://vuls.io/docs/en/usage-scan-non-os-packages.html#usage-integrate-with-owasp-dependency-check-to-automatic-update-when-the-libraries-are-updated-experimental) ### Scansione del core, temi e plugin di WordPress - [Scansiona WordPress](https://vuls.io/docs/en/usage-scan-wordpress.html) ## VARIE - Test non distruttivi - La pre-autorizzazione *NON* è necessaria prima della scansione su AWS - Vuls funziona bene con l'Integrazione Continua poiché i test possono essere eseguiti ogni giorno. Ciò permette di trovare vulnerabilità molto rapidamente. - Generazione automatica del template del file di configurazione - Rilevamento automatico dei server impostati tramite CIDR, genera il template del file di configurazione - È possibile la notifica via email e Slack (supporta la lingua giapponese) - Il risultato della scansione è visualizzabile su software accessori, Visualizzatore TUI in un terminale o Interfaccia Web ([VulsRepo](https://github.com/ishiDACo/vulsrepo)). ---- ## Cosa Vuls Non Fa - Vuls non aggiorna i pacchetti vulnerabili. ---- ## Documentazione Per maggiori informazioni come Installazione, Tutorial, Utilizzo, visita [vuls.io](https://vuls.io/) [Documento tradotto in giapponese](https://vuls.io/ja/) ---- ## Autori kotakanbe ([@kotakanbe](https://twitter.com/kotakanbe)) ha creato vuls e [queste brave persone](https://github.com/future-architect/vuls/graphs/contributors) hanno contribuito. ## Contribuisci vedi [vulsdoc](https://vuls.io/docs/en/how-to-contribute.html) ---- ## Sponsor | | | | ------------- | ------------- | | <a href="https://www.tines.com/?utm_source=oss&utm_medium=sponsorship&utm_campaign=vuls"><img src="https://assets.kitploit.com/production/public/readmes/315/fc0a0088998387e3dbc2fefeb4f7bfbb9c5f65a9015a38064b24b7a1b0d5152a.png" align="left" width="600px" ></a> | Tines è un'automazione senza codice per i team di sicurezza. Crea flussi di lavoro potenti e affidabili senza un team di sviluppo. | | <a href="https://www.sakura.ad.jp/"><img src="https://vuls.io/img/icons/sakura.svg" align="left" width="600px" ></a> | SAKURA internet Inc. è un'azienda Internet fondata nel 1996. Forniamo servizi di cloud computing come "Sakura's Shared Server", "Sakura's VPS" e "Sakura's Cloud" per soddisfare le esigenze di un'ampia gamma di clienti, dai singoli individui e aziende ai settori dell'istruzione e pubblico, utilizzando i propri data center in Giappone. Basata sulla filosofia di "trasformare ciò che si vuole fare in ciò che si può fare", offriamo soluzioni DX per tutti i campi. | ---- ## Licenza Vedi [LICENSE](https://github.com/future-architect/vuls/blob/master/LICENSE).


