Vuls: Scanner di Vulnerabilità


Scanner di vulnerabilità per Linux/FreeBSD, senza agente, scritto in Go.
Twitter: @vuls_en

Sommario
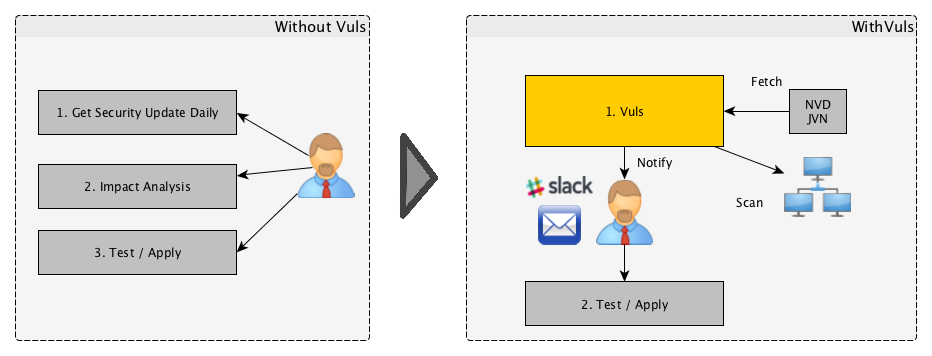
Per un amministratore di sistema, dover eseguire l'analisi delle vulnerabilità di sicurezza e gli aggiornamenti software quotidianamente può essere un peso.
Per evitare tempi di inattività in un ambiente di produzione, è comune per un amministratore di sistema scegliere di non utilizzare l'opzione di aggiornamento automatico fornita dal gestore dei pacchetti e di eseguire manualmente l'aggiornamento.
Questo porta ai seguenti problemi.
- L'amministratore di sistema dovrà costantemente prestare attenzione a nuove vulnerabilità in NVD (National Vulnerability Database) o database simili.
- Potrebbe essere impossibile per l'amministratore di sistema monitorare tutto il software se nel server è installato un gran numero di pacchetti software.
- È costoso eseguire analisi per determinare i server affetti da nuove vulnerabilità. Esiste la possibilità di trascurare uno o due server durante l'analisi.
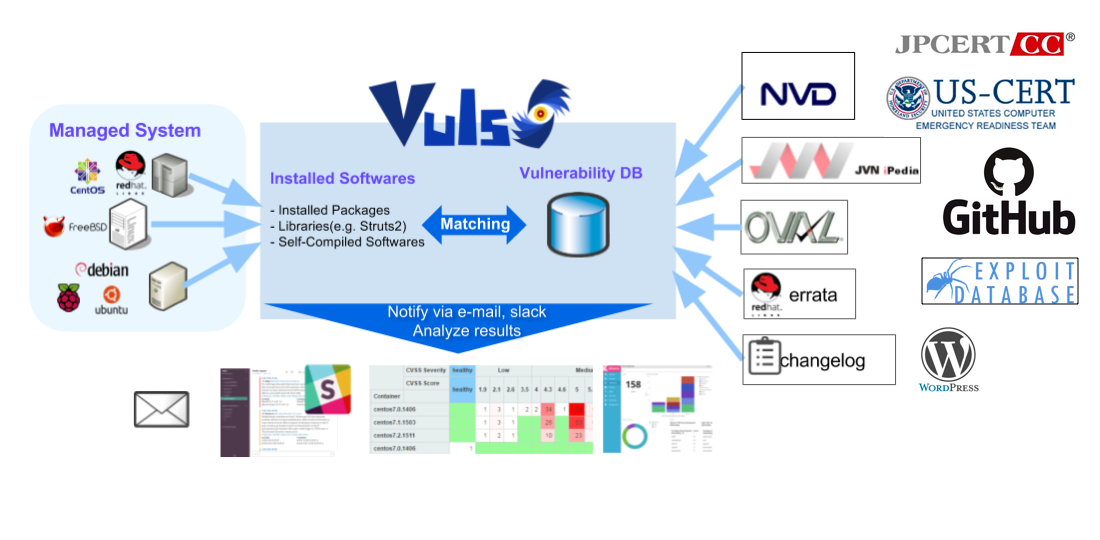
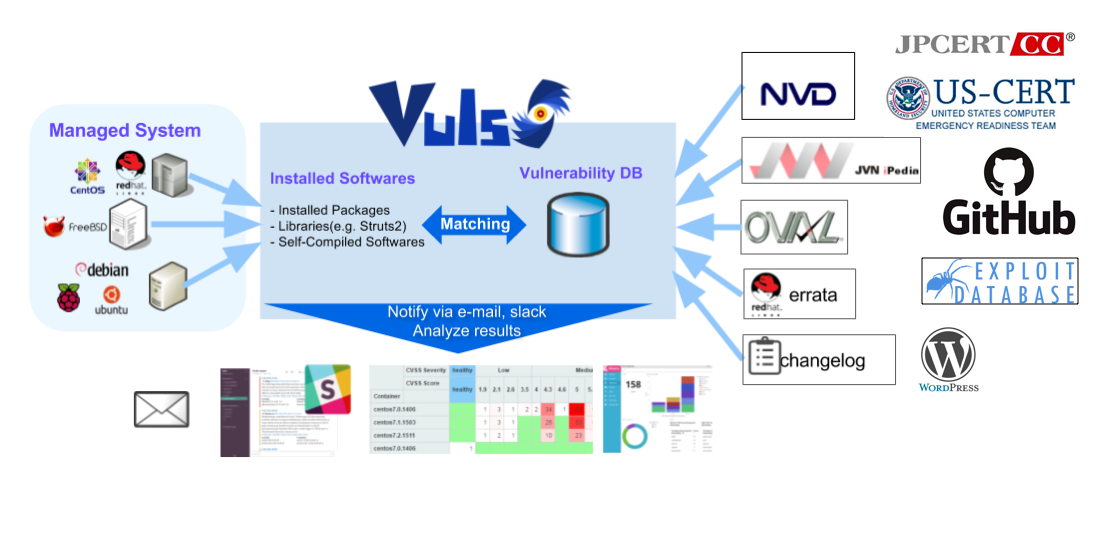
Vuls è uno strumento creato per risolvere i problemi elencati sopra. Ha le seguenti caratteristiche.
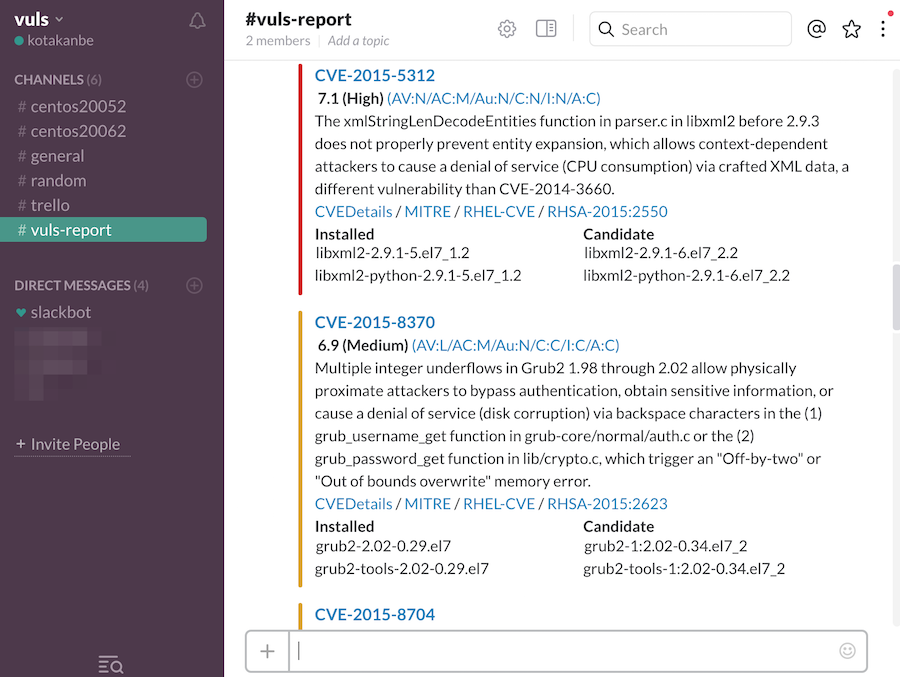
- Informa gli utenti delle vulnerabilità relative al sistema.
- Informa gli utenti dei server interessati.
- Il rilevamento delle vulnerabilità è eseguito automaticamente per prevenire eventuali sviste.
- Un report viene generato regolarmente utilizzando CRON o altri metodi per gestire la vulnerabilità.
Caratteristiche Principali
Scansione per vulnerabilità in Linux/FreeBSD/Windows/macOS
Supporta i principali sistemi Linux/FreeBSD/Windows/macOS
- Alpine, Amazon Linux, CentOS, AlmaLinux, Rocky Linux, Debian, Oracle Linux, Raspbian, RHEL, openSUSE, openSUSE Leap, SUSE Enterprise Linux, Fedora, e Ubuntu
- FreeBSD
- Windows
- macOS
- Cloud, on-premise, con Docker Container in esecuzione
Scansione di alta qualità
-
Database delle vulnerabilità
-
OVAL
-
Avvisi di sicurezza
-
Comandi (yum, zypper, pkg-audit)
- RHSA / ALAS / ELSA / FreeBSD-SA
- Changelog
-
PoC, Exploit
-
CERT
-
KEV
-
Cyber Threat Intelligence (MITRE ATT&CK e CAPEC)
-
Librerie
-
WordPress
Modalità di scansione
Scansione Rapida
- Scansione senza privilegi di root, nessuna dipendenza
- Quasi nessun carico sul server target della scansione
- Scansione in modalità offline senza accesso a Internet. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora e Ubuntu)
Scansione Rapida come Root
- Scansione con privilegi di root
- Quasi nessun carico sul server target della scansione
- Rileva i processi influenzati dall'aggiornamento utilizzando yum-ps (Amazon Linux, CentOS, Alma Linux, Rocky Linux, Oracle Linux, Fedora e RedHat)
- Rileva i processi aggiornati ma non ancora riavviati utilizzando checkrestart di debian-goodies (Debian e Ubuntu)
- Scansione in modalità offline senza accesso a Internet. (CentOS, Alma Linux, Rocky Linux, Debian, Oracle Linux, Red Hat, Fedora e Ubuntu)
Modalità di scansione remota
- L'utente deve solo configurare una macchina che sia connessa agli altri server target tramite SSH
Modalità di scansione locale
- Se non si desidera che il server Vuls centrale si connetta a ciascun server tramite SSH, è possibile utilizzare Vuls in modalità di scansione locale.
Modalità server
- Prima, avvia Vuls in modalità server e mettiti in ascolto come server HTTP.
- Successivamente, esegui un comando sul server target per raccogliere informazioni sul software. Quindi invia il risultato al server Vuls tramite HTTP. Riceverai i risultati della scansione in formato JSON.
- Nessuna necessità di SSH, nessuna necessità di scanner. Solo esecuzione diretta di comandi Linux sul server target.
Analisi Dinamica
- È possibile acquisire lo stato del server connettendosi tramite SSH ed eseguendo il comando.
- Vuls avvisa quando il server target ha aggiornato il kernel ecc. ma non lo ha riavviato.
Scansione delle vulnerabilità di pacchetti non del sistema operativo
- Librerie dei linguaggi di programmazione
- Software compilato manualmente
- Dispositivi di rete
Vuls ha alcune opzioni per rilevare le vulnerabilità
 future-architect/vuls