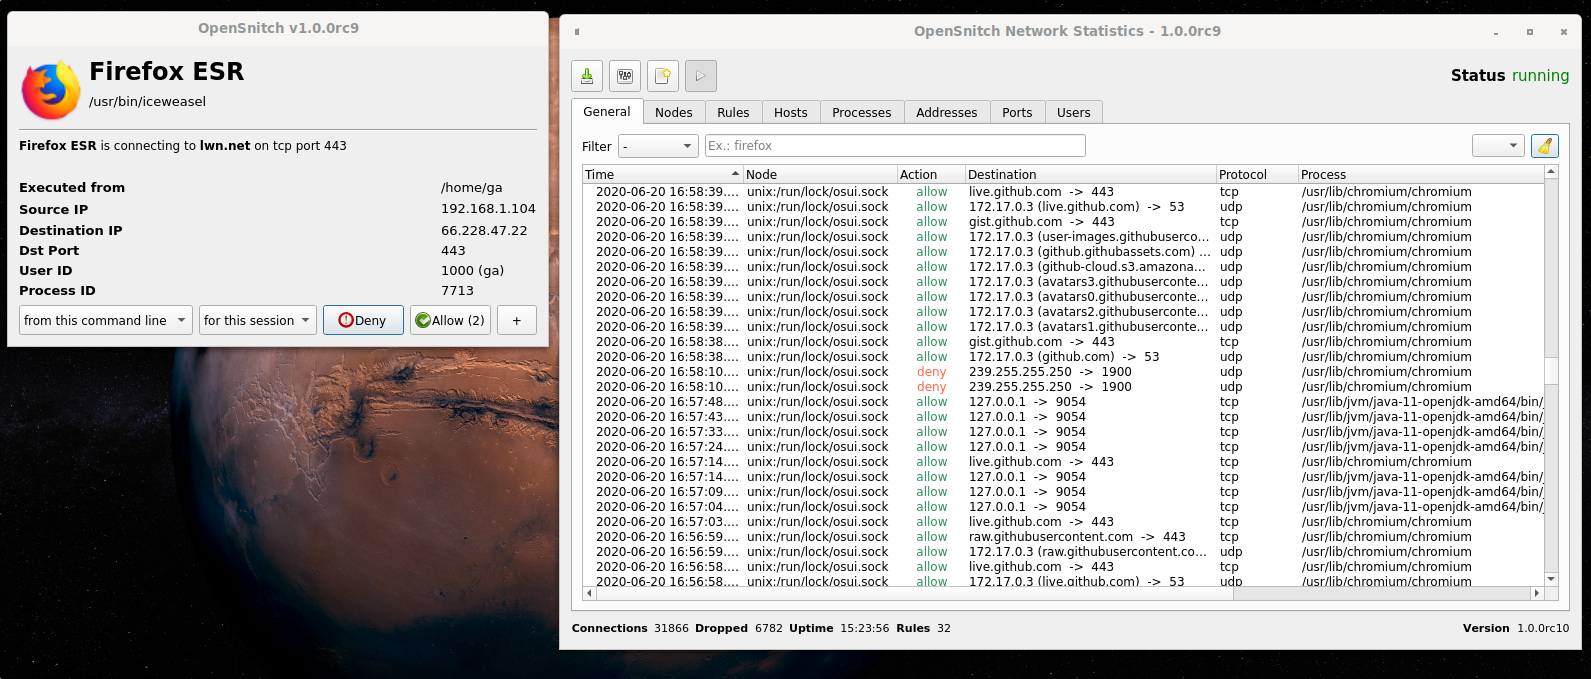
 evilsocket/opensnitch
Applicativo firewall interattivo per GNU/Linux che filtra le connessioni in uscita, blocca domini di pubblicità e malware, gestisce le regole del firewall di sistema tramite GUI e supporta l'amministrazione centralizzata multi-nodo.

Unisciti alla community del progetto sul nostro server!


OpenSnitch è un firewall applicativo per GNU/Linux.
•• Caratteristiche principali • Download • Installazione • Esempi d'uso • Nella stampa ••
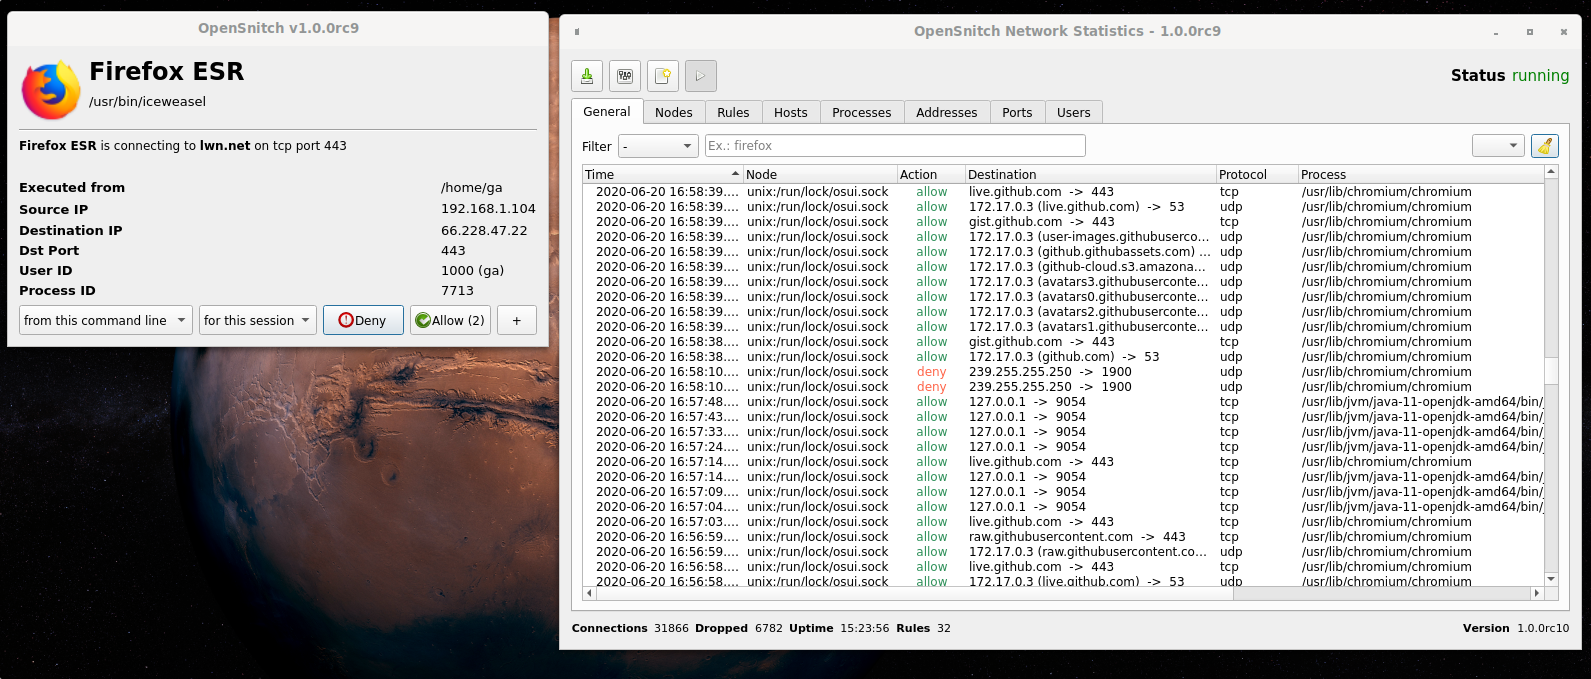
Scarica i pacchetti deb/rpm per il tuo sistema da https://github.com/evilsocket/opensnitch/releases
$ sudo apt install ./opensnitch*.deb ./python3-opensnitch-ui*.deb
$ sudo dnf install opensnitch*.rpm
Quindi esegui: $ opensnitch-ui o avvia la GUI dal menu Applicazioni.
Per favore, consulta la documentazione per informazioni dettagliate.
Esempi di OpenSnitch che intercetta connessioni inaspettate:
https://github.com/evilsocket/opensnitch/discussions/categories/show-and-tell
Hai visto una connessione inaspettata? invialo!
Se trovi OpenSnitch utile e vuoi donare agli sviluppatori dedicati, puoi farlo dalla sezione Sponsorizza questo progetto sul lato destro di questo repository.
Puoi vedere qui chi sono gli attuali manutentori di OpenSnitch: https://github.com/evilsocket/opensnitch/commits/master

