
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ThePhish — ThePhish: uno strumento automatizzato per l'analisi delle email di phishing | Kitploit
Strumenti/GitHubGitHub/emalderson/thephish
Gestione degli Indicatori di Compromissione (IOC)Strumenti di PhishingPhishingAnalisi MalwareDigital ForensicsThreat IntelligenceRisposta agli IncidentiSicurezza Email
GitHubemalderson/thephish

ThePhish

ThePhish: uno strumento automatizzato per l'analisi delle email di phishing
Vedi Repository
1.4k198262 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

ThePhish

ThePhish è uno strumento automatizzato di analisi delle email di phishing basato su TheHive, Cortex e MISP. Si tratta di un'applicazione web scritta in Python 3 e basata su Flask che automatizza l'intero processo di analisi a partire dall'estrazione degli osservabili dall'intestazione e dal corpo di un'email fino all'elaborazione di un verdetto che nella maggior parte dei casi è definitivo. Inoltre, permette all'analista di intervenire nel processo di analisi e ottenere ulteriori dettagli sull'email in analisi, se necessario. Per interagire con TheHive e Cortex, utilizza TheHive4py e Cortex4py, che sono i client Python API che consentono di utilizzare le API REST messe a disposizione rispettivamente da TheHive e Cortex.

OS made-with-python Docker Maintenance GitHub Documentation

Indice dei contenuti

  • Panoramica
  • Esempio di utilizzo di ThePhish
    • Un utente invia un'email a ThePhish
    • L'analista analizza l'email
  • Implementazione
  • Installazione
    • Installazione tramite Docker e Docker Compose
    • Installazione da zero
  • Configurare gli analizzatori
    • Configurare i livelli degli analizzatori
    • Analizzatori testati
    • Abilitare l'analizzatore MISP
    • Abilitare l'analizzatore Yara
  • Abilitare il responder Mailer
  • Utilizzare la whitelist
  • Contributo a TheHive4py
  • Contributo a Cortex-Analyzers
  • Licenza
  • Pubblicazioni accademiche
  • Chi parla di ThePhish
  • Repository GitHub che menzionano ThePhish
  • Crediti

Panoramica

Il seguente diagramma mostra come funziona ThePhish ad alto livello:
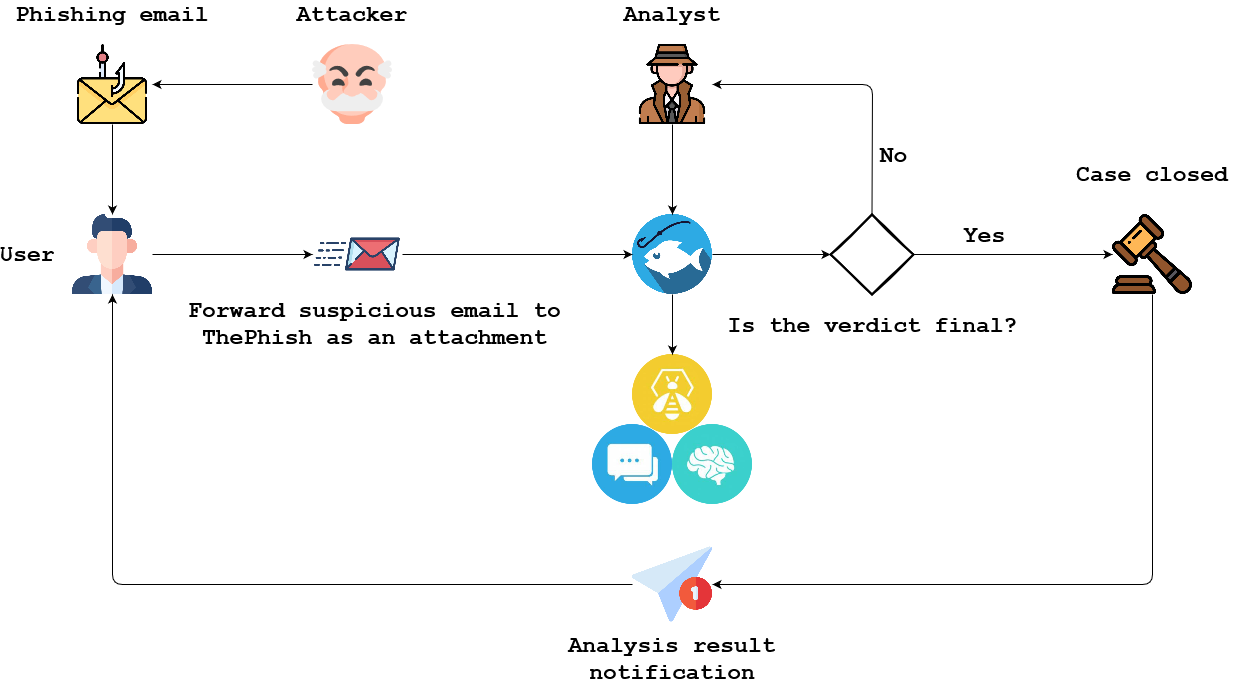
  1. Un attaccante avvia una campagna di phishing e invia un'email di phishing a un utente.
  2. Un utente che riceve tale email può inviarla come allegato alla casella di posta utilizzata da ThePhish.
  3. L'analista interagisce con ThePhish e seleziona l'email da analizzare.
  4. ThePhish estrae tutti gli osservabili dall'email e crea un caso su TheHive. Gli osservabili vengono analizzati grazie a Cortex e ai suoi analizzatori.
  5. ThePhish calcola un verdetto basandosi sui verdetti degli analizzatori.
  6. Se il verdetto è definitivo, il caso viene chiuso e l'utente viene notificato. Inoltre, se si tratta di un'email malevola, il caso viene esportato su MISP.
  7. Se il verdetto non è definitivo, è necessario l'intervento dell'analista. Deve esaminare il caso su TheHive insieme ai risultati forniti dai vari analizzatori per formulare un verdetto, quindi può inviare la notifica all'utente, eventualmente esportare il caso su MISP e chiudere il caso.

Esempio di utilizzo di ThePhish

Questo esempio ha lo scopo di dimostrare come un utente può inviare un'email a ThePhish per essere analizzata e come un analista può effettivamente analizzare quell'email utilizzando ThePhish.

Un utente invia un'email a ThePhish

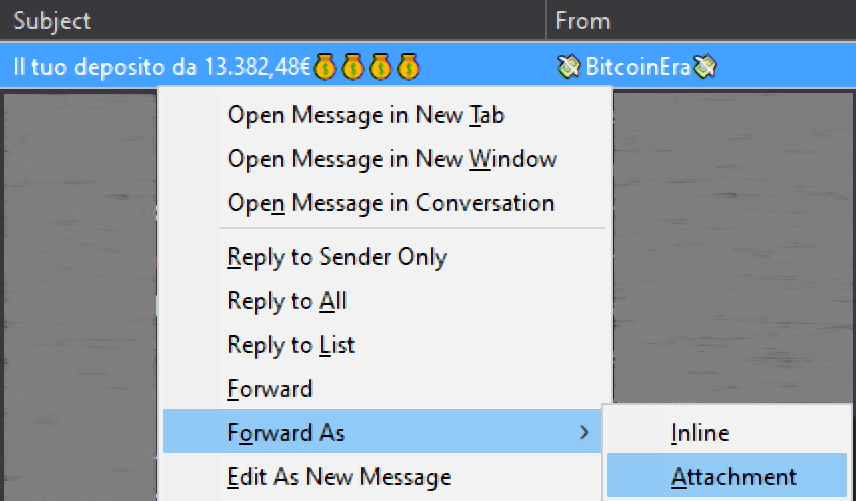
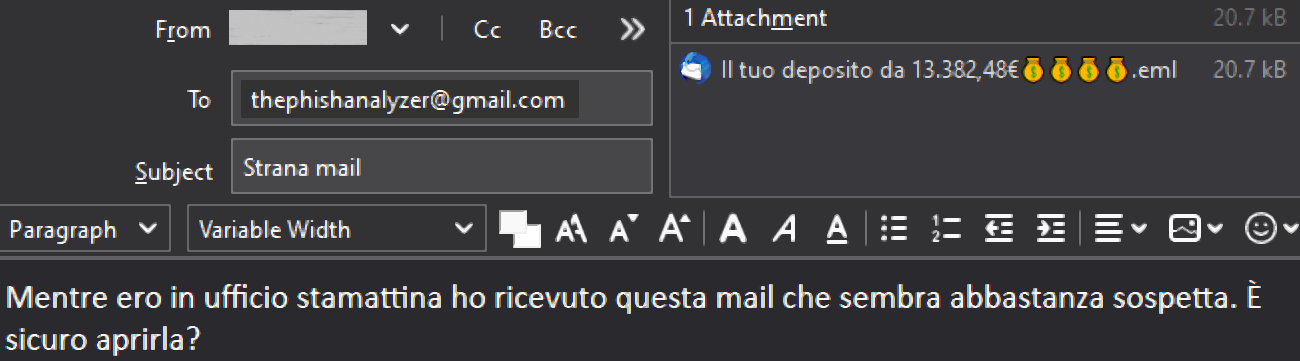
Un utente può inviare un'email all'indirizzo email utilizzato da ThePhish per recuperare le email da analizzare. L'email deve essere inoltrata come allegato in formato EML in modo da evitare la contaminazione dell'intestazione dell'email. In questo caso, il client di posta utilizzato è Mozilla Thunderbird e l'indirizzo email utilizzato è un indirizzo Gmail.
L'analista analizza l'email

L'analista naviga alla pagina web di ThePhish e fa clic sul pulsante "List emails" per ottenere l'elenco delle email da analizzare.
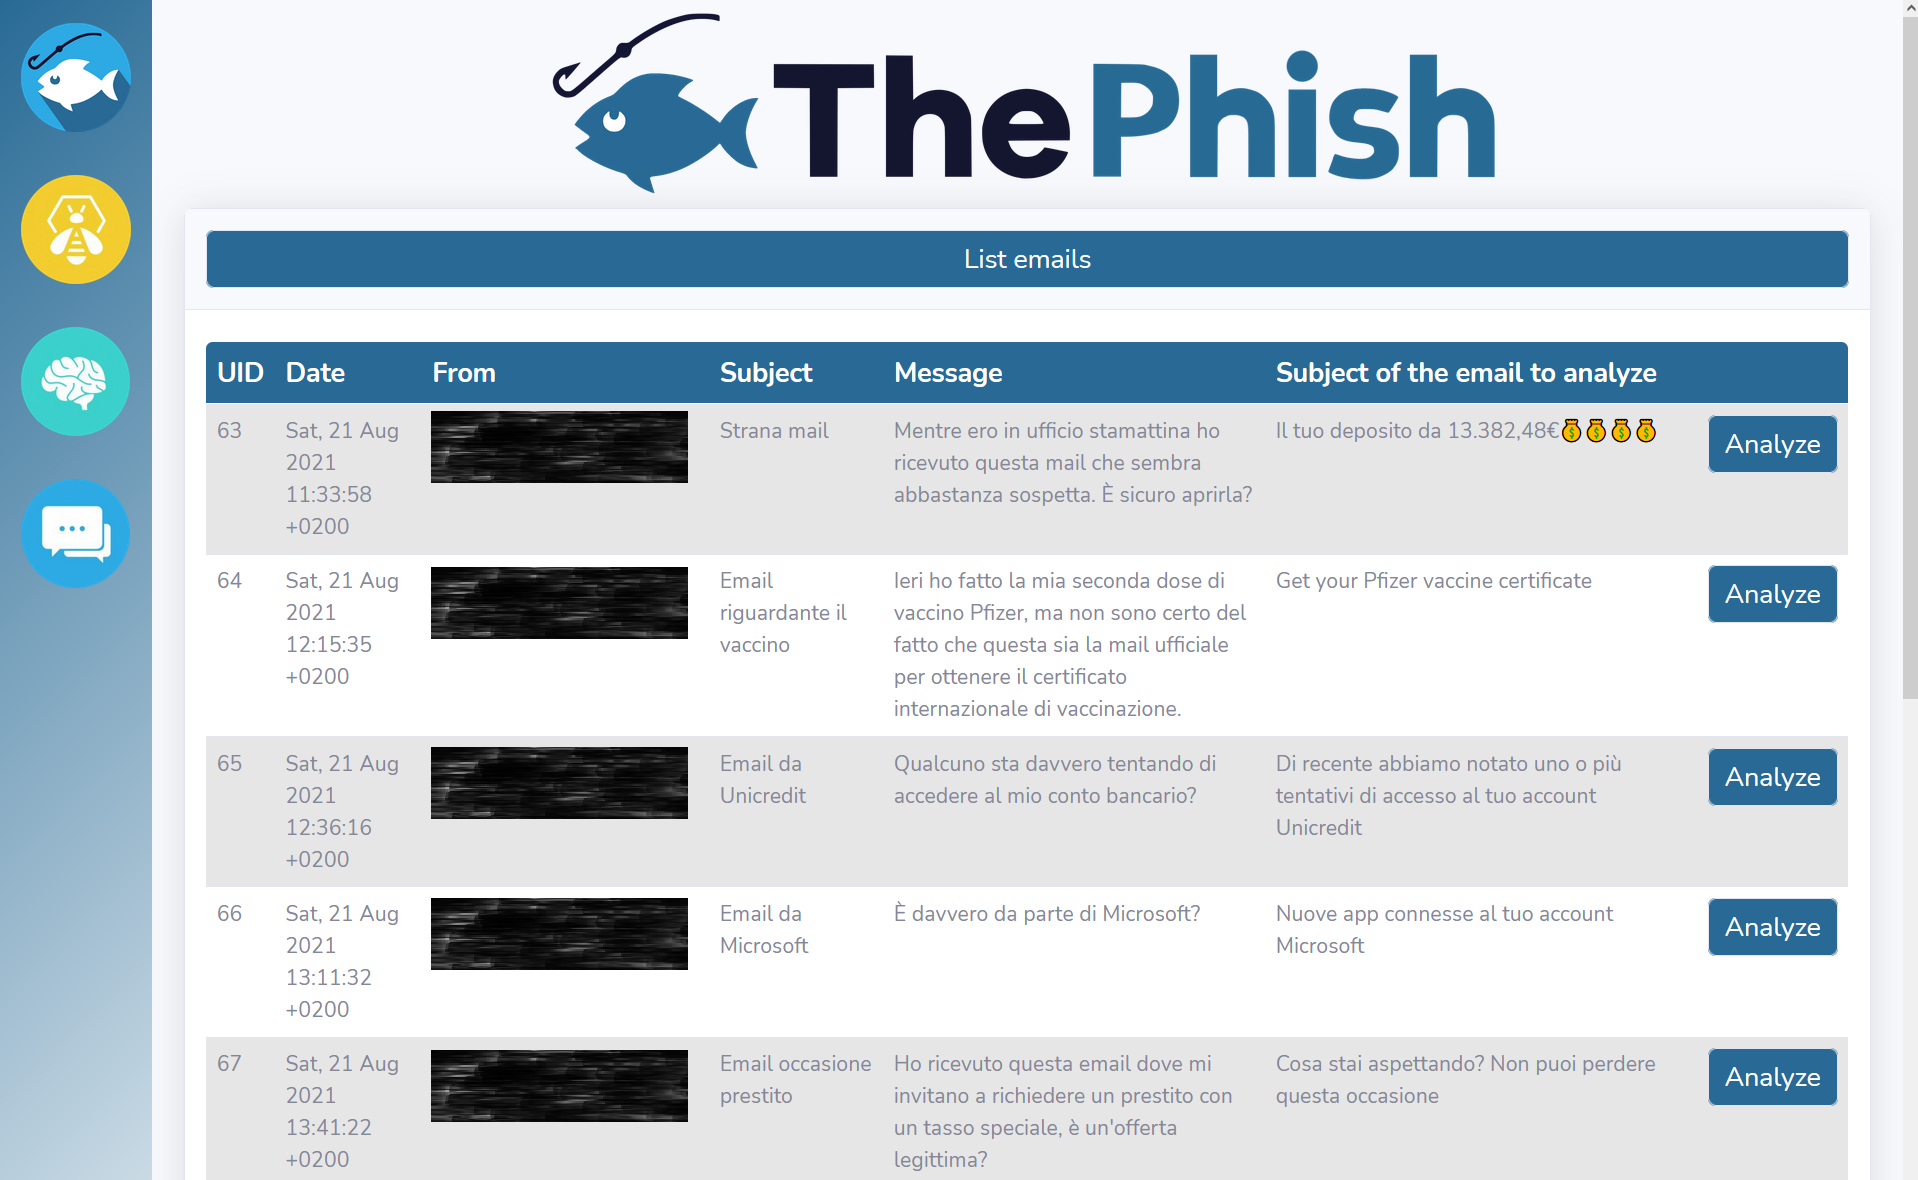
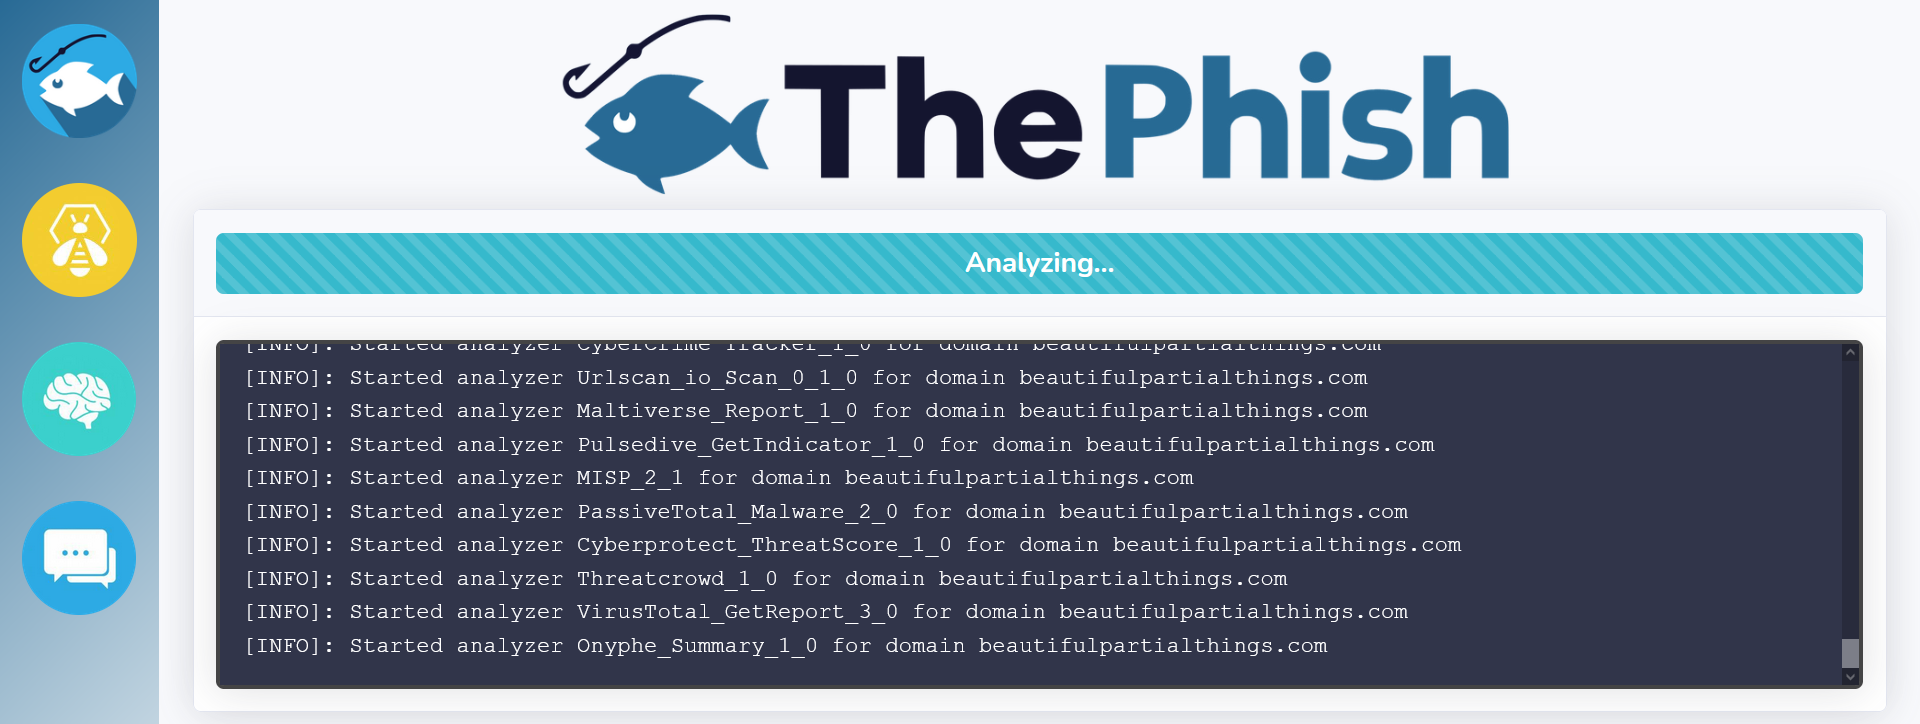
Quando l'analista fa clic sul pulsante "Analyze" relativo all'email selezionata, l'analisi viene avviata e il suo progresso viene mostrato sull'interfaccia web.
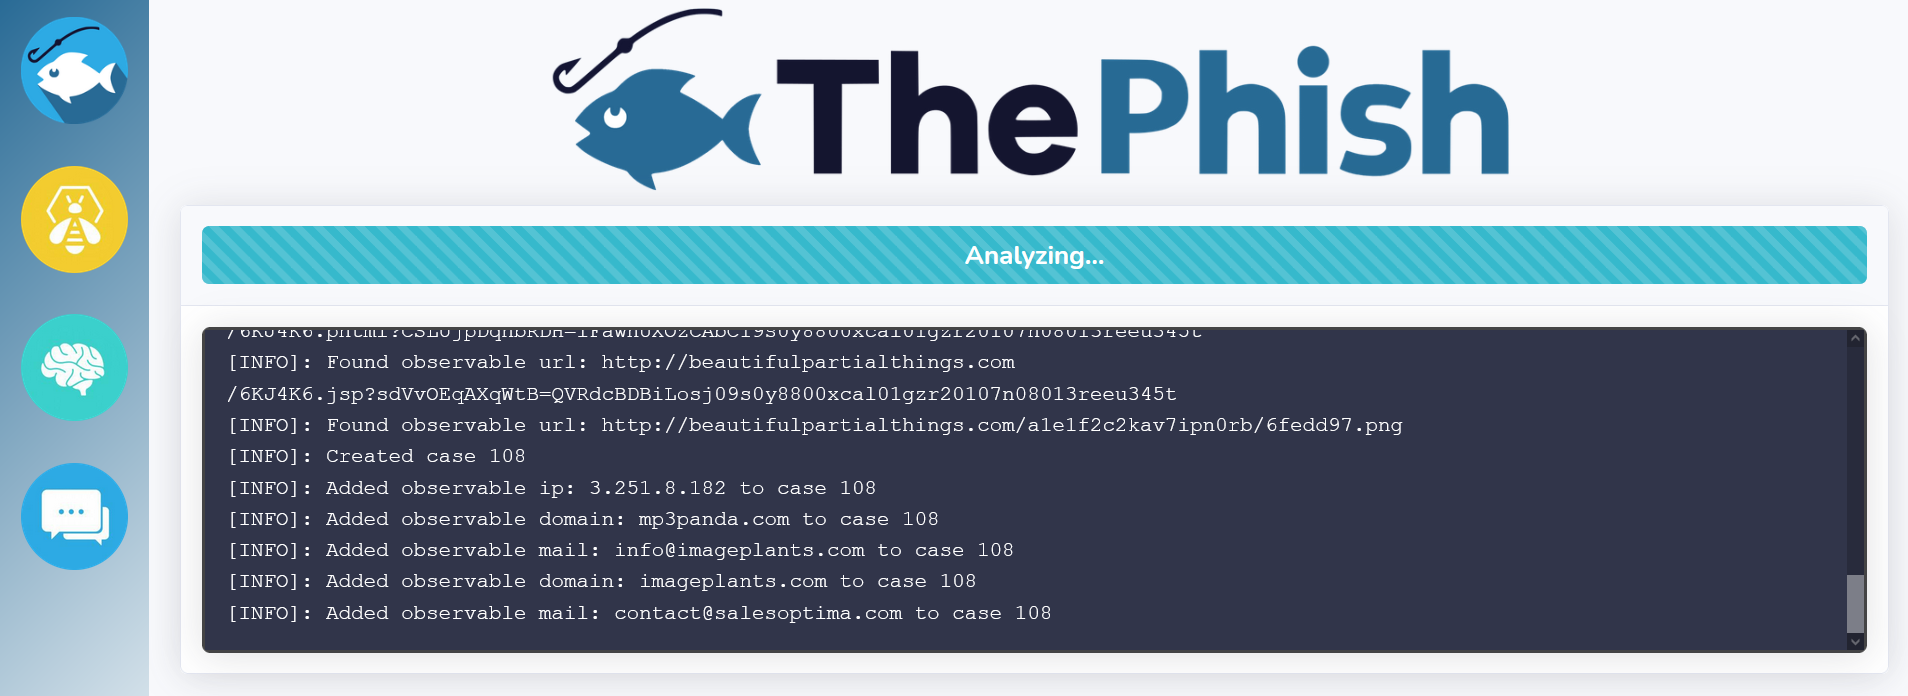
Nel frattempo, ThePhish estrae gli osservabili (URL, domini, indirizzi IP, indirizzi email, allegati e hash di tali allegati) dall'email e poi interagisce con TheHive per creare il caso.
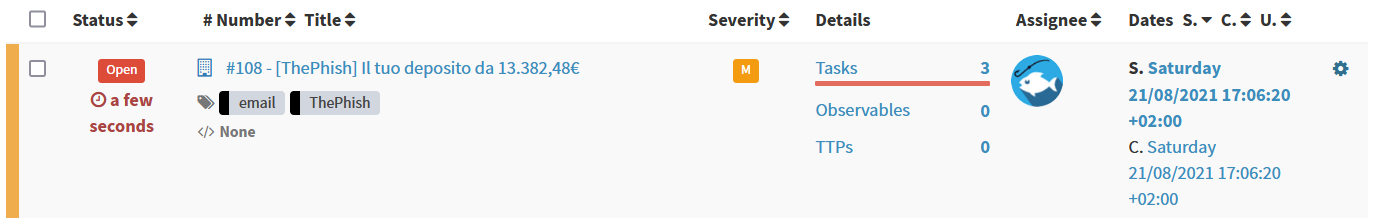
All'interno del caso vengono create tre attività.
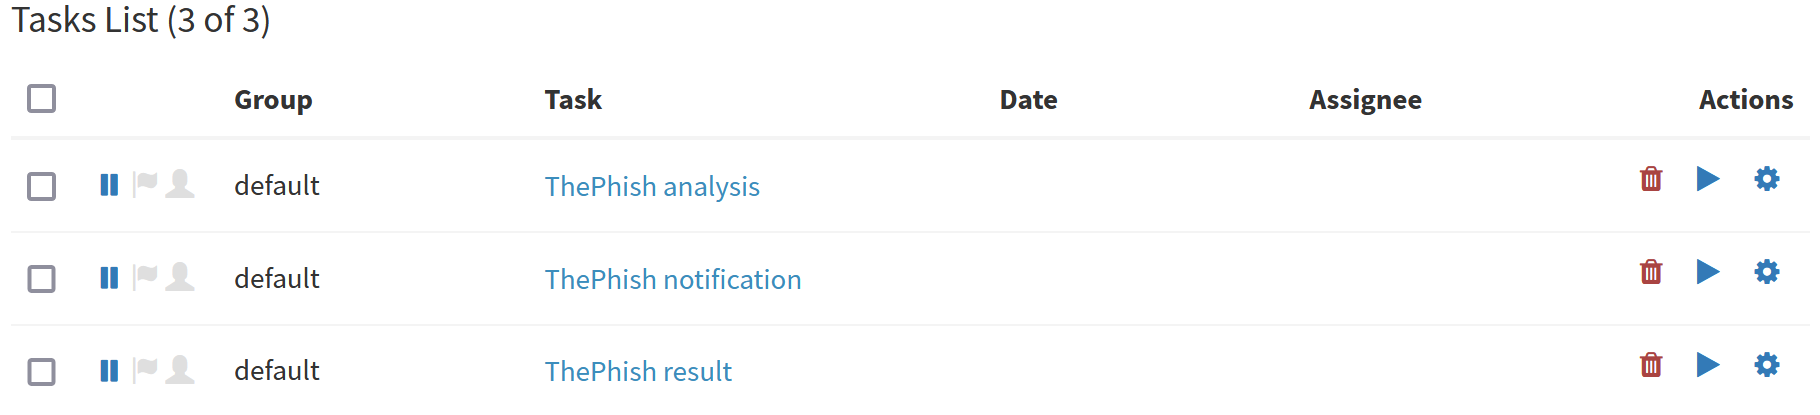
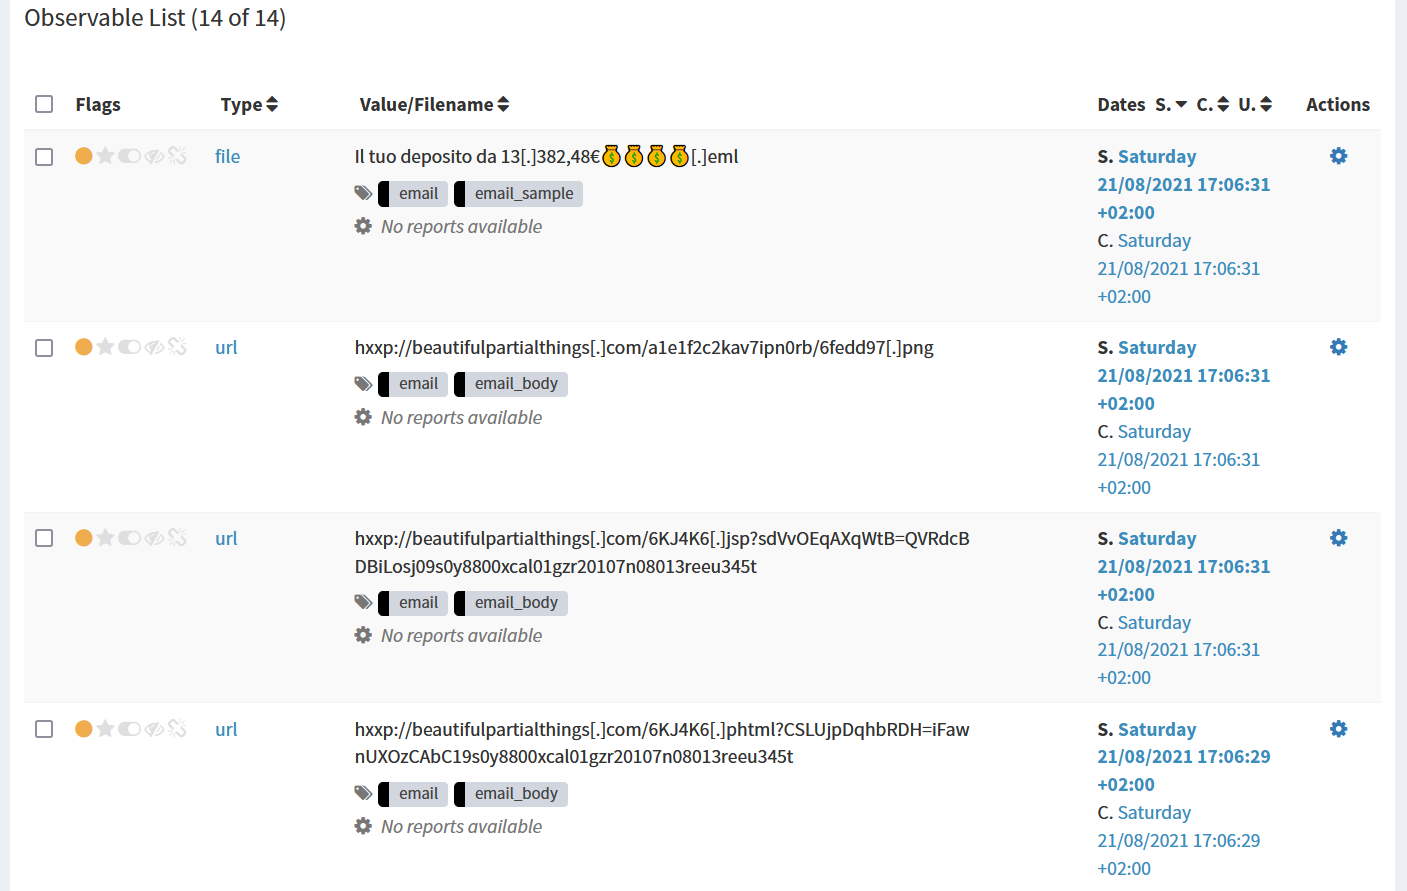
Quindi, ThePhish inizia ad aggiungere gli osservabili estratti al caso.
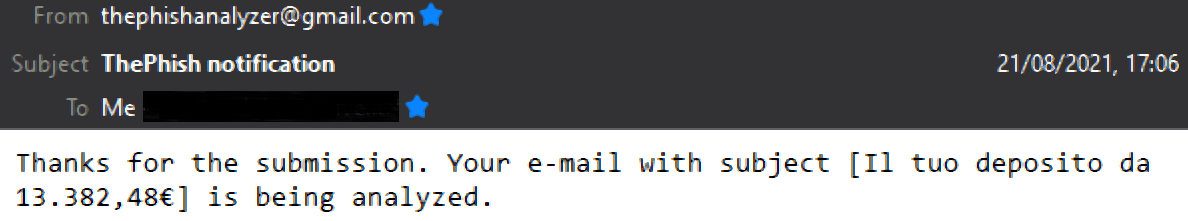
A questo punto l'utente viene notificato via email che l'analisi è iniziata grazie al responder Mailer.
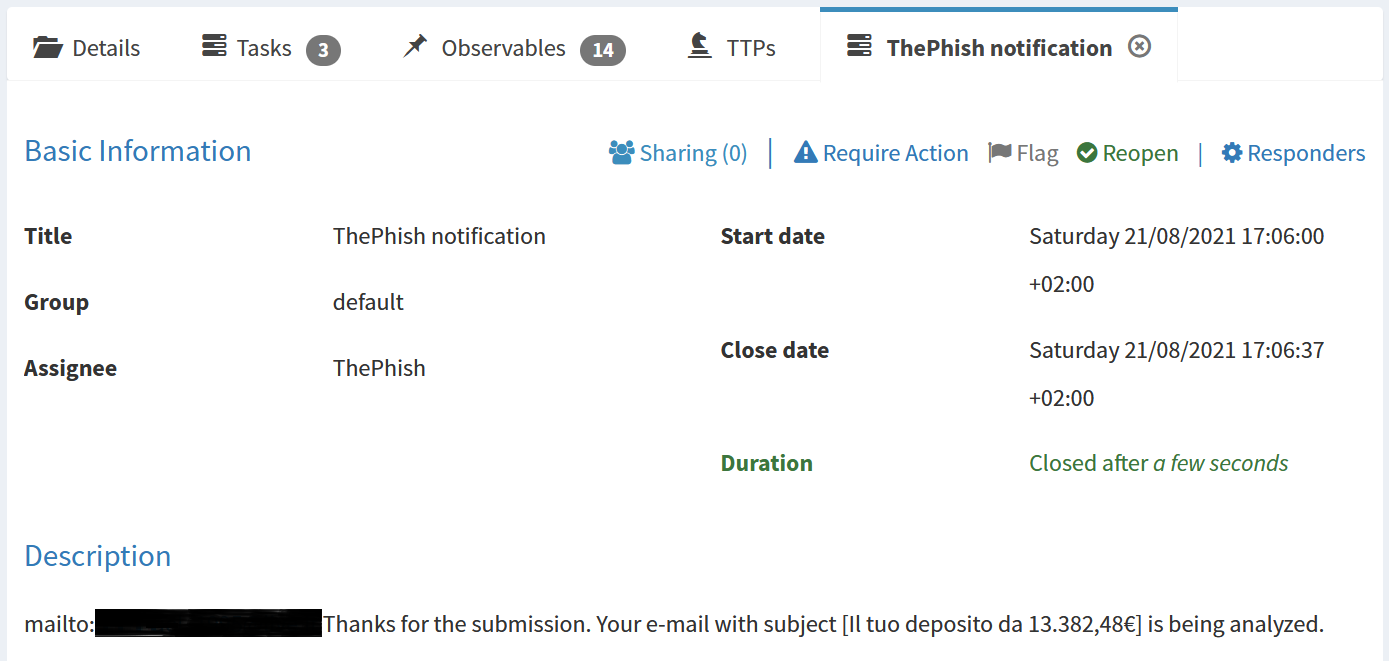
La descrizione della prima attività consente al responder Mailer di inviare la notifica via email.
Dopo che la prima attività è stata chiusa, viene avviata la seconda attività e gli analizzatori vengono avviati sugli osservabili. Lo stato di avanzamento dell'analisi viene mostrato sull'interfaccia web mentre gli analizzatori vengono avviati.
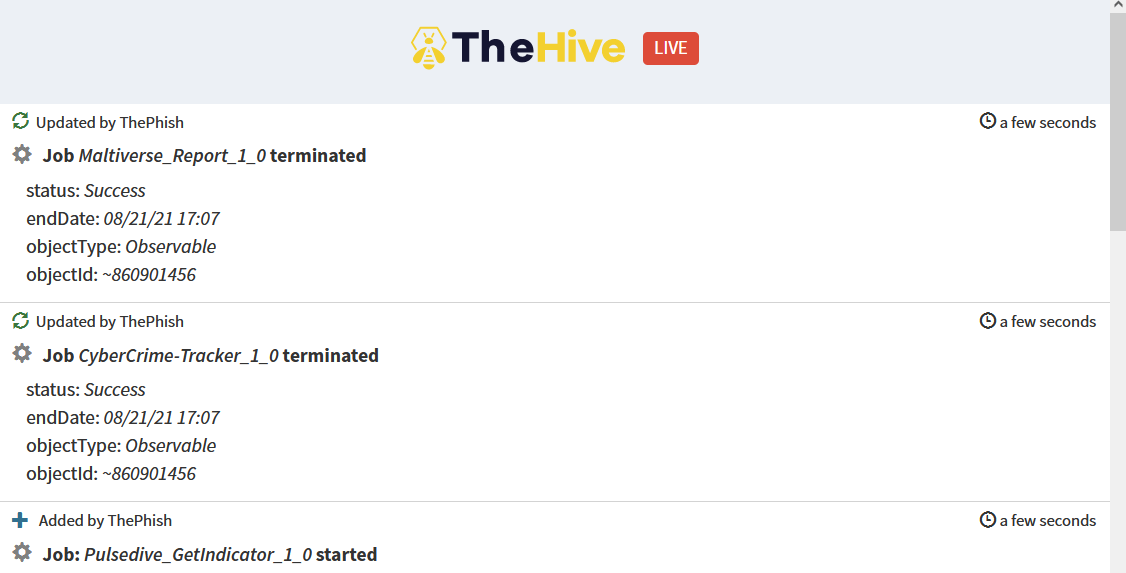
Lo stato di avanzamento dell'analisi può essere visualizzato anche su TheHive, grazie al suo live stream.
Scarica lo strumento