ThreatSentry AI: Strumento di Caccia alle Minacce Basato su IA


Automatizza la scoperta di asset esterni, arricchiscili intelligentemente con dati multi-fonte e sfrutta l'apprendimento automatico d'insieme per prevedere e priorizzare il rischio. Trasforma l'affaticamento da alert in intelligence actionable.
🚀 Dichiarazione di Missione
ThreatSentry AI elimina l'affaticamento da alert di sicurezza e consente una caccia proattiva alle minacce attraverso una priorizzazione intelligente del rischio. Combina scoperta automatizzata degli asset, arricchimento multi-fonte e machine learning avanzato per trasformare i dati grezzi di sicurezza in intelligence actionable.
👨💻 Autore e Riconoscimenti
Responsabile del Progetto: EclipseManic
Nota di Sviluppo: Questa piattaforma di sicurezza enterprise completa è stata progettata e sviluppata da un singolo sviluppatore con l'assistenza di strumenti di sviluppo IA per la generazione di codice, l'ottimizzazione e la documentazione, dimostrando la fattibilità dell'ingegneria del software assistita dall'IA per sistemi complessi.
📋 Sintesi Esecutiva
I team di sicurezza moderni affrontano sfide senza precedenti:
- Affaticamento da Alert: Migliaia di alert giornalieri con rapporti segnale-rumore che rendono il triage manuale impossibile
- Dati Frammentati: Contesto critico disperso tra SIEM, CMDB, sistemi di patch e monitoraggio di rete
- Postura Reattiva: Rispondere a minacce note anziché cacciare rischi emergenti
- Vincoli di Risorse: Budget e personale limitati in infrastrutture sempre più complesse
ThreatSentry AI risolve questi problemi attraverso:
- Scoperta Automatizzata di Asset Esterni tramite API Shodan per visibilità continua
- Arricchimento Intelligente Multi-Fonte da NVD, sistemi interni e analisi comportamentale
- Punteggio di Rischio Basato su ML utilizzando modelli ensemble per una prioritizzazione accurata delle minacce
- Dashboard Pronte per i Dirigenti per intelligence actionable e risposta rapida
- Alerting Proattivo che evidenzia gli asset ad alto rischio prima che si verifichino incidenti
✨ Funzionalità Principali
🤖 Motore di Punteggio del Rischio Intelligente
- Modello di Machine Learning d'Insieme: Combina Random Forest, Gradient Boosting e Reti Neurali per una classificazione robusta del rischio
- Analisi Multi-Fattore: Valuta oltre 40 attributi di sicurezza e business oltre ai semplici conteggi di vulnerabilità:
- Contesto Temporale: Durata dell'esposizione, ritardo delle patch, cronologia degli incidenti
- Posizione di Rete: Stato del servizio critico, segmento di rete, protezione firewall
- Segnali Comportamentali: Fallimenti di autenticazione, anomalie di traffico, cronologia falsi positivi
- Impatto Conformità: Sensibilità dei dati, requisiti normativi, asset critici connessi
- Punteggio di Confidenza: Ogni previsione include una metrica di confidenza (0-1) per consentire agli analisti di valutare l'affidabilità
- Apprendimento Continuo: Il modello si riallena automaticamente a intervalli configurabili con integrazione del feedback
🌐 Scoperta Automatizzata degli Asset e Fusione di Intelligence
- Integrazione Shodan: Scoperta continua di dispositivi esposti su Internet con supporto per query avanzate
- Query preimpostate per scenari comuni (certificati SSL, servizi RDP, ICS/Modbus, ecc.)
- Supporto per query personalizzate per la caccia ad asset specifici dell'organizzazione
- Arricchimento NVD: Correlazione automatica delle CVE utilizzando analisi intelligente dei banner
- Estrazione del servizio dal banner con supporto per oltre 14 tipi di prodotto (Apache, Nginx, MySQL, IIS, ecc.)
- Punteggio CVSS e classificazione della gravità
- Previene la perdita di dati: aggiorna le metriche CVE solo quando vengono trovate vulnerabilità
- Integrazione Dati Interni (Architettura estensibile per il tuo ambiente):
- Collector CMDB: Classificazione degli asset, livelli di criticità, tag di conformità
- Collector SIEM: Metriche comportamentali, pattern di autenticazione, punteggi di anomalia
- Collector Patch Management: Attualità delle patch, aggiornamenti mancanti, analisi del ritardo delle patch
- Collector Monitoraggio Rete: Pattern di traffico, rilevamento DDoS, punteggi di anomalia
- Database Unificato: SQLite con oltre 40 colonne indicizzate per query e reportistica efficienti
📊 Dashboard Esecutiva e Strumenti di Analisi
- Interfaccia Grafica Basata su PyQt5 con supporto tema chiaro/scuro:
- Visualizzazione in tempo reale della distribuzione del rischio (grafici a barre con Matplotlib)
- Tabella dei dispositivi ordinabile e filtrabile con indicatori di rischio colorati
- Filtro rapido per Organizzazione, Paese, Livello di Rischio
- Ricerca automatica su campi IP, Org, Paese, Rischio
- Ispezione Interattiva dei Dispositivi:
- Elenco dettagliato delle vulnerabilità con punteggi CVSS
- Timeline delle vulnerabilità e tracciamento storico
- Ripartizione dei fattori di rischio che spiega il punteggio
- Operazioni Bulk:
- Attivazione scansioni manuali (Shodan + arricchimento NVD)
- Importazione dati CSV/JSON con validazione dei campi
- Riallenamento del modello con metriche di performance
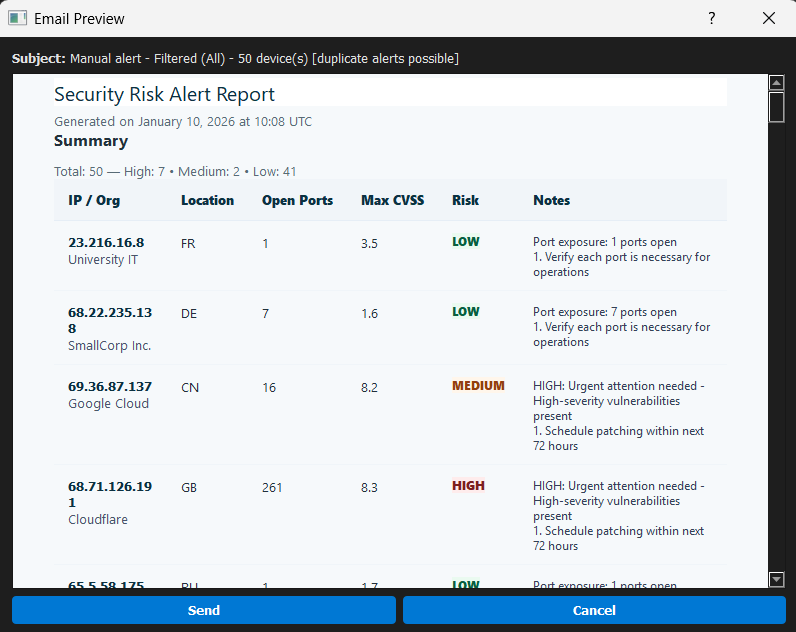
- Invio manuale di alert per validare le configurazioni
- Pannello di Analisi (Avanzato):
- Tendenze della distribuzione del rischio
- Analisi dell'impatto delle CVE
- Metriche delle vulnerabilità per organizzazione
📧 Alerting Email Proattivo
- Integrazione SendGrid: Notifiche email HTML automatiche per asset ad alto rischio
- Attivato immediatamente al cambiamento dell'etichetta di rischio (Basso/Medio → Alto)
- Previene alert duplicati con tracciamento dello stato "notificato"
- Contenuto Ricco degli Alert:
- Riepilogo esecutivo con punteggio di rischio e confidenza
- Elenco dettagliato delle vulnerabilità (top N per CVSS)
- Ripartizione dei fattori di rischio per il contesto del team di sicurezza
- Raccomandazioni di remediation actionable
- Configurazione Flessibile: Definisci destinatari degli alert, template email e condizioni di attivazione
Esempio di Email di Alert
![Modello di Email di Allerta di Sicurezza Automatizzata]
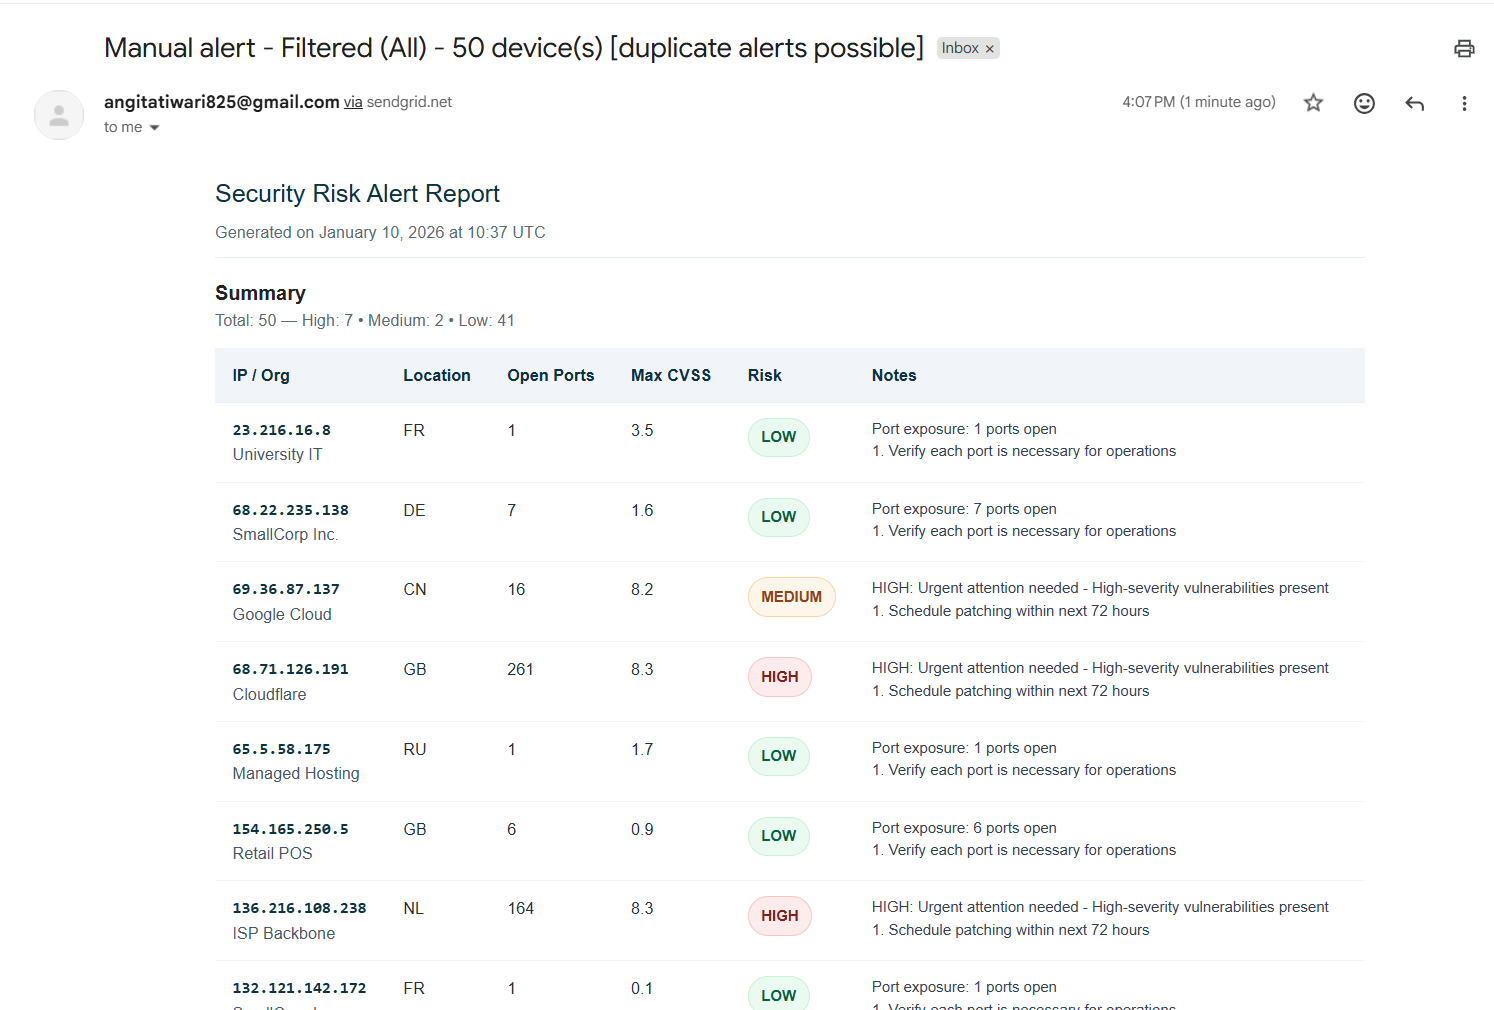
Email formattata HTML con riepilogo del rischio, dettagli CVE e guida alla remediation inviata tramite SendGrid
📈 Trasparenza del Modello e Miglioramento Continuo
- Monitoraggio delle Performance:
- Monitoraggio dell'accuratezza attraverso le epoche di addestramento
- Matrice di confusione e report di classificazione
- Analisi dell'importanza delle feature per comprendere le decisioni del modello
- Indicatori di rilevamento della deriva dei dati
- Ciclo di Feedback:
- Correzione manuale delle etichette di rischio da parte degli analisti
- Tracciamento dei veri positivi/falsi positivi
- Regolazioni dei pesi del modello basate sul feedback
- Pianificazione automatica del riaddestramento con logging dei metadati
 eclipsemanic/threatsentry-ai

