Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
AES-Killer — Plugin Burp per decrittografare il traffico crittografato con AES al volo | Kitploit

Strumenti/GitHubGitHub/ebryx/aes-killer
Strumenti di Crittografia/DecrittografiaProxy Web e IntercettazioneTest di Sicurezza delle APISicurezza Mobile
GitHubebryx/aes-killer

AES-Killer

Plugin Burp per decrittografare il traffico crittografato con AES al volo

Vedi Repository
6511271045 anni faRevisionato da Kitploit
Condividi

AES Killer (Plugin Burpsuite)

Open Source Love GitHub version Open Source Love

Plugin Burpsuite per decifrare il traffico AES crittografato al volo

Requisiti

  • Burpsuite

Testato su

  • Burpsuite 2021.4
  • Windows 10
  • Ubuntu & PopOS

Cosa fa

  • Lo IProxyListener decifra le richieste e crittografa le risposte, e un IHttpListener crittografa le richieste e decifra le risposte.
  • Burp vede il traffico decifrato, inclusi Repeater, Intruder e Scanner, ma il client/app mobile e il server vedono la versione crittografata.

NOTA: Supporta attualmente la crittografia/decifratura AES/CBC/PKCS5Padding e AES/ECB/PKCS5Padding.

Come funziona

  • Richiede Secret Key e Initialize Vector che possono essere ottenuti usando aes-hook.js e frida-hook.py o mediante reverse engineering dell'applicazione (per iOS usa Frida iOS Hook per ottenere Secret Key e IV di AES)
  • Una guida dettagliata all'uso si trova in AES Killer - Usage Guide
  • Questo articolo ti aiuterà in Decrypting Mobile App Traffic using AES Killer and Frida

Come compilare

$ git clone https://github.com/Ebryx/AES-Killer/
$ cd AES-Killer
$ ./gradlew clean build

Varianti

  • AES_Killer per richieste JSON AES_Killer-JSON.java
  • AES_Killer per parametri casuali/alternati su diversi endpoint AES_Killer-Parameters.java

AES_Killer-Parameters.java: Supponiamo che l'applicazione applichi la crittografia su alcuni parametri nella richiesta e questi parametri cambieranno ogni volta in base all'endpoint/richiesta, tutto ciò che devi fare è il seguente:

- Aggiungi gli endpoint aggiungendo this.endpoints.add("abc"); nella funzione registerExtenderCallbacks
- Aggiungi i parametri che verranno crittografati in `String[][] parameters`
- Aggiungi il resto dei parametri in grant_type o crea una voce vuota

e lascia che il codice faccia la magia per te.

  • AES_Killer_v3.0 una variante generica per parametri alternati su diversi endpoint con supporto GET, POST (JSON, Form) AES_Killer_v3.0.java

AES_Killer_v3.0.java: Questa variante è generica e può gestire qualsiasi tipo di formato di richiesta, ad esempio GET, POST (Form, JSON) con parametri alternati su diversi endpoint

- Clona il progetto e sostituisci BurpExtender.java con il codice AES_Killer_v3.0.java
- Modifica gli endpoint e i parametri di ogni tipo di richiesta nell'ordine mostrato qui sotto
- Aggiorna i parametri SecretKey e IV e gli altri metodi richiesti
- Compila il progetto e sei pronto per partire
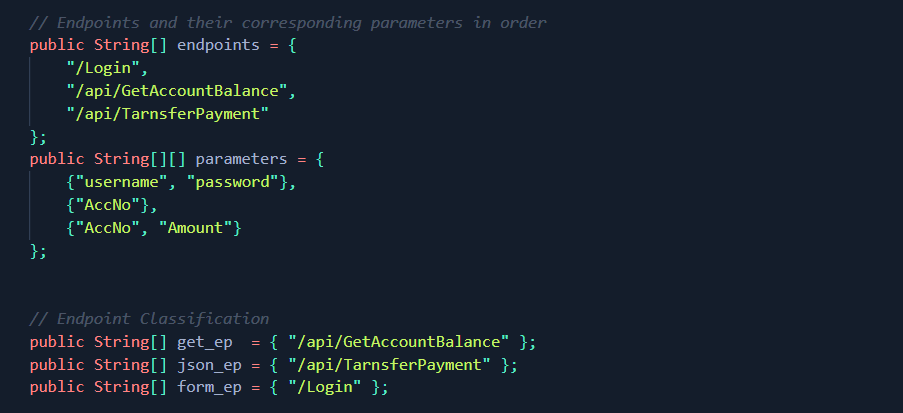
  • AES_Killer_v4.0.java per crittografia multilivello sulla richiesta (supporto formati Form, JSON e XML)

AES_Killer_v4.0.java: Questa variante è per la crittografia multilivello in cui l'applicazione crittografa alcuni parametri della richiesta con una chiave e successivamente crittografa l'intero corpo della richiesta con un'altra chiave

- Clona il progetto e sostituisci BurpExtender.java con il codice AES_Killer_v4.0.java
- Modifica gli endpoint e i parametri come mostrato qui sotto
- Aggiorna le Secret Keys e gli altri metodi richiesti
- Compila il progetto e aggiungi il file jar al tuo extender
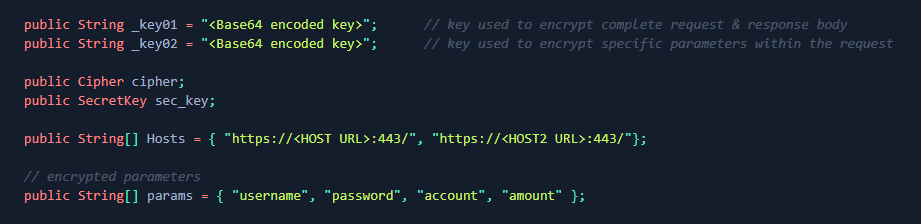
NOTA: Queste varianti non funzioneranno direttamente per te a causa della natura della tua richiesta, quindi potrebbero richiedere piccole modifiche.

Come installare

Scarica il file jar dalla Release e aggiungilo in Burpsuite

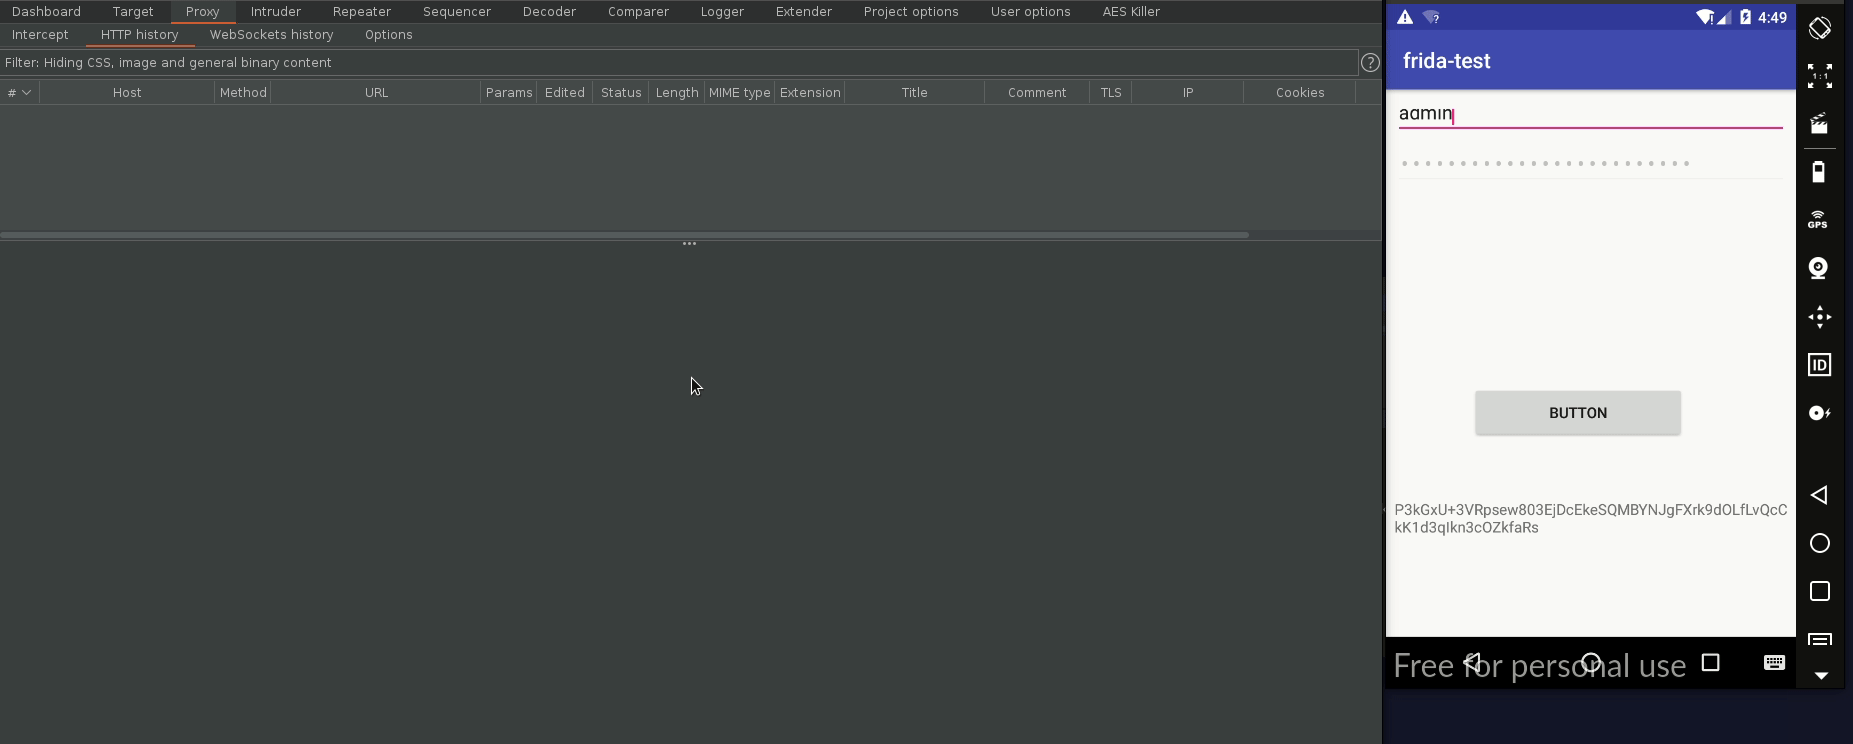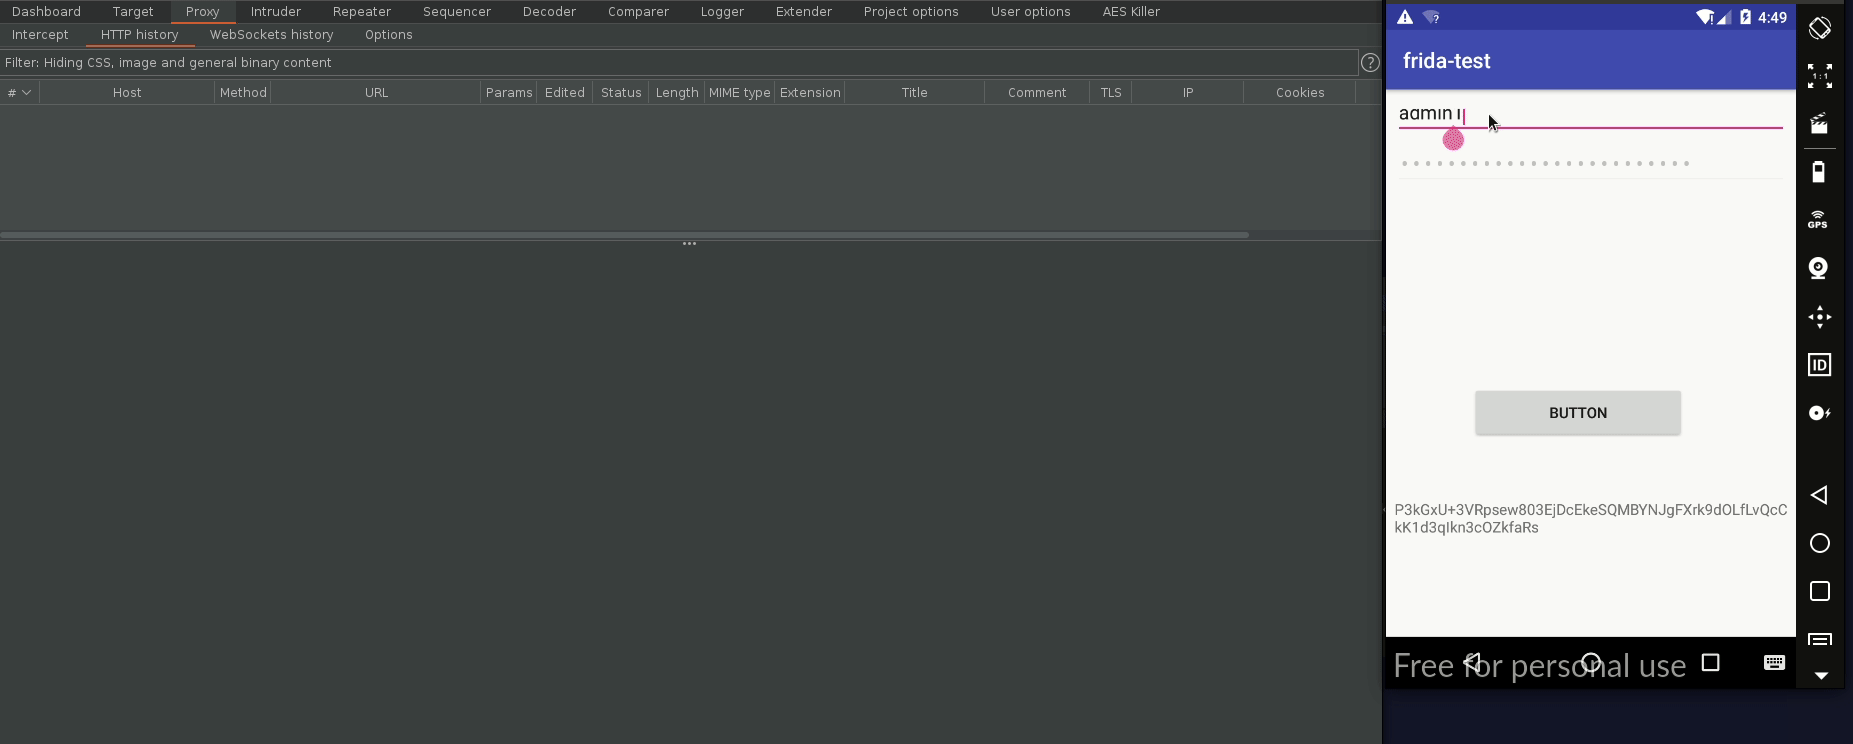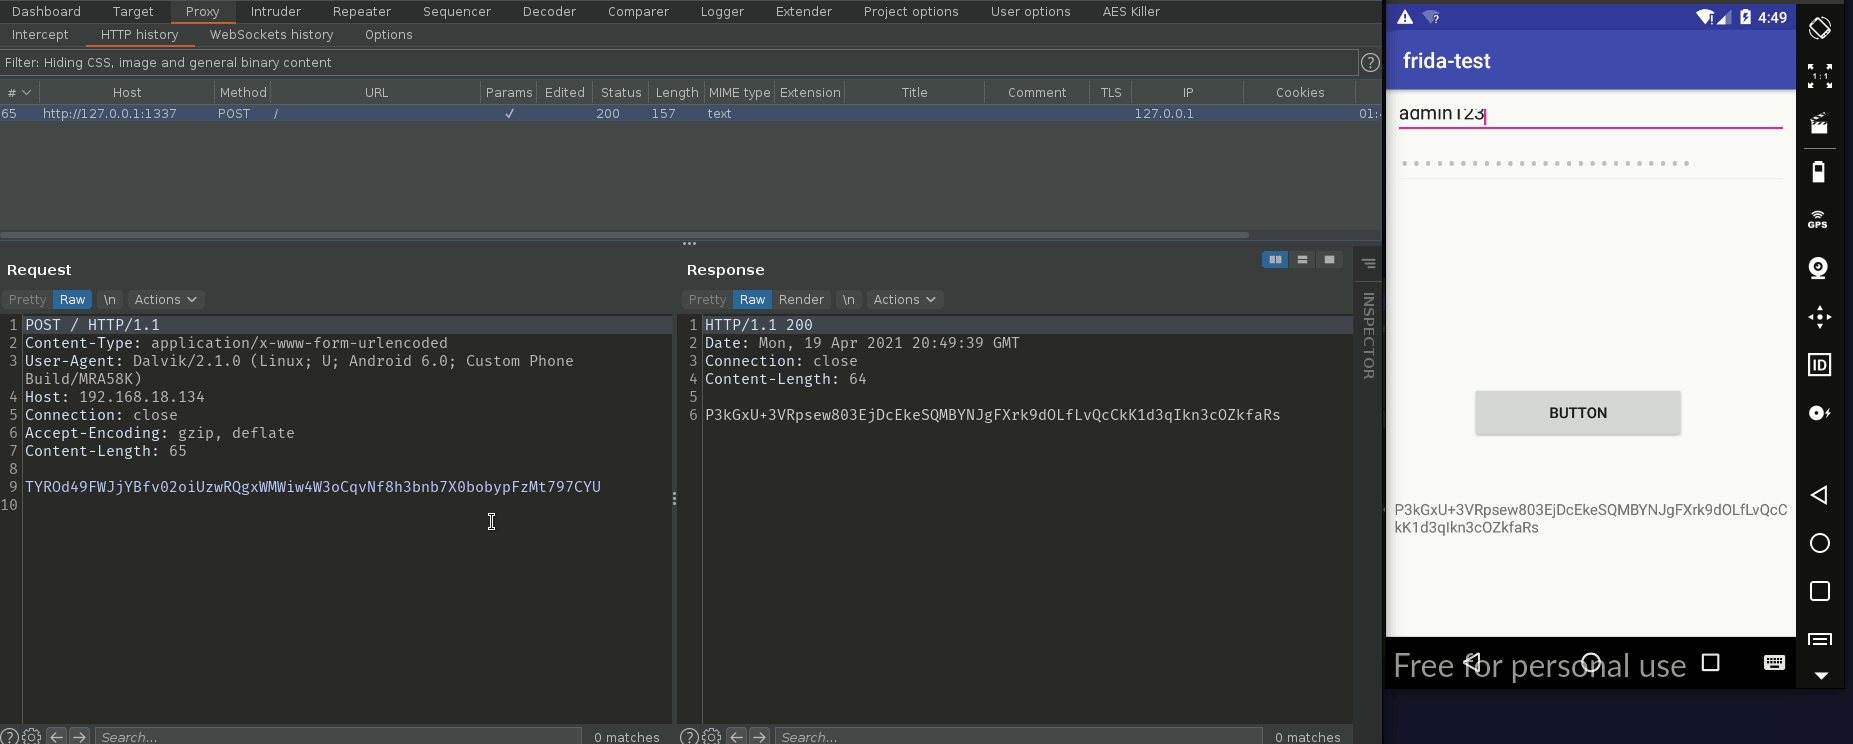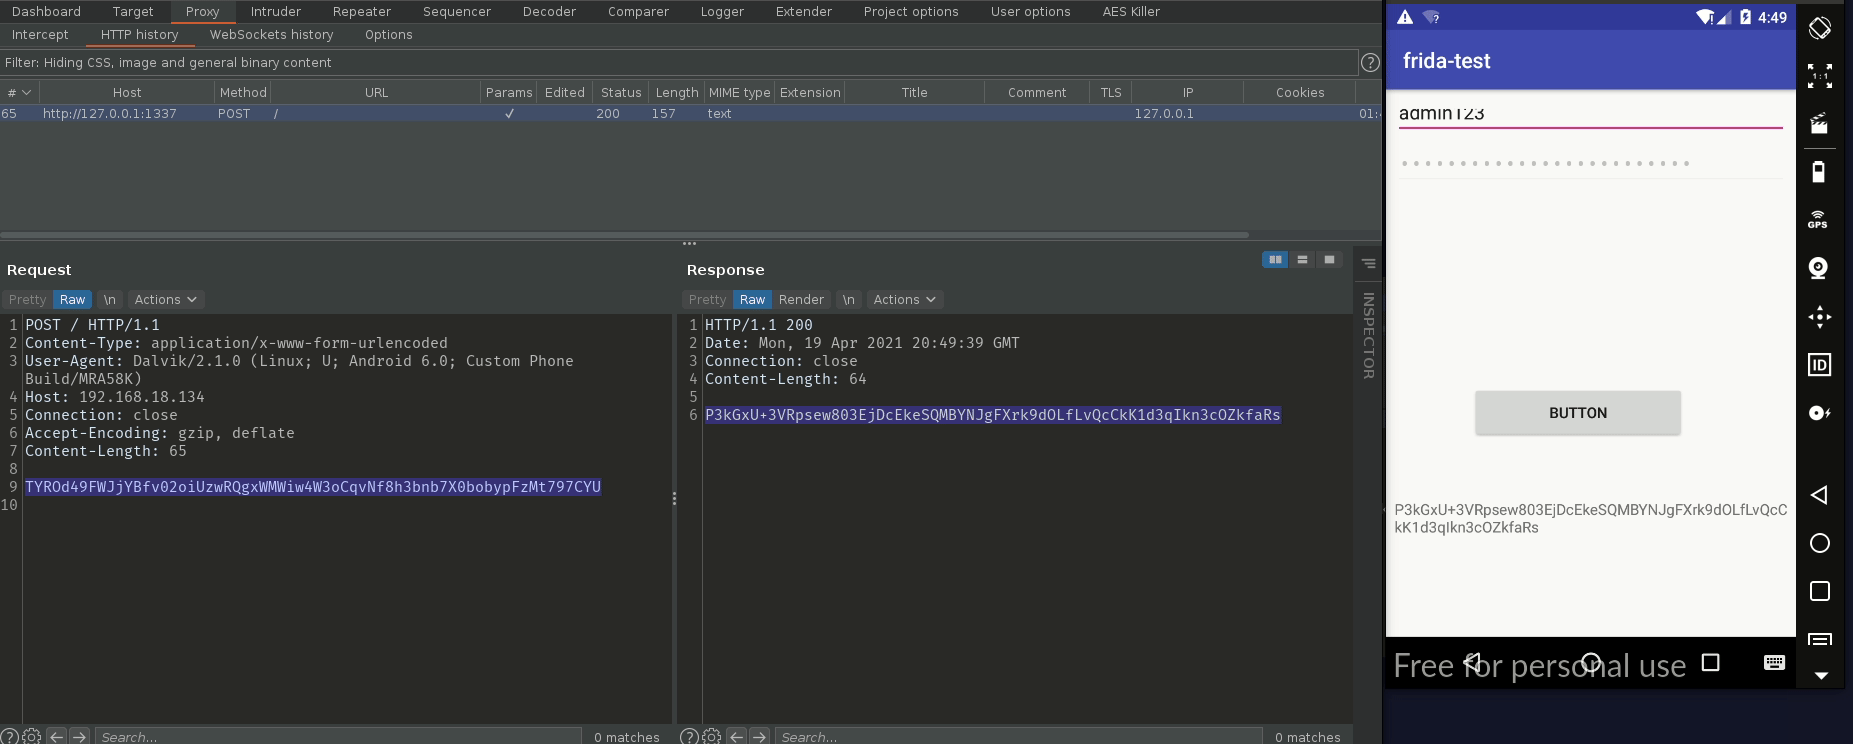
Richiesta/Risposta originale

Ottenere la chiave di crittografia AES e IV

  • Prima configura il server frida su dispositivi iOS e Android.
  • Avvia l'applicazione sul dispositivo mobile.
  • Esegui aes-hook.js e frida-hook.py sulla tua macchina host per ottenere la chiave di crittografia AES e IV come mostrato in questo post.

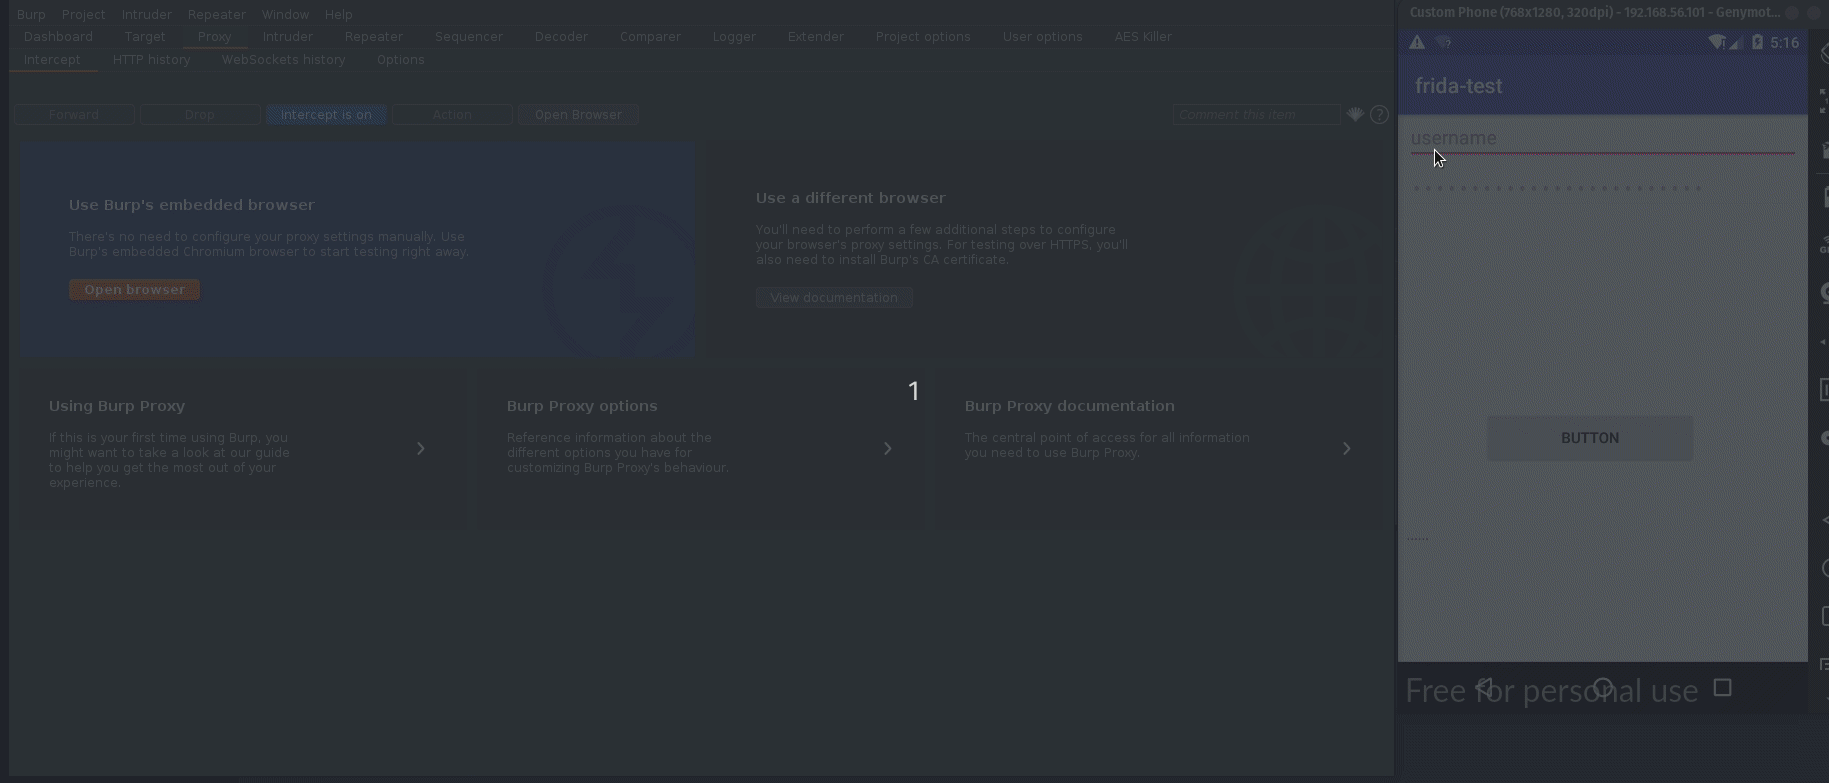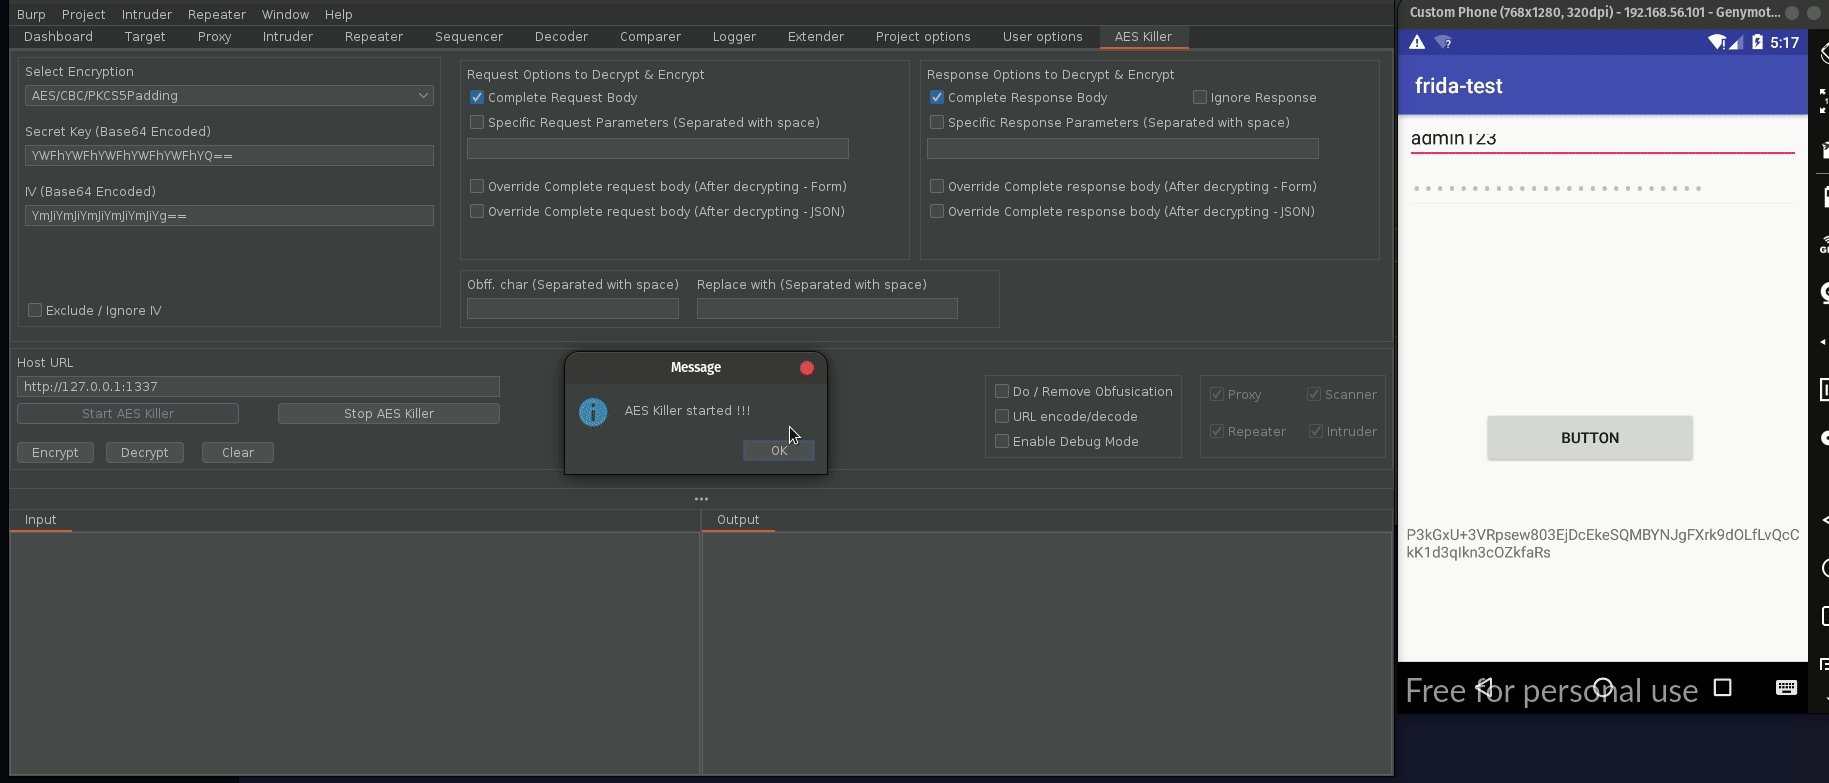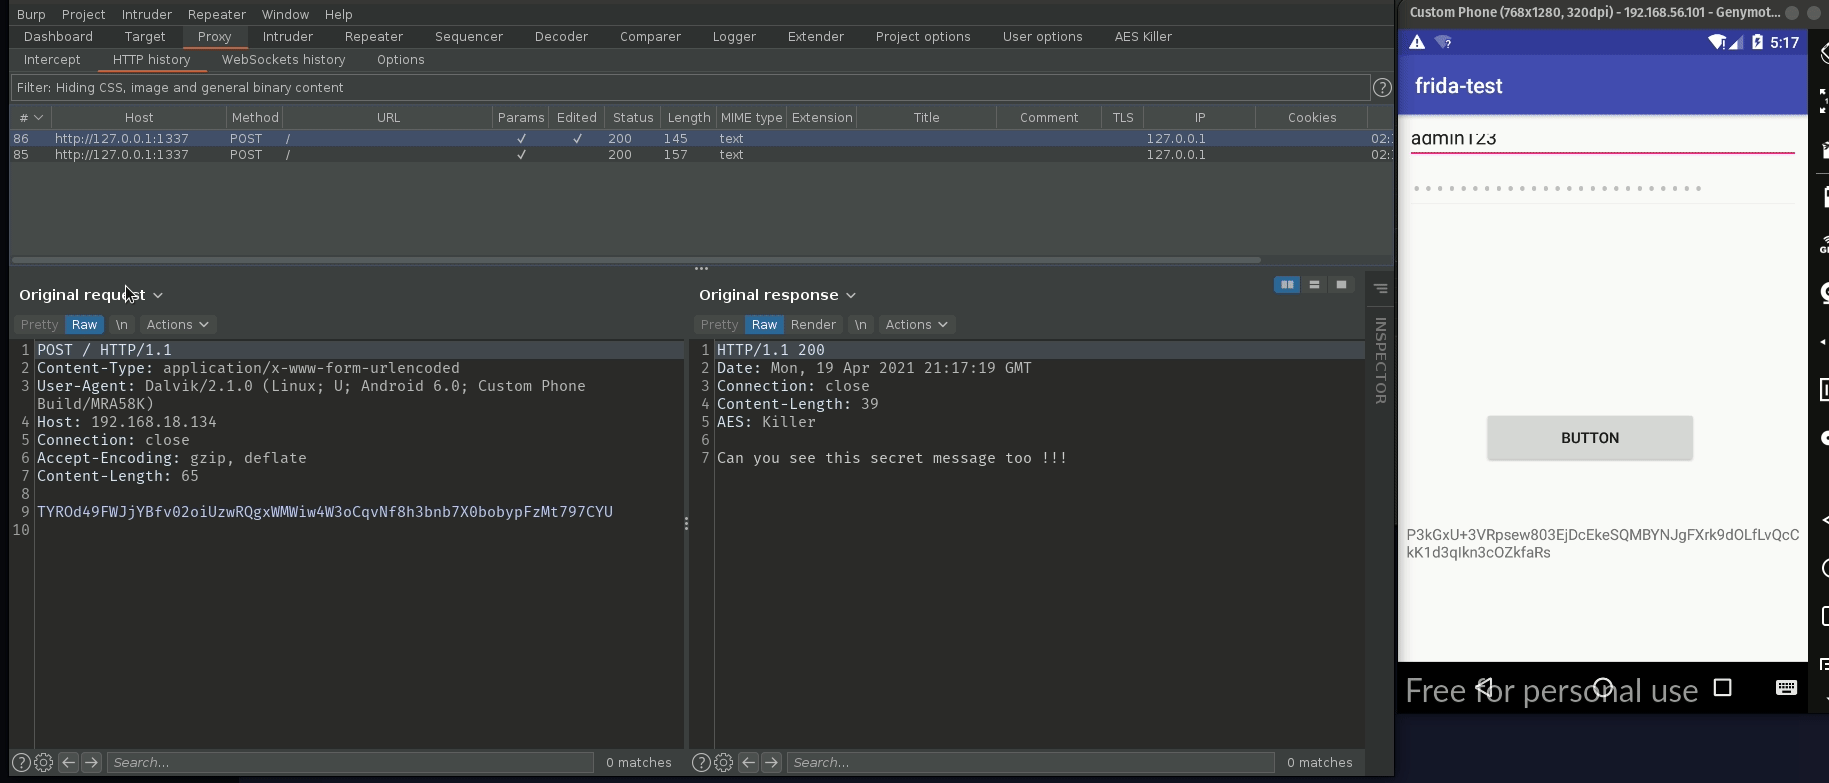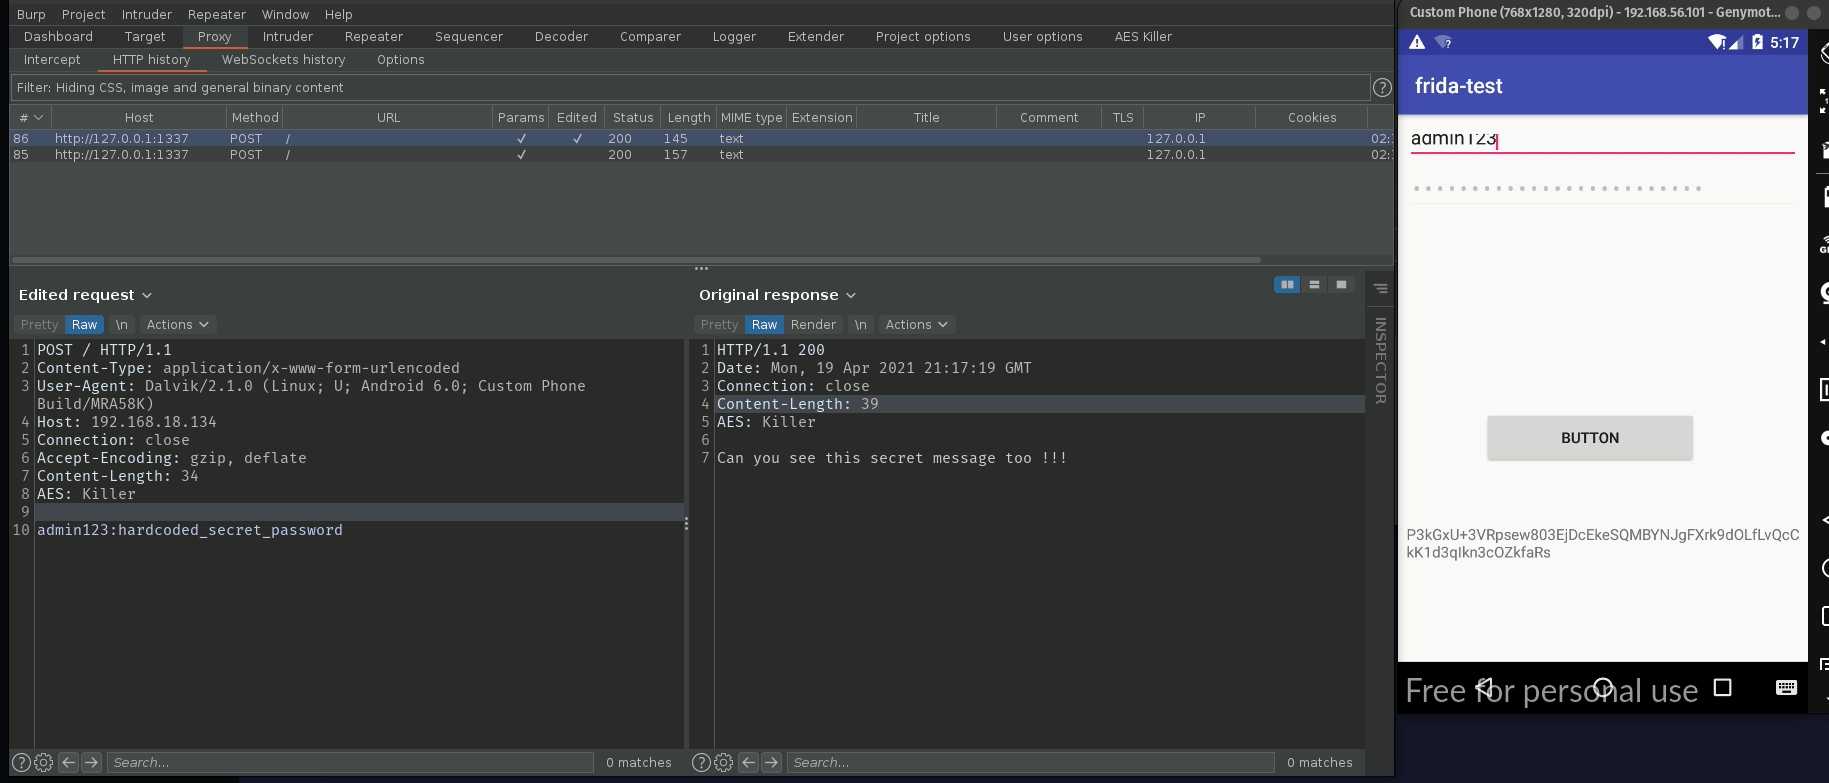
Decifrare richiesta e risposta

  • Fornisci SecretSpecKey nel campo Secret Key
  • Fornisci IV nel campo Initialize Vector
  • Fornisci Host/URL per filtrare richiesta e risposta per crittografia e decifratura
  • Seleziona le opzioni appropriate per Richiesta e Risposta
  • Premi Start AES Killer

AES Killer con Repeater, Intruder e Scanner

Una volta avviato AES Killer, prende il controllo di IHttpListener.processHttpMessage di Burp, responsabile della gestione di tutto il traffico in uscita e in entrata, e AES Killer fa quanto segue:

  • Prima di inviare la richiesta finale a un server, ProcessHttpMessage crittografa la richiesta
  • Al ricevimento di una risposta, ProcessHttpMessage decifra la risposta prima di mostrarcela

Quindi riceveremo solo la risposta in testo puro e possiamo giocare con la richiesta in testo puro.

Crittografia e decifratura manuali

Possiamo anche crittografare e decifrare manualmente le stringhe usando AES Killer. Prendiamo una stringa crittografata dalla richiesta TYROd49FWJjYBfv02oiUzwRQgxWMWiw4W3oCqvNf8h3bnb7X0bobypFzMt797CYU e decifriamola usando AES Killer. Allo stesso modo, possiamo eseguire anche la crittografia.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →