 douglas-042/douglas-042-hq
Console centrale per i collector di Douglas-042 HEADQUARTERS. Analizza una flotta, correla i risultati tra gli host e gestisce i feed IOC e la consegna al SIEM da un unico posto.

Scansiona una flotta di host Windows e Linux alla ricerca di segni di compromissione, decidi cosa conta davvero e agisci di conseguenza — da un'unica console, con un solo comando per host.
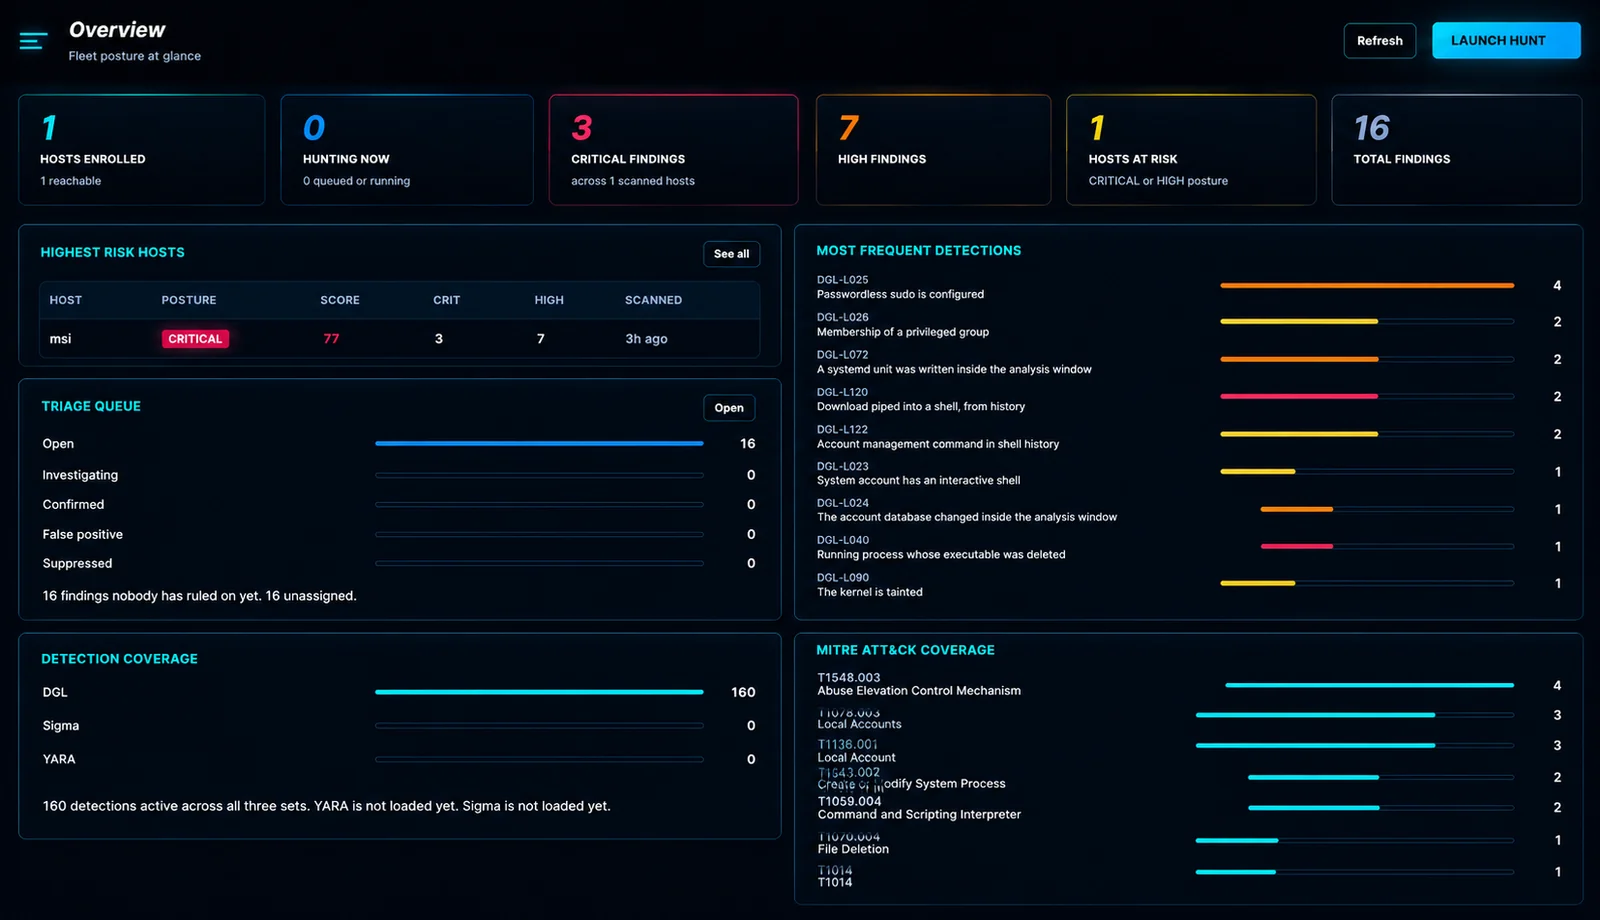
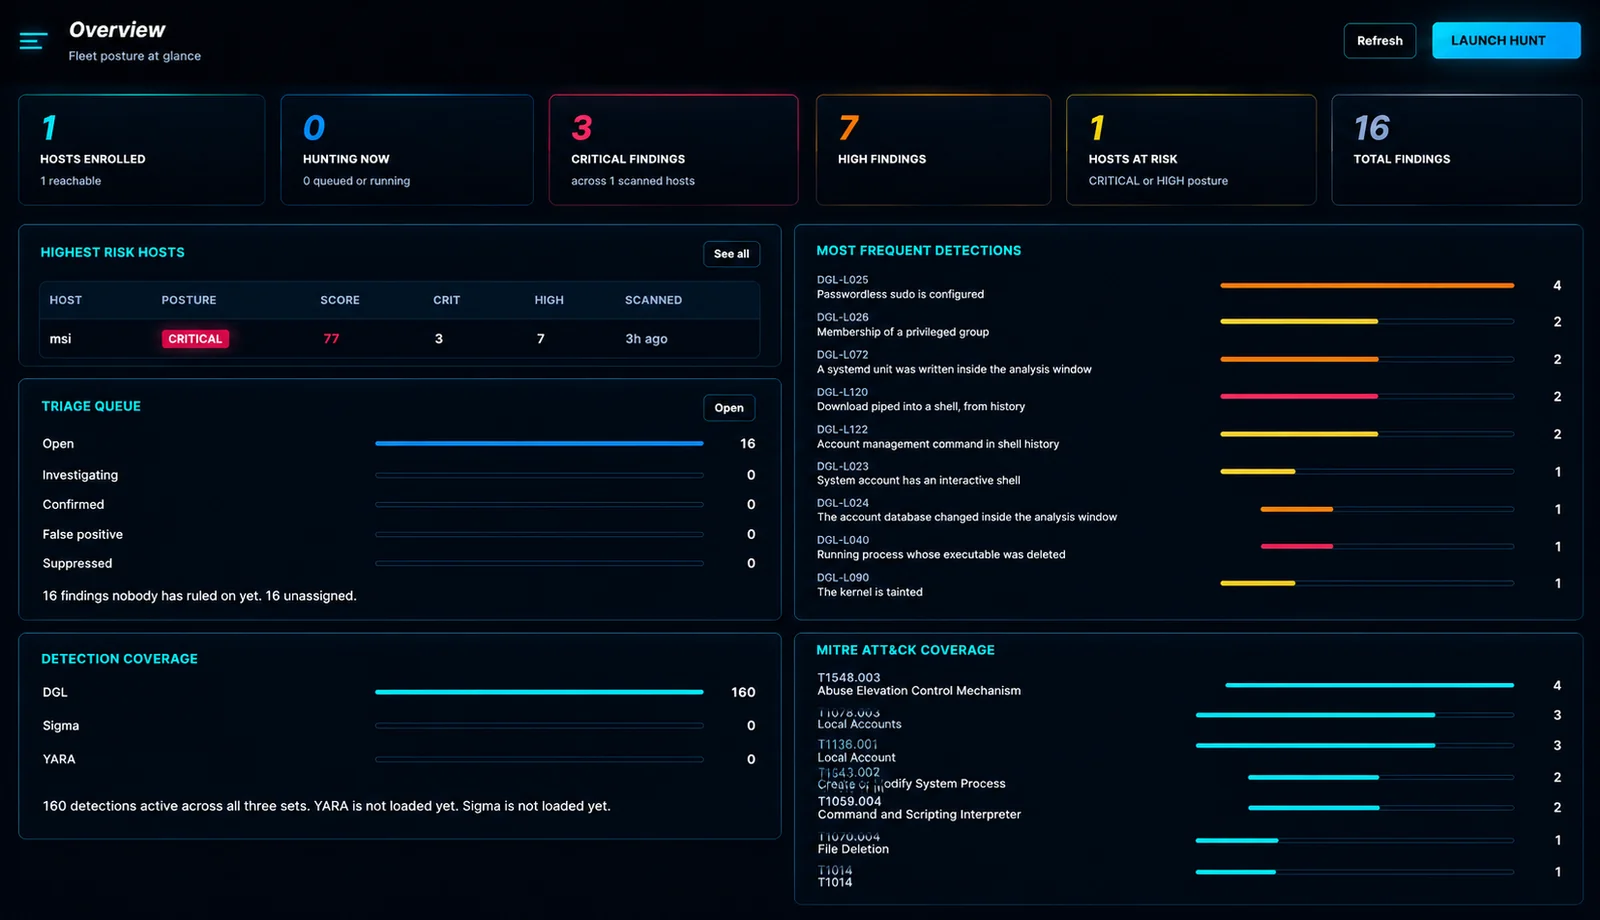
Una caccia non è una scansione. Douglas raccoglie gli artefatti che un analista raccoglierebbe a mano — processi, servizi, attività pianificate, autorun, connessioni, account, driver, log eventi, cron, systemd, cronologia shell, web root — ed esegue 201 detection integrate su di essi, più le tue regole Sigma, YARA e personalizzate.
Poi fa le parti che la maggior parte degli strumenti lascia a te: dice quali risultati richiedono ancora una decisione, quale dei sessanta indirizzi esterni guardare per primo, e ti permette di fare qualcosa al riguardo senza aprire una sessione RDP.
   deploy one command  ──▶  hunt  ──▶  findings appear live
                                            │
                     ┌──────────────────────┼──────────────────────┐
                     ▼                      ▼                      ▼
              IOC feed match          reputation score        response actions
              "this is a known C2"    "92/100, 340 reports"   isolate · kill · collect
Gli ambienti che hanno più bisogno di essere cacciati sono spesso quelli senza un EDR: qualche decina di server, nessun budget per agent e un incidente iniziato tre giorni fa. La scelta è di solito tra una piattaforma commerciale che nessuno ha approvato e una cartella di script PowerShell che qualcuno esegue a mano.
Douglas si colloca tra i due. Nulla viene installato sull'host che stai investigando — il collector viene eseguito una volta e termina — e ogni risultato finisce in un'unica console che puoi consegnare a chiunque riprenda in mano l'incidente successivamente.
I risultati sono facili da produrre e costosi da leggere. Questa schermata esiste per mantenere la coda abbastanza corta che qualcuno la stia ancora leggendo al terzo passaggio.
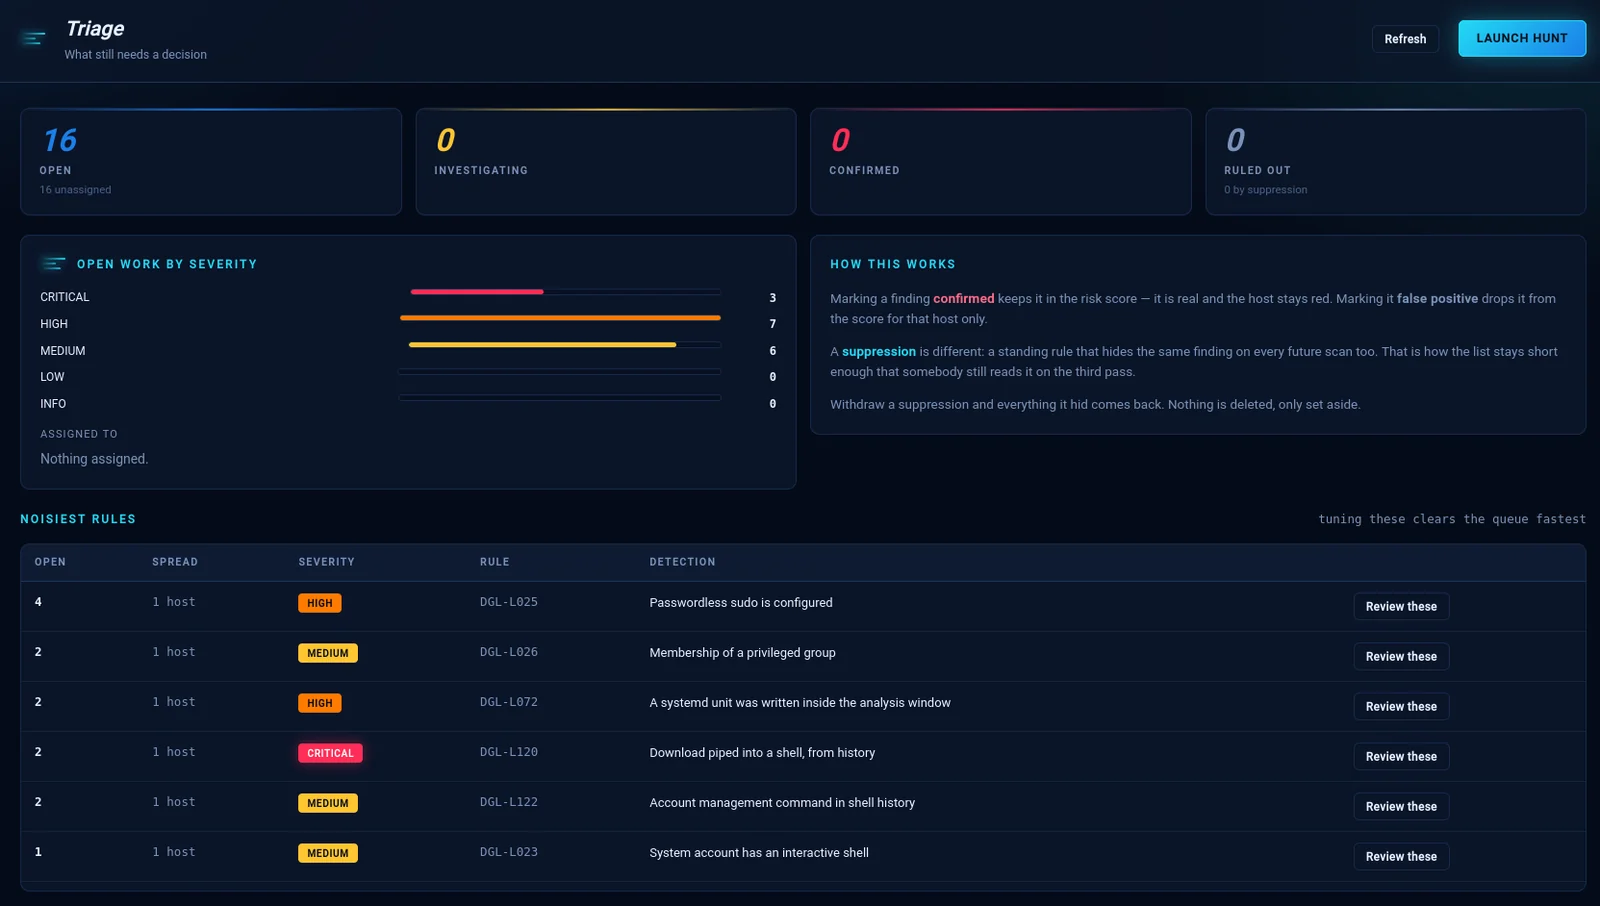
Tre esiti, e la differenza tra loro conta sei mesi dopo:
| Decisione | Cosa fa |
|---|---|
| Confermato | Reale. Rimane nel punteggio di rischio, l'host rimane rosso. |
| Falso positivo | Esce dal punteggio solo per quell'host. |
| Soppressione | Una regola permanente che nasconde lo stesso risultato in ogni scansione futura. |
Nulla viene mai eliminato. Ritira una soppressione e tutto ciò che ha nascosto ritorna. Regole più rumorose si trova in fondo perché metterle a punto libera la coda più velocemente che lavorarla risultato per risultato.
Tutte le 201 detection sono raggruppate in 15 categorie — disattivabili una alla volta o un'intera famiglia in una volta. Clicca su qualsiasi regola per leggere cosa verifica, come si attiva legittimamente e cosa fare dopo.
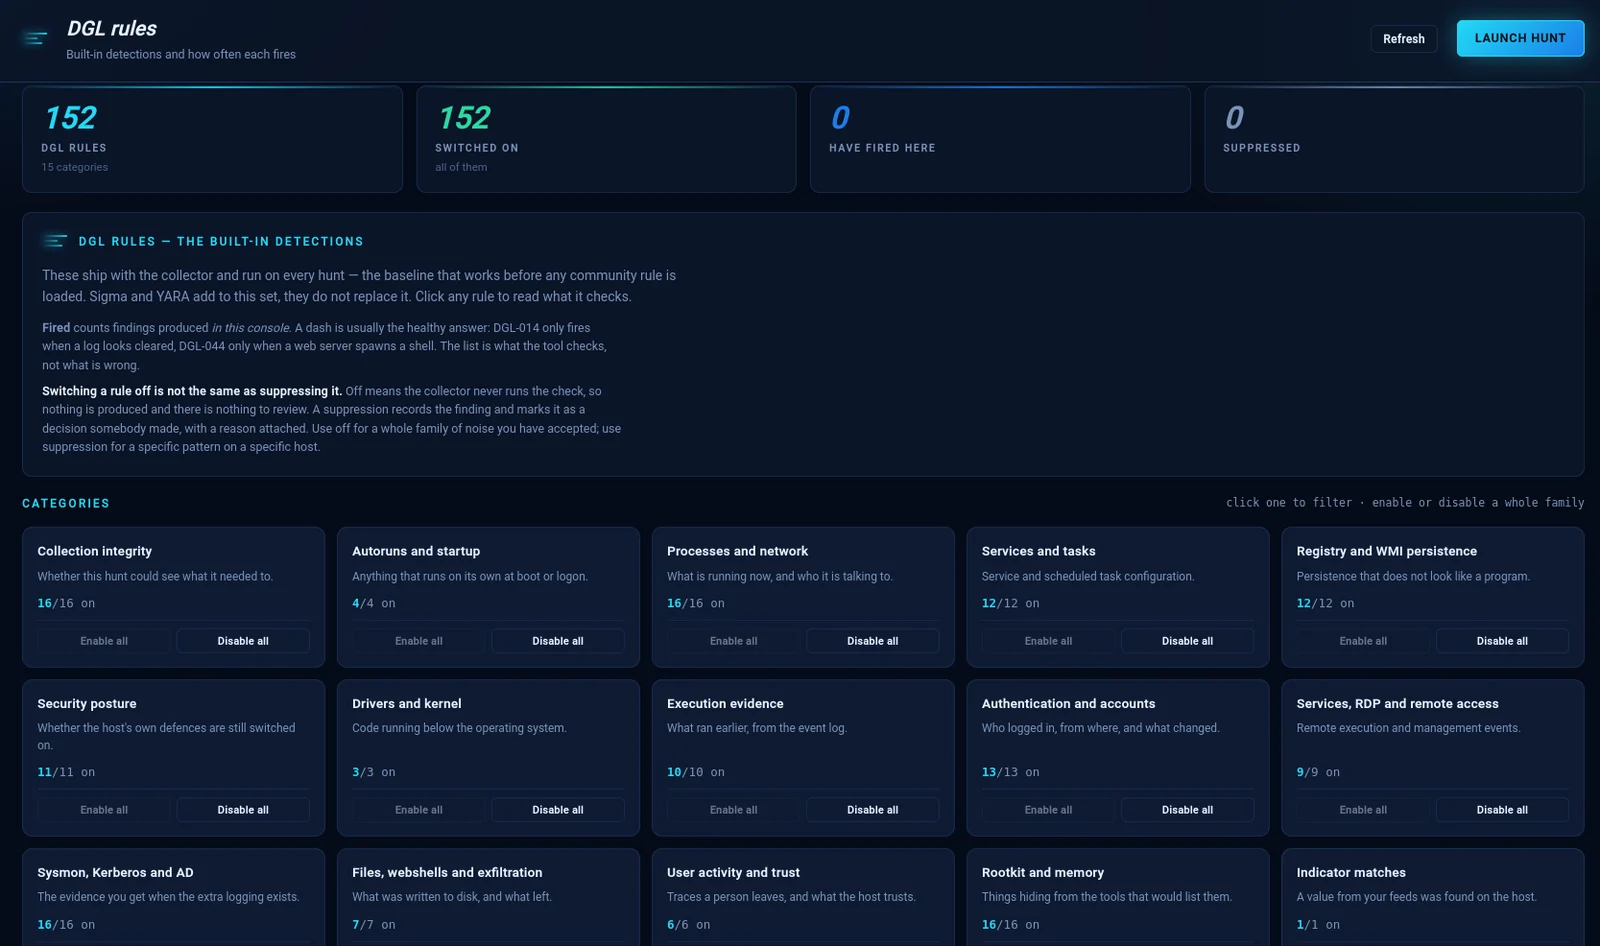
La distinzione che la schermata chiarisce, perché sbagliarla è comune:
Disattivare una regola non è la stessa cosa che sopprimerla. Disattivata significa che il collector non esegue mai il controllo — nulla viene prodotto e non c'è nulla da rivedere. Una soppressione registra il risultato e lo contrassegna come una decisione che qualcuno ha preso, con una motivazione allegata.
Usa disattivata per una famiglia di rumore che hai accettato. Usa soppressione per un pattern specifico su un host specifico.
Un trattino sotto Attivata è di solito la risposta sana: DGL-014 si attiva solo quando un log sembra cancellato. La lista è ciò che lo strumento verifica, non ciò che è sbagliato.
Il modulo è più veloce per la tua prima regola e più lento per la ventesima. Quindi le regole possono anche essere scritte come testo — verificate mentre digiti, rispetto a 11 tabelle di artefatti e 13 operatori.
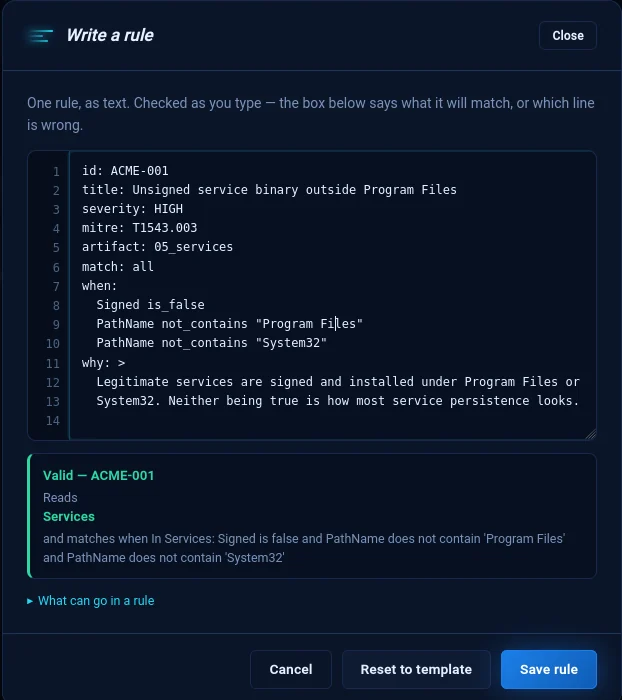
Il riquadro sottostante svolge due funzioni. Quando la regola è sbagliata indica la riga, non la regola:
line 7: Condition 1: 'is_maybe' is not an operator.
Quando è corretta, dice cosa corrisponderà effettivamente la regola — perché una regola che si convalida e poi corrisponde a qualcosa di diverso da ciò che il suo autore intendeva è il fallimento che vale la pena cogliere:
Valida — ACME-001 Legge Services e corrisponde quando Signed è false e PathName non contiene 'Program Files' e PathName non contiene 'System32'
Importa ed esporta in JSON, YAML o CSV. Il round-trip è garantito — la nostra stessa esportazione supera il nostro stesso validatore in tutti e tre i formati.
| Domanda | Quando | Risultato | |
|---|---|---|---|
| Feed IOC | C'è qualcosa da questa lista C2 sui miei host? | Durante la caccia | DGL-IOC — una corrispondenza confermata, non un punteggio |
| Arricchimento | Questo host ha comunicato con 60 indirizzi — quali per primi? | Dopo la caccia | 92/100, 340 segnalazioni, C2 Cobalt Strike noto |
Quindici fonti di feed sono pronte all'uso — Feodo, ThreatFox, URLhaus, TweetFeed, USOM, SSL Blacklist, Emerging Threats, OpenPhish, MISP — più un Feed personalizzato che legge qualsiasi URL che restituisca dati a forma di indicatore.
Quattro provider di reputazione: AbuseIPDB, VirusTotal, ThreatFox (livelli gratuiti) e GreyNoise (a pagamento, disattivato per impostazione predefinita). I verdetti non vengono mai fusi in un unico numero — AbuseIPDB conta le segnalazioni, VirusTotal conta i motori, ThreatFox conosce l'infrastruttura, e una media di questi è una cifra che nessuno di loro difenderebbe. Il badge mostra il verdetto peggiore con il provider che l'ha fornito.

