 dominicbreuker/stego-toolkit
Collezione di strumenti di steganografia - aiuta con le sfide CTF

Questo progetto è un'immagine Docker utile per risolvere sfide di Steganografia come quelle che puoi trovare su piattaforme CTF come hackthebox.eu.
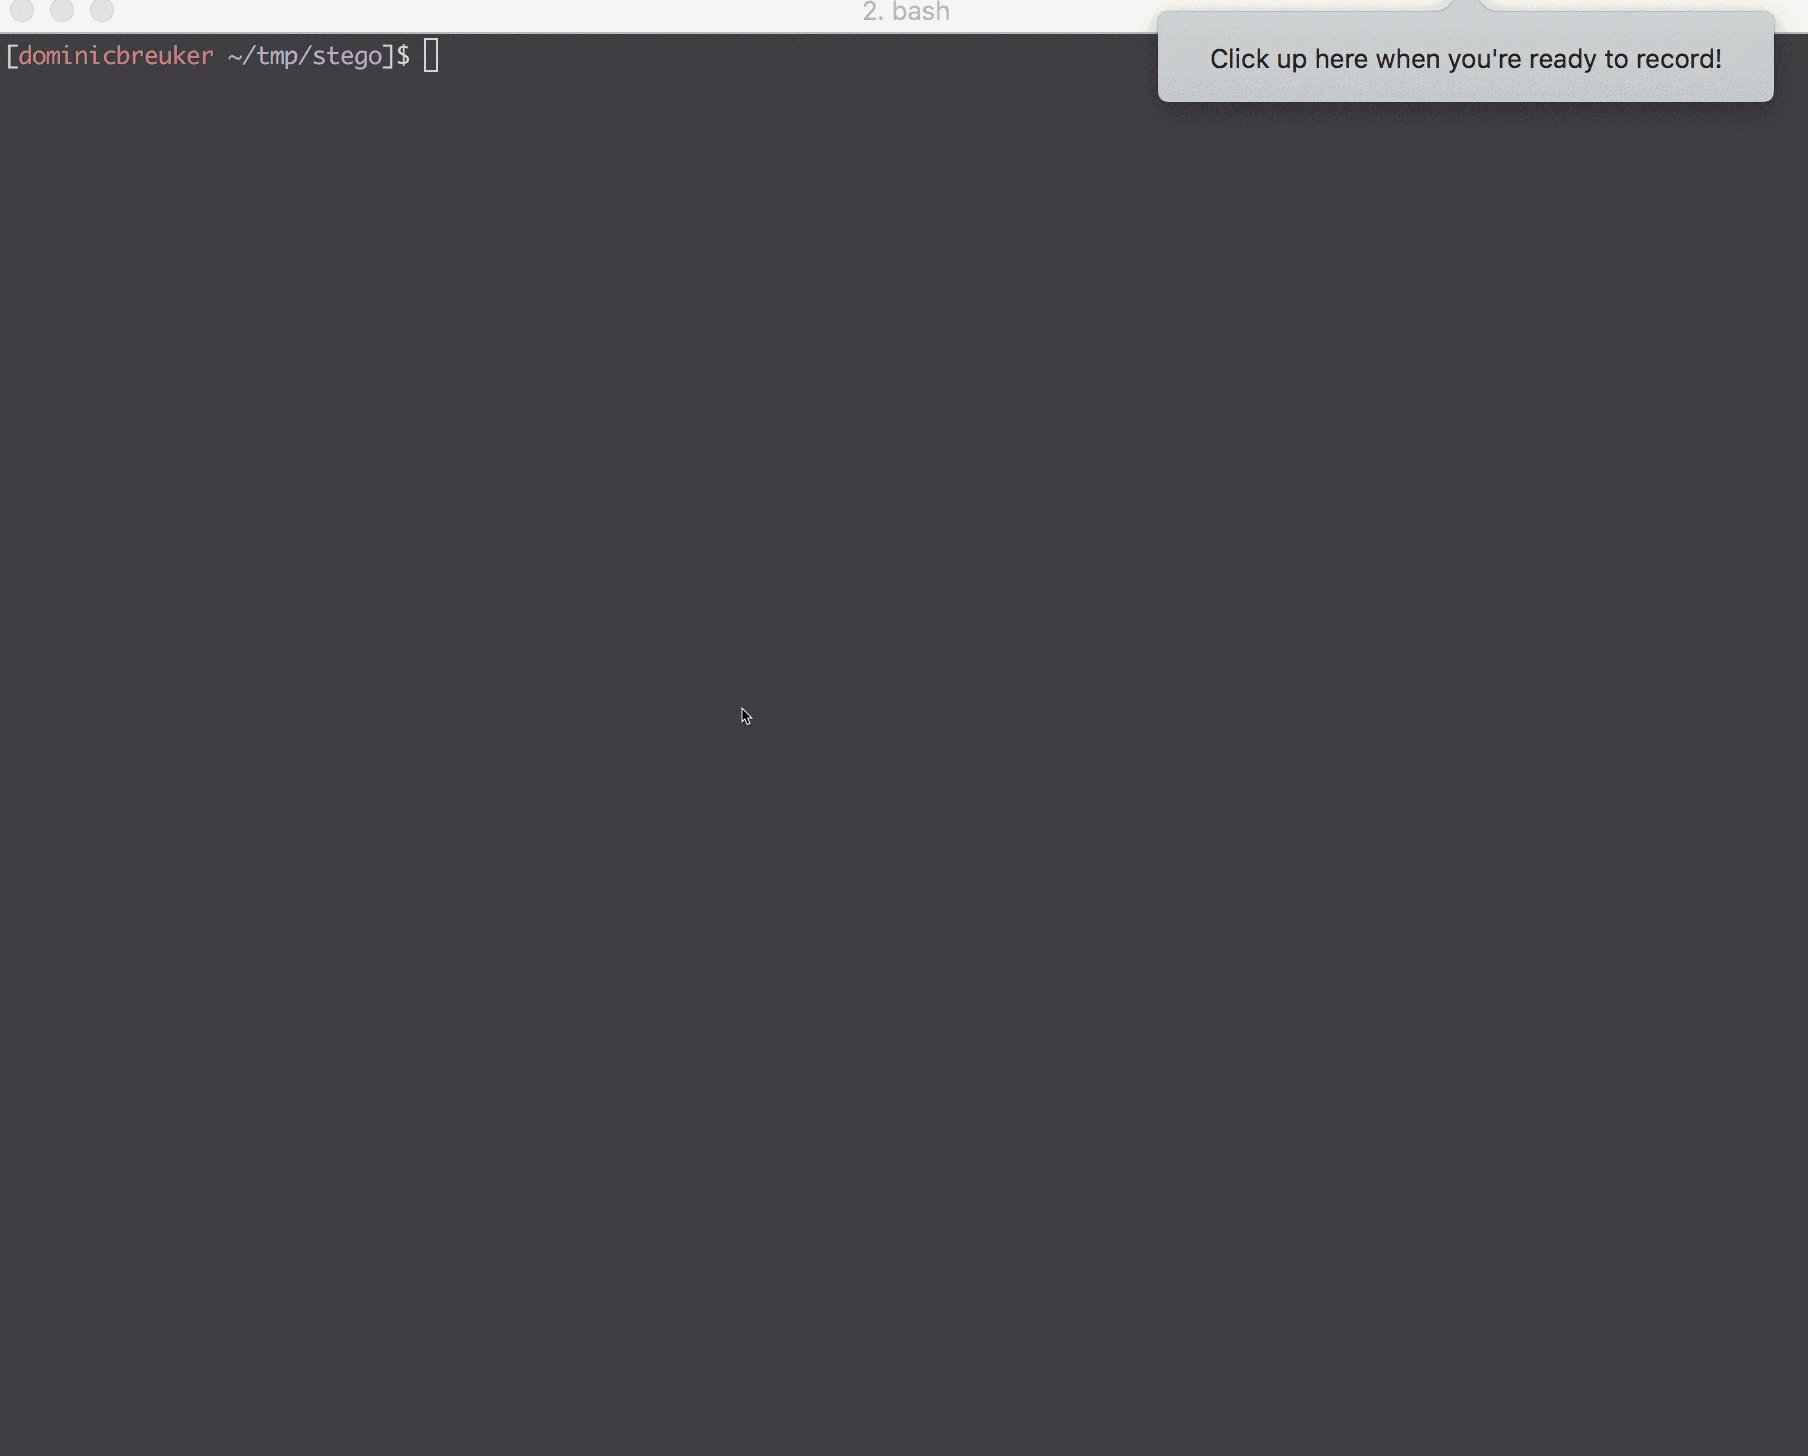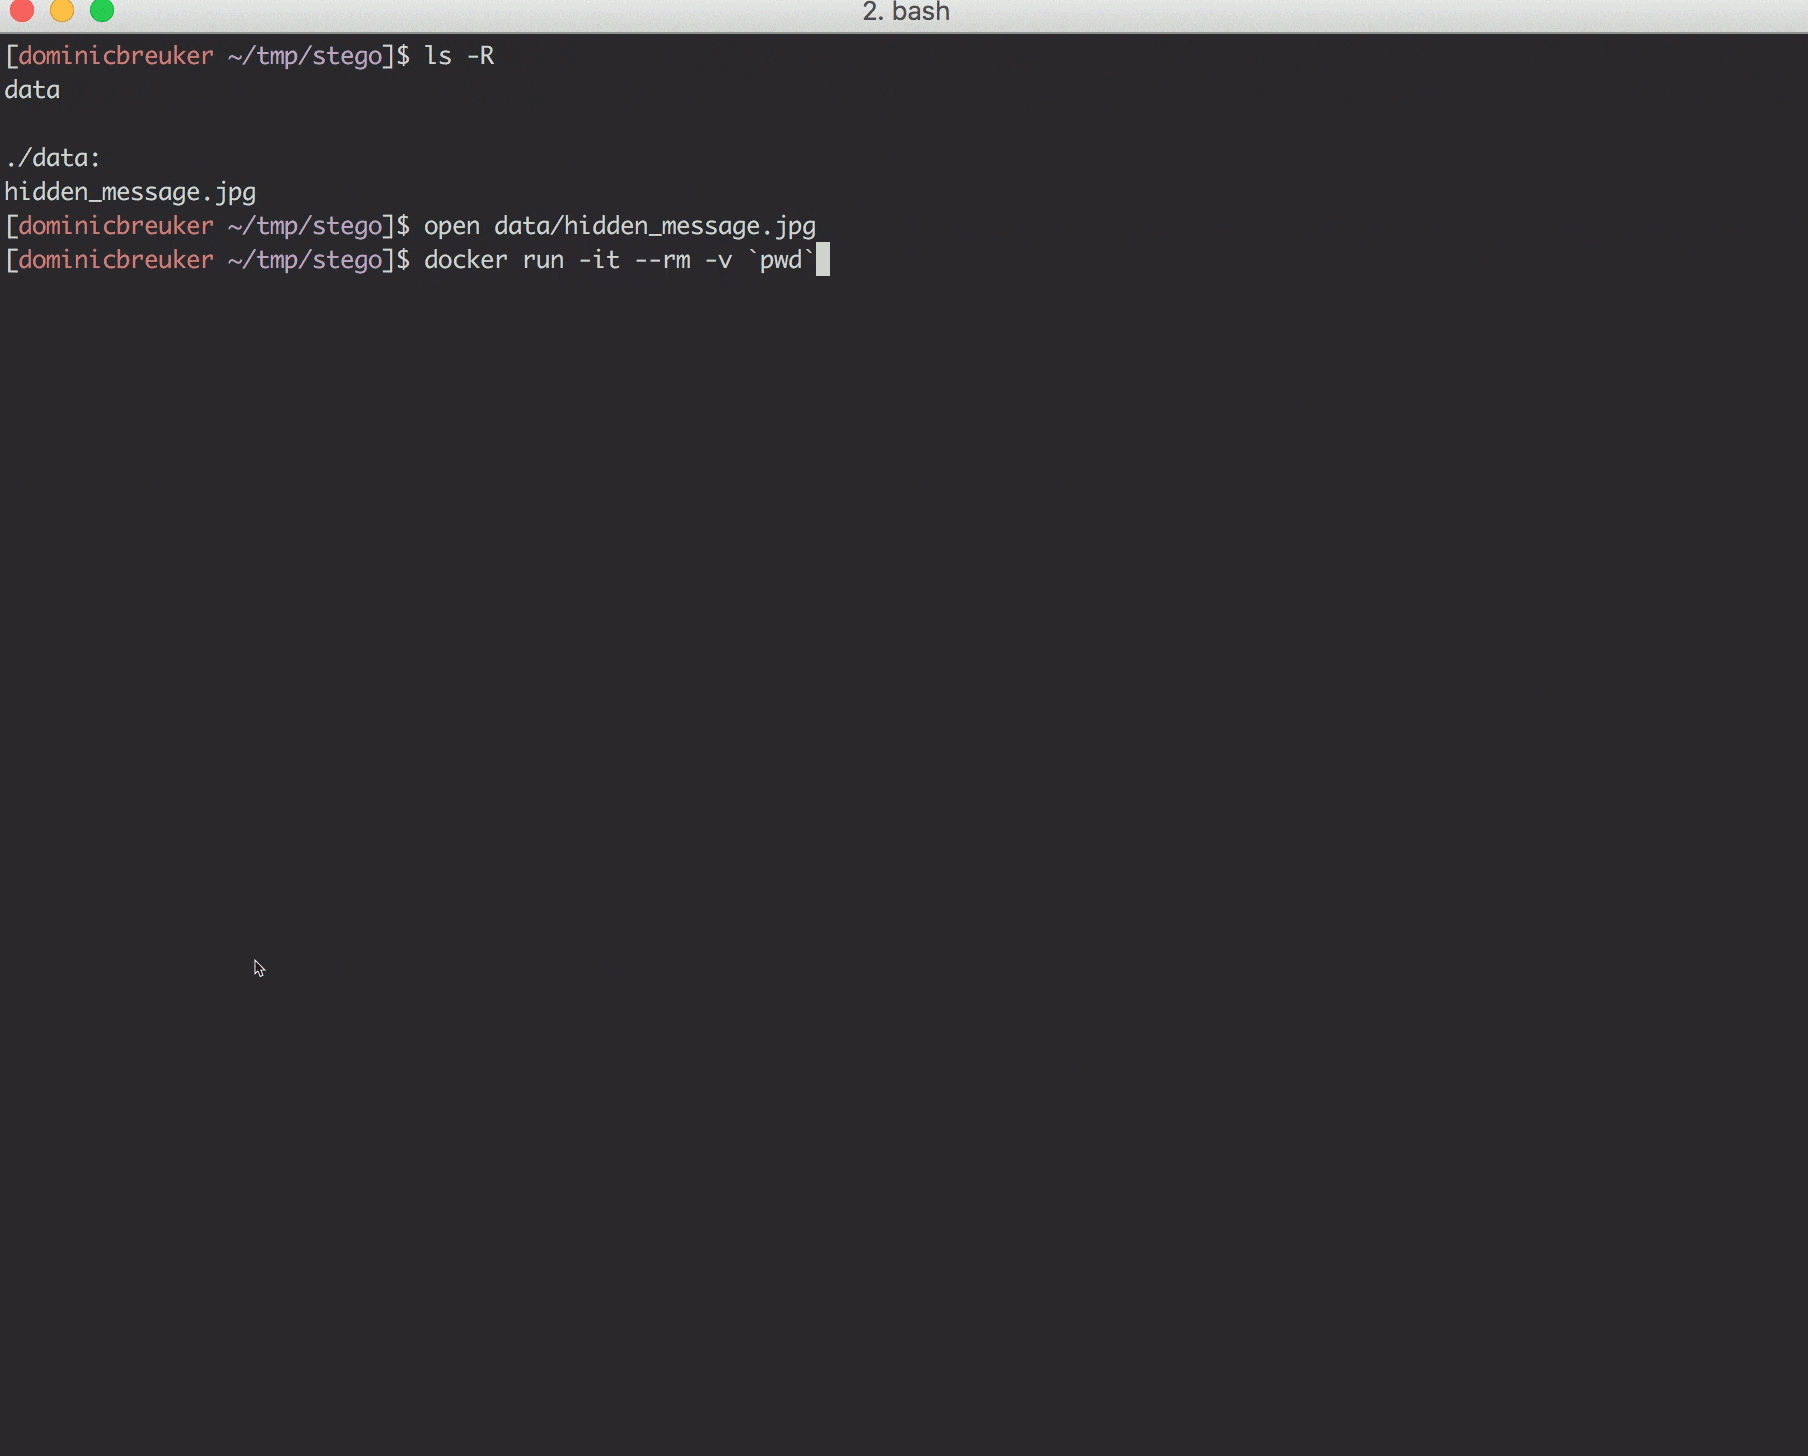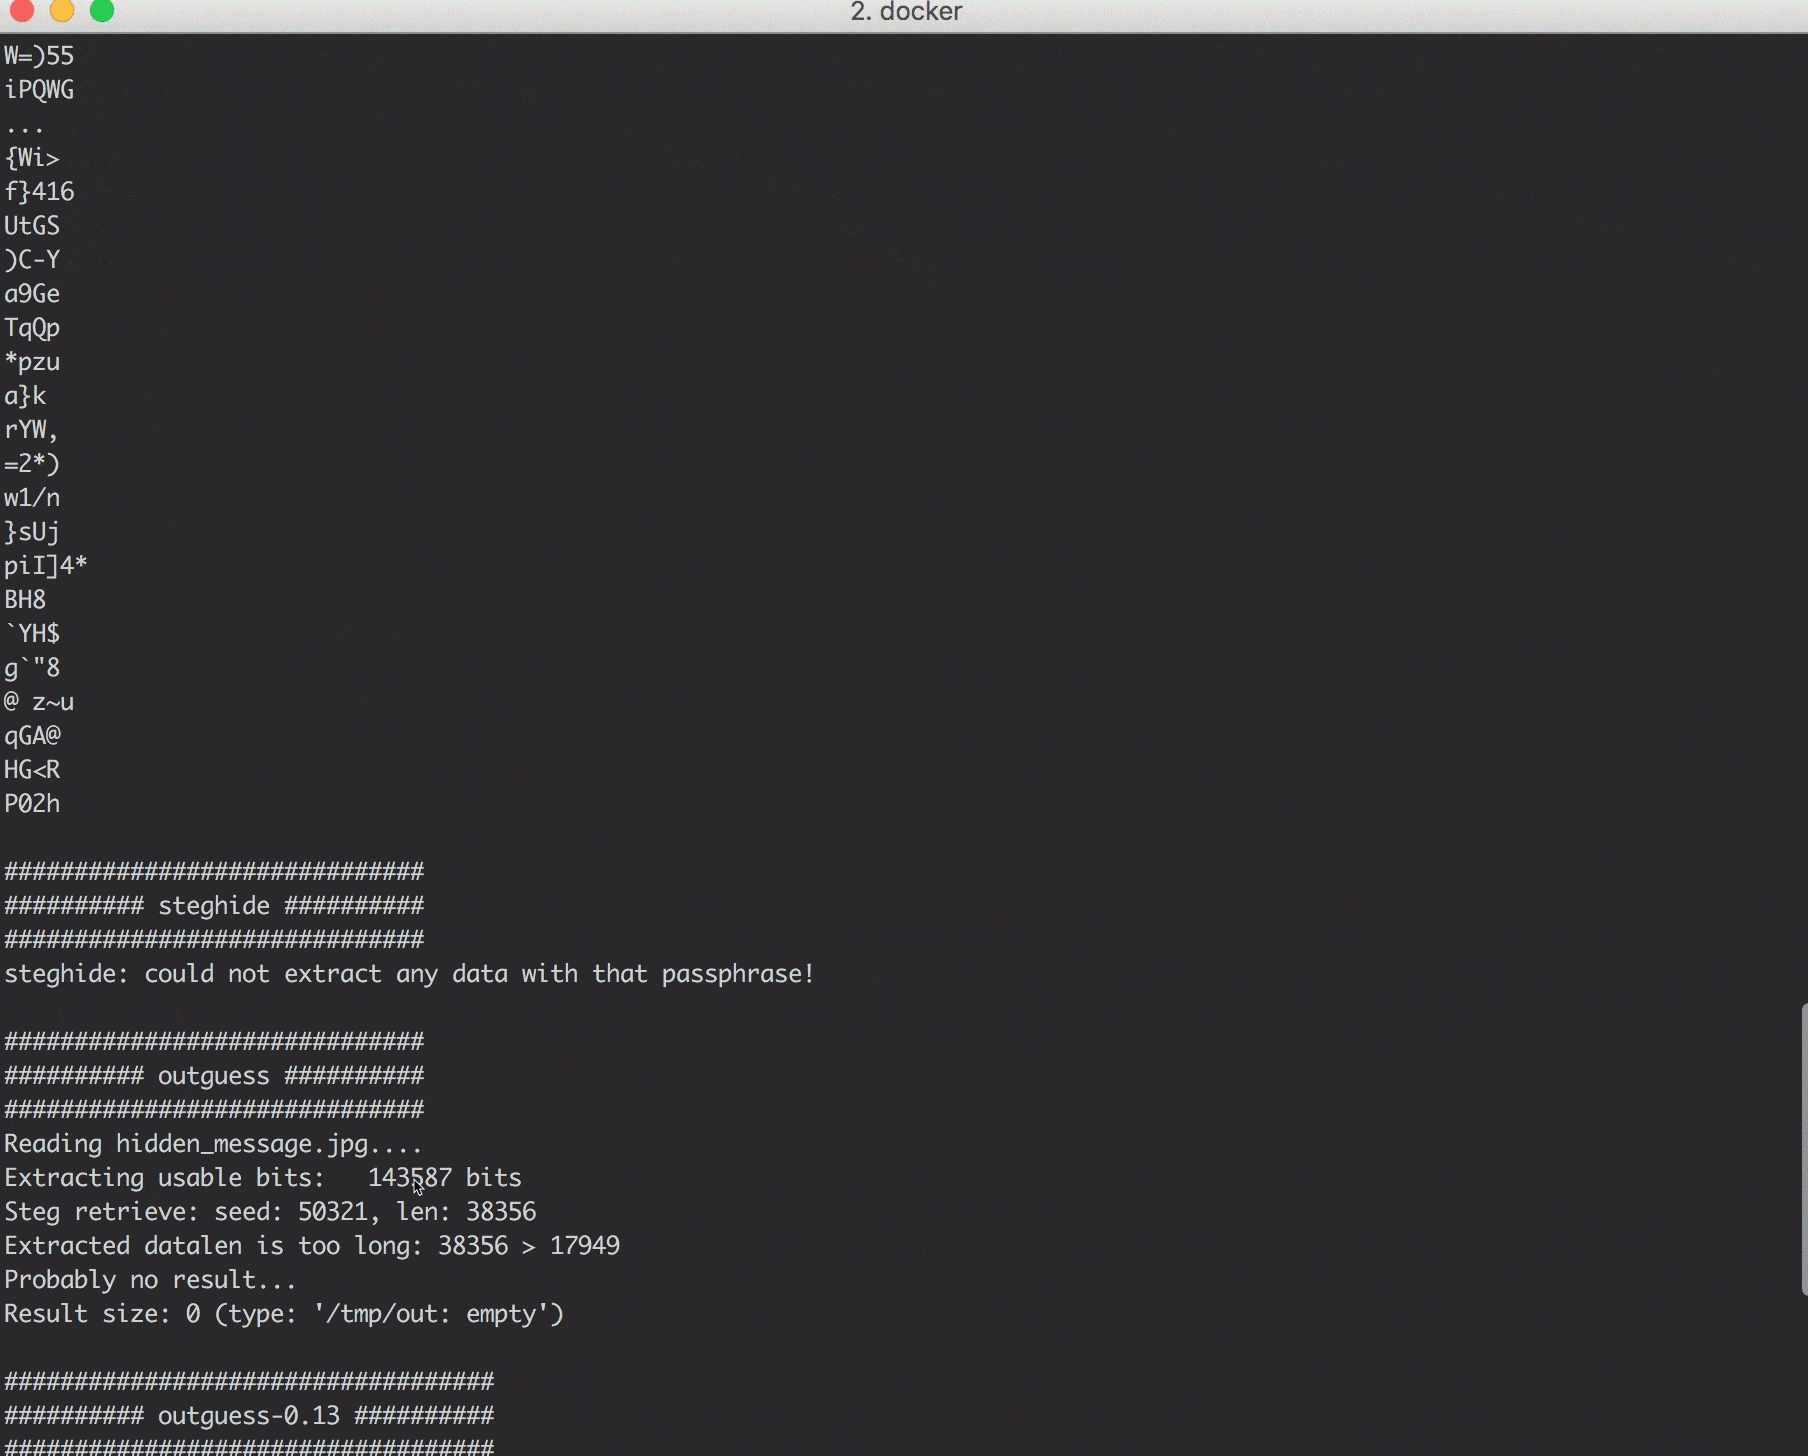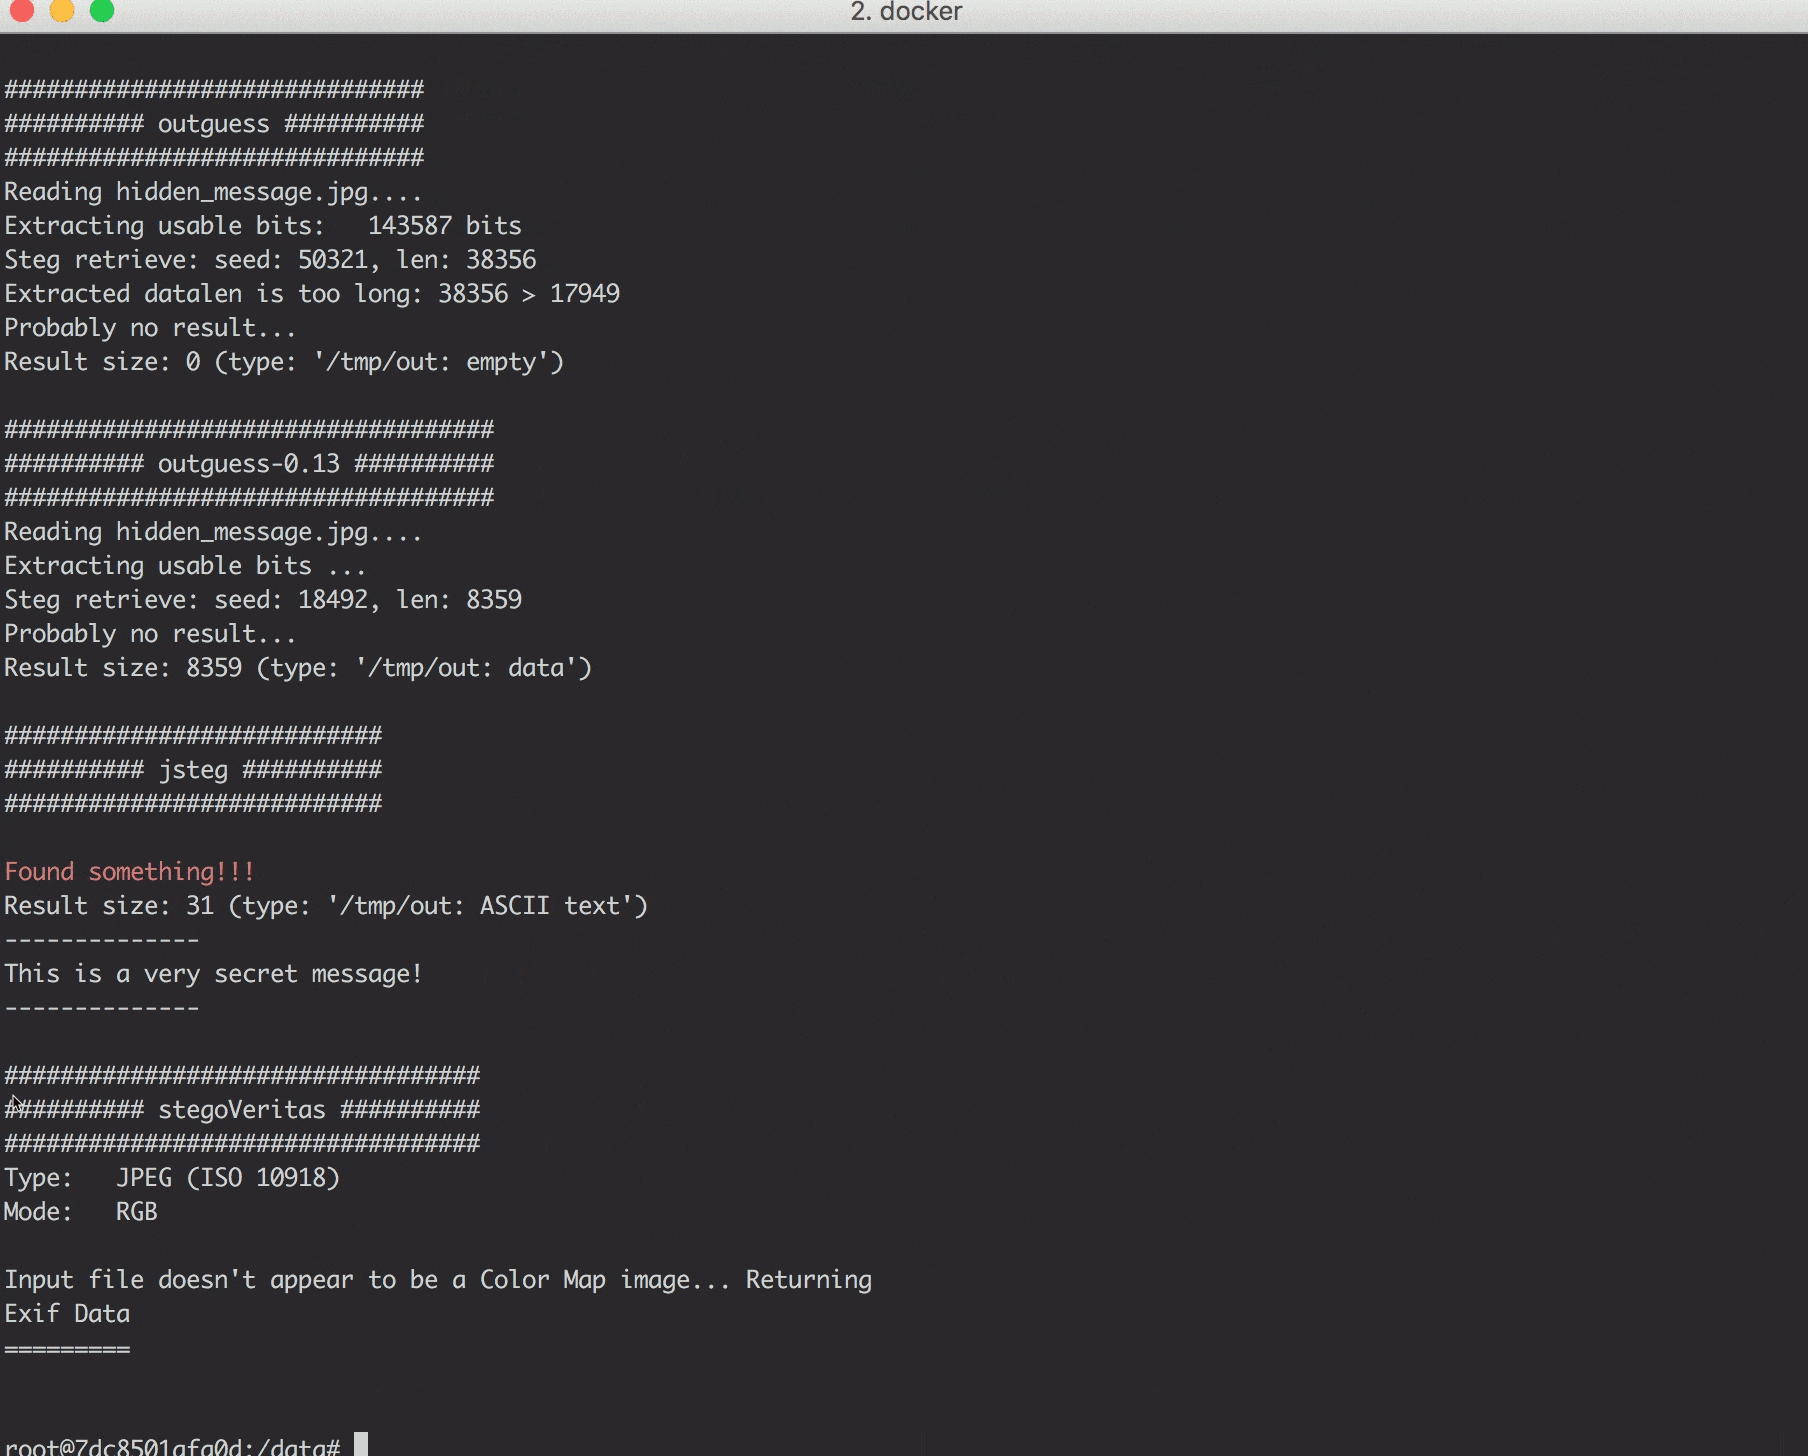
L'immagine viene fornita pre-installata con molti strumenti popolari (vedi elenco sotto) e diversi script di screening che puoi usare per controllare cose semplici (ad esempio, esegui check_jpg.sh image.jpg per ottenere un report per un file JPG).

Prima assicurati di avere Docker installato (come).
Poi puoi usare gli script shell bin/build.sh e bin/run.sh in questo repository per costruire l'immagine ed eseguire il contenitore.
Verrai portato in una shell bash all'interno del contenitore.
Avrà la cartella data montata, nella quale puoi mettere i file da analizzare.
Se non usi gli script, segui questi passaggi:
docker build -t <nome_immagine> .) o scarica da Docker Hub (docker pull dominicbreuker/stego-toolkit)/data (docker run -it <nome_immagine> -v /cartella/locale/con/dati:/data /bin/bash)check_jpg.sh image.jpg per creare un report rapido, oppure brute_jpg.sh image.jpg wordlist.txt per provare ad estrarre dati nascosti con vari strumenti e passwordstart_ssh.sh e connettiti al tuo contenitore con X11 forwardingstart_vnc.sh e connettiti al desktop del contenitore tramite browserDai un'occhiata alle seguenti sezioni per maggiori informazioni:
Inizia con docker run -it --rm -v $(pwd)/data:/data dominicbreuker/stego-toolkit /bin/bash.
Verrai portato in una shell del contenitore nella directory di lavoro /data.
La tua cartella host $(pwd)/data verrà montata e le immagini all'interno saranno accessibili.
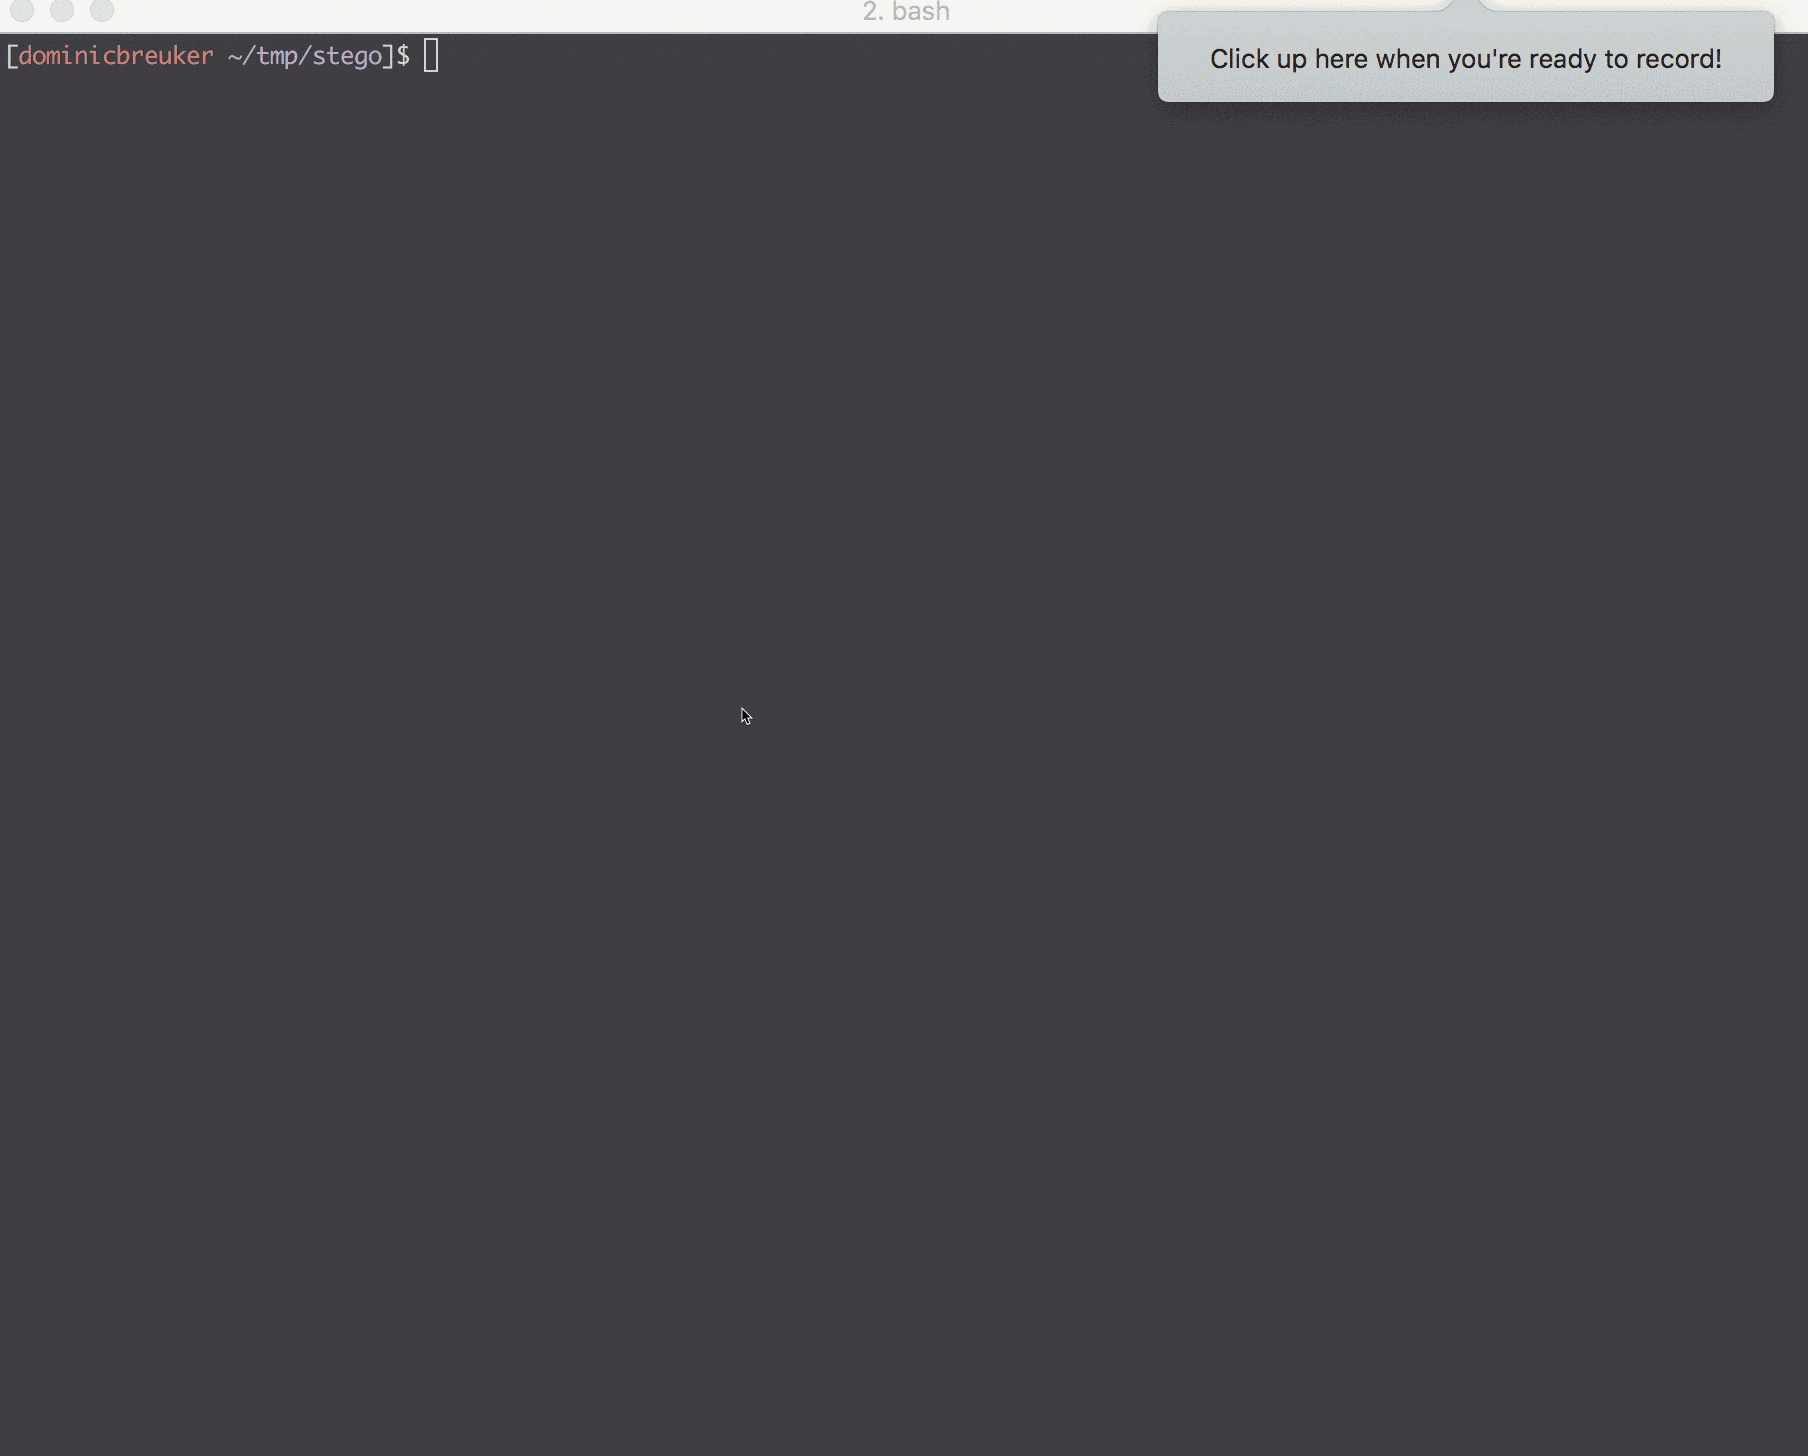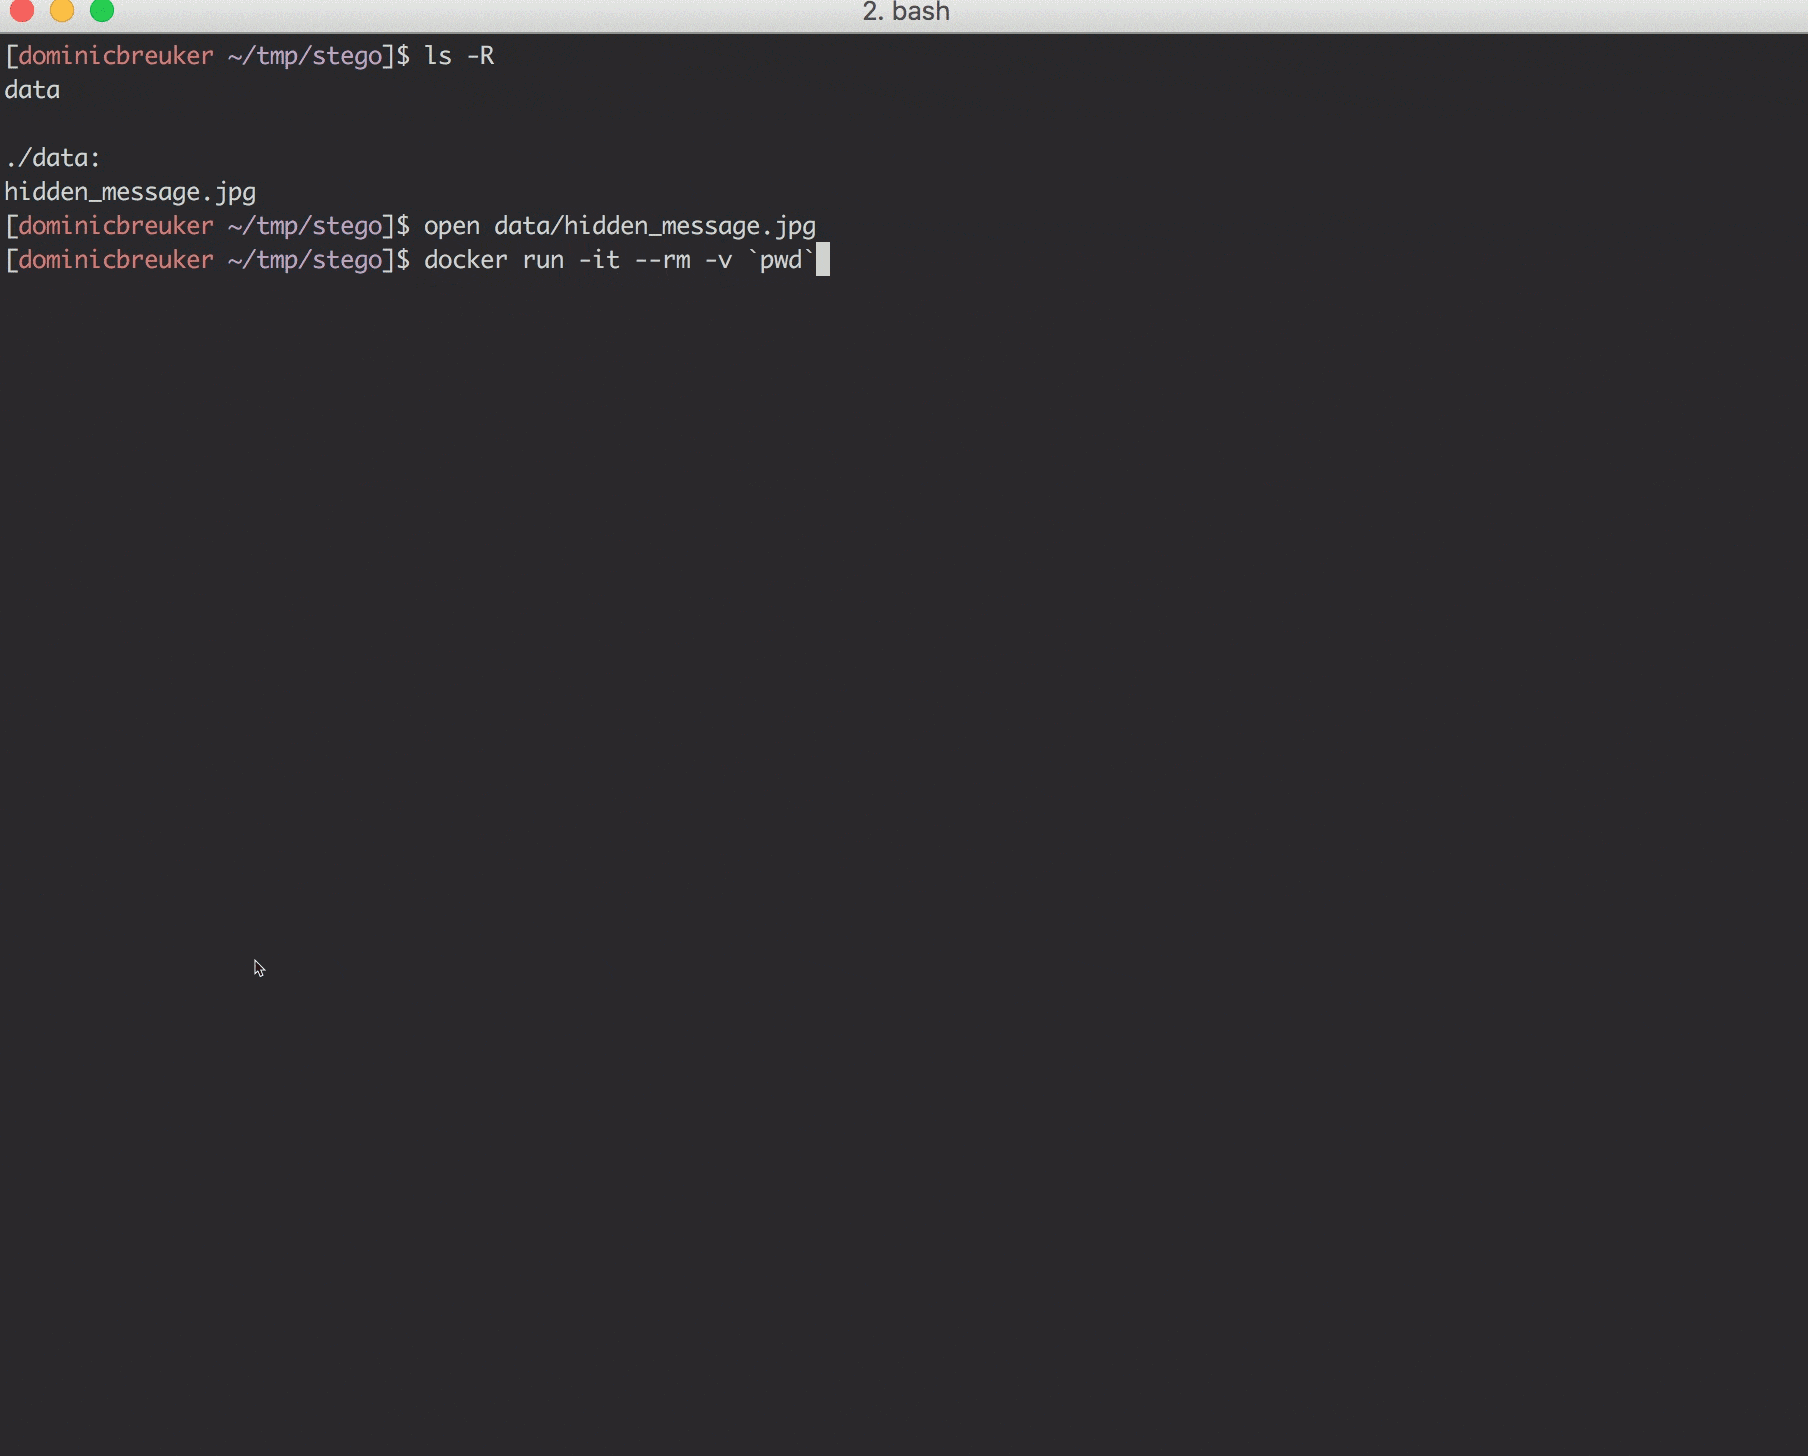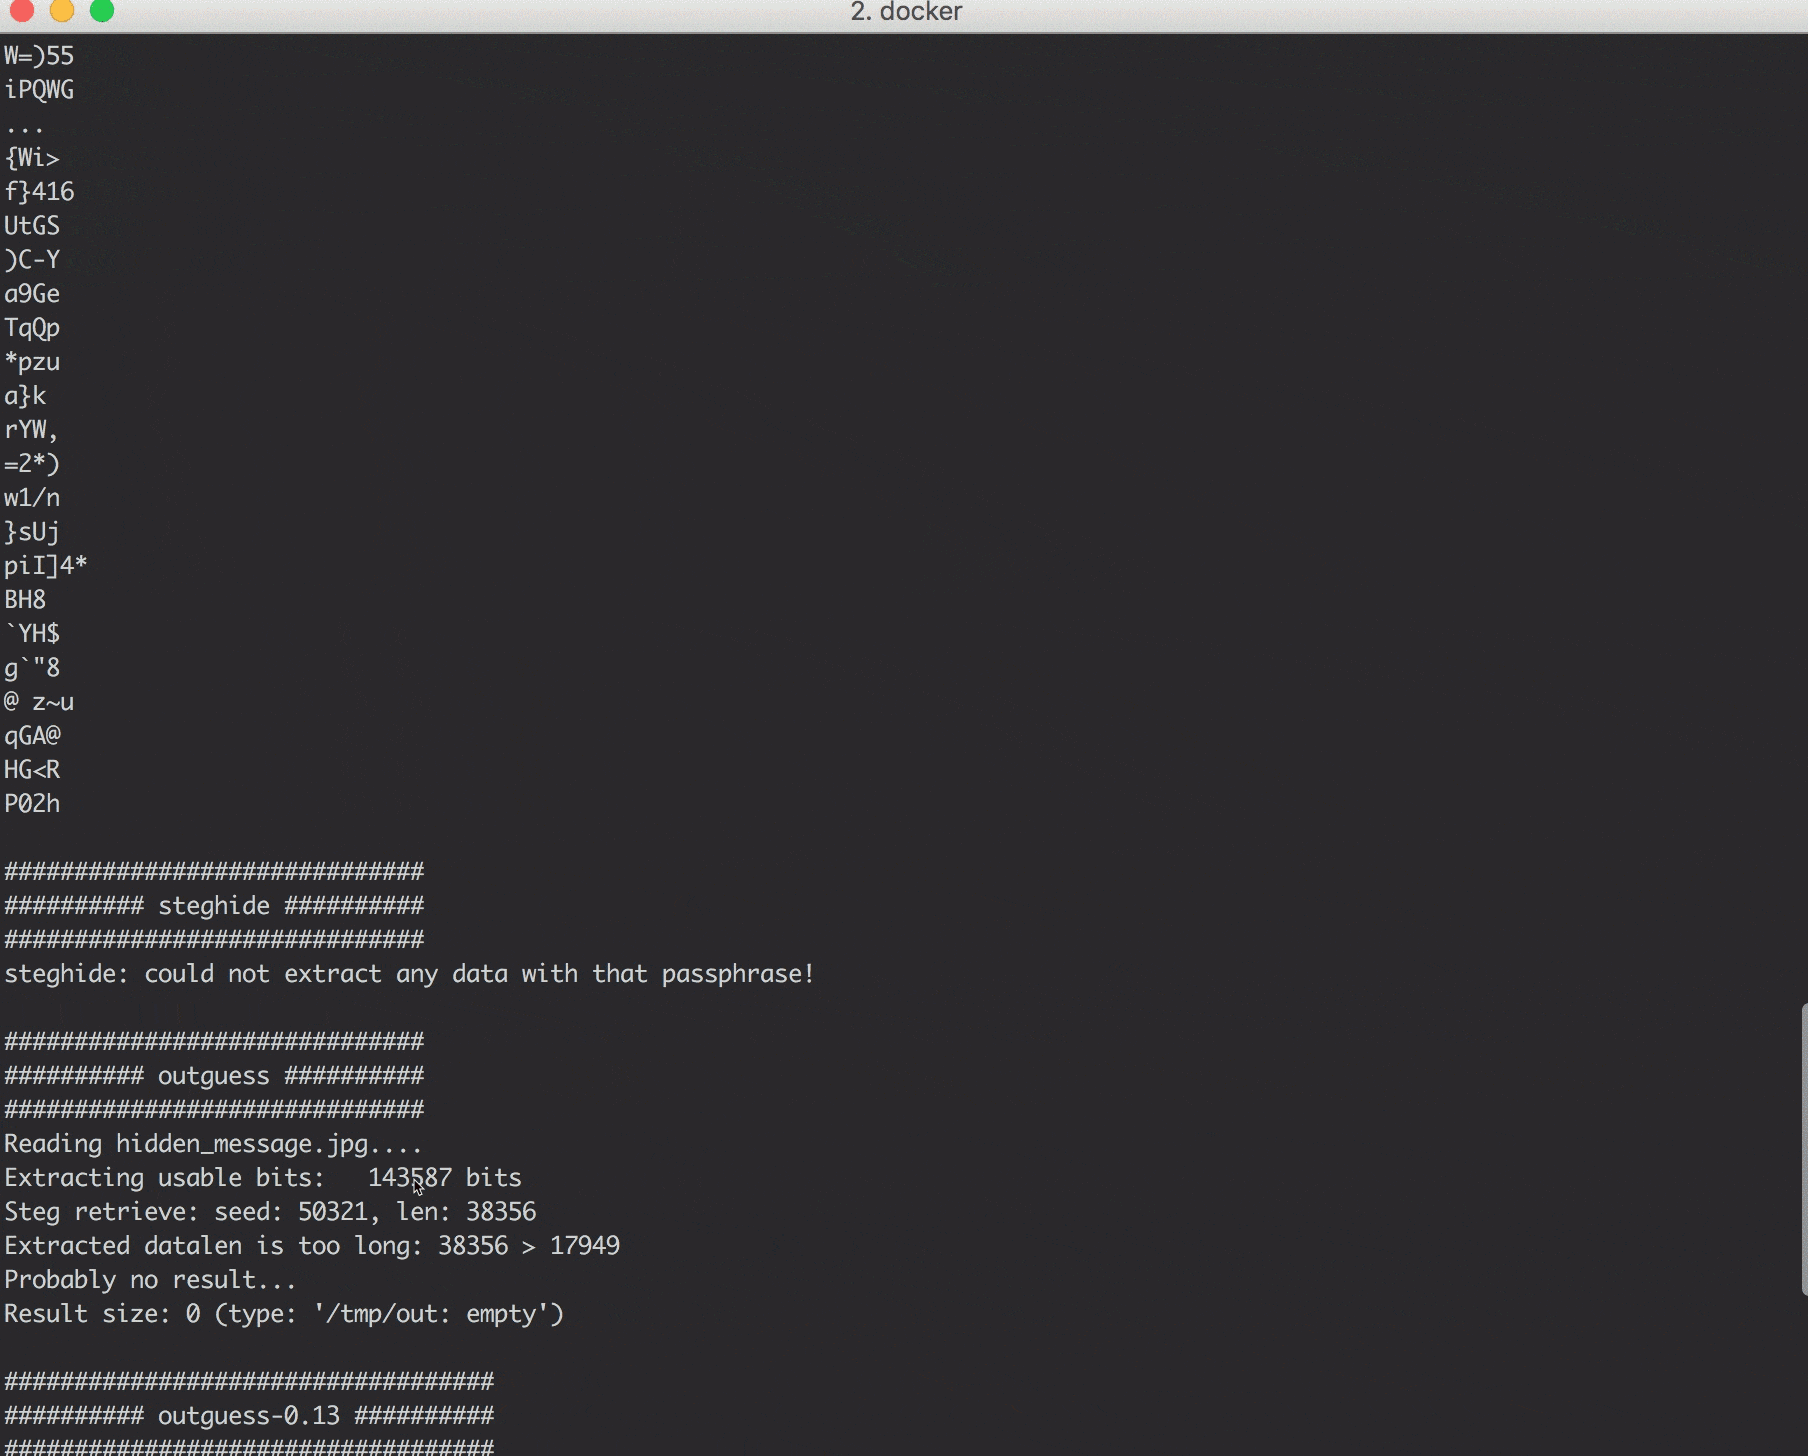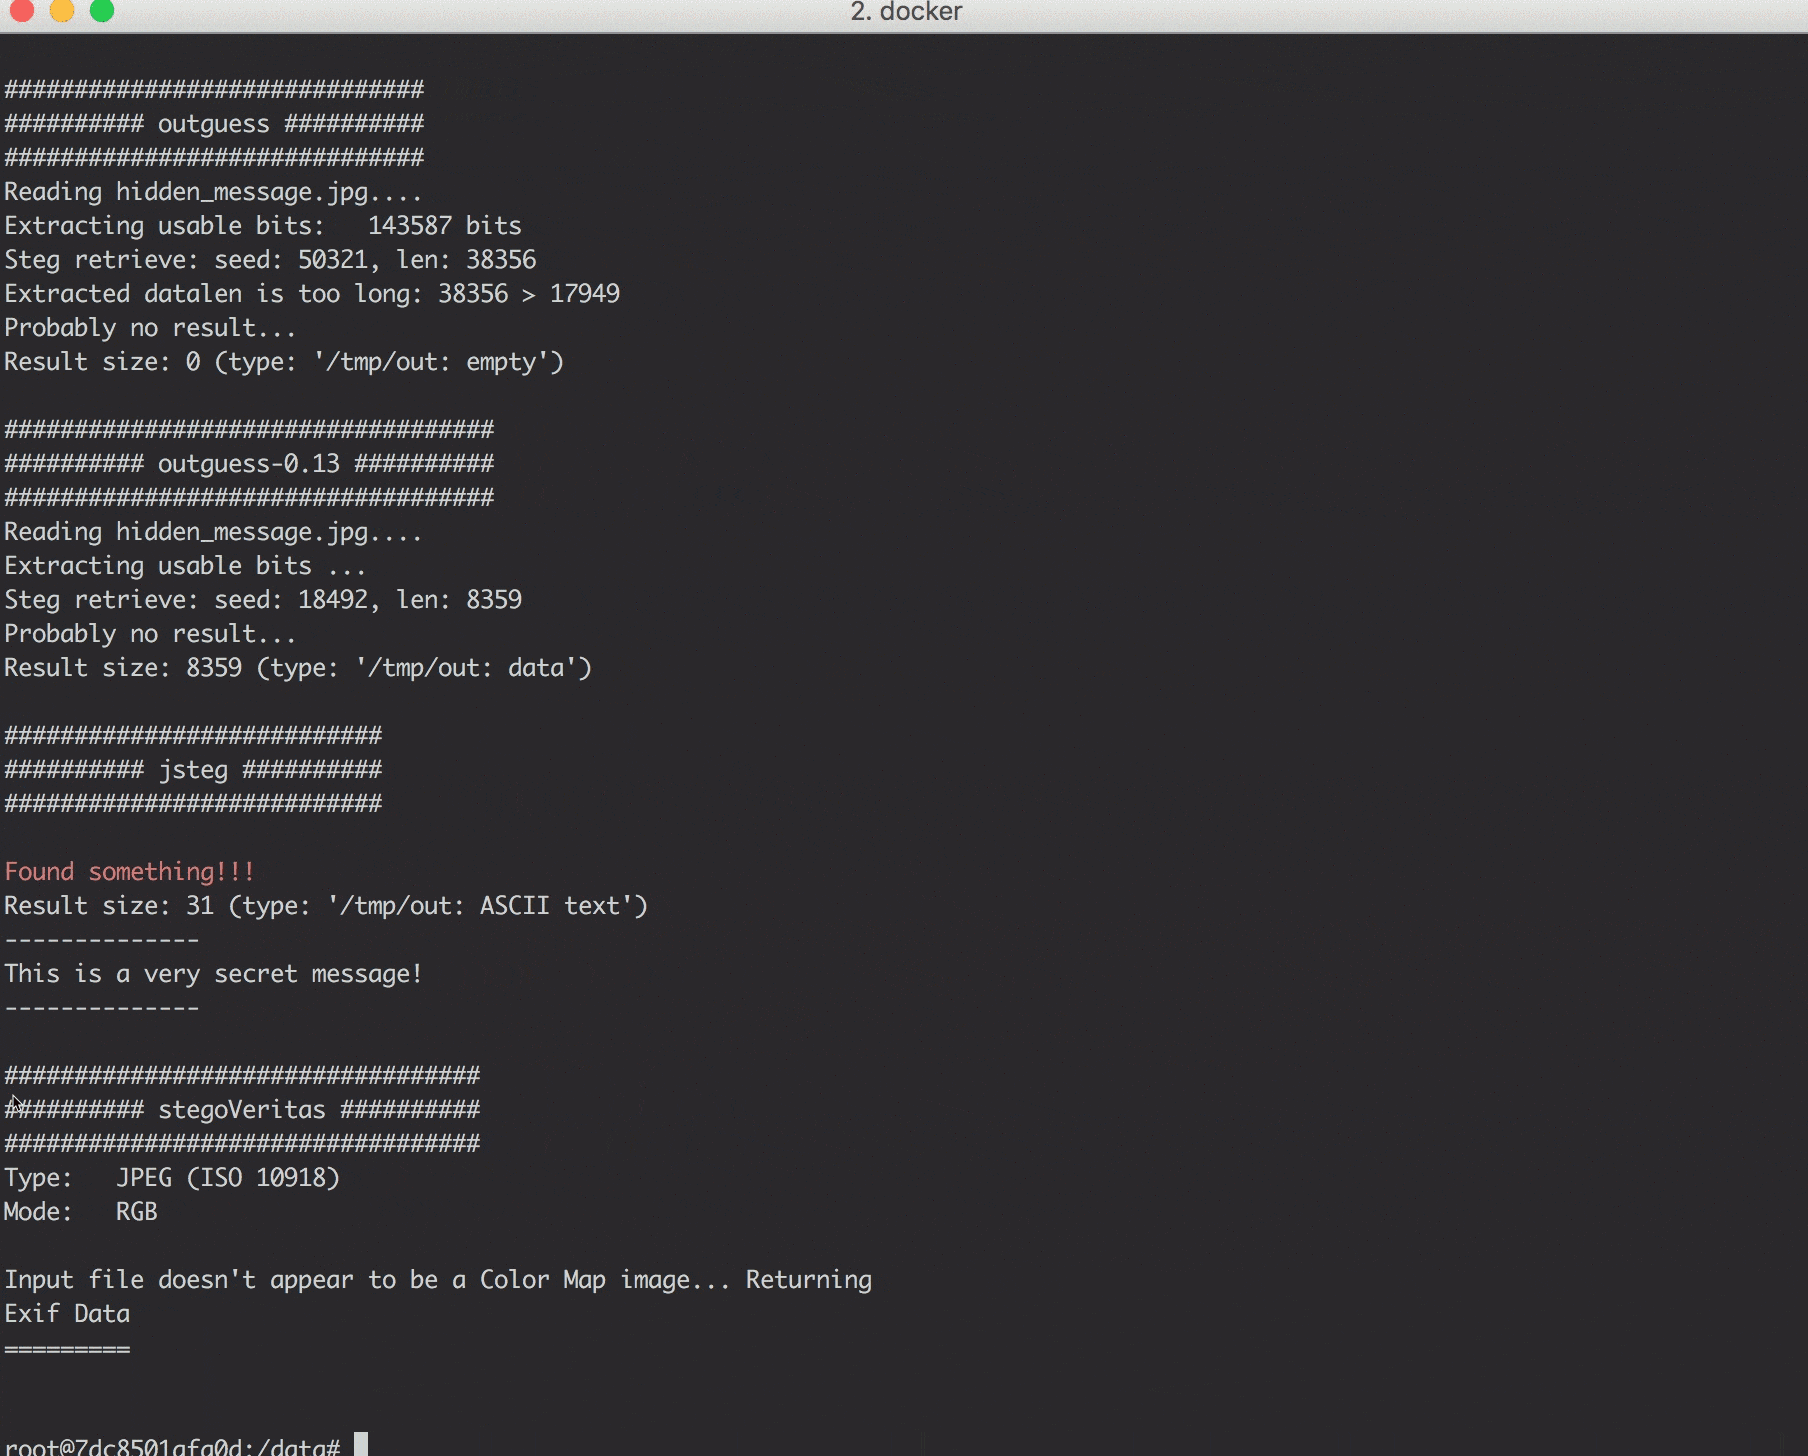
Molti strumenti diversi per Linux e Windows sono installati. Gli strumenti Windows sono supportati con Wine. Alcuni strumenti possono essere usati da riga di comando mentre altri richiedono supporto GUI!
Questi strumenti possono essere usati da riga di comando. Tutto ciò che devi fare è avviare un contenitore e montare i file di steganografia che vuoi controllare.
Strumenti da eseguire all'inizio. Ti permettono di avere un'idea generale di ciò con cui hai a che fare.
| Strumento | Descrizione | Come usare |
|---|---|---|
| file | Scopri che tipo di file hai | file stego.jpg |
| exiftool | Controlla i metadati dei file multimediali | exiftool stego.jpg |
| binwalk | Controlla se altri file sono incorporati/aggiunti | binwalk stego.jpg |
| strings | Controlla se ci sono caratteri leggibili interessanti nel file | strings stego.jpg |
| foremost | Estrai file incorporati/aggiunti | foremost stego.jpg |
| pngcheck | Ottieni dettagli su un file PNG (o scopri se in realtà è qualcos'altro) | pngcheck stego.png |
| identify | Strumento GraphicMagick per controllare che tipo di immagine è un file. Controlla anche se l'immagine è corrotta. | identify -verbose stego.jpg |
| ffmpeg | ffmpeg può essere usato per controllare l'integrità dei file audio e far riportare informazioni ed errori | ffmpeg -v info -i stego.mp3 -f null - per ricodificare il file e scartare il risultato |
Strumenti progettati per rilevare steganografia nei file. Principalmente eseguono test statistici. Riveleranno messaggi nascosti solo in casi semplici. Tuttavia, possono fornire indizi su cosa cercare se trovano irregolarità interessanti.
| Strumento | Tipi di file | Descrizione | Come usare |
|---|---|---|---|
| stegoVeritas | Immagini (JPG, PNG, GIF, TIFF, BMP) | Una vasta gamma di controlli semplici e avanzati. Dai un'occhiata a stegoveritas.py -h. Controlla i metadati, crea molte immagini trasformate e le salva in una directory, Brute force LSB, ... | stegoveritas.py stego.jpg per eseguire tutti i controlli |
| zsteg | Immagini (PNG, BMP) | Rileva vari LSB stego, anche openstego e il Camouflage tool | zsteg -a stego.jpg per eseguire tutti i controlli |
| stegdetect | Immagini (JPG) | Esegue test statistici per determinare se è stato usato uno strumento stego (jsteg, outguess, jphide, ...). Dai un'occhiata a man stegdetect per dettagli. | stegdetect stego.jpg |
| stegbreak | Immagini (JPG) | Cracker brute force per immagini JPG. Afferma di poter craccare outguess, jphide e jsteg. | stegbreak -t o -f wordlist.txt stego.jpg, usa -t o per outguess, -t p per jphide o -t j per jsteg |
Strumenti che puoi usare per nascondere messaggi e recuperarli successivamente. Alcuni cifrano i messaggi prima di nasconderli. Se lo fanno, richiedono una password. Se hai un'idea di che tipo di strumento è stato usato o quale password potrebbe essere giusta, prova questi strumenti. Alcuni strumenti sono supportati dagli script di brute force disponibili in questa immagine Docker.
