 domdogsec/nodesecurityshield
Un pacchetto facile da usare per sviluppatori e ingegneri della sicurezza per proteggere applicazioni NodeJS.

Node Security Shield (NSS) è uno strumento Open source di Runtime Application Self-Protection (RASP) che mira a colmare il divario per una sicurezza NodeJS completa consentendo a Sviluppatore e Ingegnere della Sicurezza di dichiarare a quali risorse un'applicazione può accedere.
Ispirati dalla vulnerabilità Log4Shell (CVE-2021-44228) che può essere sfruttata perché un'applicazione può effettuare chiamate di rete arbitrarie, abbiamo ritenuto necessario che un'applicazione abbia un meccanismo per dichiarare quali privilegi consente, al fine di rendere più difficile lo sfruttamento di tali vulnerabilità implementando controlli aggiuntivi.
Per raggiungere questo obiettivo, NSS (Node Security Shield) ha una Resource Access Policy (RAP)
Resource Access Policy è simile a CSP (Content Security Policy).
Permette allo sviluppatore/ingegnere della sicurezza di dichiarare a quali risorse un'applicazione dovrebbe accedere. E Node Security Shield lo imporrà.
npm install nodesecurityshield
// Require Node Security Shield
let nodeSecurityShield = require('nodesecurityshield');

// Enable Attack Monitoring and/or Blocking
nodeSecurityShield.enableAttackMonitoring("Unique-App-Id",resourceAccessPolicy ,callbackFunction);
const resourceAccessPolicy  = {
  "outBoundRequest" : {

      "blockedDomains" : ["compromised.domdog.io"],

      "allowedDomains" : []
   },
	"executedCommand": {

        "allowedCommands": ["pwd" , "(node)[](https://github.com/domdogsec/nodesecurityshield/blob/main/helper%5C)[a-z|0-9]*(.js)"]
   }
};
outBoundRequest: definisce il comportamento accettato per le Richieste in uscita
blockedDomains ha precedenza su allowedDomains.blockedDomains poi a allowedDomains.executedCommand: definisce il comportamento accettato per Esecuzione di comandi
allowedCommands accetta String. Puoi passare una RegEx per consentire un pattern di comandi.executedCommand.pwd è consentito e i file .js all'interno di helper possono essere generati come processi node..* nelle regex. Poiché ciò consentirebbe l'esecuzione di qualsiasi comando dopo una pipe |.var callbackFunction = function (violationEvent,violations,violationLimitPerMinReached) {
console.log(JSON.stringify(violationEvent,null, 4));
}
violationEvent - Violazione RAP che si è verificata. Viene presentata come una violazione CSP.
violations - Conteggio delle violazioni RAP. Viene azzerato ogni minuto.
violationLimitPerMinReached - true se il conteggio delle violazioni RAP supera 'maxViolationsPerMinute' [un'opzione in RAP]
Per bloccare un attacco - genera un errore
throw new Error("Request Blocked. It violates declared Resource Access Policy.")
{
    "csp-report": {
        "document-uri": "https://Unique-App-Id",
        "blocked-uri": "https://compromised.domdog.io:443",
        "violated-directive": "connect-src",
        "effective-directive": "connect-src",
        "original-policy": "{\"outBoundRequest\":{\"blockedDomains\":[\"compromised.domdog.io\"],\"allowedDomains\":[]}}",
        "disposition": "report",
        "status-code": 200,
        "script-sample": "",
        "source-file": "Error\n    at TLSSocket.obj.<computed> [as connect] (/mnt/c/Ironwasp/Product/NodeSecurityShield/lib/hook.js:20:25)\n    at Object.connect (_tls_wrap.js:1606:13)\n    at Agent.createConnection (https.js:126:22)\n    at Agent.createSocket (_http_agent.js:273:26)\n    at Agent.addRequest (_http_agent.js:232:10)\n    at new ClientRequest (_http_client.js:302:16)\n    at request (https.js:310:10)\n    at Object.get (https.js:314:15)\n    at /mnt/c/Ironwasp/RD/Node/SimpleVulnerableNode/routes/ssrf.js:19:19\n    at Layer.handle [as handle_request] (/mnt/c/Ironwasp/RD/Node/SimpleVulnerableNode/node_modules/express/lib/router/layer.js:95:5)"
    }
}
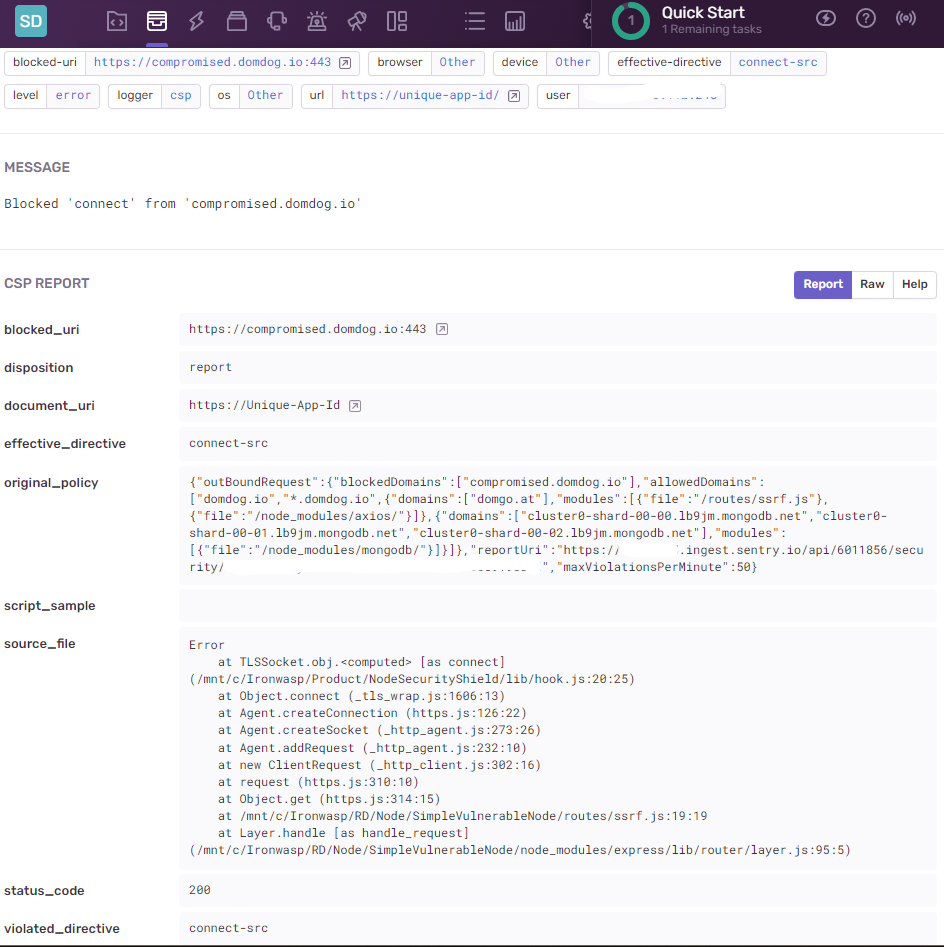
document-uri: contiene Unique-App-Id, passato durante l'inizializzazione di NSSblocked-uri: dominio della richiesta in uscita che ha violato la RAPviolated-directive: connect-src è un sinonimo di Richiesta in uscita, allo stesso modo script-src è un sinonimo di Esecuzione di comandioriginal-policy: Resource Access Policy (RAP) violatasource-file: Stack Trace di dove si è verificata questa violazione.const resourceAccessPolicy = {
"outBoundRequest" : {
"blockedDomains" : ["compromised.domdog.io"],
"allowedDomains" : []
},
"executedCommand": {
"allowedCommands": ["pwd" , "(node)[](https://github.com/domdogsec/nodesecurityshield/blob/main/helper%5C)[a-z|0-9]*(.js)"]
},
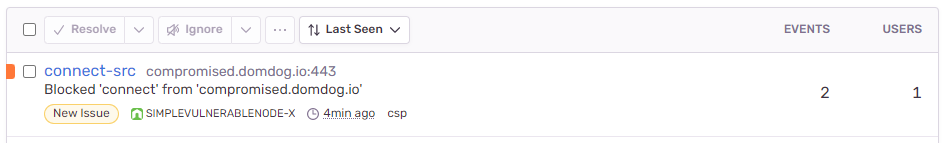
"reportUri": "https://ingest.sentry.io/api/6011856/security/?sentry_key=",
};
outBoundRequest: definisce il comportamento accettato per le Richieste in uscita
blockedDomains ha precedenza su allowedDomains.blockedDomains poi a allowedDomains.executedCommand: definisce il comportamento accettato per Esecuzione di comandi
allowedCommands accetta String. Puoi passare una RegEx per consentire un pattern di comandi.executedCommand.pwd è consentito e i file .js all'interno di helper possono essere generati come processi node..* nelle regex. Poiché ciò consentirebbe l'esecuzione di qualsiasi comando dopo una pipe |.reportUri : Invia le violazioni a un dato endpoint. Poiché le violazioni sono simili a quelle della Content Security Policy, è possibile utilizzare qualsiasi soluzione di monitoraggio CSP. Nell'esempio sopra abbiamo usato l'endpoint di Sentry.Screenshot dalla dashboard di Sentry