 demining/pixnapping-attack-on-android
# Attacco Pixnapping: compromettere chiavi private e seed phrase attraverso la vulnerabilità CVE-2025-48561 rappresenta una nuova minaccia critica per la rete Bitcoin e l'infrastruttura Android

Questo articolo esamina l'evoluzione delle minacce alla sicurezza nel settore dello stoccaggio delle criptovalute, concentrandosi sui metodi moderni per compromettere chiavi private e frasi seed, che proteggono i portafogli digitali. L'ecosistema moderno delle criptovalute affronta una minaccia crescente di attacchi informatici volti a compromettere chiavi private e frasi seed, che costituiscono il fondamento della sicurezza dei portafogli digitali. La complessità e la sofisticazione degli attacchi, che sfruttano non solo il software ma anche l'hardware dei moderni dispositivi mobili, aumenta ogni anno. Oltre alle minacce tradizionali come il dirottamento degli appunti, il keylogging, lo spoofing dei codici QR e lo sfruttamento delle vulnerabilità nelle implementazioni dei portafogli BIP32/BIP39, i ricercatori identificano sempre più spesso nuovi modi per compromettere i dati crittografici memorizzati sugli smartphone.
All'inizio di ottobre 2025, i ricercatori della Carnegie Mellon University e di diverse università americane hanno presentato i risultati di uno studio che ha suscitato scalpore nelle comunità scientifiche e crittografiche. Hanno scoperto una vulnerabilità critica nel sistema operativo Android, soprannominata "Pixnapping" e registrata con l'identificativo CVE-2025-48561. Questa vulnerabilità consente agli aggressori di ricostruire passo dopo passo il contenuto dello schermo dei dispositivi Android, estraendo così informazioni visive sensibili, tra cui chiavi private, frasi seed e codici di autenticazione 2FA monouso da app come Google Authenticator.
La minaccia identificata dai ricercatori si basa sulla profonda interazione tra i livelli software e hardware di Android, dalle API di sistema al motore di compressione grafica della GPU. Pixnapping combina le tecniche del canale laterale GPU.zip con l'uso legittimo degli Android Intents e dell'API di sfocatura delle finestre, consentendo una ricostruzione pixel per pixel nascosta dello schermo. Questo approccio trasforma uno smartphone standard in una fonte di potenziale perdita di informazioni chiave utilizzate per gestire asset digitali, tra cui Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), XRP e altre criptovalute.
Il pericolo risiede nel fatto che l'utente non deve concedere all'aggressore alcuna autorizzazione: l'app dannosa può essere eseguita in background, rimanendo invisibile al sistema di sicurezza di Android. Di conseguenza, l'aggressore può ottenere accesso visivo alle frasi seed durante i backup o i prelievi dei portafogli, il che equivale di fatto al controllo completo degli asset crittografici della vittima.
La combinazione di tali minacce, dagli attacchi Pixnapping alle perdite hardware tramite Rowhammer, Spectre, Meltdown e altri metodi di canale laterale correlati, evidenzia la necessità di ripensare le strategie di sicurezza all'intersezione tra sistemi operativi mobili e tecnologie finanziarie. Ogni nuova vulnerabilità come CVE-2025-48561 dimostra quanto possa essere fragile l'equilibrio tra la comodità dell'accesso mobile alle criptovalute e la garanzia di una sicurezza crittografica fondamentale.
La transazione decodificata 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba rappresenta una prova documentata del lavoro di ricerca, registrata nel registro immutabile della blockchain di Bitcoin. Un'analisi strutturale di RawTX rivela l'architettura classica di una transazione Bitcoin versione 1, contenente un elemento critico: il campo OP_RETURN con un URL incorporato che punta alla ricerca sull'attacco Pixnapping.
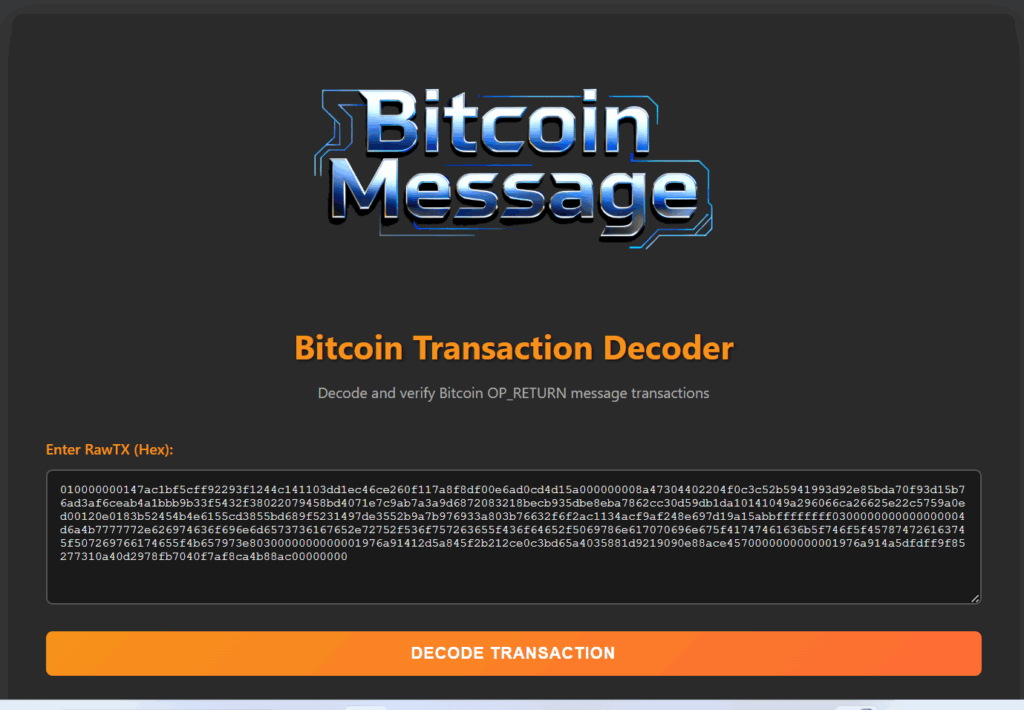
https://github.com/zoeir/Bitcoin-Message-Transaction
Scomposizione della struttura della transazione:
La transazione utilizza un singolo input (UTXO) dalla transazione precedente e crea tre output: il primo output, con valore zero, contiene il messaggio OP_RETURN (77 byte di dati), il secondo output trasferisce 1000 satoshi (0.00001 BTC) all'indirizzo del destinatario 12ib7dApVFvg82TXKycWBNpN8kFyiAN1dr , e il terzo output restituisce il resto di 22.500 satoshi all'indirizzo del mittente 1G84gkhBsBM9B5Xsqw2s9b6H1oqg4nPEiW . La commissione di transazione è di 1000 satoshi, il che garantisce l'elaborazione prioritaria da parte dei miner della rete.
