 demining/digital-signature-forgery-attack
Come le vulnerabilità CVE-2025-29774 e il bug SIGHASH_SINGLE minacciano i metodi operativi dei portafogli multi-firma con RawTX falsi

In questo articolo esamineremo l'attacco crittografico di falsificazione della firma digitale (Digital Signature Forgery Attack), le cui conseguenze rappresentano una minaccia per la sicurezza delle transazioni nella rete Bitcoin, poiché le firme digitali confermano la proprietà e l'autorizzazione dei trasferimenti di criptovaluta. Prenderemo in esame esempi dell'impatto di tali attacchi su Bitcoin sulla base di ricerche moderne e vulnerabilità identificate.
Un attacco di falsificazione della firma digitale (Digital Signature Forgery Attack) è il tentativo di un attaccante di creare una firma digitale ECDSA falsa che verrà riconosciuta come valida dalla rete Bitcoin. Questo attacco consente di autorizzare transazioni senza conoscere la chiave privata del proprietario, mettendo a rischio la sicurezza dei fondi nel portafoglio crittografico del detentore di monete BTC.
In crittografia, una firma digitale fornisce la conferma dell'autenticità di un messaggio o di una transazione. La falsificazione di una firma significa che è possibile creare una coppia “RawTX” che verrà accettata dal sistema come valida, anche se in realtà non è stata creata dal proprietario della chiave privata. Questo apre la strada a frodi, furto di fondi e violazione dell'integrità della blockchain. L'attacco di falsificazione della firma digitale (Digital Signature Forgery Attack, DSFA) come attacco crittografico è implementato in componenti software che utilizzano la libreria xml-crypto per verificare le firme di documenti XML sulla piattaforma Node.js.
Innanzitutto, questo riguarda le soluzioni di integrazione aziendale, i servizi cloud e i sistemi di single sign-on, come IBM App Connect Enterprise Certified Container e altre applicazioni che dipendono da xml-crypto per l'autenticazione e l'autorizzazione SAML. Le vulnerabilità hardware non sono associate a specifici dispositivi fisici, ma sono implementate in prodotti software che utilizzano la libreria vulnerabile.
Le vulnerabilità CVE-2025-29774 e CVE-2025-29775, note come Digital Signature Forgery Attack, sono implementate nella libreria software xml-crypto , una libreria per la firma digitale e la crittografia di documenti XML sulla piattaforma Node.js.
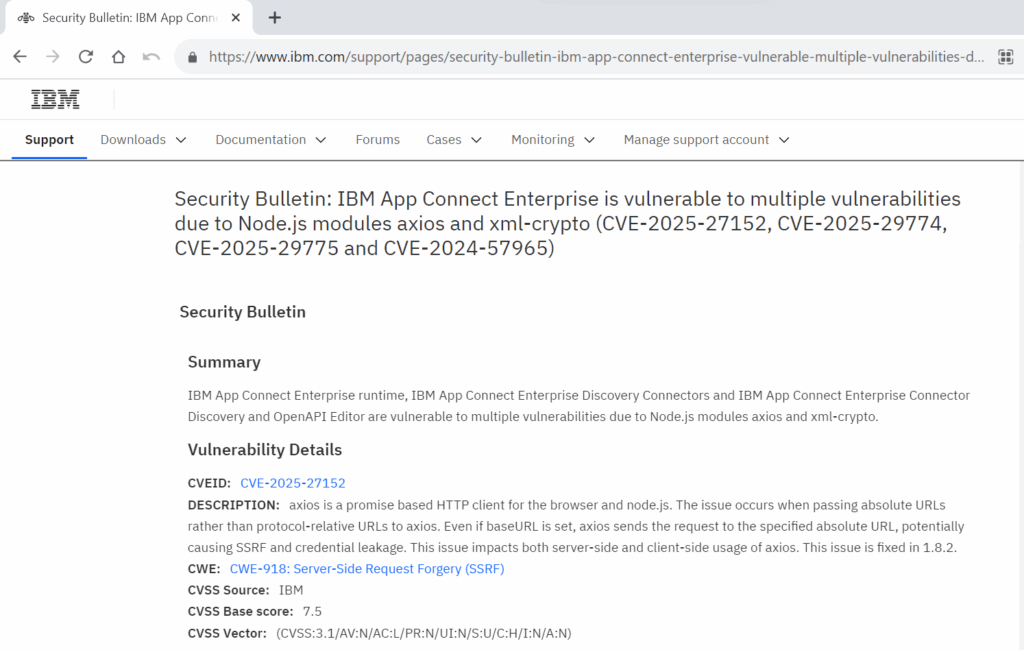 Bollettino di sicurezza: gli operands di IBM App Connect Enterprise Certified Container sono vulnerabili al bypass della convalida delle firme nei dati XML [CVE-2025-29774] [CVE-2025-29775]
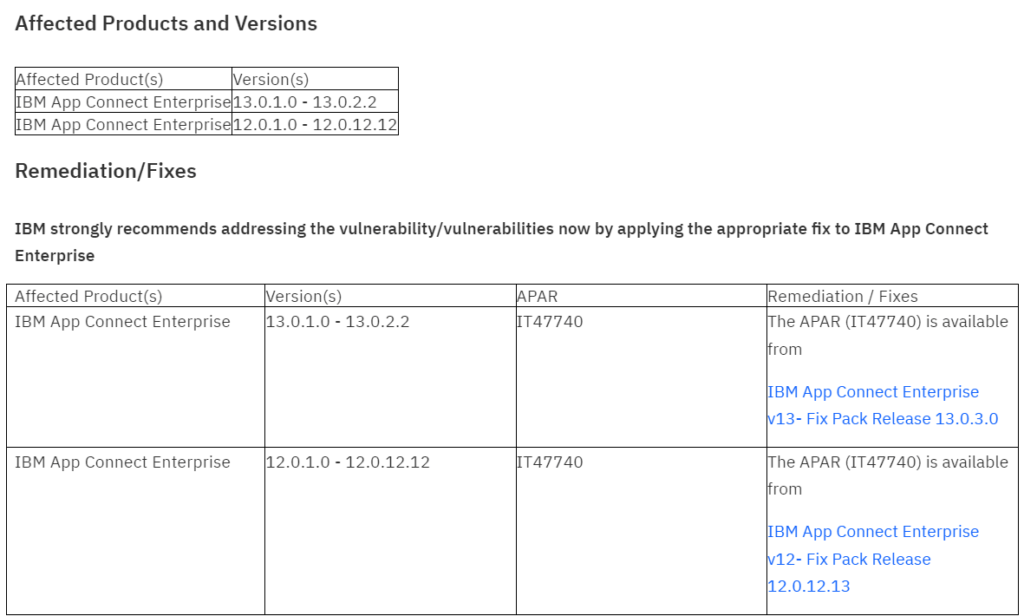 Divulgazione per CVE-2025-29774 e CVE-2025-29775 (SAMLStorm).
