 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
Caso documentato di risposta a incidenti per lo sfruttamento di CVE-2024-49138, con analisi dei log, validazione degli hash, rilevamento C2 e procedure di contenimento per la formazione SOC.

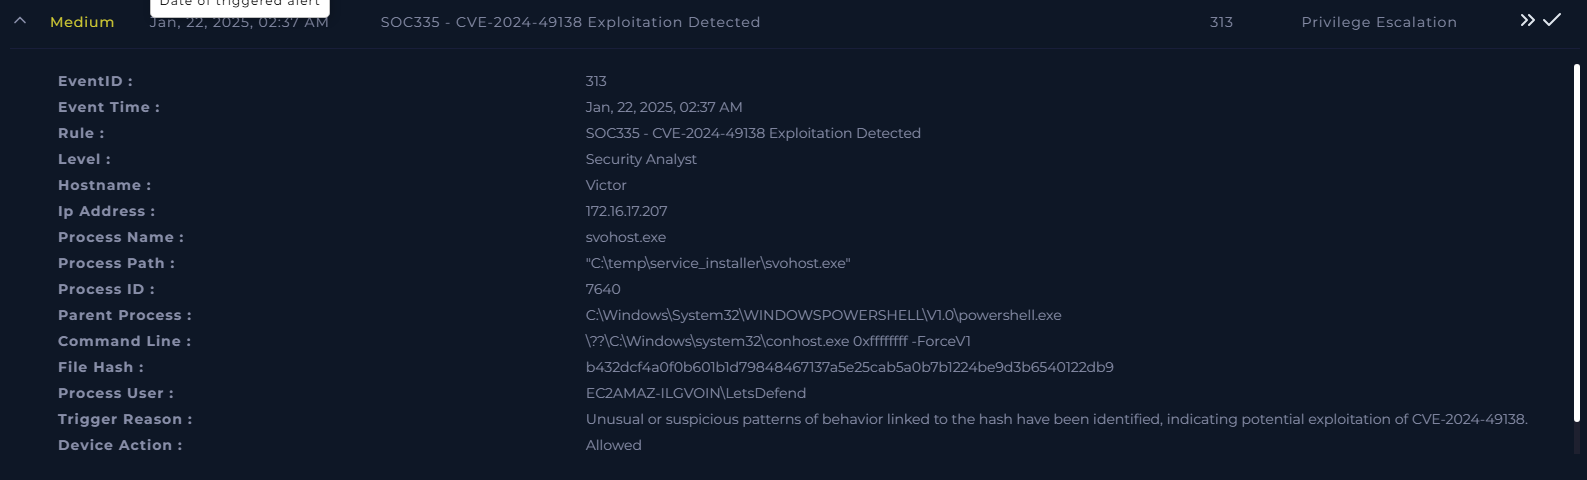
C:\Windows\System32\WINDOWSPOWERSHELL\V1.0\powershell.exeb432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9Questo repository documenta un caso di incident response che coinvolge errori di accesso, rilevamento di attività dannose e azioni di contenimento.
Iniziamo analizzando l'avviso ricevuto e proseguiamo con l'analisi dei log di Log Management e Endpoint Security.
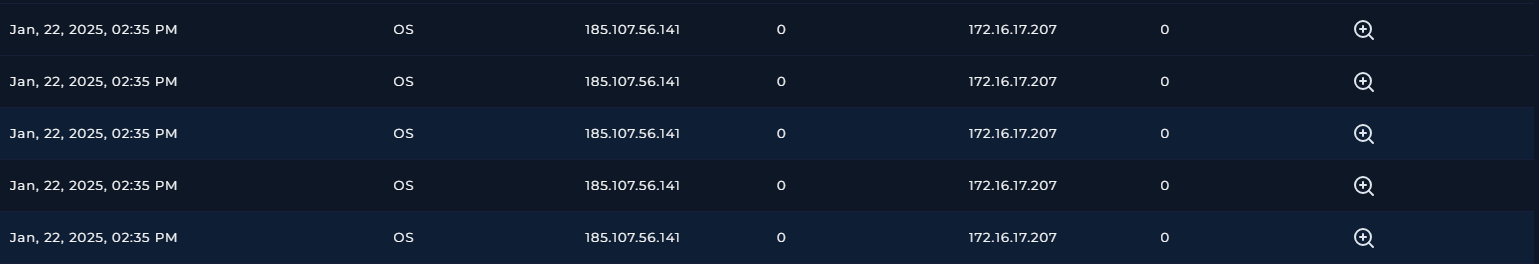
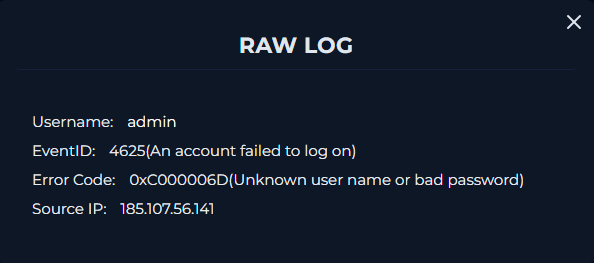
Sono presenti più tipi di sistema operativo, con account Admin o Guest che mostrano il Codice Errore 0xC000006D.
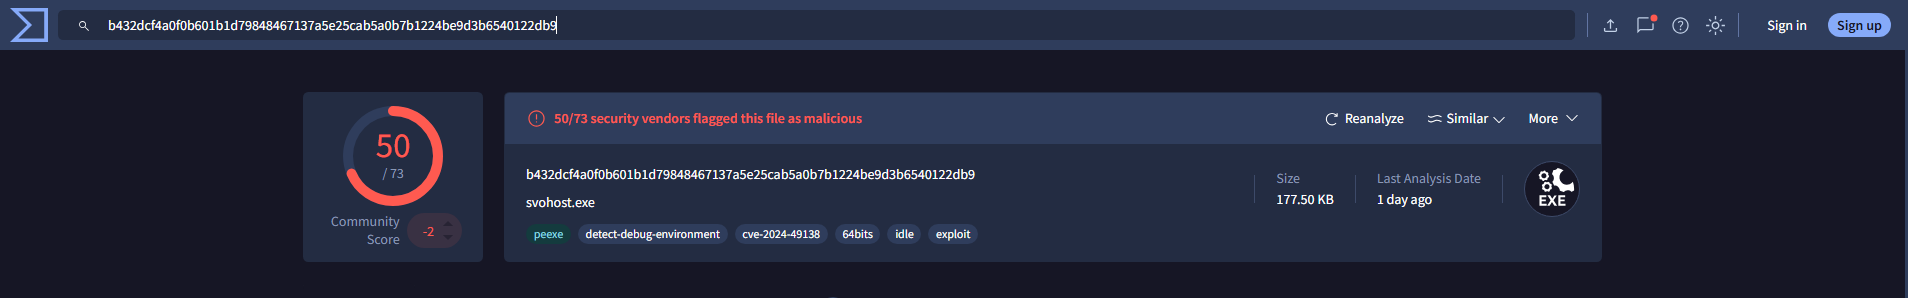
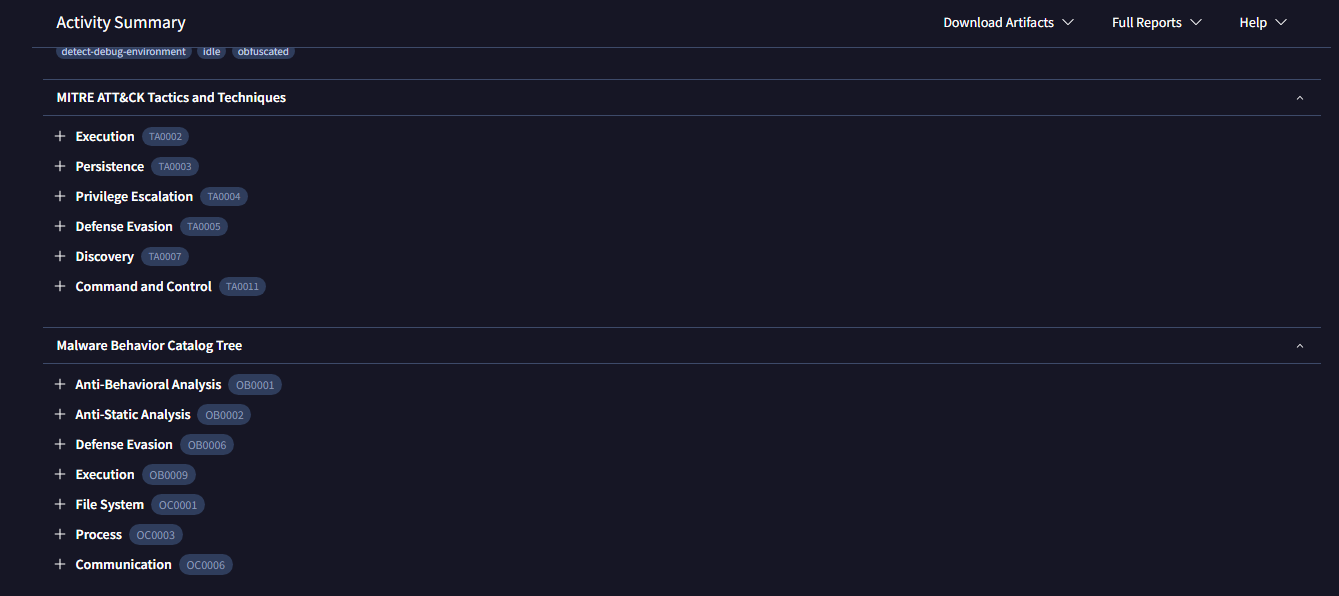
Abbiamo analizzato l'hash fornito nell'avviso e lo abbiamo confermato come dannoso. Sono stati inoltre validati il mapping con il framework MITRE ATT&CK e il comportamento del malware.
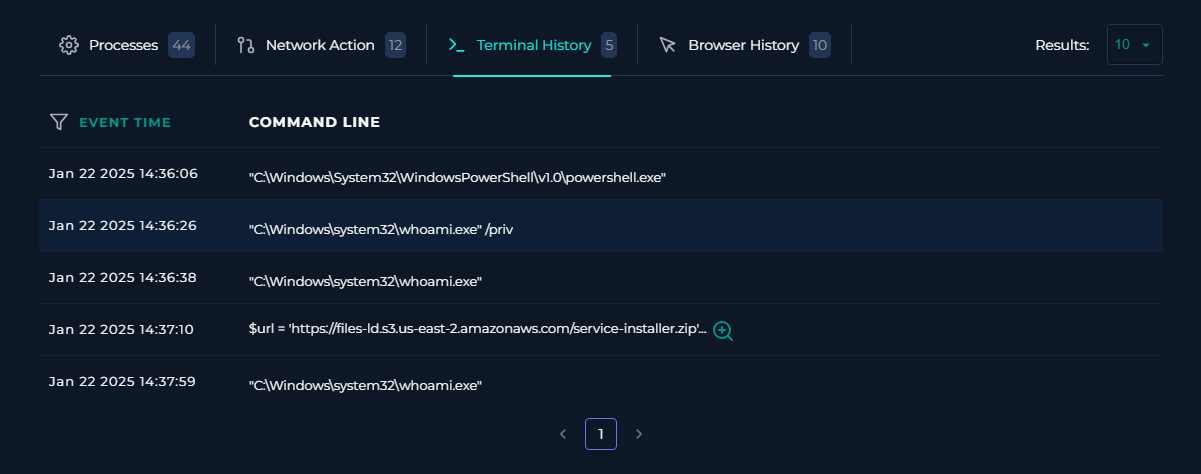
Esaminando la cronologia del terminale, abbiamo identificato attività sospette, incluso un comando $url che recuperava un URL potenzialmente dannoso.
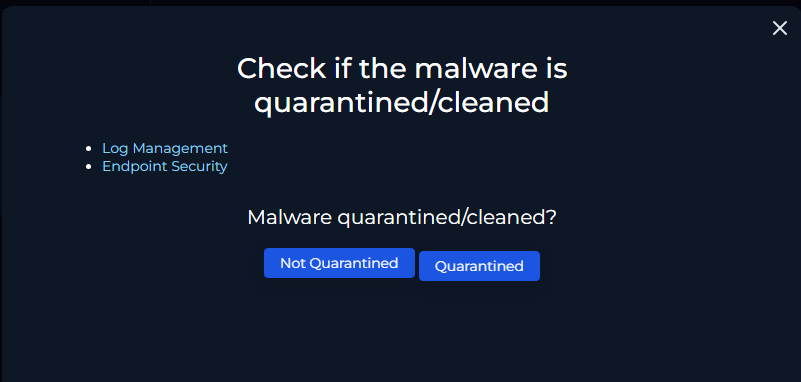
Utilizzando le informazioni raccolte, abbiamo proceduto con i passaggi appropriati del playbook per questo caso.
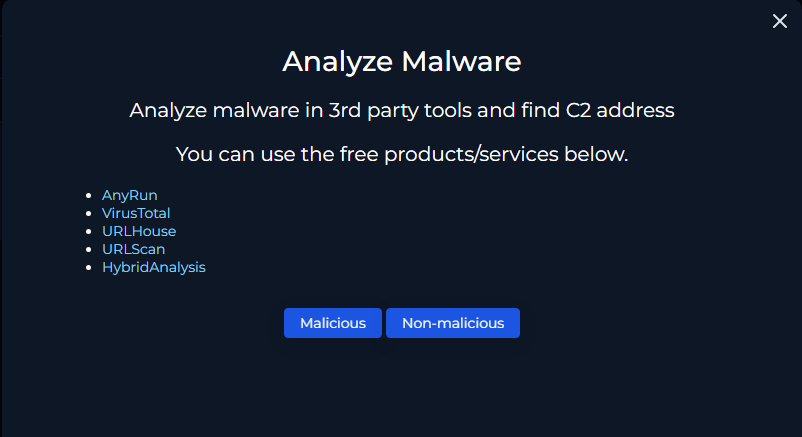
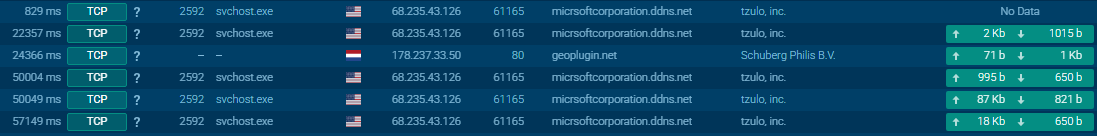
Abbiamo analizzato il comportamento del malware tramite AnyRun e identificato l'indirizzo di Command and Control (C2). Ciò è stato confermato tramite l'analisi del comportamento di rete.
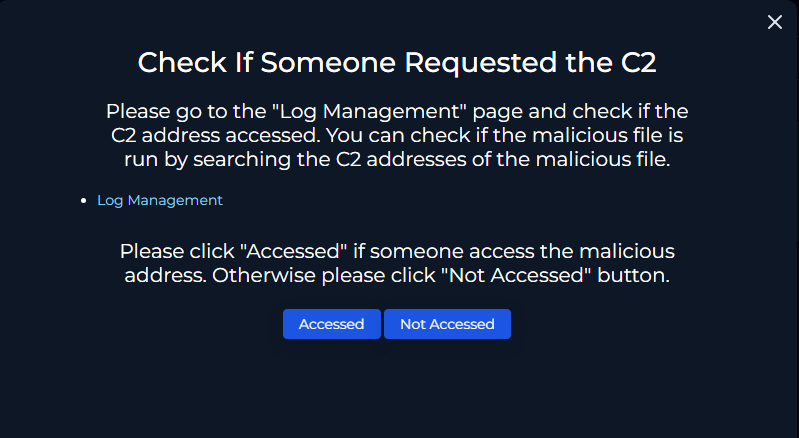
Abbiamo contenuto con successo il dispositivo interessato.
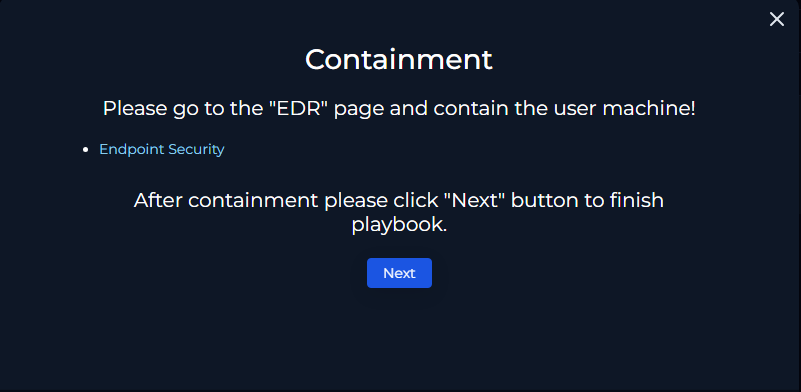
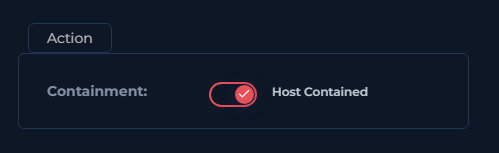
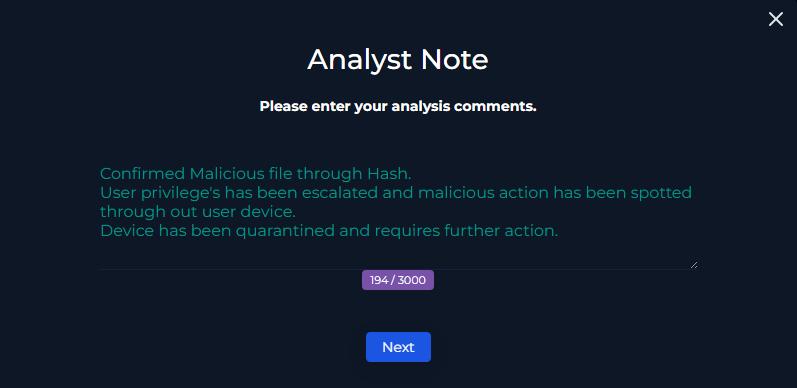
Abbiamo finalizzato il caso con le note dell'analista SOC e la documentazione sull'esecuzione del playbook.
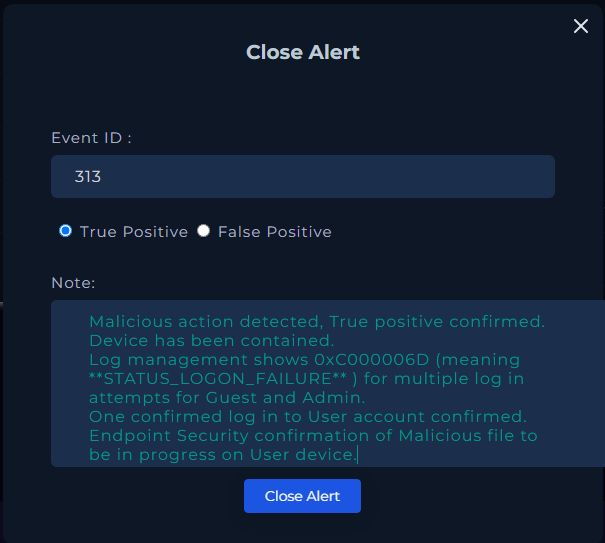
Il caso è stato chiuso con una revisione finale e una valutazione per verificare l'accuratezza delle azioni intraprese durante l'indagine.
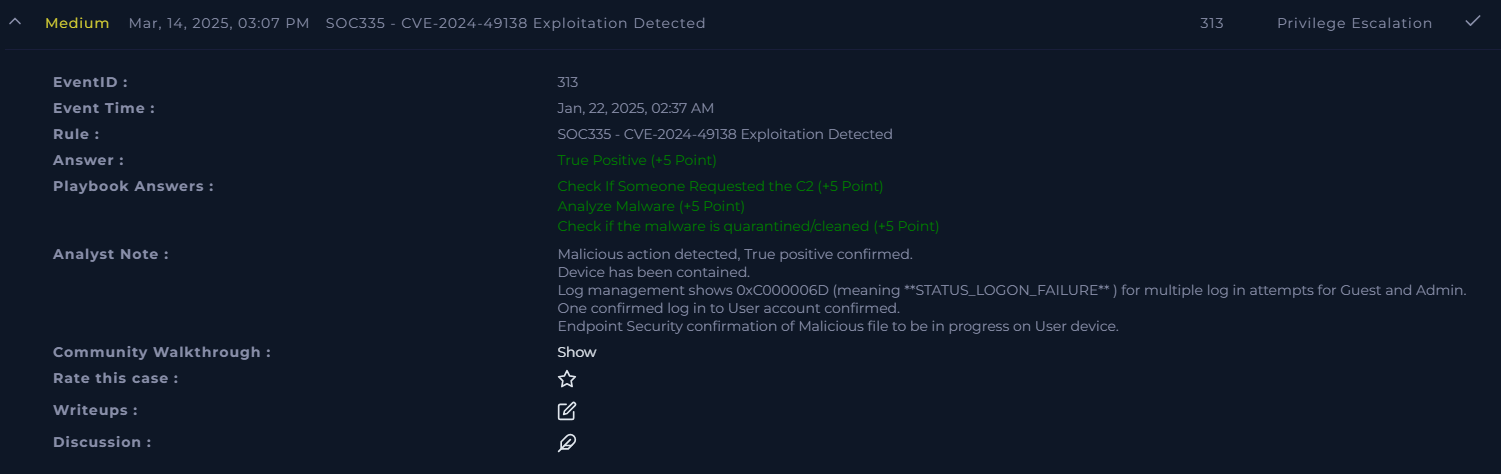
0xC000006D è fondamentale per identificare attività sospette.Questo repository funge da riferimento per la gestione di incidenti simili. Contributi e discussioni sono i benvenuti!
C:\Windows\System32\svchost.exe -k termsvcs -s TermServiceC:\Windows\System32\svchost.exe:
C:\Windows\System32\.-k termsvcs:
termsvcs) per questa istanza di svchost.exe.termsvcs è specificamente correlato a Terminal Services.-s TermService:
TermServiceC:\Windows\system32\svchost.exe -k netsvcs -p -s ScheduleC:\Windows\system32\svchost.exe:
C:\Windows\system32\.-k netsvcs:
netsvcs) che questa istanza di svchost.exe sta ospitando.netsvcs include in genere servizi relativi alla rete e altri servizi essenziali.