
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
SOC227-Microsoft-SharePoint-Server-Elevation-of-Privilege-Possible-CVE-2023-29357-Exploitation — Analisi di un caso SOC che dimostra il rilevamento e la risposta all'escalation dei privilegi CVE-2023-29357 in Microsoft SharePoint Server, inclusa l'analisi dei log, l'indagine sugli endpoint e le procedure di risposta agli incidenti. | Kitploit
Strumenti/GitHubGitHub/deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
Escalation di PrivilegiAnalisi delle VulnerabilitàSicurezza WebApprendimento e FormazioneRisposta agli IncidentiAnalisi dei Log
GitHubdeividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation

SOC227-Microsoft-SharePoint-Server-Elevation-of-Privilege-Possible-CVE-2023-29357-Exploitation

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Analisi di un caso SOC che dimostra il rilevamento e la risposta all'escalation dei privilegi CVE-2023-29357 in Microsoft SharePoint Server, inclusa l'analisi dei log, l'indagine sugli endpoint e le procedure di risposta agli incidenti.

Vedi Repository
141 anno faNon ancora revisionato

SOC227 - Microsoft SharePoint Server Elevazione dei privilegi (Sfruttamento di CVE-2023-29357)

CVE-2023-29357 è una vulnerabilità critica di elevazione dei privilegi che, se combinata con altre vulnerabilità, potrebbe potenzialmente portare all'esecuzione di codice in remoto. Il punteggio CVSS di questa vulnerabilità è 9.8 (Critico).
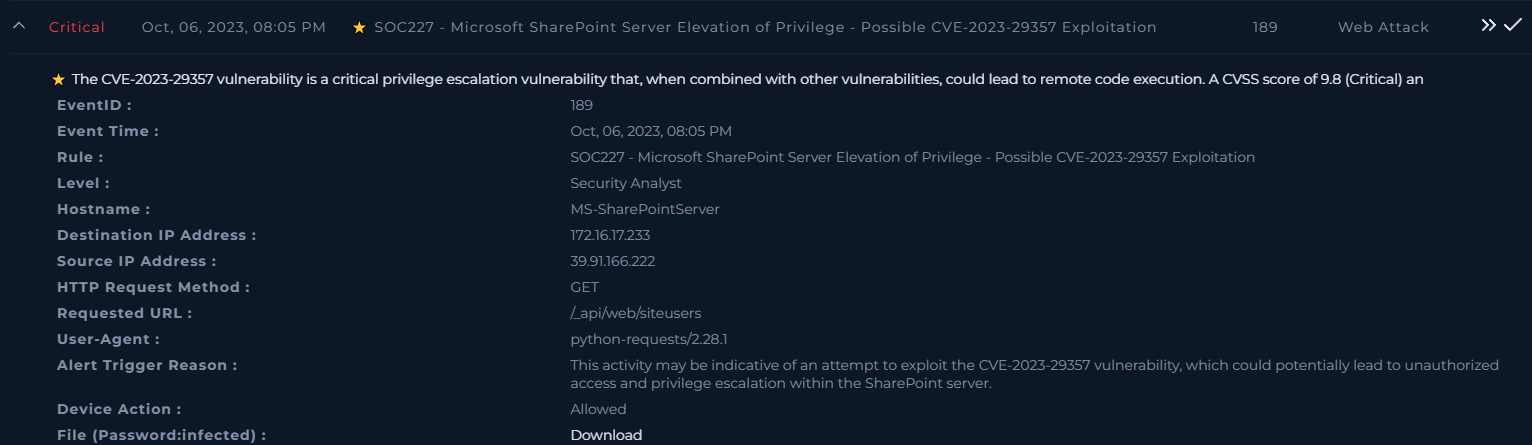

Informazioni sull'evento

  • EventID: 189

  • Ora dell'evento: 06 Ott 2023, 20:05

  • Regola: SOC227 - Microsoft SharePoint Server Elevazione dei privilegi - Possibile sfruttamento di CVE-2023-29357

  • Livello: Analista di sicurezza

  • Hostname: MS-SharePointServer

  • Indirizzo IP di destinazione: 172.16.17.233

  • Indirizzo IP di origine: 39.91.166.222

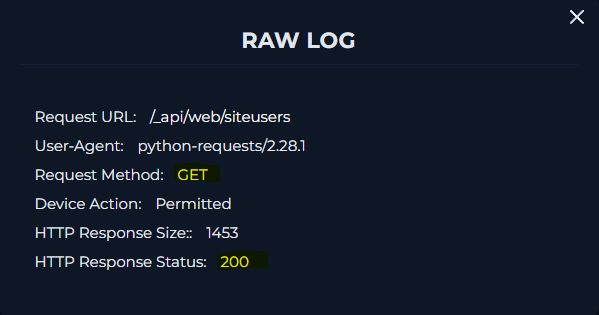
  • Metodo di richiesta HTTP: GET

  • URL richiesto: /api/web/siteusers

  • User-Agent: python-requests/2.28.1

  • Motivo dell'attivazione dell'avviso: Questa attività potrebbe indicare un tentativo di sfruttare la vulnerabilità CVE-2023-29357, portando potenzialmente ad accesso non autorizzato ed elevazione dei privilegi all'interno del server SharePoint.


Processo di indagine

Abbiamo iniziato concentrandoci sulle seguenti aree chiave:

  1. Gestione dei log
  2. Sicurezza degli endpoint

Gestione dei log

L'indirizzo IP di origine che ha attivato l'avviso è stato segnalato dal nostro firewall 3 volte. A un'ulteriore ispezione dei log:
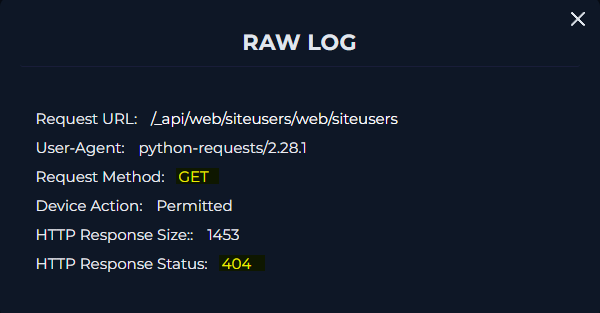
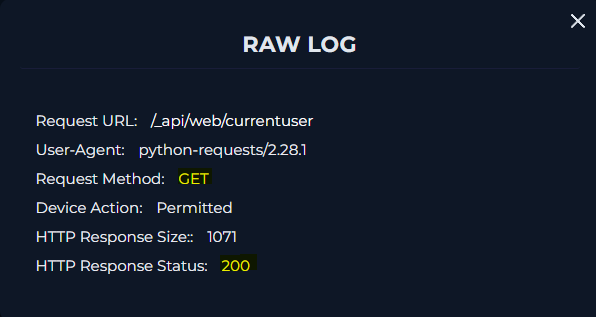
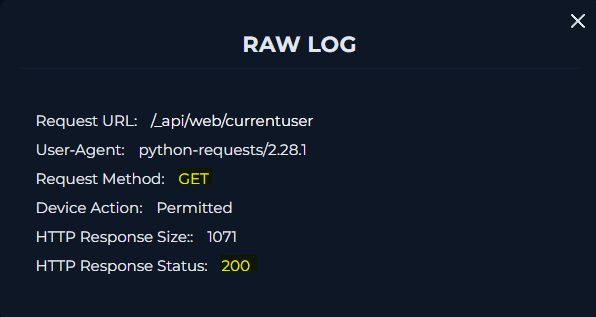
  • Evento 1: La richiesta GET ha restituito uno stato HTTP 404 (Non trovato).
  • Evento 2 e 3: Entrambi hanno restituito stati HTTP 200, indicando che l'attaccante ha ricevuto con successo la risposta richiesta.

Indagine sulla sicurezza degli endpoint

Ci siamo collegati al dispositivo MS-SharePointServer e non abbiamo trovato informazioni rilevanti nella cronologia del browser o del terminale. Abbiamo quindi analizzato i processi di sistema e identificato diversi processi preoccupanti.
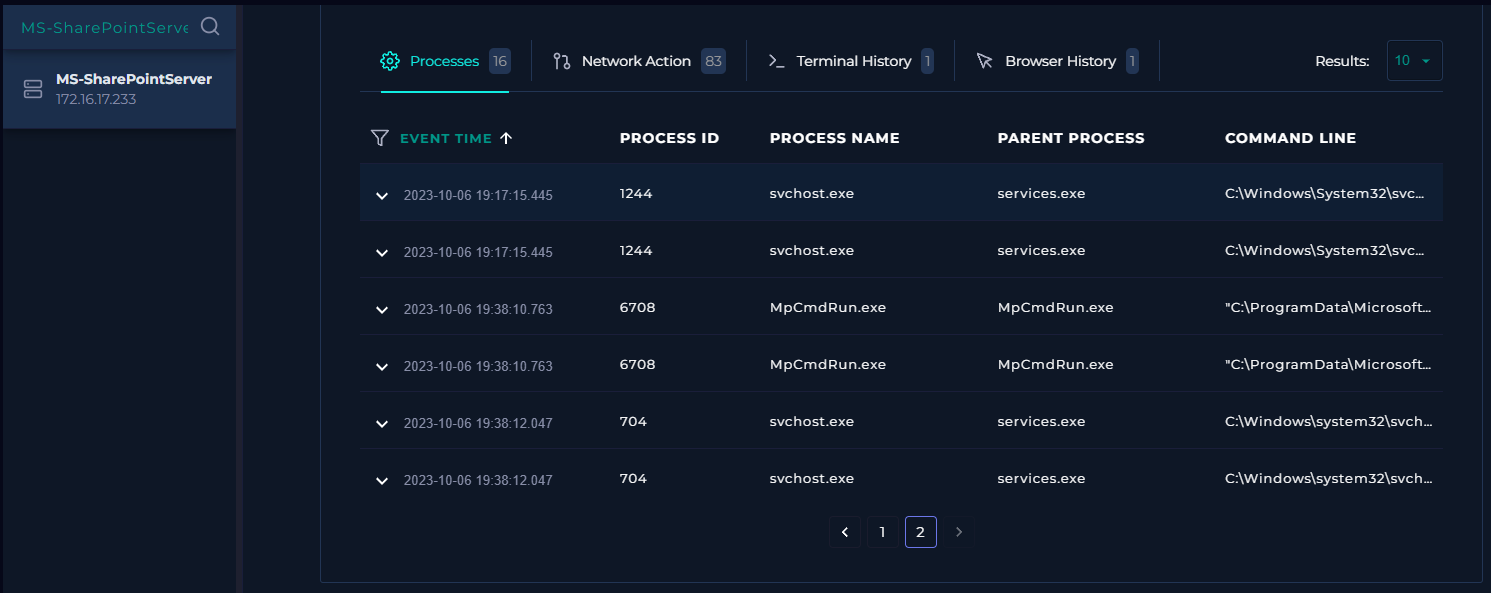

Analisi dei processi

1. svchost.exe

  • Comando: C:\Windows\System32\svchost.exe -k termsvcs -s TermService
  • Spiegazione:
    • svchost.exe è il processo host dei servizi, che esegue i servizi Windows.
    • -k termsvcs specifica che questa istanza ospita il gruppo Terminal Services.
    • -s TermService avvia i Remote Desktop Services.

2. MpCmdRun.exe

  • Comando: "C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.23080.2006-0\MpCmdRun.exe" SignaturesUpdateService -ScheduleJob -UnmanagedUpdate
  • Spiegazione:
    • MpCmdRun.exe è l'utilità da riga di comando di Microsoft Defender utilizzata per le attività relative a Defender.
    • SignaturesUpdateService esegue un aggiornamento delle definizioni virus.
    • -ScheduleJob pianifica l'aggiornamento come attività in background.
    • -UnmanagedUpdate forza l'aggiornamento anche se il sistema non è gestito da Criteri di gruppo o Microsoft Endpoint Manager.

3. svchost.exe

  • Comando: C:\Windows\system32\svchost.exe -k DcomLaunch -p
  • Spiegazione:
    • svchost.exe ospita il gruppo di servizi DcomLaunch, responsabile dei servizi DCOM e COM+.
    • -p esegue svchost.exe come processo protetto per migliorare la sicurezza.

Conclusione e risposta

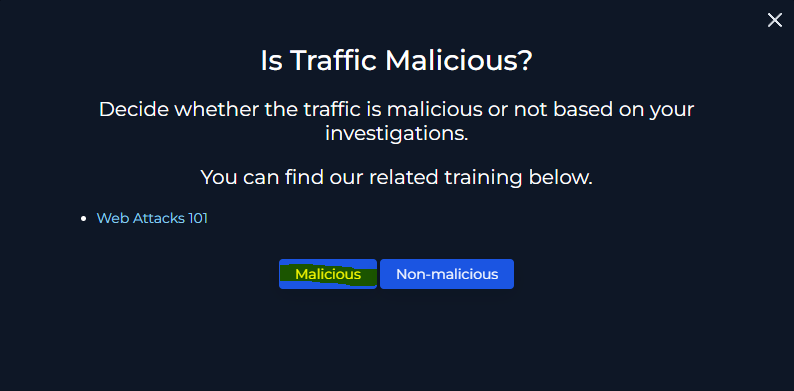
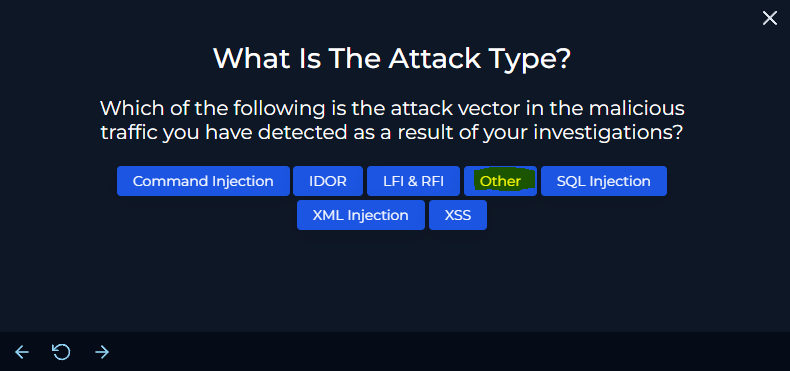
Dopo aver esaminato i dati raccolti, abbiamo seguito i passaggi appropriati del playbook e confermato che il traffico era malevolo.
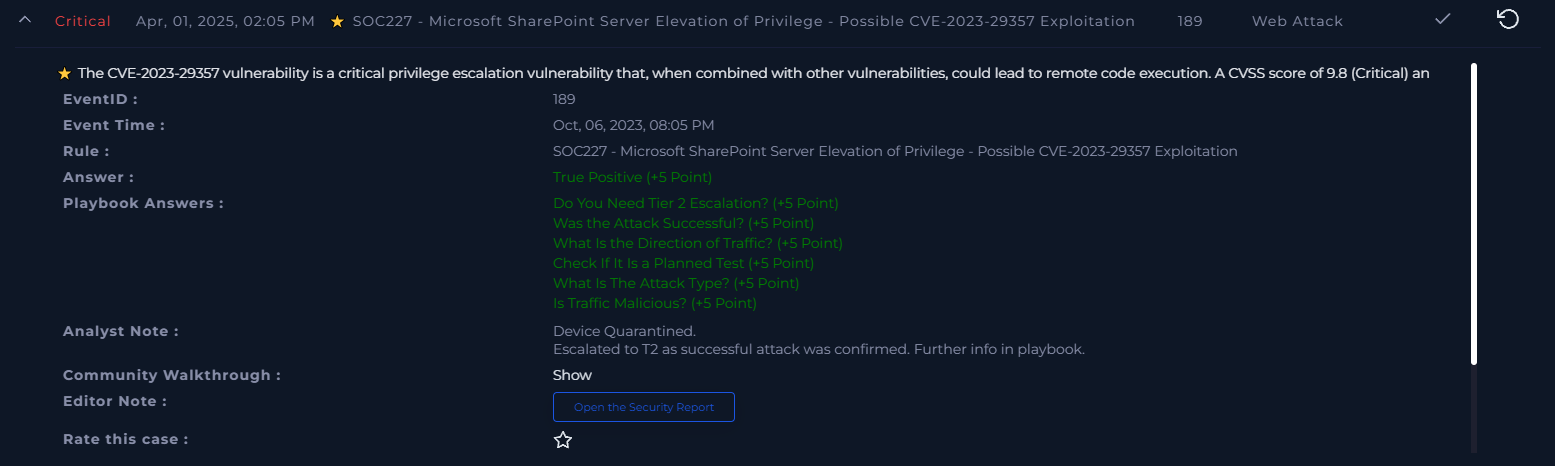
  • Tipo di attacco: Elevazione dei privilegi.
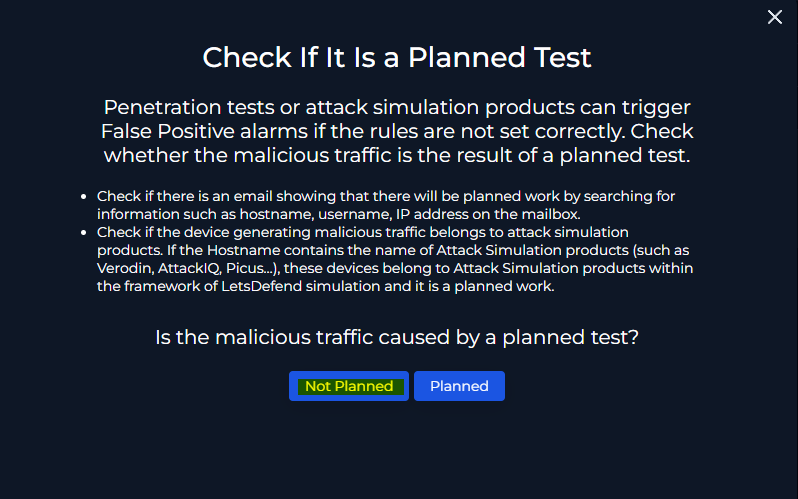
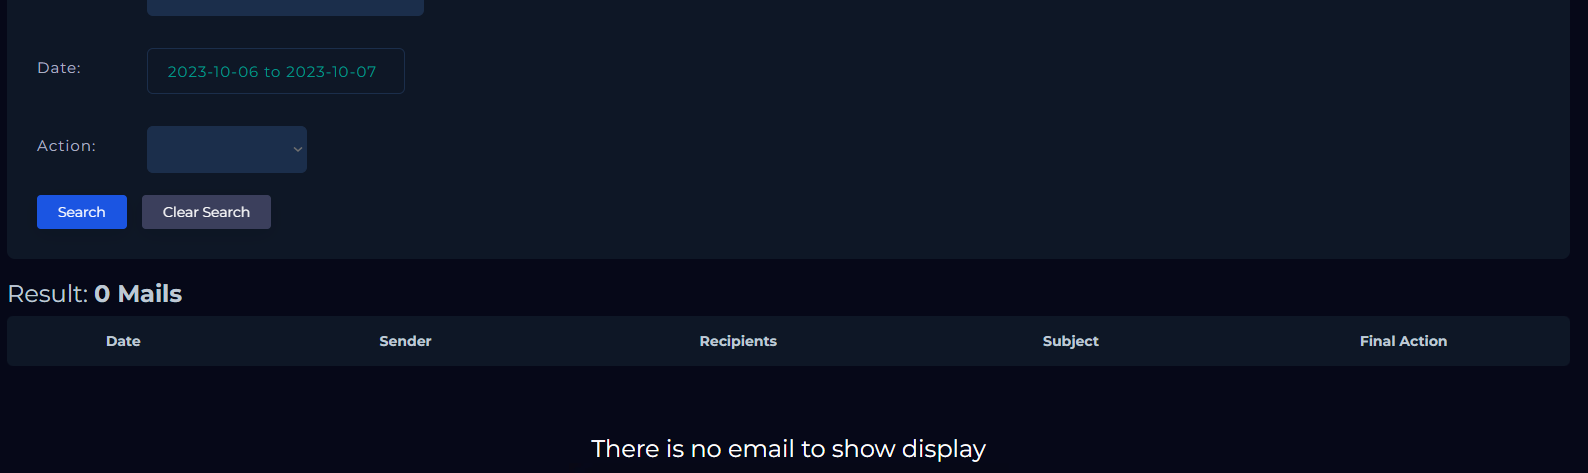
  • Test pianificato: Nessun test di penetrazione è stato confermato via email nel periodo dell'evento.
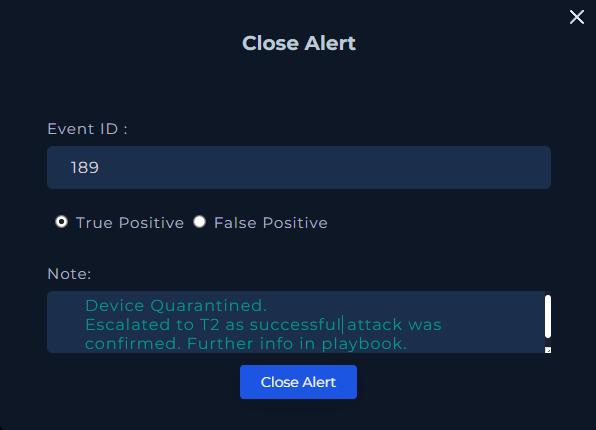
  • Azione intrapresa: Il dispositivo interessato è stato messo in quarantena. È necessario un ulteriore inoltro a T2 per ulteriori indagini e risposta.

Passaggi successivi

  • Escalation: Il problema è stato inoltrato al team T2 per ulteriori indagini e risoluzione.
  • Monitoraggio continuo: Continueremo a monitorare ulteriori tentativi di sfruttamento e a garantire l'integrità del server SharePoint.

Risultato:

Nota: Questo post fa parte di un'analisi di un caso SOC che dimostra il rilevamento e la risposta a una vulnerabilità di elevazione dei privilegi (CVE-2023-29357) all'interno di un ambiente SharePoint.
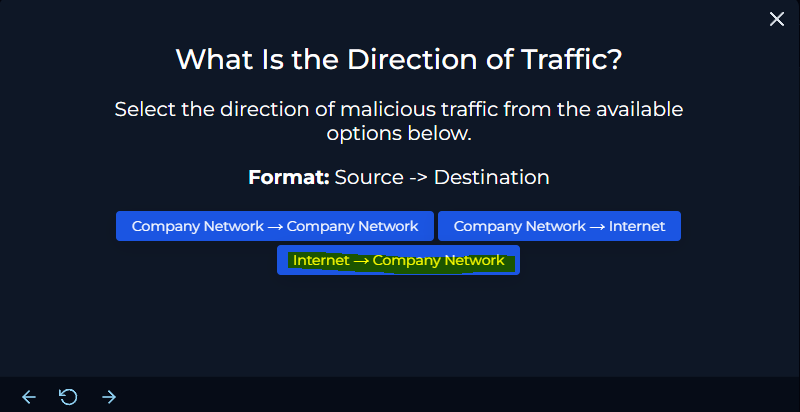
Procedura del playbook:

Scarica lo strumento