

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
WAMpage — WAMpage - Una catena di exploit LPE root per WebOS (CVE-2022-23731) | Kitploit

Strumenti/GitHubGitHub/davidbuchanan314/wampage
Sicurezza Sistemi EmbeddedEscalation di PrivilegiAnalisi delle VulnerabilitàExploitShellcodeSicurezza HardwareSviluppo PayloadBinary Exploitation
GitHubdavidbuchanan314/wampage

WAMpage

WAMpage - Una catena di exploit LPE root per WebOS (CVE-2022-23731)

497294 anni faRevisionato da Kitploit
Condividi
Vedi Repository
Sito web

WAMpage

WAMpage - Una catena di exploit LPE per root su WebOS (CVE-2022-23731)

Questo exploit interessa principalmente altri ricercatori - se vuoi solo fare il root della tua TV, probabilmente vorrai RootMyTV, che offre un root persistente affidabile in un click.

Attualmente supporta solo WebOS 4.x su SoC a 32 bit. Questo software è fornito COSÌ COM'È, usalo a tuo rischio, ecc. ecc.

Writeup: https://www.da.vidbuchanan.co.uk/blog/webos-wampage.html
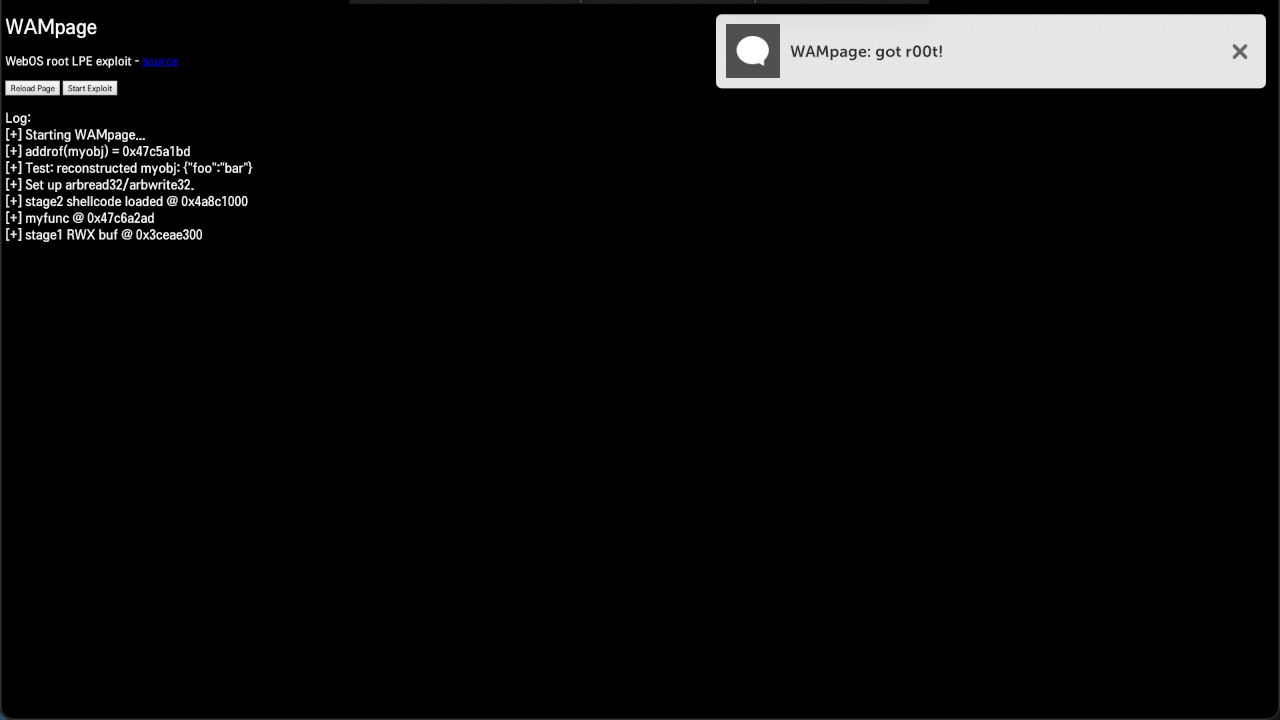
image

Compilazione

Prerequisiti:

apt install qemu-user
npm install -g @webosose/ares-cli

Compilazione:

make

Test Locale

make test compilerà ed eseguirà l'exploit in d8, in esecuzione su qemu-arm. (Una versione precompilata di d8 e le sue dipendenze sono incluse nella directory bin/). Se l'exploit funziona correttamente, probabilmente otterrai qualcosa del genere:

[+] Starting WAMpage...
[+] addrof(myobj) = 0x5a68f5d1
[+] Test: reconstructed myobj: {"foo":"bar"}
[+] Set up arbread32/arbwrite32.
[+] stage2 shellcode loaded @ 0xff458000
[+] myfunc @ 0x5a693369
[+] stage1 RWX buf @ 0x5bb8f280
[+] Copied stage1 shellcode. Calling...
Traceback (most recent call last):
  File "<stdin>", line 25, in <module>
IOError: [Errno 13] Permission denied: '/dev/mem'

L'errore di permesso è previsto, assumendo che la tua macchina non sia totalmente malconfigurata.

Puoi testare l'exploit devmemes.py eseguendolo direttamente su una TV, ma avrai bisogno di root per iniziare, o di qualche altro tipo di shell senza sandbox/restrizioni.

Installazione su TV

Puoi usare ares-install, oppure copiare manualmente l'IPK ed eseguire questo comando dalla shell devmode:

luna-send-pub -i 'luna://com.webos.appInstallService/dev/install' '{"id":"tv.rootmy.wampage","ipkUrl":"/path/to/wampage.ipk","subscribe":true}'

Esecuzione su TV

Avvia l'app e premi il pulsante "Start Exploit". Se tutto va bene, un server telnet dovrebbe aprirsi sulla porta 31337.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




