Rapporto di Gestione delle Vulnerabilità
Preparato per: CyberTech Solutions
Preparato da: Victoria Simon
Data: 10 aprile 2024
1. Riepilogo Esecutivo
Questo report illustra i risultati di una valutazione completa delle vulnerabilità condotta sull'infrastruttura Linux e sulle applicazioni web di CyberTech Solutions utilizzando Nessus. La valutazione ha incluso:
- Scansioni con credenziali dei server Linux
- Scansioni delle vulnerabilità delle applicazioni web
- Configurazione del reporting automatizzato
- Gestione delle patch tramite Ansible
I risultati principali includono vulnerabilità critiche in Nginx e versioni obsolete di OpenSSH. Vengono fornite raccomandazioni immediate per l'applicazione delle patch e l'indurimento della sicurezza.
2. Obiettivi del Laboratorio
- Eseguire scansioni delle vulnerabilità con credenziali sui sistemi Linux.
- Identificare e analizzare le vulnerabilità delle applicazioni web.
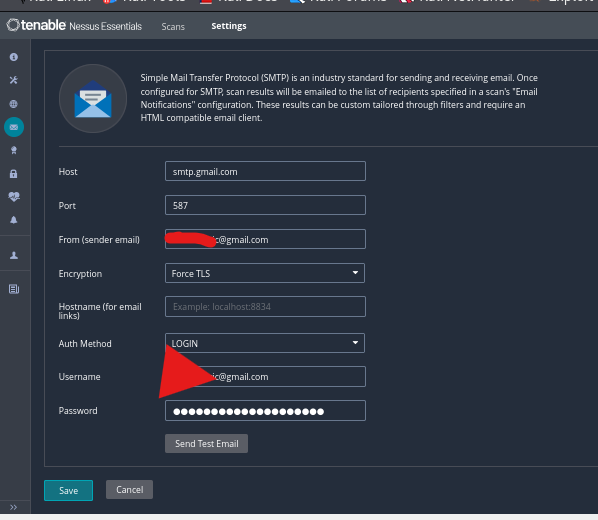
- Configurare Nessus per il reporting email automatizzato.
- Applicare le patch alle vulnerabilità utilizzando Ansible.
- Documentare i risultati per la revisione degli stakeholder.
3. Strumenti e Risorse Utilizzati
| Strumento | Scopo |
|---|
| Nessus | Scansione delle vulnerabilità e reporting |
| Ansible | Gestione automatizzata delle patch |
| Gmail SMTP | Avvisi email automatizzati |
| OpenSSH | Accesso remoto al server |
| Nginx | Hosting di applicazioni web |
4. Metodologia
Attività 1: Configurazione della Scansione con Credenziali
-
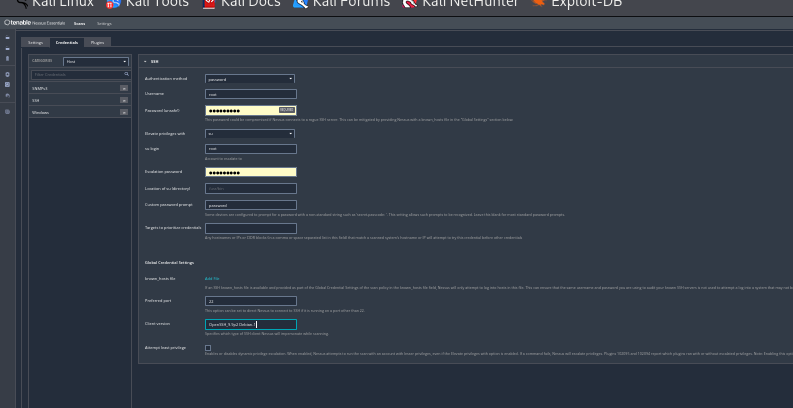
Configurazione SSH:
- Installato OpenSSH (
sudo apt install openssh-server).
- Configurato Nessus con le credenziali SSH (username:
root, password: kali).
- Abilitata l'elevazione dei privilegi tramite
su.
-
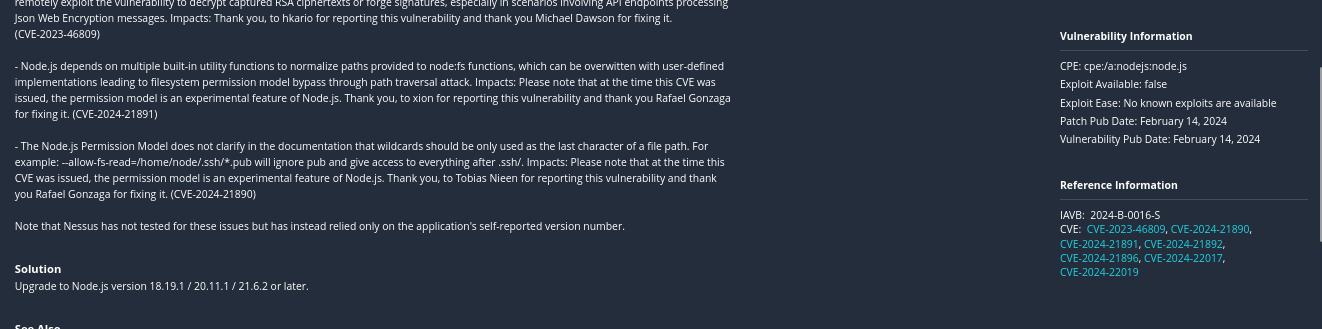
Risultati della Scansione:
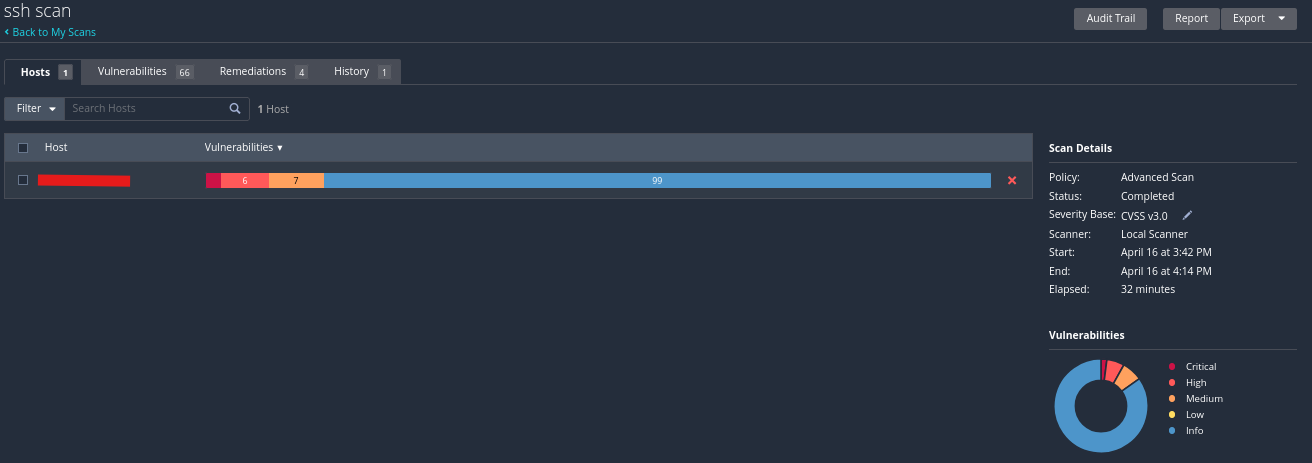
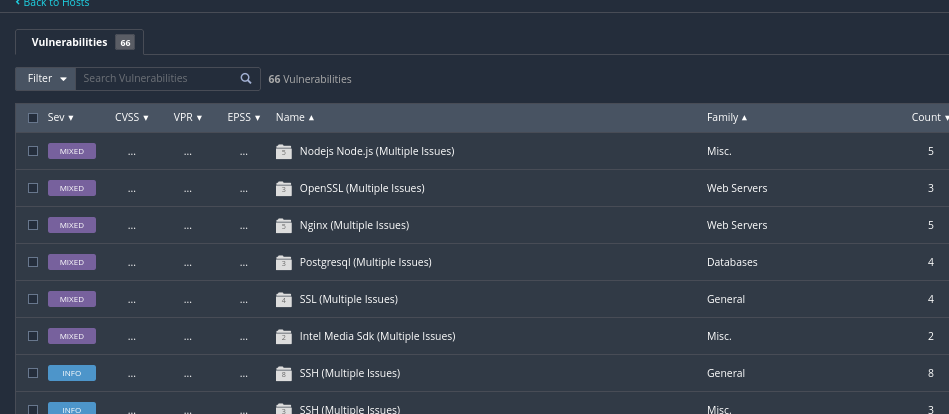
punteggio di vulnerabilità SSH scansionato
RACCOMANDAZIONI
In seguito alla scansione con credenziali e alla valutazione delle vulnerabilità sul server Linux e sulle applicazioni ospitate, si raccomandano i seguenti passaggi di remediation per migliorare la postura di sicurezza dell'organizzazione:
- Patch di sistema e software:
• Aggiornare OpenSSH all'ultima versione sicura per risolvere le vulnerabilità note.
• Applicare le ultime patch del kernel Linux, incluse le correzioni urgenti come CVE-2022-0185.
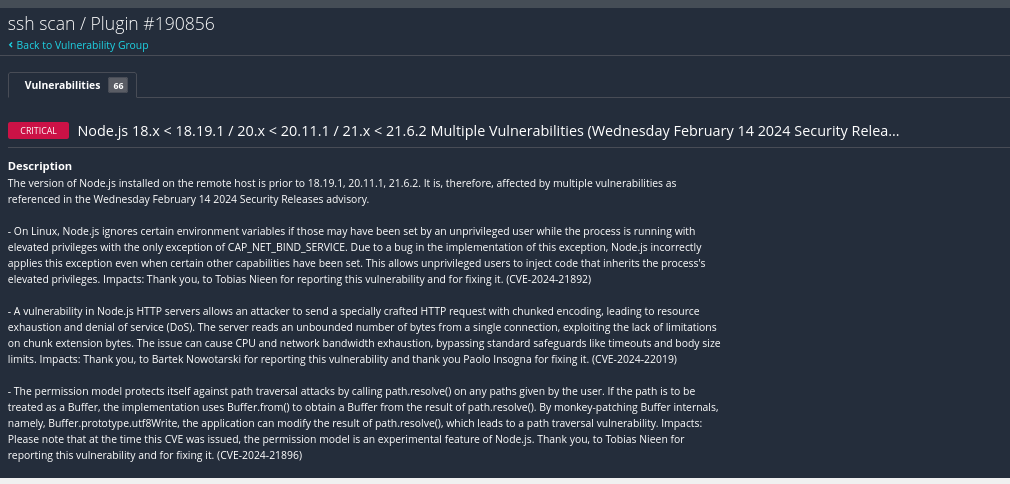
• Aggiornare Node.js alla versione 18.20.1 o successiva per mitigare rischi come il request smuggling, la casualità insicura e le vulnerabilità di gestione della memoria (ad es., CVE-2024-27980, CVE-2024-21891, CVE-2024-21892).
• Abilitare gli aggiornamenti automatici delle patch o integrarsi con un sistema centralizzato di gestione delle patch per garantire l'applicazione tempestiva delle correzioni di sicurezza.
- Indurimento del servizio SSH
• Disabilitare algoritmi SSH deboli, cifrari (ad es., CBC, Arcfour) e MAC.
• Imporre l'autenticazione basata su chiave e disabilitare l'accesso con password dove possibile.
• Configurare una porta SSH personalizzata e limitare l'accesso SSH utilizzando regole firewall o TCP wrapper.
• Limitare l'accesso a IP specifici e implementare l'autenticazione a due fattori (2FA) per le connessioni remote.
- Controllo utenti e accessi
• Disabilitare l'accesso root via SSH; utilizzare sudo per l'elevazione dei privilegi.
• Rimuovere account utente inutilizzati o legacy e applicare policy di password complesse.
• Configurare meccanismi di blocco degli account per prevenire attacchi brute-force.
• Verificare gruppi e privilegi degli utenti per garantire l'applicazione del principio del minimo privilegio.
- Indurimento di host e rete
• Disabilitare i servizi non necessari e chiudere le porte inutilizzate.
• Utilizzare strumenti di hardening come Lynis, OpenSCAP o CIS Benchmarks per applicare le migliori pratiche.
• Implementare regole firewall per limitare l'esposizione di rete e prevenire il movimento laterale.
- Monitoraggio, registrazione e rilevamento
• Abilitare la registrazione dettagliata per SSH, sudo ed eventi di sistema.
• Integrare i log con una piattaforma SIEM per monitoraggio e avvisi in tempo reale.
• Monitorare comportamenti sospetti e modelli di accesso anomali.
- Sicurezza di applicazioni e dipendenze
• Eseguire npm audit o yarn audit per scansionare e correggere le dipendenze Node.js.
• Testare regolarmente le applicazioni con strumenti di analisi dinamica e statica (DAST/SAST).
• Utilizzare un Web Application Firewall (WAF) per bloccare gli attacchi web noti.
- Backup e ripristino
• Pianificare backup regolari di configurazioni e dati critici.
• Testare periodicamente le procedure di disaster recovery e ripristino dei backup.
- Consapevolezza della sicurezza e governance
• Condurre formazione periodica sulla sicurezza per amministratori di sistema e sviluppatori.
• Mantenere aggiornate le policy di sicurezza, le procedure e la documentazione degli asset.
• Eseguire valutazioni periodiche delle vulnerabilità e test di penetrazione per mantenersi proattivi.
Attività 2: Scansione delle Applicazioni Web
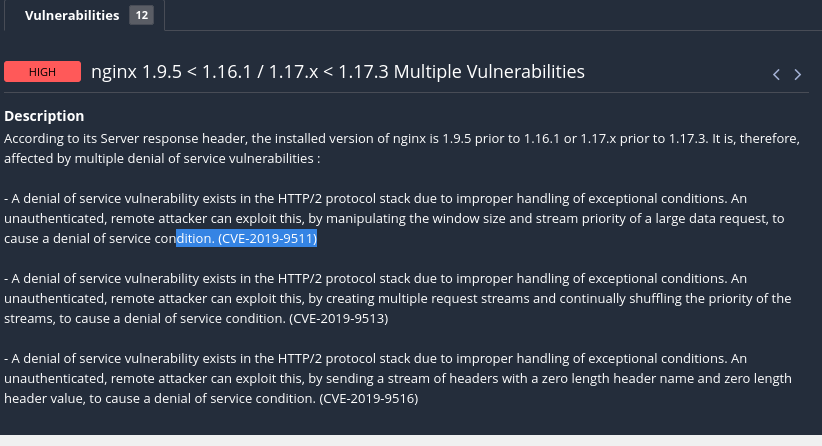
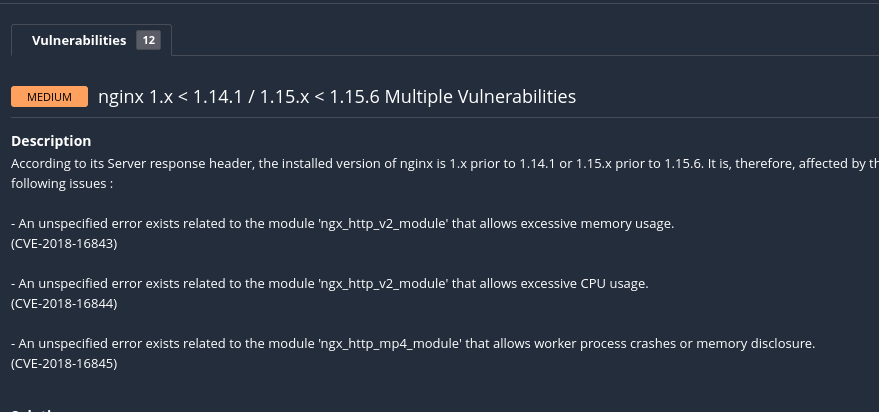
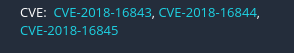
- Vulnerabilità di Nginx:
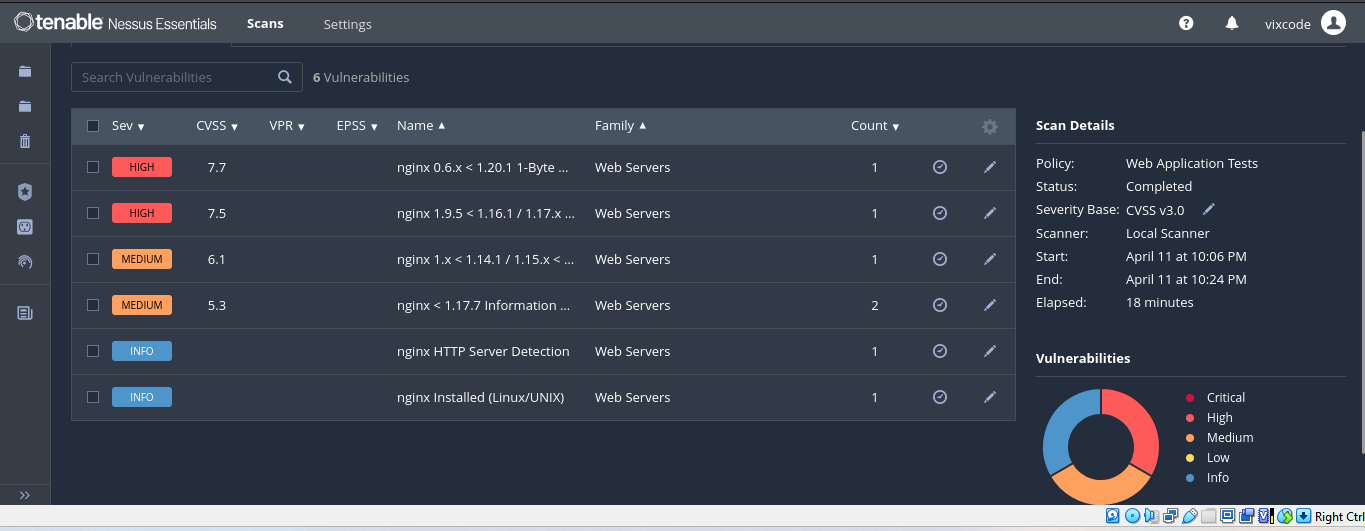
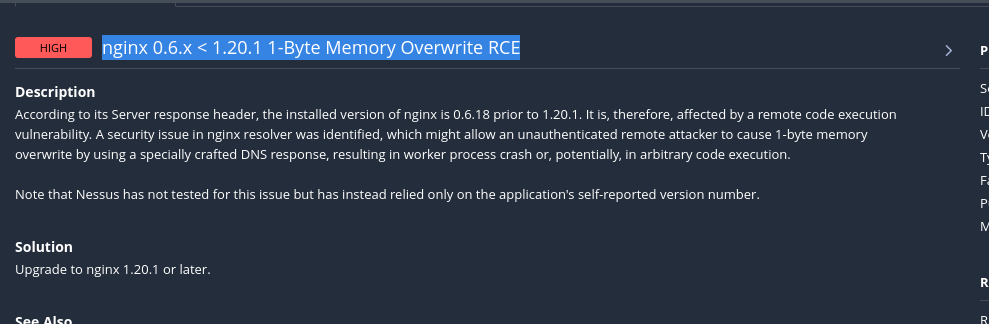
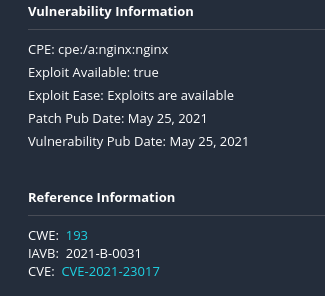
- Analisi delle Vulnerabilità:
- Facilità di Exploit: Bassa complessità (exploit pubblici disponibili).
- Date delle Patch:
- CVE-2021-23017: Patchata a giugno 2021.
- CVE-2022-41741: Patchata a ottobre 2022.
Attività 3: Reporting Email Automatizzato
 cybervixy/vulnerability-management

