
 corelight/corelightforsecops
Parser di Chronicle per CORELIGHT e informazioni correlate.

Questo documento descrive come raccogliere i log di Corelight Sensor configurando Corelight Sensor e un forwarder di Chronicle. Questo documento elenca inoltre i tipi di log supportati e le versioni di Corelight supportate.
Per ulteriori informazioni, consulta Data ingestion to Chronicle.
Il seguente diagramma dell'architettura di distribuzione illustra come un Corelight Sensor è configurato per inviare i log a Google Security Operations utilizzando due diverse architetture di acquisizione. È importante notare che ogni distribuzione dei clienti può variare rispetto a questa rappresentazione e potrebbe essere più complessa.
Un'etichetta di acquisizione identifica il parser che normalizza i dati di log non elaborati nel formato UDM strutturato. Le informazioni contenute in questo documento si applicano al parser con l'etichetta di acquisizione CORELIGHT.
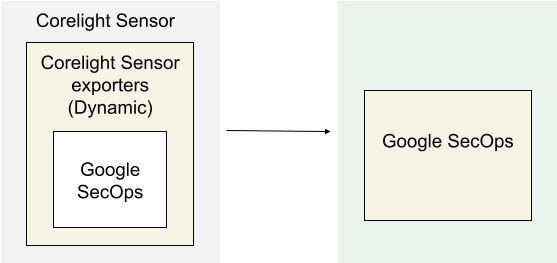
Il diagramma dell'architettura mostra i seguenti componenti:
Corelight Sensor: il sistema su cui è in esecuzione Corelight Sensor .
Esportatori di Corelight Sensor: l'esportatore di Corelight Sensor raccoglie i dati di log dal Sensor e li inoltra a Google Security Operations.
Google Security Operations: Google Security Operations conserva e analizza i log di Corelight Sensor.
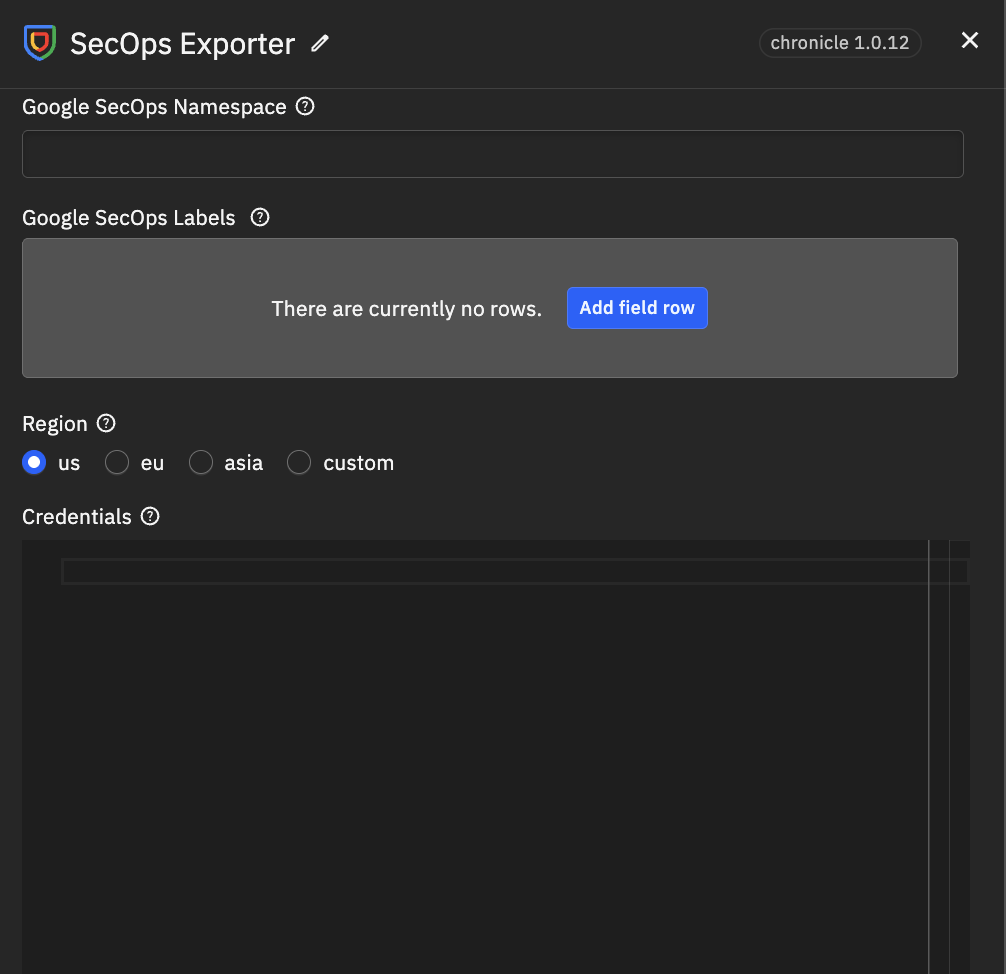
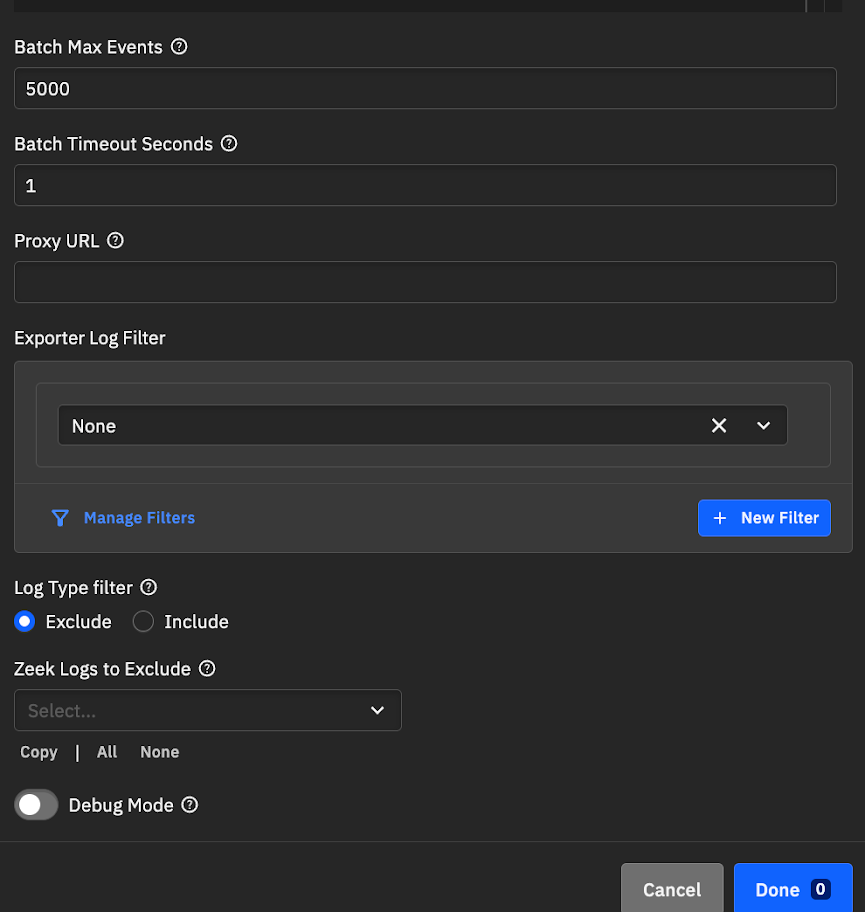
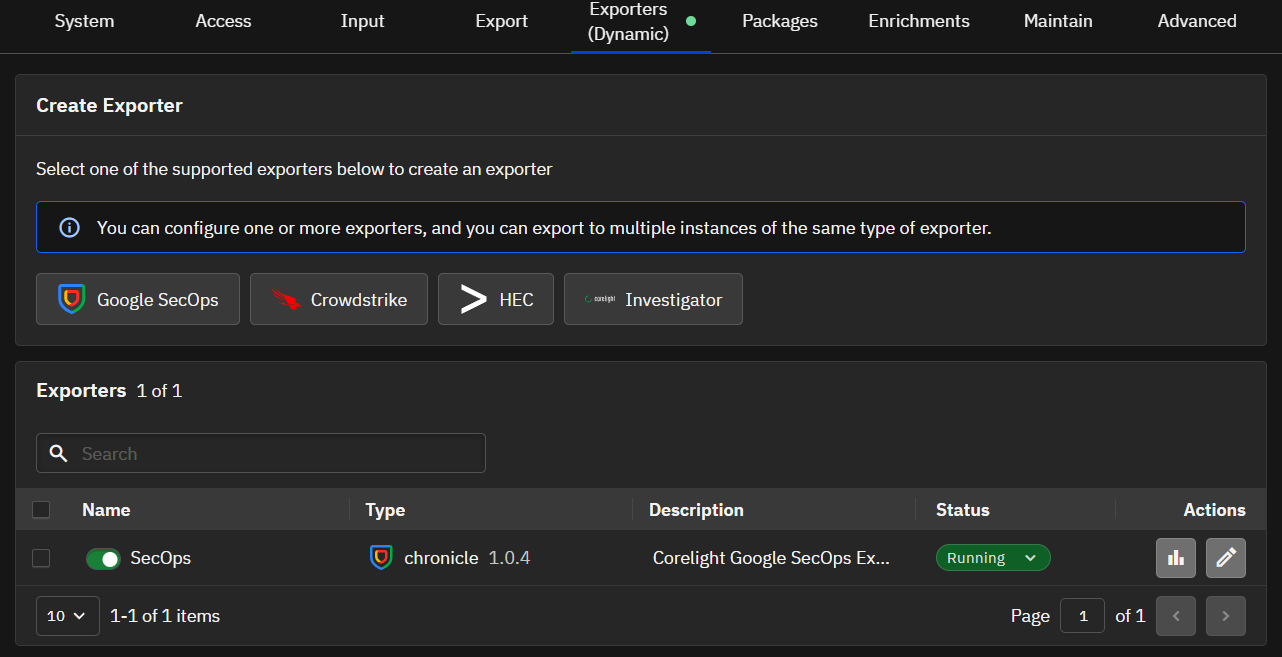
Utilizza l'interfaccia web del Sensor o di Fleet Manager per configurare l'esportatore Google SecOps. Questa configurazione utilizza le credenziali API della tua istanza Google SecOps per stabilire la connessione sicura.
Accedi all'interfaccia web di Fleet Manager o del Sensor di Corelight Sensor come amministratore.
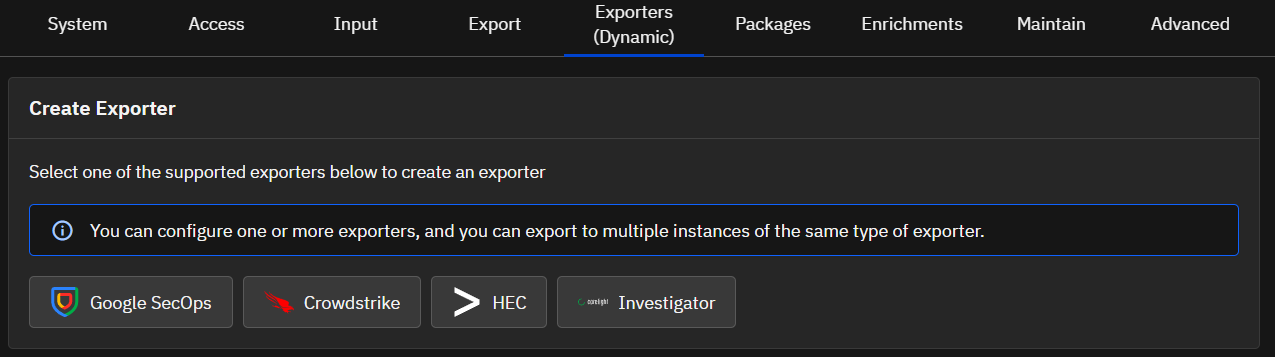
Passa all'area di configurazione dell'esportatore:
Nella sezione Create Exporter, fai clic su Google SecOps.
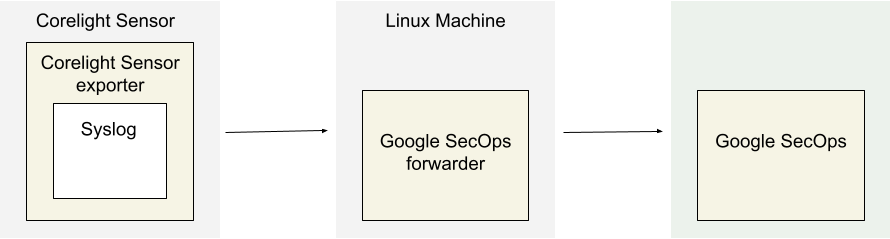
Il diagramma dell'architettura mostra i seguenti componenti:
Corelight Sensor: il sistema su cui è in esecuzione il Corelight Sensor .
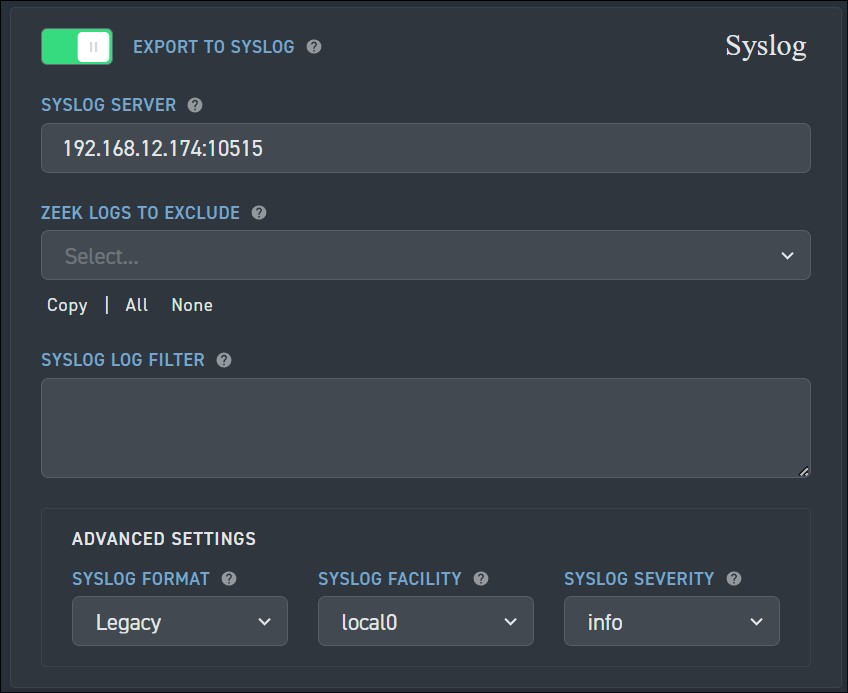
Corelight Sensor exporter: il Corelight Sensor exporter raccoglie i dati di log dal Sensor e li inoltra al forwarder di Google Security Operations.
Google Security Operations forwarder: il forwarder di Google Security Operations è un componente software leggero, distribuito nella rete del cliente, che supporta syslog. Il forwarder di Google Security Operations inoltra i log a Google Security Operations.
Google Security Operations: Google Security Operations conserva e analizza i log provenienti da Corelight Sensor.
Per configurare il forwarder di Google Security Operations, procedi come segue:
Configura un forwarder di Google Security Operations. Consulta Install and configure the forwarder on Linux.
Configura il forwarder di Google Security Operations per inviare i log a Google Security Operations.
  collectors:
    - syslog:
        common:
          enabled: true
          data_type:  CORELIGHT
          data_hint:
          batch_n_seconds: 10
          batch_n_bytes: 1048576
        tcp_address: <Chronicle forwarder listening IP:Port>
        tcp_buffer_size: 524288
        udp_address: <Chronicle forwarder listening IP:Port>
        connection_timeout_sec: 60
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
