 connorjaydunn/cve-2026-79417
Proof-of-concept di exploit per CVE-2026-79417, una vulnerabilità di denial-of-service locale in Argus Monitor <= 7.4.02, attivata tramite un percorso di binario firmato.

Exploit Proof-of-Concept (PoC) per CVE-2026-79417, una vulnerabilità locale di Denial-of-Service (DoS) che interessa le versioni di Argus Monitor <= 7.4.02 [1]. Consultare [2] per un'analisi tecnica completa.
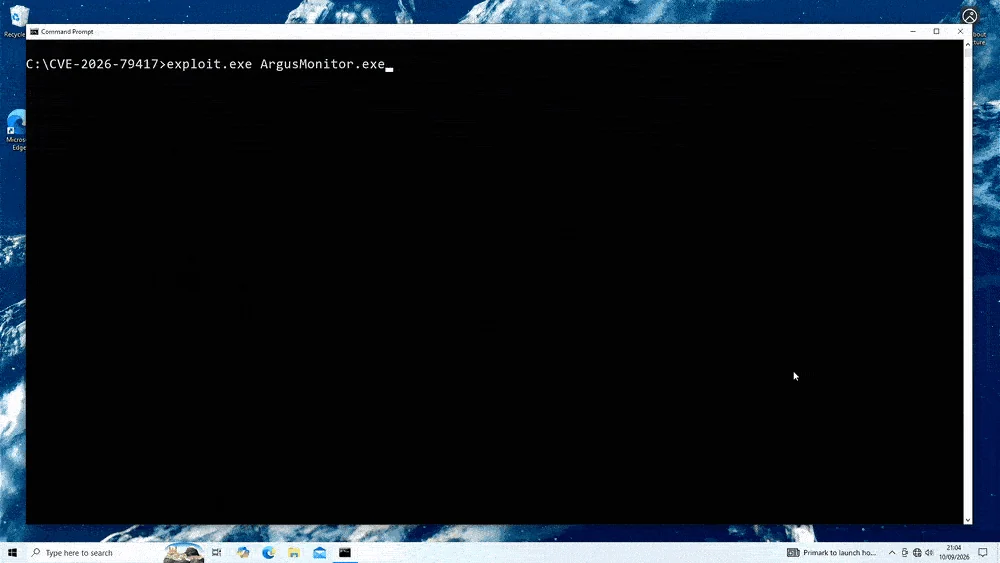
<= 7.4.02exploit.exe <valid-bin-path>
Dove <valid-bin-path> è un percorso a un binario ArgusMonitor.exe firmato, proveniente da una versione interessata di Argus Monitor.
1. Clonare il repository:
git clone https://github.com/connorjaydunn/CVE-2026-79417.git
cd CVE-2026-79417
2. Installare le dipendenze:
pacman -S mingw-w64-ucrt-x86_64-gcc \
          mingw-w64-ucrt-x86_64-openssl
3. Compilare:
gcc exploit/exploit.c -o exploit.exe -lssl -lcrypto
