
 completetech-security/node-cve-2026-58041-check
Verificatore offline di evidenze Node.js per CVE-2026-58041: replay delle scritture dell'iteratore in cache SQLite. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore offline delle evidenze di versione per CVE-2026-58041 — Node.js: riproduzione di scritture tramite iteratore memorizzato nella cache di SQLite.
Il verificatore confronta le versioni del runtime Node.js dichiarate dall'operatore con le release corrette in uno snapshot datato delle regole (rivisto il 2026-10-24). Non contatta mai siti web, non esegue Node.js o codice del progetto e non invia payload di exploit; non esiste alcuna modalità di rete. Le versioni nascoste, le build personalizzate, le evidenze contrastanti e i rami non coperti restano unknown. Un URL pubblico non è un inventario.
I risultati costituiscono evidenza di triage, non una valutazione a runtime: ogni risultato ha exploitability: not_tested e non viene rivendicata alcuna valutazione del target distribuito, attestazione a runtime o verifica dell'exploit.
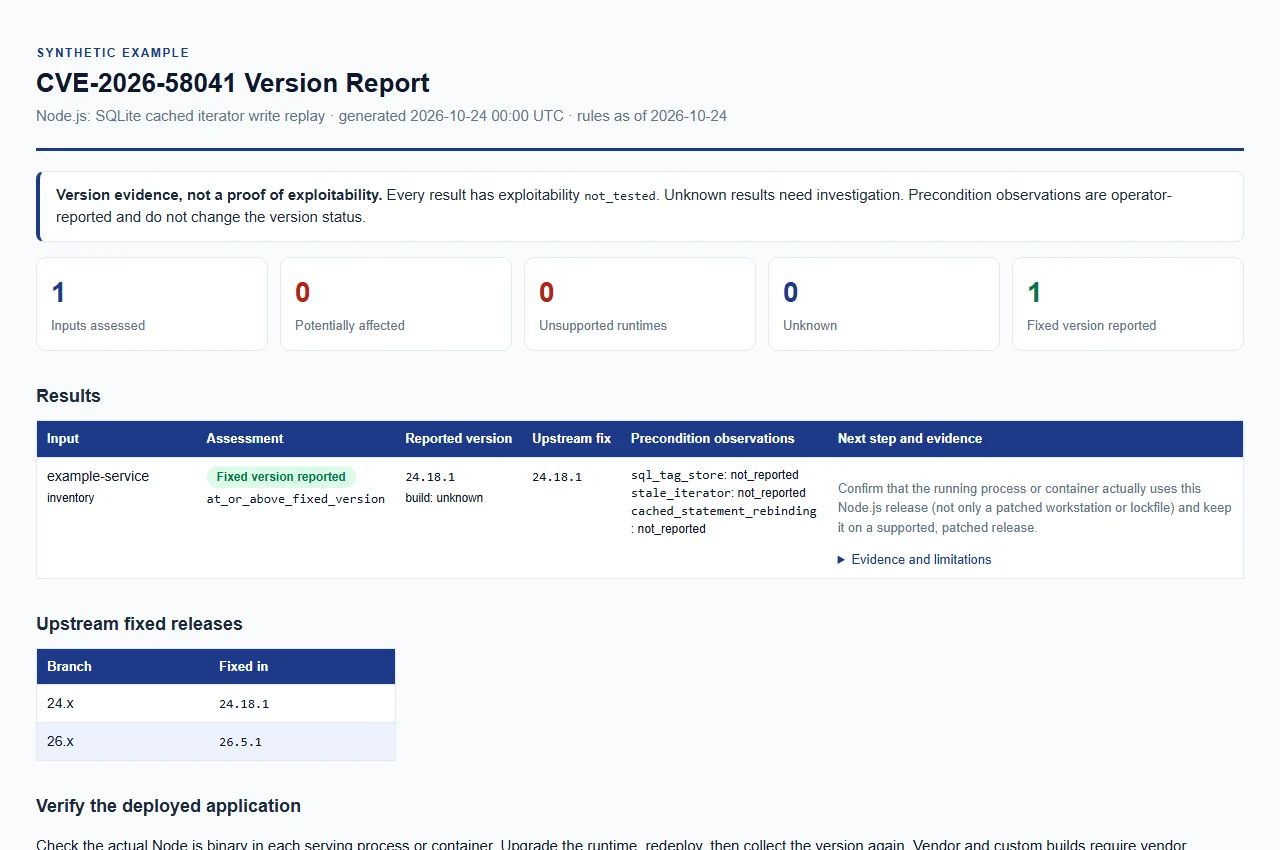
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.
node_cve_2026_58041_check.py può essere copiato da solo.python node_cve_2026_58041_check.py --version 24.18.1 --format json
Senza --format, il report è in CSV. L'output va su stdout a meno che non venga specificato --output.
# Several runtimes at once (each --version is a separate runtime)
python node_cve_2026_58041_check.py --version 24.18.1 --version 26.5.0 --format json
# JSON inventory to an HTML report file
python node_cve_2026_58041_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV inventory; exit 1 if any result is a finding
python node_cve_2026_58041_check.py --csv-list inventory.csv --fail-on-finding
# Help and local synthetic tests
python node_cve_2026_58041_check.py --help
python -m unittest -v
È richiesto almeno uno tra --version, --inventory o --csv-list. Tutti e tre possono essere combinati e ciascuno può essere ripetuto; ogni valore di --version descrive un runtime separato. I report JSON, CSV e HTML sono costruiti a partire dalle stesse evidenze.
| Opzione | Scopo |
|---|---|
--version VERSION (alias --node-version) | Valuta offline una versione di Node.js fornita esplicitamente; è accettata una v iniziale. Ripetibile. |
--build-source SOURCE | Provenienza delle build --version, al massimo 512 caratteri. Predefinito unknown, che viene confrontato come upstream. Anche upstream, official e official_upstream sono trattati come upstream; qualsiasi altro valore (come il nome di un vendor) produce vendor_build_unverified. |
--sql-tag-store, --stale-iterator, --cached-statement-rebinding | Osservazione dell'operatore (true o false) applicata agli input --version. Vedi Interpretazione dei risultati. |
--inventory FILE | Oggetto o array JSON di voci. Ripetibile. |
--csv-list FILE | CSV con una colonna node_version. Ripetibile. |
--format csv|json|html | Formato del report. Predefinito csv. |
--output FILE | Scrive il report in un nuovo file invece che su stdout. La directory deve già esistere. |
--force | Sostituisce un file di output esistente. Gli input non possono mai essere sovrascritti, nemmeno con --force. |
--brand NAME | Nome dell'organizzazione mostrato nel report HTML, al massimo 512 caratteri. Predefinito CompleteTech LLC. |
--fail-on-finding | Esce con codice 1 quando un risultato è potentially_affected o unsupported_runtime. |
--tool-version, --help | Stampa la versione dello strumento o il testo di aiuto. |
I file di report esistenti sono protetti a meno che --force non sia esplicito.
Verificate il 2026-10-24 rispetto all'advisory ufficiale di rilascio e alle release corrette collegate. Queste sono le versioni che il vendor riporta come corrette; il checker non può verificare che una determinata installazione le esegua effettivamente.
| Major di Node.js | Versione corretta |
|---|---|
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Come vengono classificate le versioni:
potentially_affected e richiedono una correzione.fixed_version_reported.unknown; un major più recente o non elencato non è considerato automaticamente corretto.unsupported_runtime come indicazione di aggiornamento, non come affermazione che questa specifica vulnerabilità esista in ogni build storica. Il fine vita è ricavato dal calendario delle release di Node.js (https://raw.githubusercontent.com/nodejs/Release/main/schedule.json, verificato il 2026-10-24).unknown. Non etichettare come sicure le build sconosciute.Le fonti sono in disaccordo riguardo a Node.js 22.x e il conflitto è irrisolto:
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
