
 completetech-security/node-cve-2026-56848-check
Verificatore offline di evidenze Node.js per CVE-2026-56848: use-after-free nella send reentrante di HTTP/2. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore offline di evidenze di versione per CVE-2026-56848 — Node.js: use-after-free in invio rientrante HTTP/2.
Confronta le versioni di Node.js dichiarate da un operatore con le release corrette indicate nell'advisory upstream e scrive un report CSV, JSON o HTML. Python 3.10+, solo libreria standard; l'eseguibile può essere copiato da solo.
Panoramica · Avvio rapido · Input · Opzioni · Versioni corrette · Risultati · Output · Limiti e codici di uscita · Fonti · Licenza
Questo verificatore confronta le versioni runtime dichiarate dall'operatore. Non contatta mai siti web, non esegue Node.js o codice del progetto, non invia payload di exploit e non ha alcuna modalità di rete. Non esegue scansioni della macchina corrente, e un URL pubblico non è un inventario.
Cosa dice e cosa non dice un risultato:
exploitability: not_tested.fixed_version_reported significa che la versione dichiarata è pari o superiore alla release corretta upstream. Non attesta che il runtime distribuito sia stato corretto.unknown.Raccogli le versioni solo da sistemi che sei autorizzato a ispezionare. Nulla in questo repository valuta un target distribuito, attesta un runtime o verifica la sfruttabilità.
Esegui da un checkout, oppure copia node_cve_2026_56848_check.py da solo:
# One runtime, JSON on stdout
python node_cve_2026_56848_check.py --version 22.23.2 --format json

# Synthetic JSON inventory to an HTML report file
python node_cve_2026_56848_check.py --inventory examples/inventory.example.json --format html --output report.html

# CSV inventory; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_56848_check.py --csv-list inventory.csv --fail-on-finding

# All options
python node_cve_2026_56848_check.py --help
Il formato predefinito è csv, scritto su stdout a meno che non venga specificato --output. È richiesto almeno uno tra --version, --inventory o --csv-list.
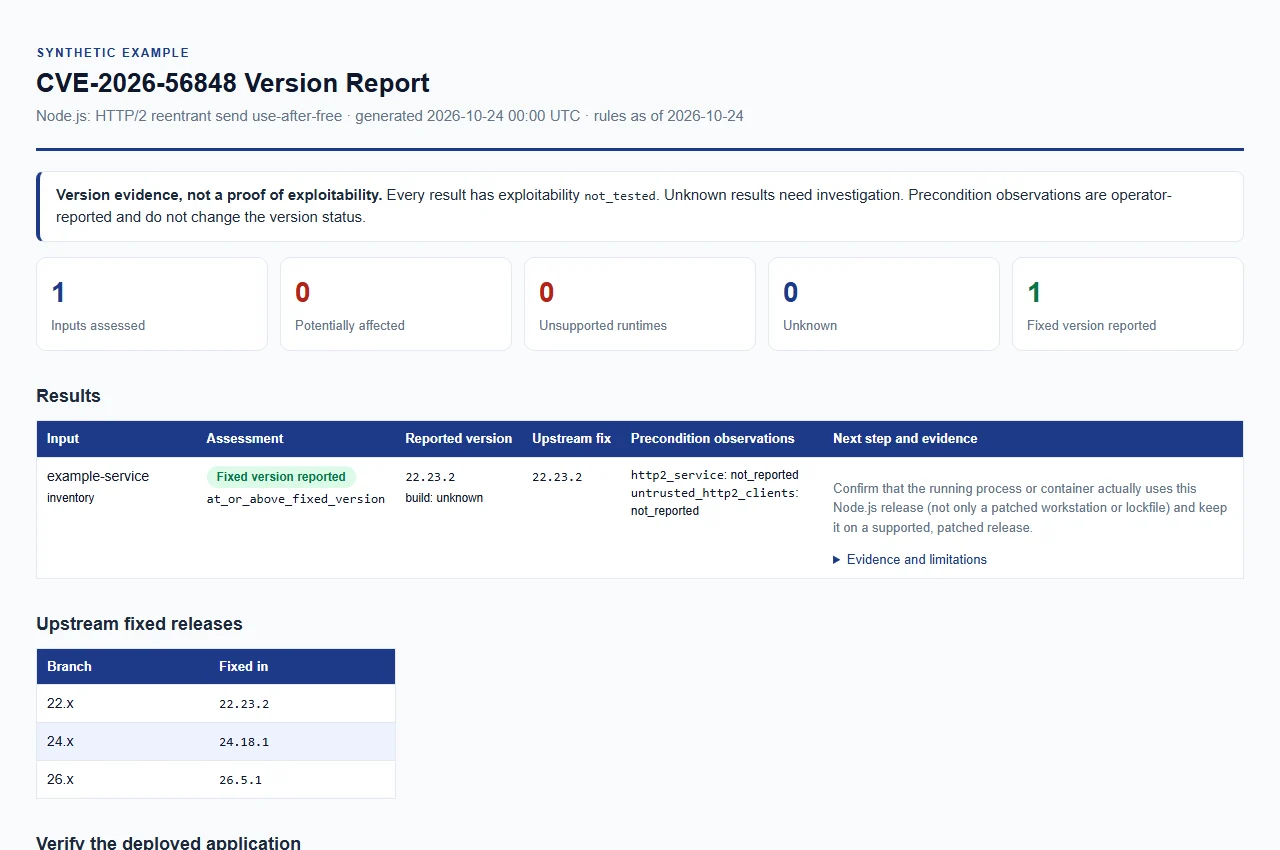
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.
I tre tipi di input possono essere combinati in un'unica esecuzione. I report JSON, CSV e HTML sono costruiti a partire dalle stesse evidenze.
Versioni da riga di comando. --version (alias --node-version) è ripetibile; ogni valore descrive un runtime separato. Sono accettati una singola v iniziale e spazi ASCII circostanti.
Inventario JSON (--inventory FILE, ripetibile). Un oggetto o un array di oggetti. Vedi examples/inventory.example.json.
| Campo | Obbligatorio | Tipo e significato |
|---|---|---|
schema_version | sì | Intero 1 |
node_version | sì | Stringa |
runtime | no | "node" se presente; altri runtime vengono rifiutati |
label | no | Stringa usata per identificare la voce nei report |
build_source | no | Stringa; vedi origine della build |
http2_service | no | Booleano o null: servizio http2 |
untrusted_http2_clients | no | Booleano o null: client http2 non attendibili |
Chiavi sconosciute, chiavi duplicate, numeri non finiti e tipi non validi vengono rifiutati.
Elenco CSV (--csv-list FILE, ripetibile). È richiesta una riga di intestazione con una colonna node_version. Le colonne opzionali sono label, build_source, http2_service e untrusted_http2_clients; le celle di osservazione sono true, false o vuote. schema_version e runtime non sono colonne CSV. Colonne non documentate o duplicate, righe con un numero di campi diverso, virgolette non escapate all'interno di celle non quotate, caratteri NUL e file senza righe vengono rifiutati.
build_source (o --build-source) registra da dove proviene la build. Un valore vuoto, unknown (il valore predefinito), upstream, official e official_upstream sono considerati come build upstream ufficiali. Qualsiasi altro valore, come il nome di una distribuzione o di un fornitore, produce unknown con vendor_build_unverified, poiché un numero di versione upstream non indica quali patch o backport contenga una build di un fornitore. Poiché unknown viene considerato come upstream, fornisci l'origine reale per qualsiasi build di fornitore, distribuzione o personalizzata.
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
