 coleleavitt/aamva-pdf417-vulnerability-research
Ricerca su vulnerabilità sistemiche di validazione PDF417 in sistemi di identificazione conformi AAMVA (CVE-2025-31336, CVE-2025-31337, scr1841160)

Questo repository contiene una ricerca completa sulla sicurezza che documenta vulnerabilità critiche nei sistemi di convalida dei codici a barre PDF417 secondo lo standard AAMVA, che interessano documenti di identità governativi, soluzioni enterprise e applicazioni consumer. La ricerca include una prova di concetto (PoC) completamente funzionante che dimostra difetti sistemici nel modo in cui i sistemi di verifica dell'identità elaborano i codici a barre delle patenti di guida.
IMPORTANTE: Questo codice è fornito esclusivamente a scopo di ricerca sulla sicurezza. Consultare il file LICENSE.md per gli usi consentiti.
Questa ricerca è stata condotta seguendo:
Questa ricerca dimostra vulnerabilità assegnate:
Punteggio base: 10.0 (Critico)
Vettore: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N
Analisi:
Esempio di sfruttamento:```rust // Temporal validation bypass demonstration let license = CaliforniaLicense::builder() .birth_date("06201500") // Year 1500 - Medieval era .validate(); // Returns OK in affected systems
## Cronologia della Coordinazione e Riepilogo delle Risposte dei Fornitori
### Cronologia della Divulgazione
- **22 marzo 2025**: Richiesta CVE iniziale inviata a MITRE
- **25 marzo 2025**: Invio del proof-of-concept a IDScan.net e presa in carico
- **28 marzo 2025**: Ricevuta presa in carico di TokenWorks per la vulnerabilità
- **3 aprile 2025**: Caso CISA VINCE VU#396042 ufficialmente aperto
- **9-16 aprile 2025**: Discussioni tecniche approfondite con i fornitori interessati
- **18 giugno 2025**: Decisione di chiusura del caso CISA (archiviato come "rischio compreso")
- **1 luglio 2025**: Divulgazione pubblica dopo un periodo di coordinamento esteso
### Risposte dei Fornitori e Disaccordi Tecnici
#### IDScan.net (Joshua Sheetz, CISO/VP Engineering)
**Risposta Iniziale**: *"Dopo aver indagato, sembra che tu stia solo falsificando i dati del codice a barre. Questo è uno standard comune."*
**Posizione Tecnica**:
- Hanno affermato che il loro parser "legge solo dati" e non è responsabile della validazione
- Hanno sostenuto che valori impossibili (individui di 524 anni) sono accettabili in un "parser"
- Hanno liquidato le vulnerabilità specifiche dell'implementazione come limitazioni dello standard AAMVA
- In contraddizione con le loro stesse affermazioni di marketing su "centinaia di controlli di sicurezza algoritmici"
**Divario tra Marketing e Realtà**:
- Il sito VeriScan promette "Rilevamento di ID falsi / Autenticazione ID"
- Afferma di "catturare ID falsi" ed eseguire "controlli di sicurezza"
- L'analisi tecnica ha rivelato una validazione minima al di là della conformità al formato
#### Risposta di TokenWorks
- Hanno riconosciuto il problema come un "problema di implementazione del DMV"
- Hanno minimizzato la responsabilità del fornitore per la validazione crittografica
- Nessuna tempistica di correzione fornita
#### Decisione CISA (18 giugno 2025)
**Determinazione Finale**: *"CISA ha deciso che questa non è una vulnerabilità in quanto è un rischio compreso nello standard AAMVA DL."*
**Analisi Tecnica della Posizione di CISA**:
Questa decisione sembra confondere le limitazioni dello standard con le vulnerabilità specifiche dell'implementazione. La ricerca ha documentato problemi tecnici distinti:
1. **Classificazione delle Vulnerabilità a Più Livelli**:
- **Livello 1**: Carenze crittografiche dello standard AAMVA (riconosciute)
- **Livello 2**: Fallimenti di validazione specifici dell'implementazione (archiviati da CISA)
- **Livello 3**: Affermazioni di marketing vs. capacità di sicurezza effettive (non affrontato)
2. **Problemi Specifici dell'Implementazione Documentati**:
- **CWE-20 (Validazione dell'Input Impropria)**: Accettazione di valori fisiologicamente impossibili
- **CWE-345 (Verifica Insufficiente dell'Autenticità dei Dati)**: Nessun controllo crittografico
- **CWE-770 (Allocazione di Risorse Senza Limiti)**: Nessun limite di frequenza
- **CWE-841 (Applicazione Impropria del Flusso di Lavoro Comportamentale)**: Nessun rilevamento di pattern
## Prove di Validazione del Proof of Concept
### Bypass dell'Applicazione Governativa Missouri ShowMeID
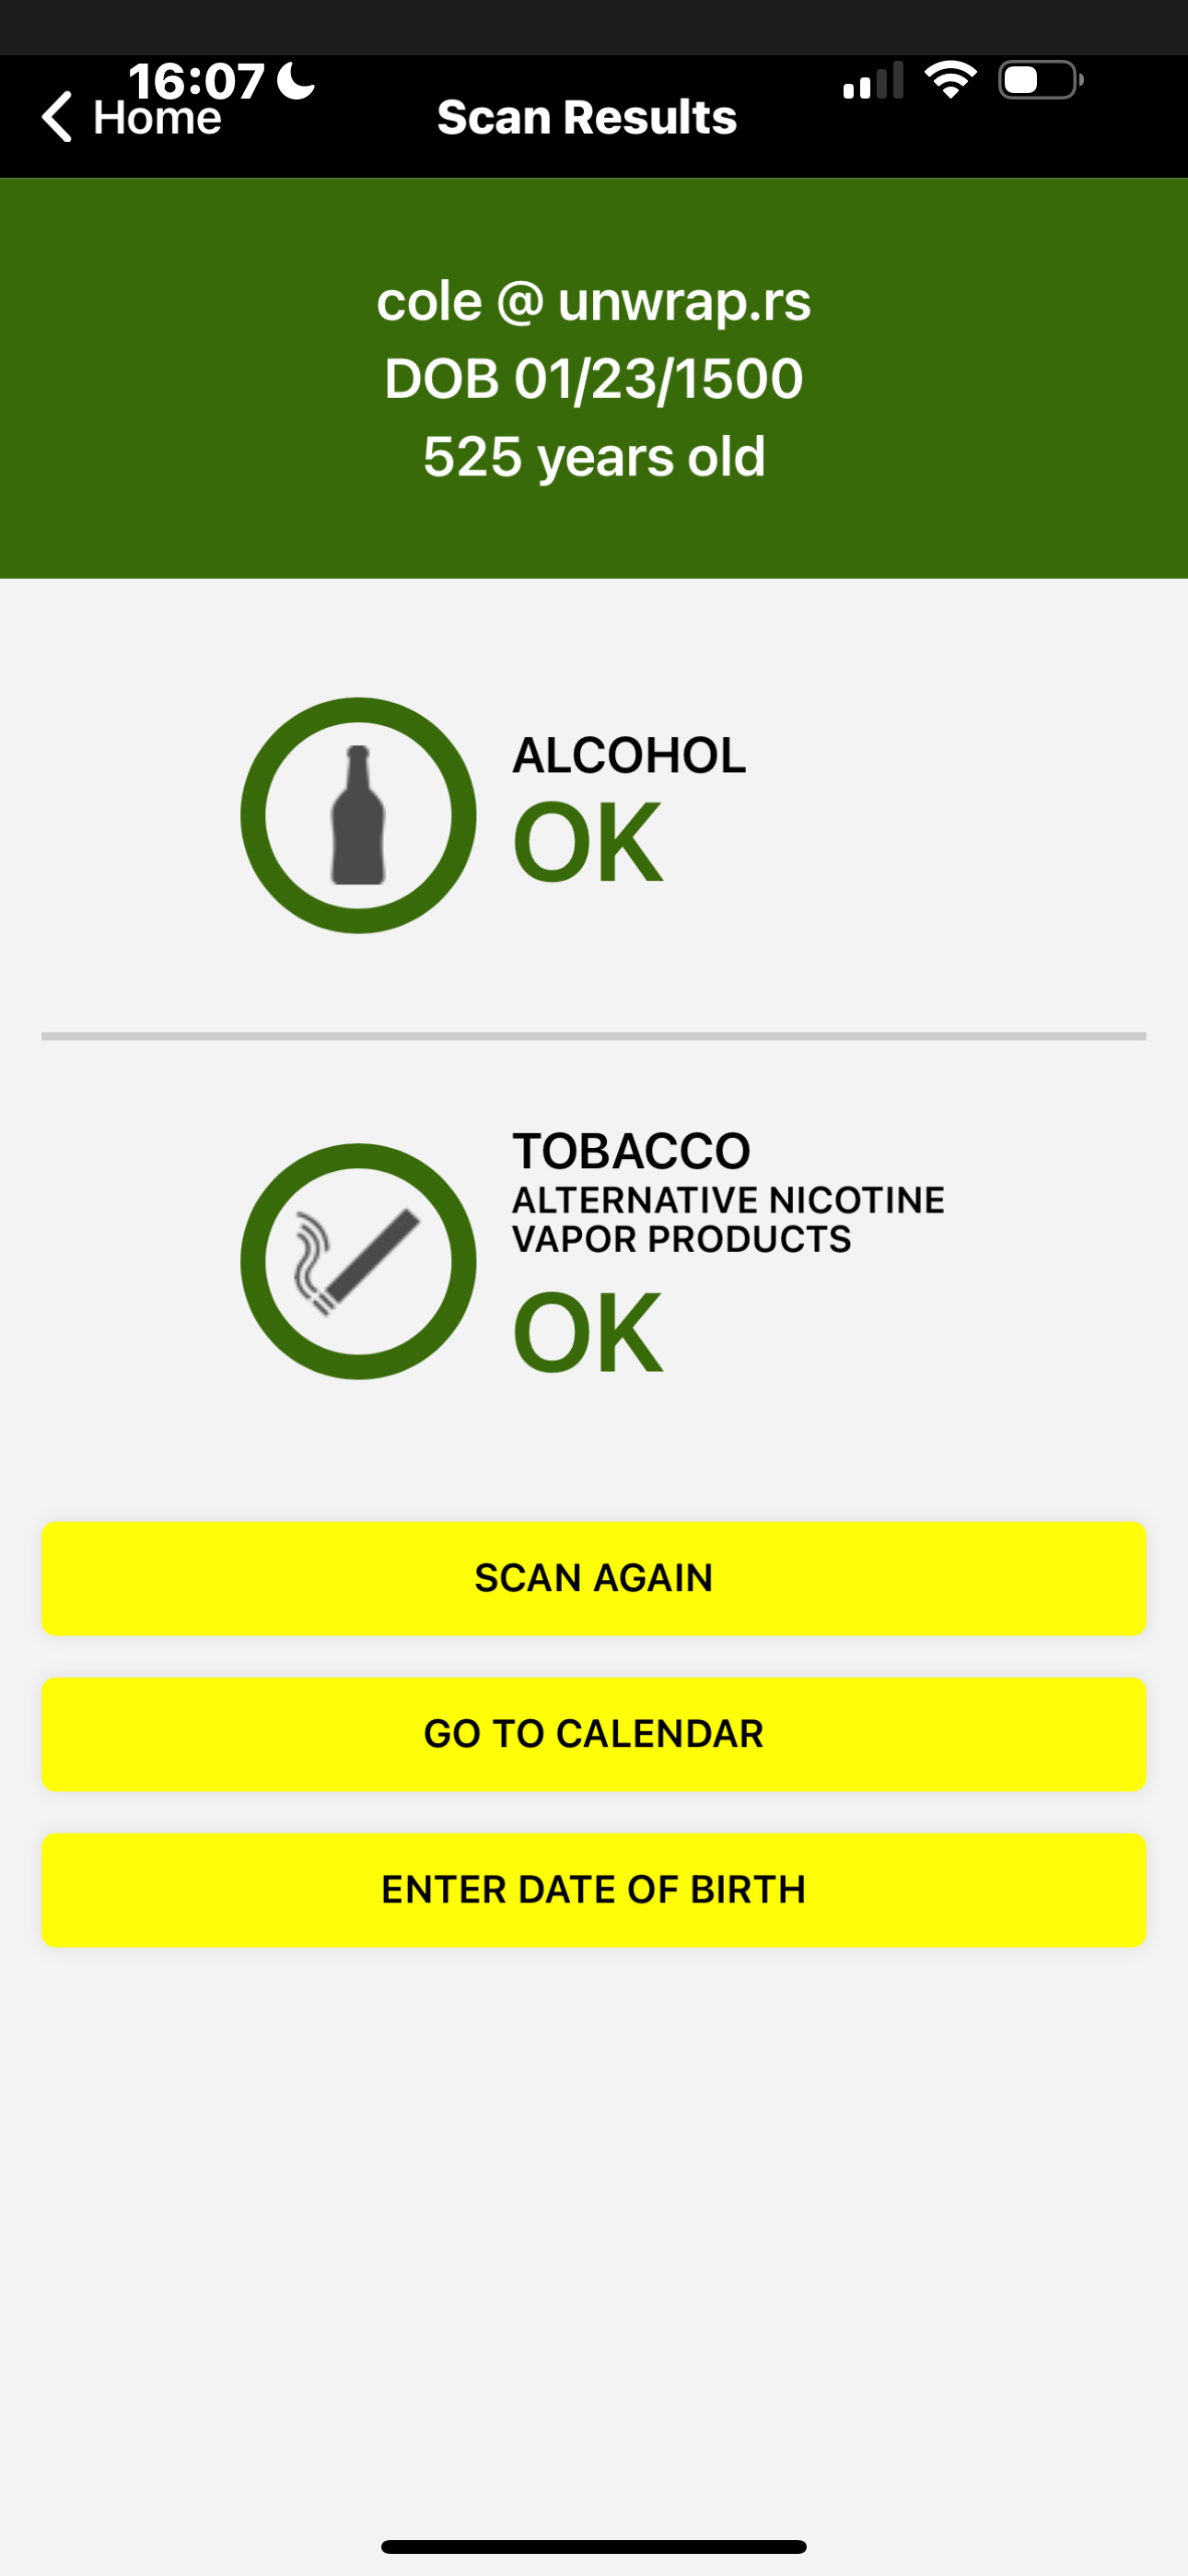 Prova di bypass Missouri ShowMeID```shell
gpg --verify signatures/show_me_id/img.png.asc scan_proof/show_me_id/img.png
Impatto: Bypass completo dell'applicazione ufficiale di verifica dell'identità del Missouri, dimostrando vulnerabilità sistemiche nei sistemi di verifica dell'identità a livello statale.
