 codeyourweb/fastfinder
Risposta agli incidenti - Ricerca rapida di file sospetti

Uno strumento leggero per la risposta agli incidenti, progettato per la caccia alle minacce e il triage forense


FastFinder è un potente e leggero strumento per la risposta agli incidenti, progettato per i professionisti della cybersecurity che conducono caccia alle minacce, analisi forensi in tempo reale e triage degli endpoint. Costruito per le piattaforme Windows e Linux, eccelle nella rapida scoperta di file sospetti utilizzando molteplici criteri di rilevamento.
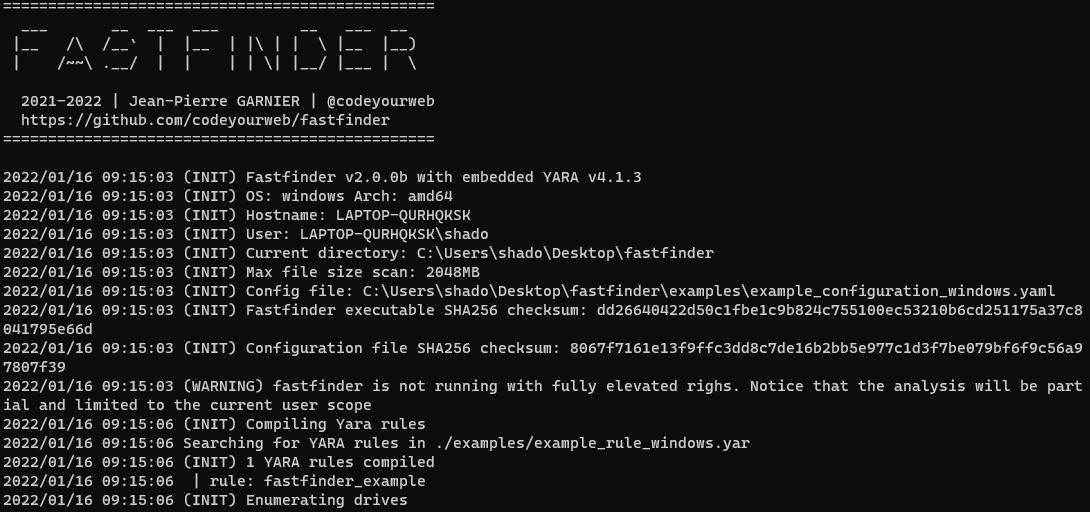 Interfaccia utente di base
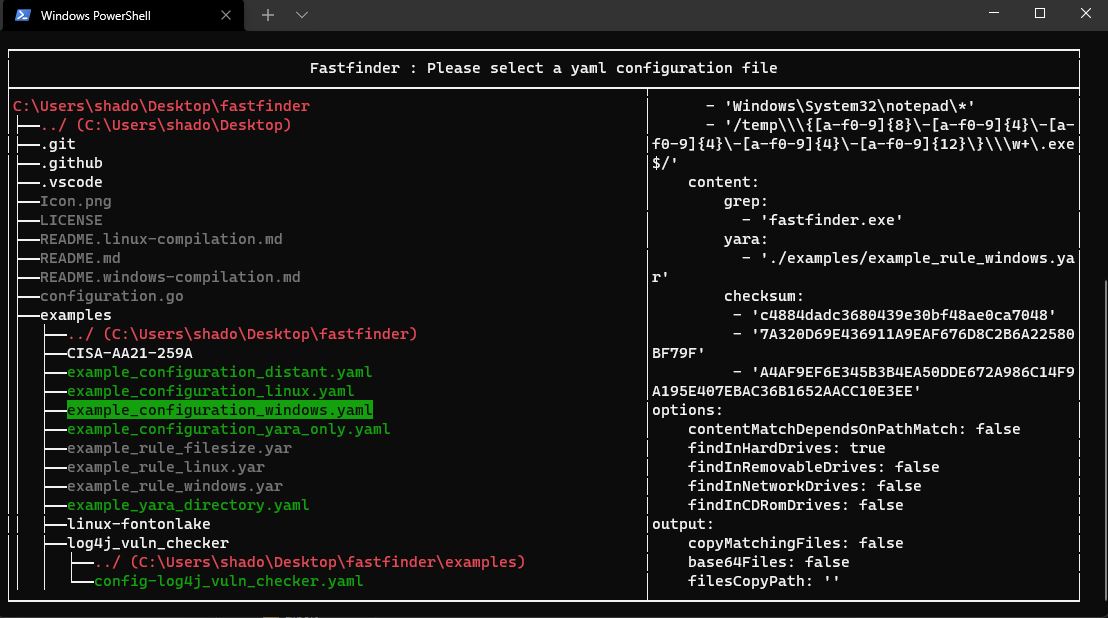 Selezione della configurazione
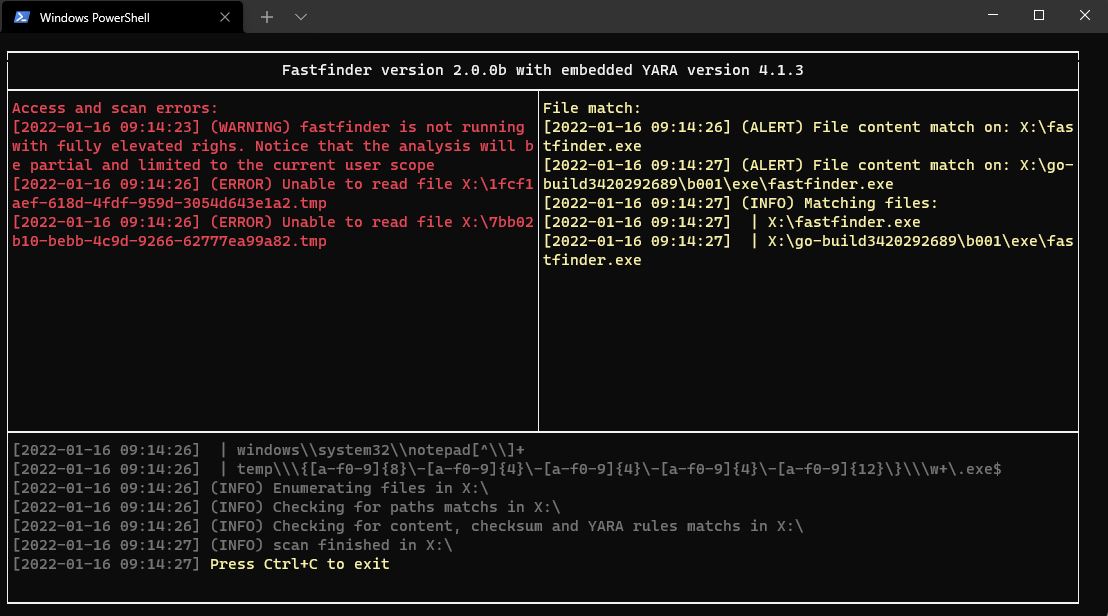 Risultati della scansione e corrispondenze
⚠️ Nota: la compilazione richiede CGO e le dipendenze YARA. Vedi le guide specifiche per piattaforma:
Il modo più semplice per compilare FastFinder senza installare alcuna dipendenza:
# Compila i binari per Linux e Windows
cd docker
make build-binaries

# I binari si troveranno in ./bin/
# - fastfinder-linux-amd64
# - fastfinder-windows-amd64.exe
Esegui FastFinder all'interno di un container Docker con privilegi per scansionare volumi o filesystem montati:
# Costruisci l'immagine runtime (include FastFinder + YARA + editor)
.\docker-helper.ps1 build-runtime

# Esegui la scansione con una directory di configurazione
.\docker-helper.ps1 run-runtime -ConfigPath "C:\percorso\cartella_config" -ScanPath "C:\dati\da\scansionare"

# Modalità shell interattiva (nessuna scansione, solo accesso alla shell)
.\docker-helper.ps1 run-runtime -Interactive
fastfinder [OPZIONI]
| Opzione | Descrizione | Predefinito |
|---|---|---|
-h, --help | Stampa le informazioni di aiuto | |
-c, --configuration <file config yaml> | Percorso del file di configurazione | |
-b, --build <eseguibile output> | Crea un binario standalone con configurazione incorporata (solo architettura x64) | |
-r, --root <Percorso> | Percorso radice della scansione (sovrascrive l'enumerazione delle unità) | |
-s, --silent | Modalità silenziosa - esegue senza finestra o console visibile | |
-v, --verbosity <livelloVerbosity> | Livello di dettaglio del log (1-5) | 3 |
-t, --triage | Modalità di monitoraggio continuo | false |
# Scansione base con file di configurazione
./fastfinder -c config.yaml

# Modalità di monitoraggio continuo
./fastfinder -c config.yaml -t

# Crea eseguibile standalone (solo architettura x64)
./fastfinder -c config.yaml -b standalone_scanner.exe
💡 Suggerimento: FastFinder può funzionare con privilegi utente standard, ma i diritti di amministratore forniscono accesso a tutti i file di sistema.
Gli esempi di configurazione sono disponibili qui. Ecco un esempio completo di configurazione vuota. Non è necessario implementare ogni attributo se non si utilizza tutto.

