

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
WindowSpy — Cobalt Strike Beacon Object File per la sorveglianza utente automatizzata e mirata. Attiva screenshot o azioni personalizzate quando vengono rilevati titoli di finestre specifici (es. login, VPN), riducendo il rumore e migliorando la furtività. | Kitploit
Strumenti/GitHubGitHub/codextf2/windowspy
Post-ExploitRed Teaming
GitHubcodextf2/windowspy

WindowSpy

Cobalt Strike Beacon Object File per la sorveglianza utente automatizzata e mirata. Attiva screenshot o azioni personalizzate quando vengono rilevati titoli di finestre specifici (es. login, VPN), riducendo il rumore e migliorando la furtività.

Vedi Repository
28439301 anno faRevisionato da Kitploit
Condividi

WindowSpy 👀

WindowSpy è un Cobalt Strike Beacon Object File progettato per la sorveglianza mirata degli utenti. L'obiettivo di questo progetto era attivare capacità di sorveglianza solo su determinati target, ad esempio pagine di login del browser, documenti riservati, login VPN, ecc. Lo scopo era aumentare la furtività durante la sorveglianza dell'utente prevenendo il rilevamento dell'uso ripetuto di capacità di sorveglianza come gli screenshot. Inoltre, fa risparmiare tempo al red team nell'esaminare molte pagine di dati di sorveglianza dell'utente, che verrebbero prodotti se keylogging/screenwatch fossero sempre in esecuzione.
Come funziona

image

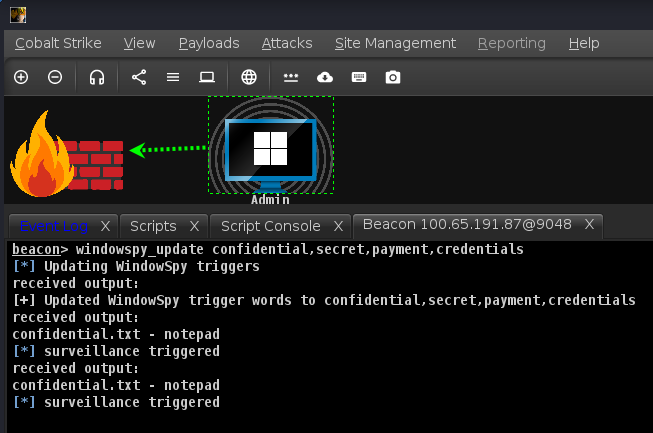
Ogni volta che un beacon effettua il check-in, il BOF viene eseguito sul target. Il BOF include un elenco predefinito di stringhe comuni nei titoli di finestre utili, ad esempio login, administrator, control panel, vpn, ecc. Puoi personalizzare questo elenco e ricompilare autonomamente. Enumera le finestre visibili e confronta i titoli con l'elenco di stringhe; se vengono rilevati, attiva una funzione aggressorscript locale definita in WindowSpy.cna chiamata spy(). Di default, esegue uno screenshot. Puoi personalizzare questa funzione come preferisci, ad esempio keylogging, WireTap, webcam, ecc.

La funzione spy() ha 1 argomento, $1 è l'ID del beacon che l'ha attivata.

Installazione

  1. carica lo script WindowSpy.cna in Cobalt Strike
  2. Aggiorna le tue parole chiave, ad esempio windowspy_update confidential,secret,password

Compilazione dal sorgente

  1. apri il file di soluzione WindowSpy.sln in Visual Studio
  2. Compila per il BOF target (x64/x86)

Utilizzo

  1. Lascialo in esecuzione. Dovrebbe eseguirsi automaticamente a ogni check-in del beacon e attivarsi di conseguenza.

L'ho creato perché mi annoiavo e stavo giocando con la sorveglianza degli utenti. Se ci sono bug, apri un issue. Se ci sono problemi con il design, sentiti libero di aprire un issue anche per quello.

Disclaimer

il solito disclaimer, non sono responsabile per eventuali crimini contro l'umanità che potresti commettere o guerre nucleari che potresti causare usando questo pezzo di codice mal scritto.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




