

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Nethive-Project — Infrastruttura SIEM e CVSS ristrutturata e collaborativa. Presentato a Blackhat Asia Arsenal 2020. | Kitploit
Strumenti/GitHubGitHub/chrisandoryan/nethive-project
Scanner di VulnerabilitàSicurezza WebMachine LearningRilevamento IntrusioniAnalisi dei Log
GitHubchrisandoryan/nethive-project

Nethive-Project

Infrastruttura SIEM e CVSS ristrutturata e collaborativa. Presentato a Blackhat Asia Arsenal 2020.

Vedi Repository
51463 anni faNon ancora revisionato
Condividi

Nethive-Project


nethive-logo

Sistema di monitoraggio a latenza da zero a bassa

Funzionalità • Installazione • Avvio rapido • Contributori • Guida utente

Il Progetto Nethive fornisce un'infrastruttura di Security Information and Event Management (SIEM) potenziata da misurazioni automatiche CVSS.
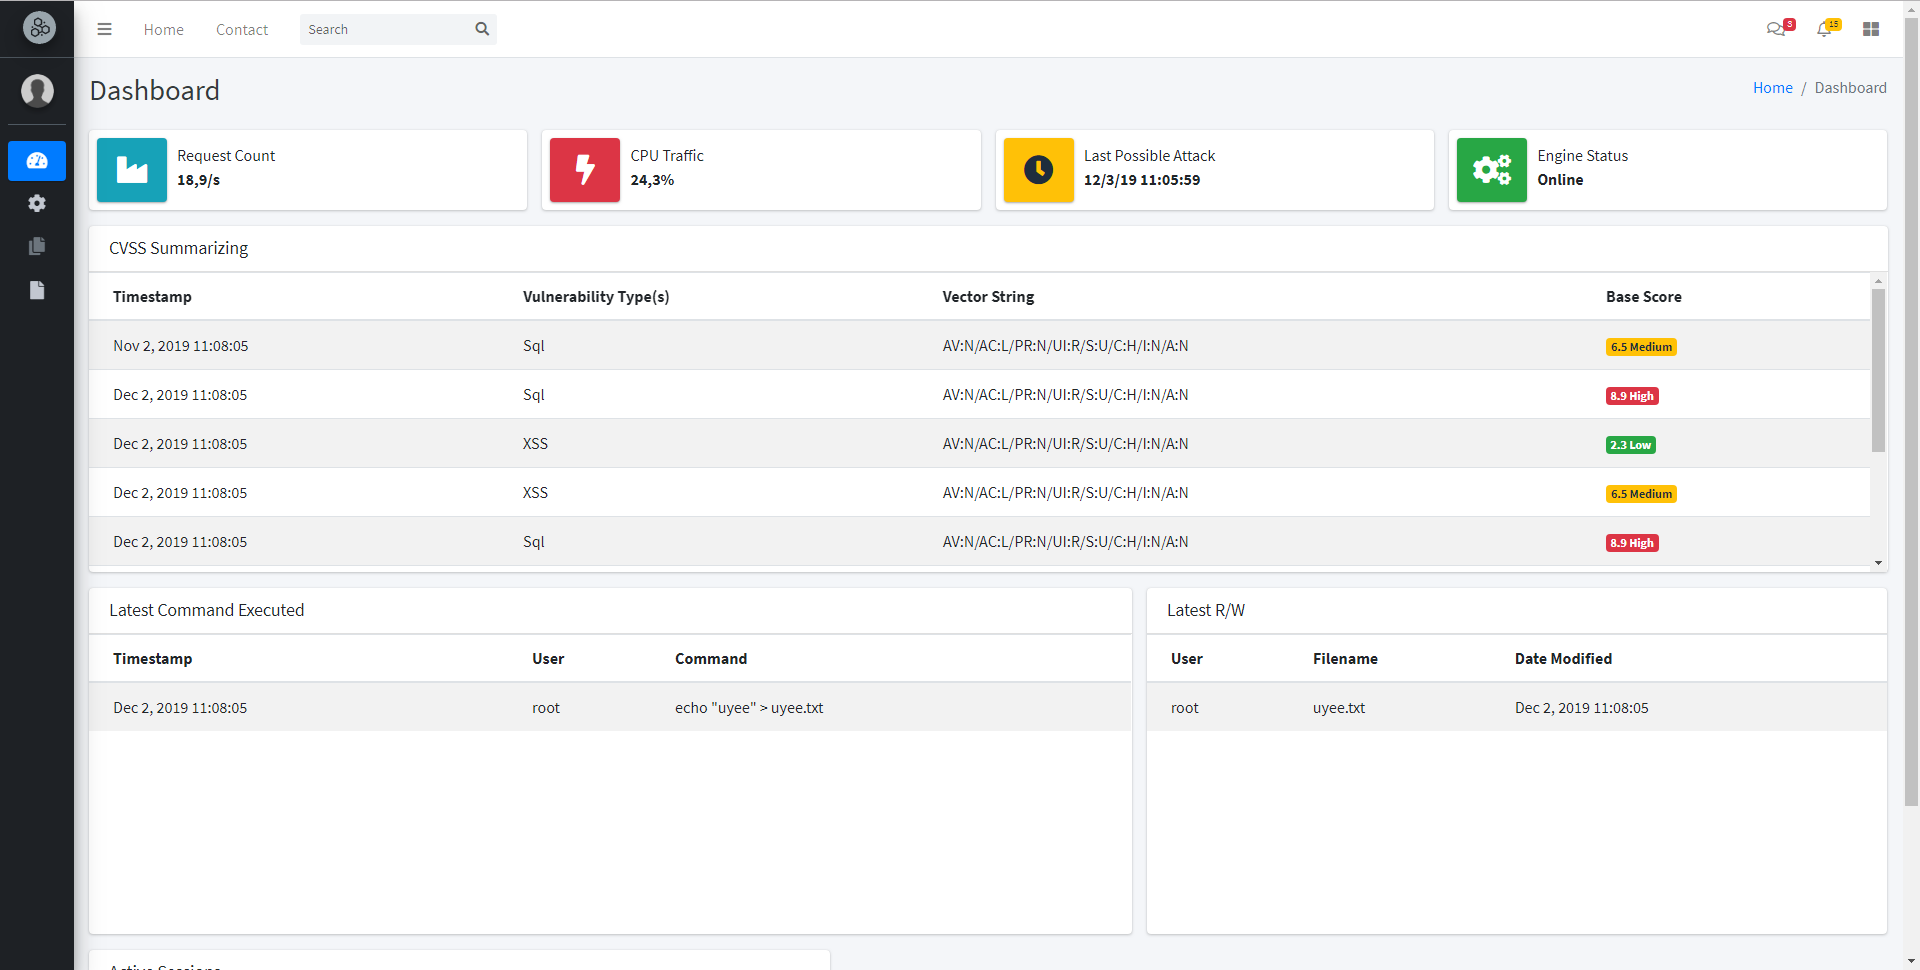
Dashboard Preview

Funzionalità

  • Rilevamento di SQL Injection basato su Machine Learning
  • Rilevamento XSS lato server basato su XSS Auditor di Chrome
  • Rilevamento post-sfruttamento basato su Auditbeat
  • Tracciatore della cronologia dei comandi Bash
  • Misurazione CVSS sugli attacchi rilevati
  • Archiviazione dei log in tempo reale basata su Elasticsearch e Logstash
  • Monitoraggio di base del sistema
  • Interfaccia dashboard ricca di funzionalità
  • Notifica di attività sospette via email

Installazione

Prima dell'installazione, assicurati di installare i prerequisiti.

Puoi installare Nethive dal gestore di pacchetti PyPi usando il seguente comando:

[Prossimamente!]

oppure

Puoi installare Nethive usando il repository più recente:

$ git clone https://github.com/chrisandoryan/Nethive-Project.git
$ cd Nethive-Project/
$ sudo bash install.sh
$ sudo pip3 install -r requirements.txt

Assicurati che tutte le dipendenze siano installate se qualcuno dei passaggi precedenti fallisce. Per informazioni più dettagliate, consulta la guida all'installazione.
Avvio rapido

Start Nethive

  1. Scarica e avvia il container docker nethive-cvss

    $ git clone https://github.com/Falanteris/docker-nethive-cvss/
    $ cd docker-nethive-cvss/
    $ docker build -t nethive-cvss .
    $ ./cvss
    
  2. Avvia Nethive e copia la configurazione predefinita

    $ cd Nethive-Project/
    $ cp .env.example .env
    
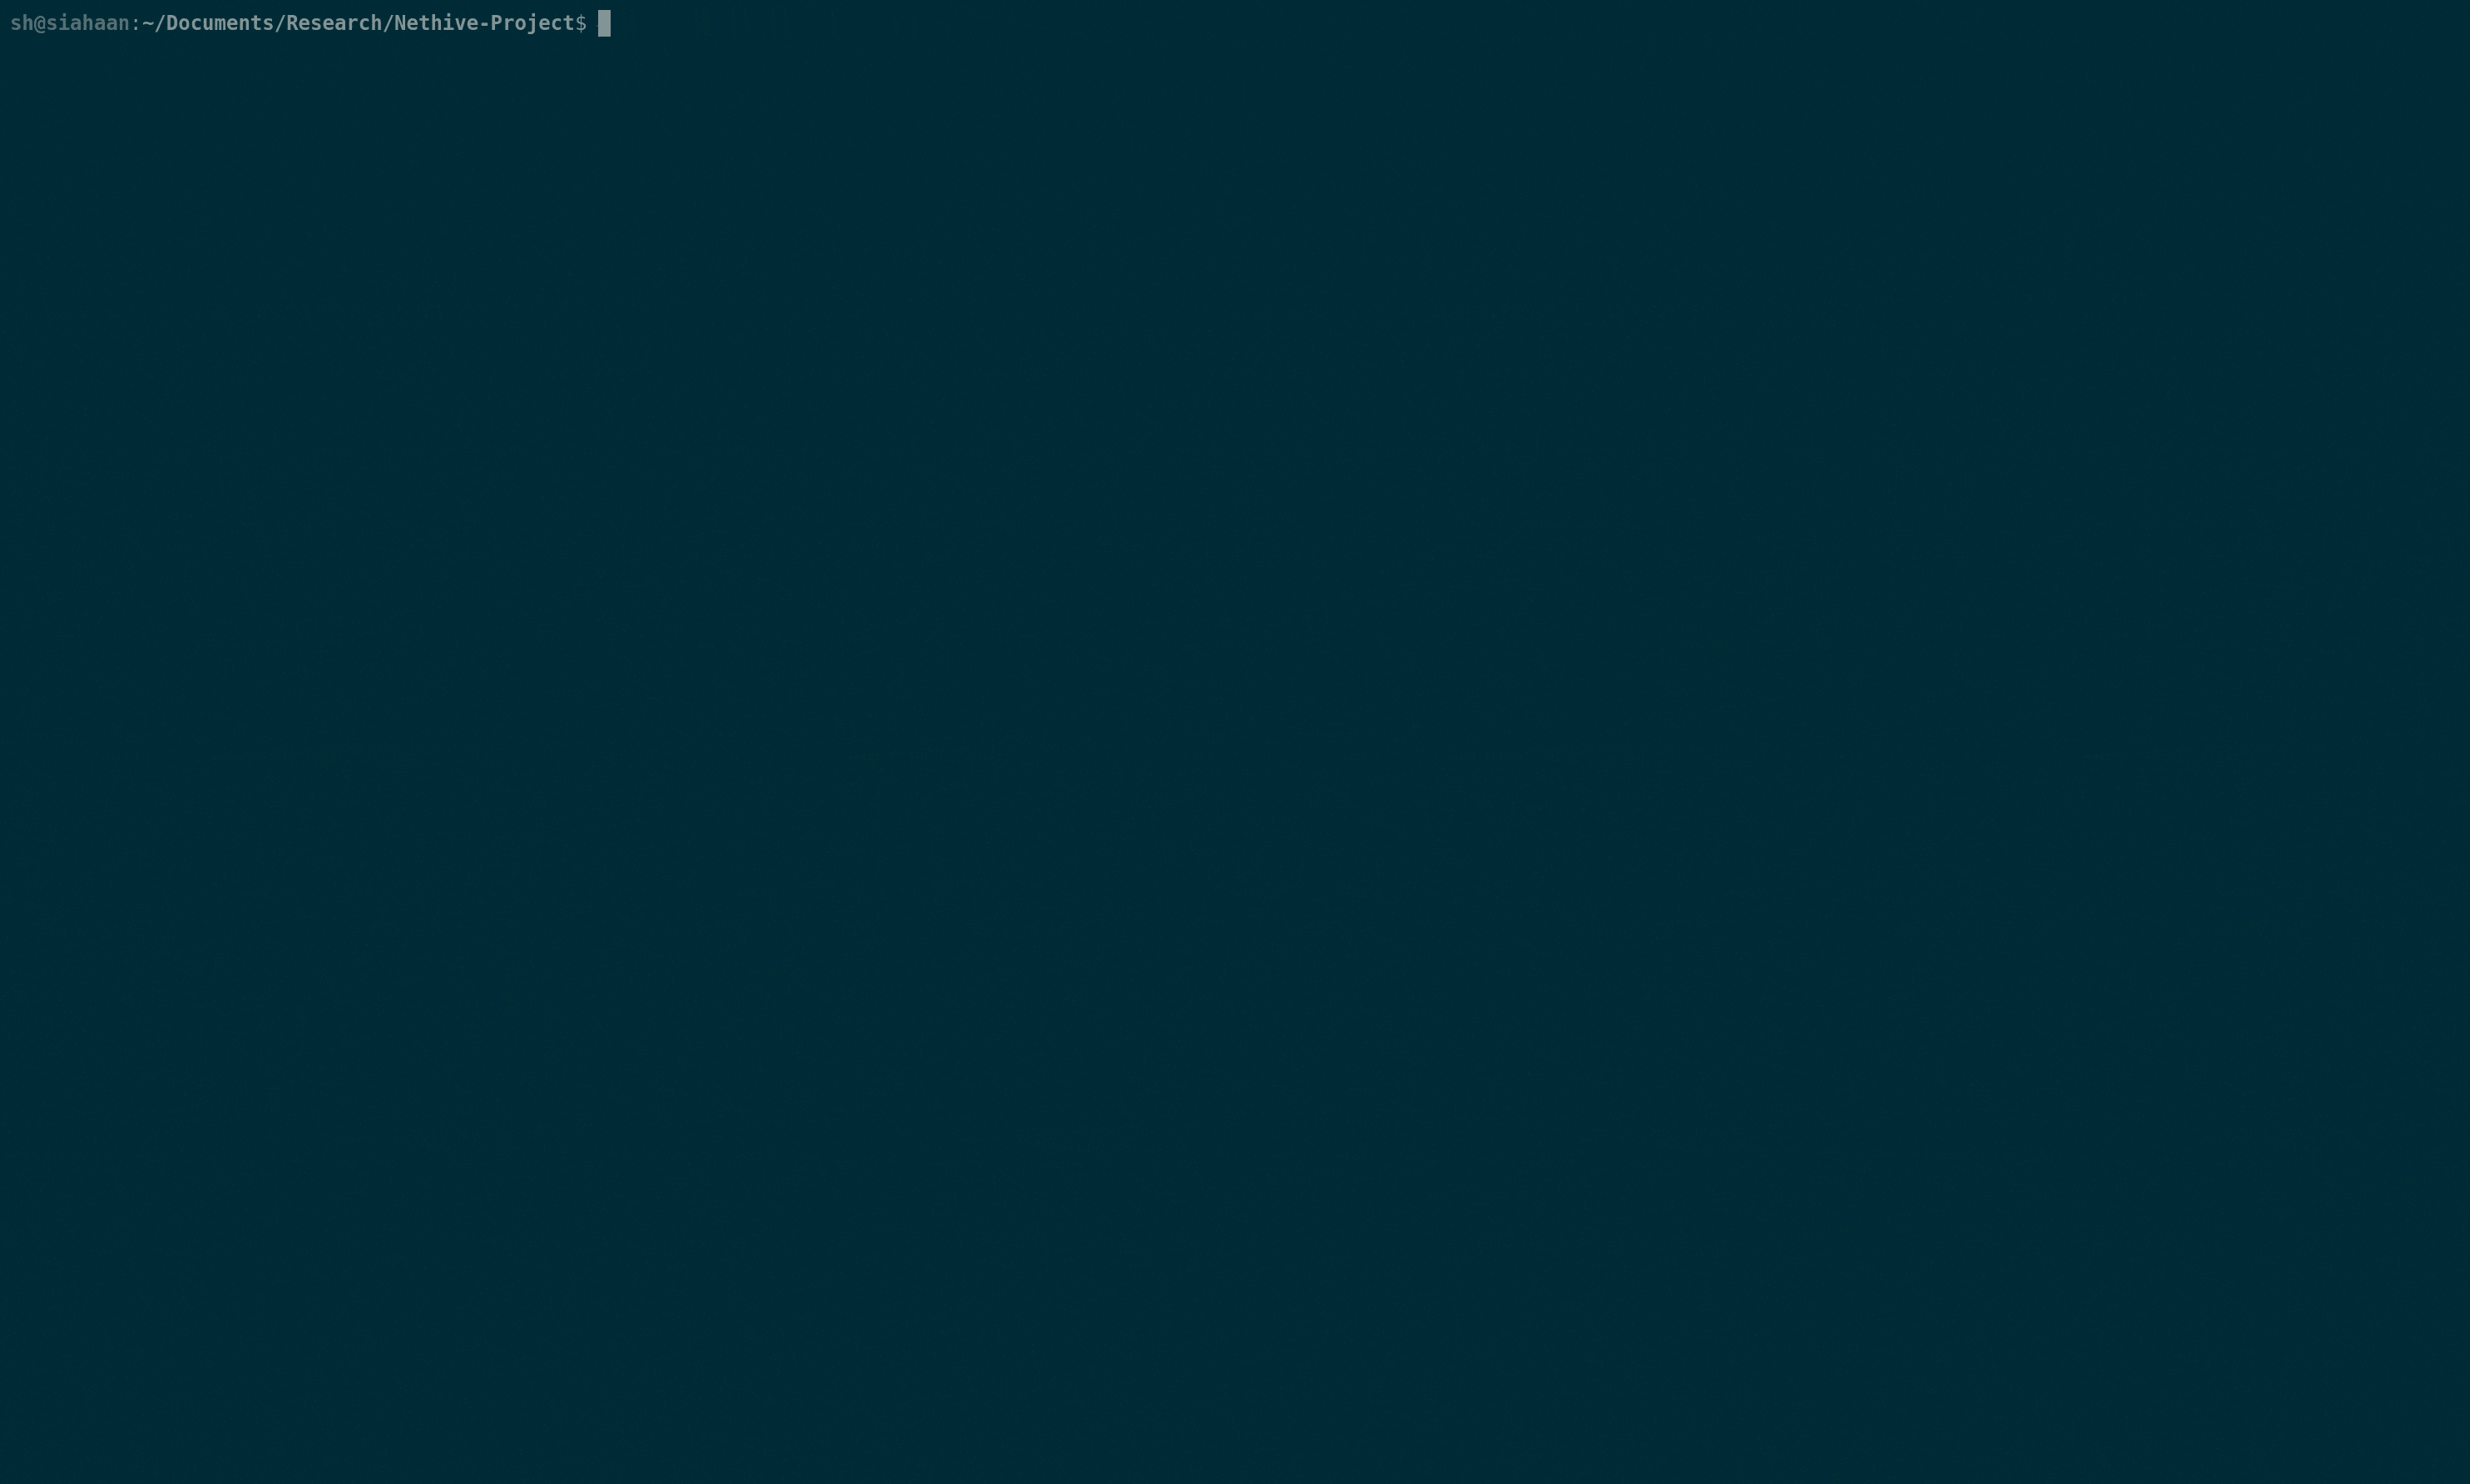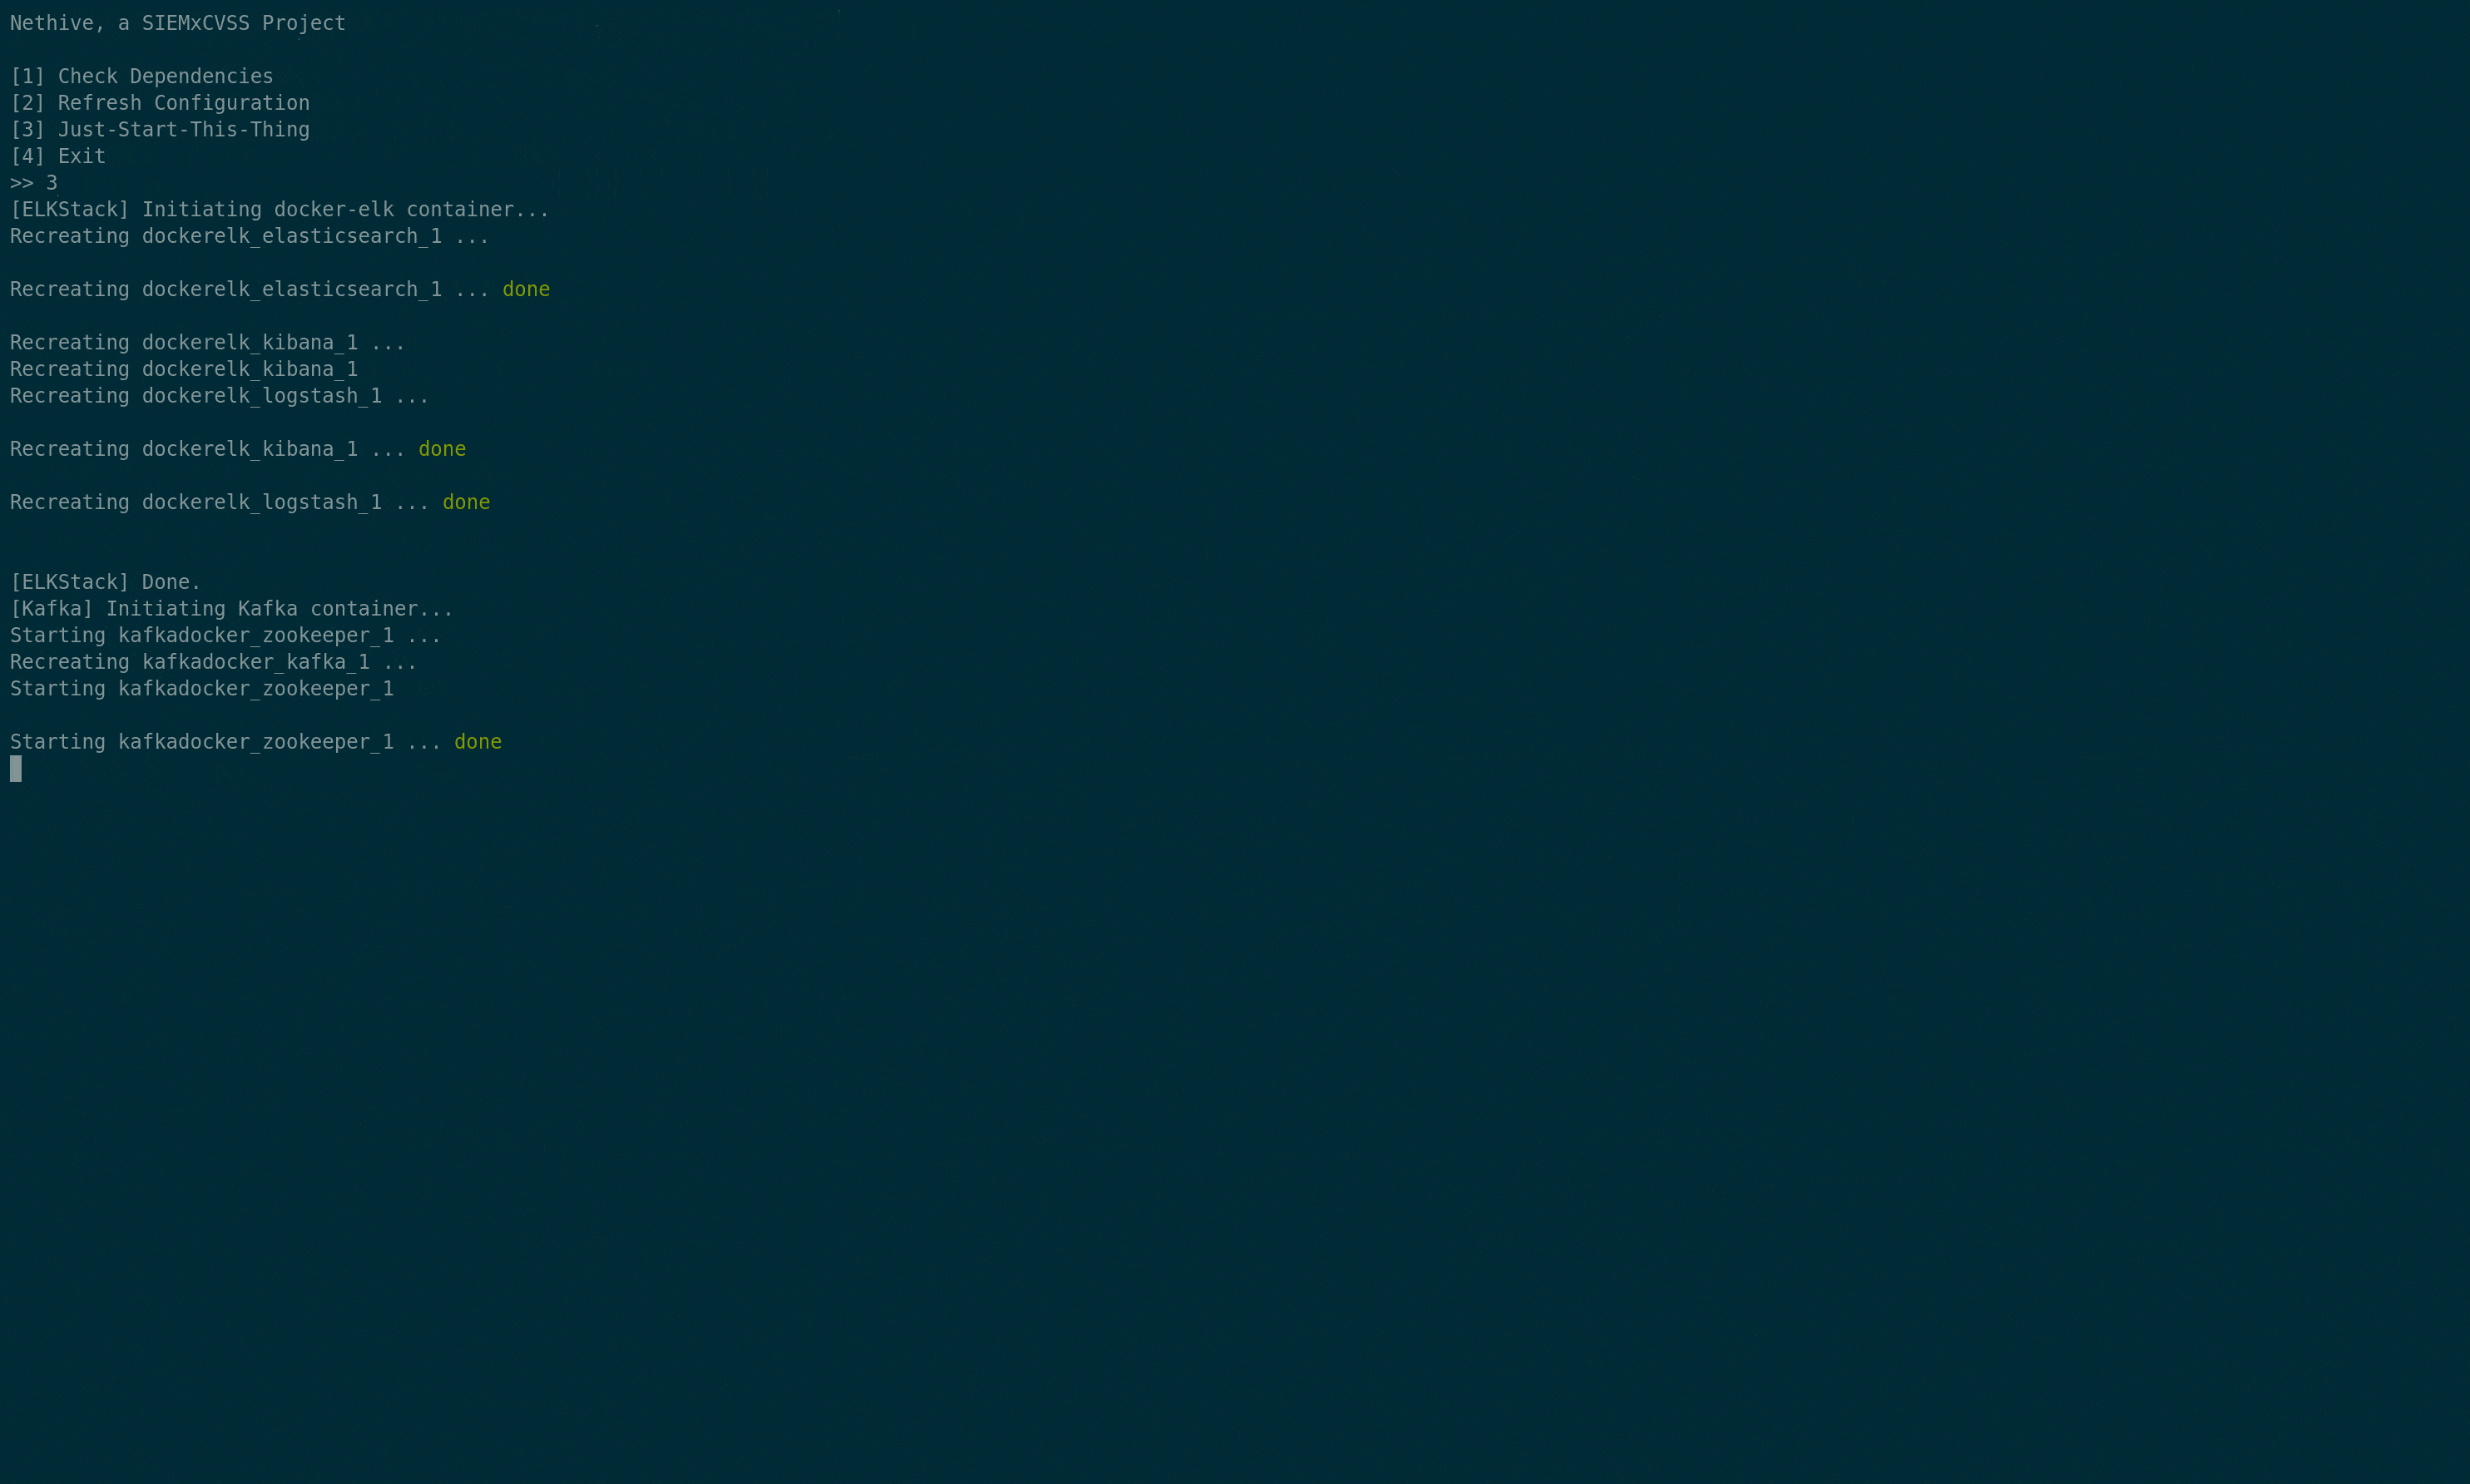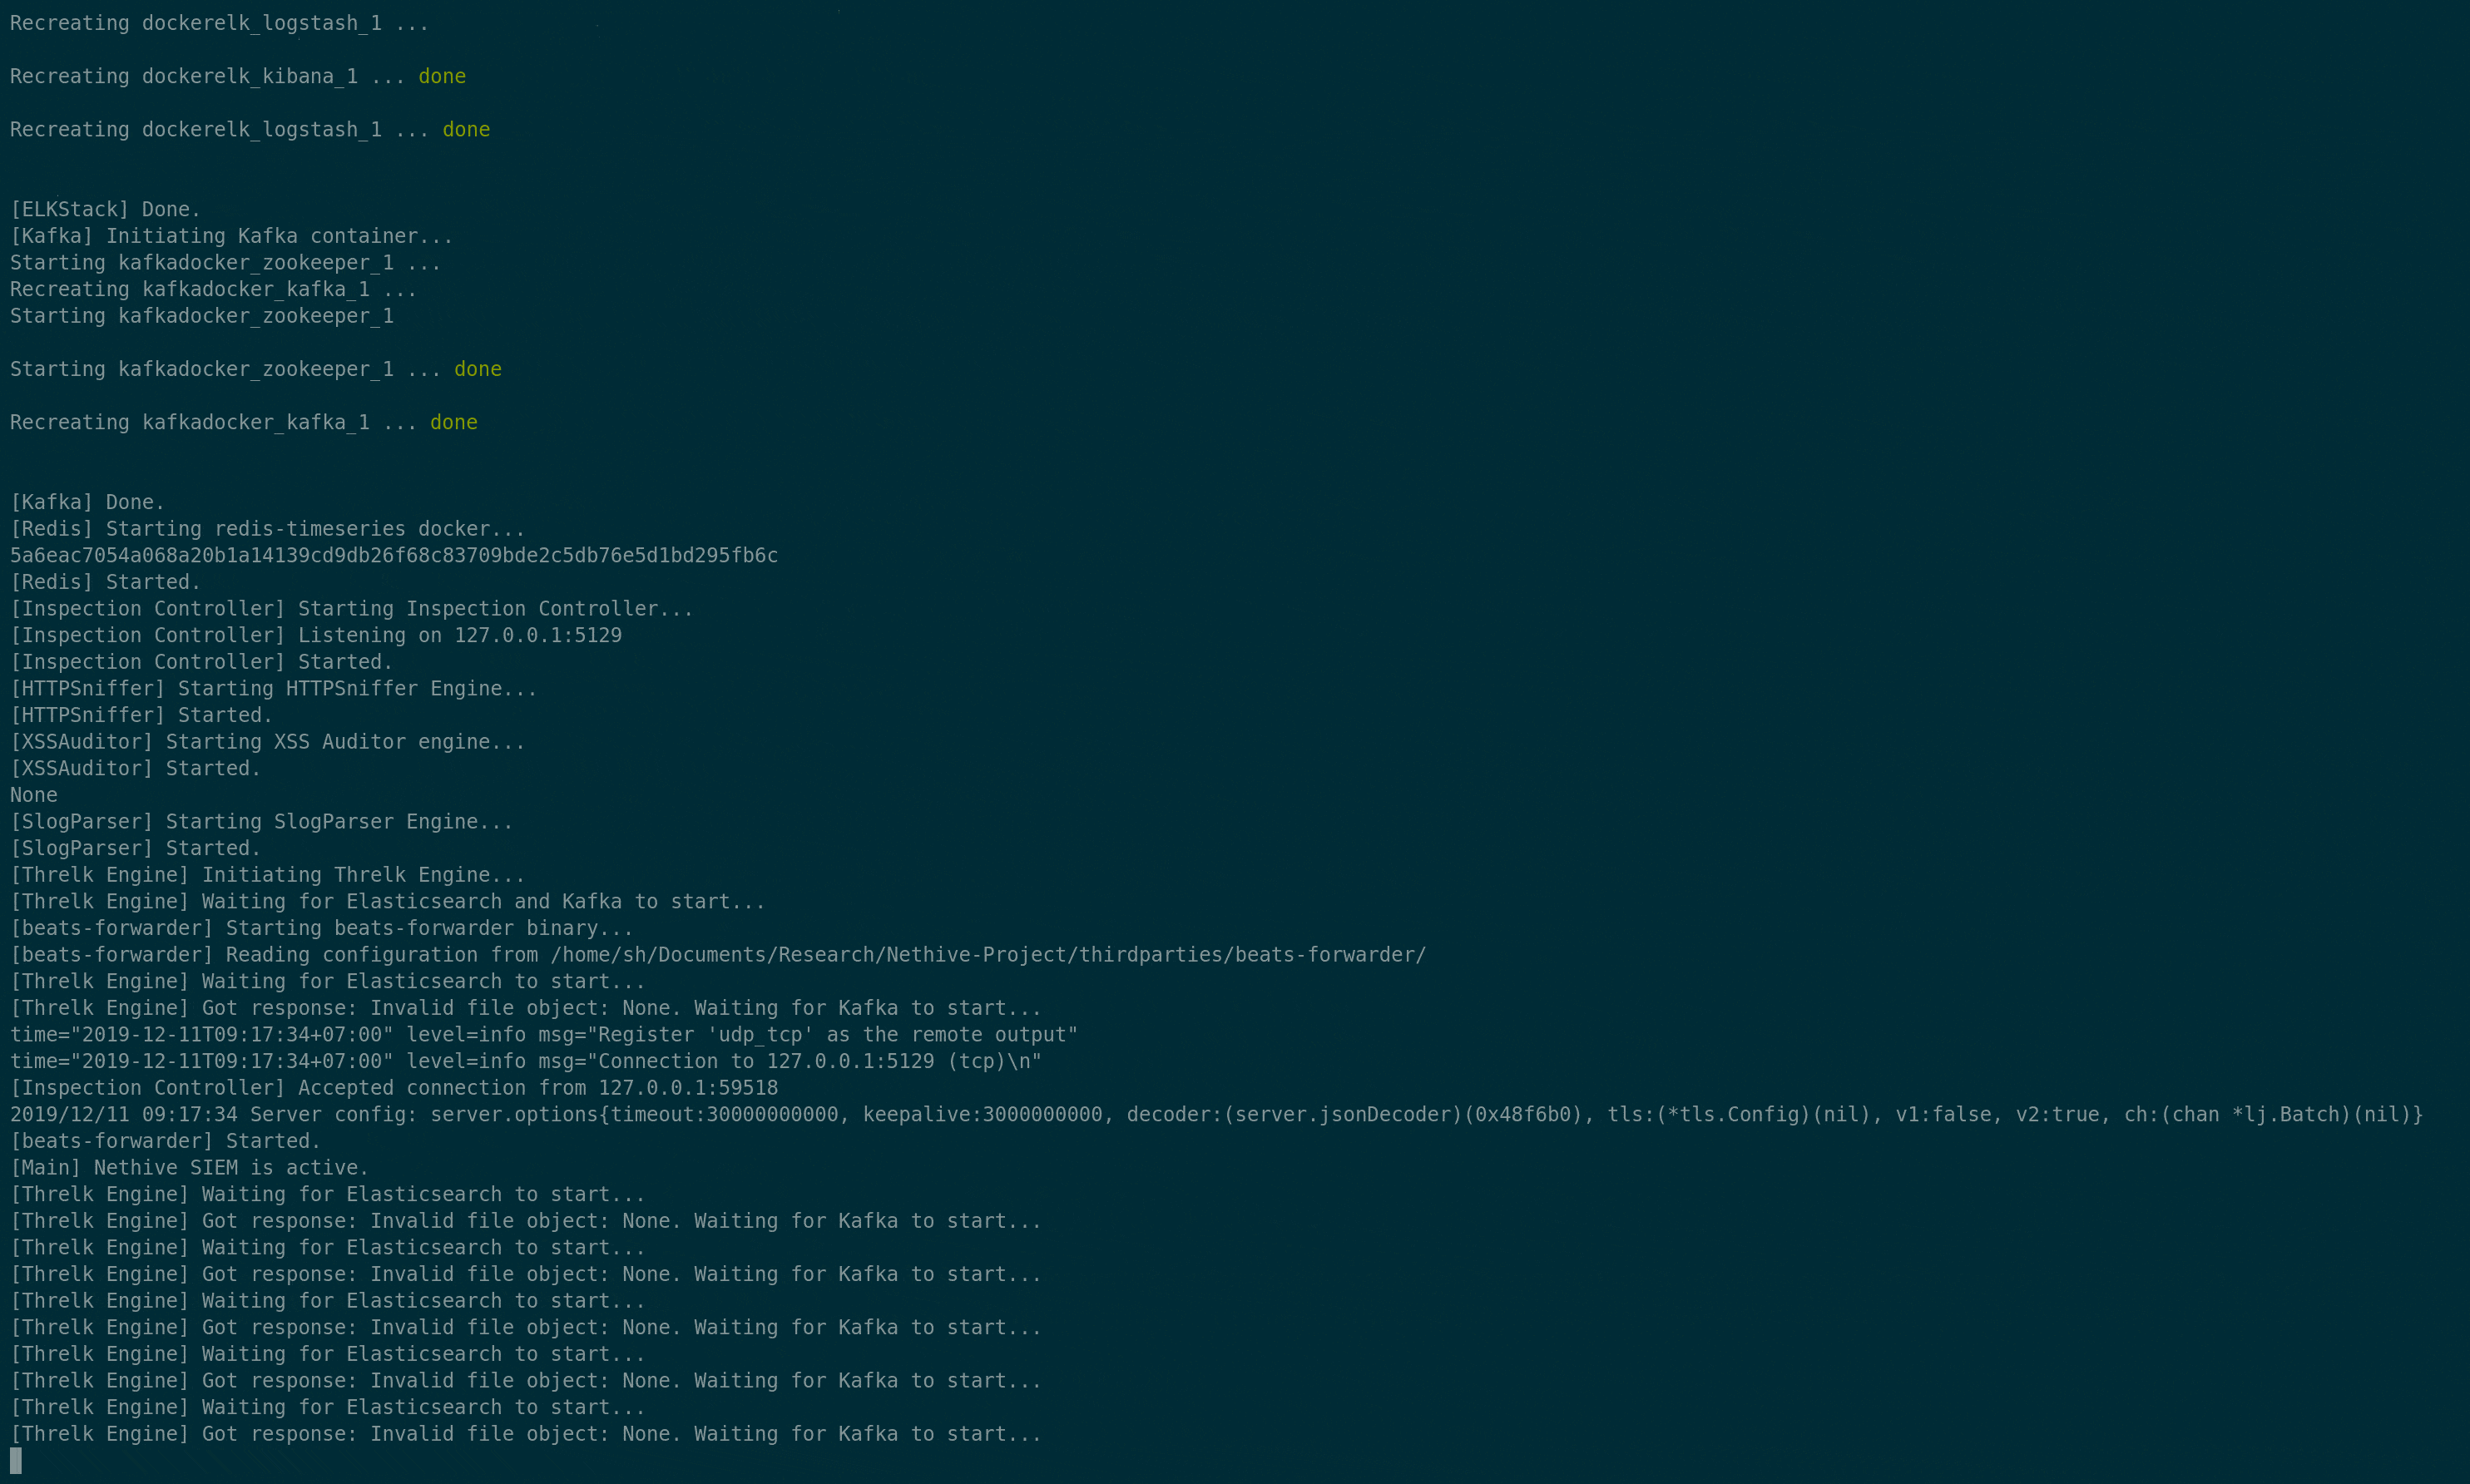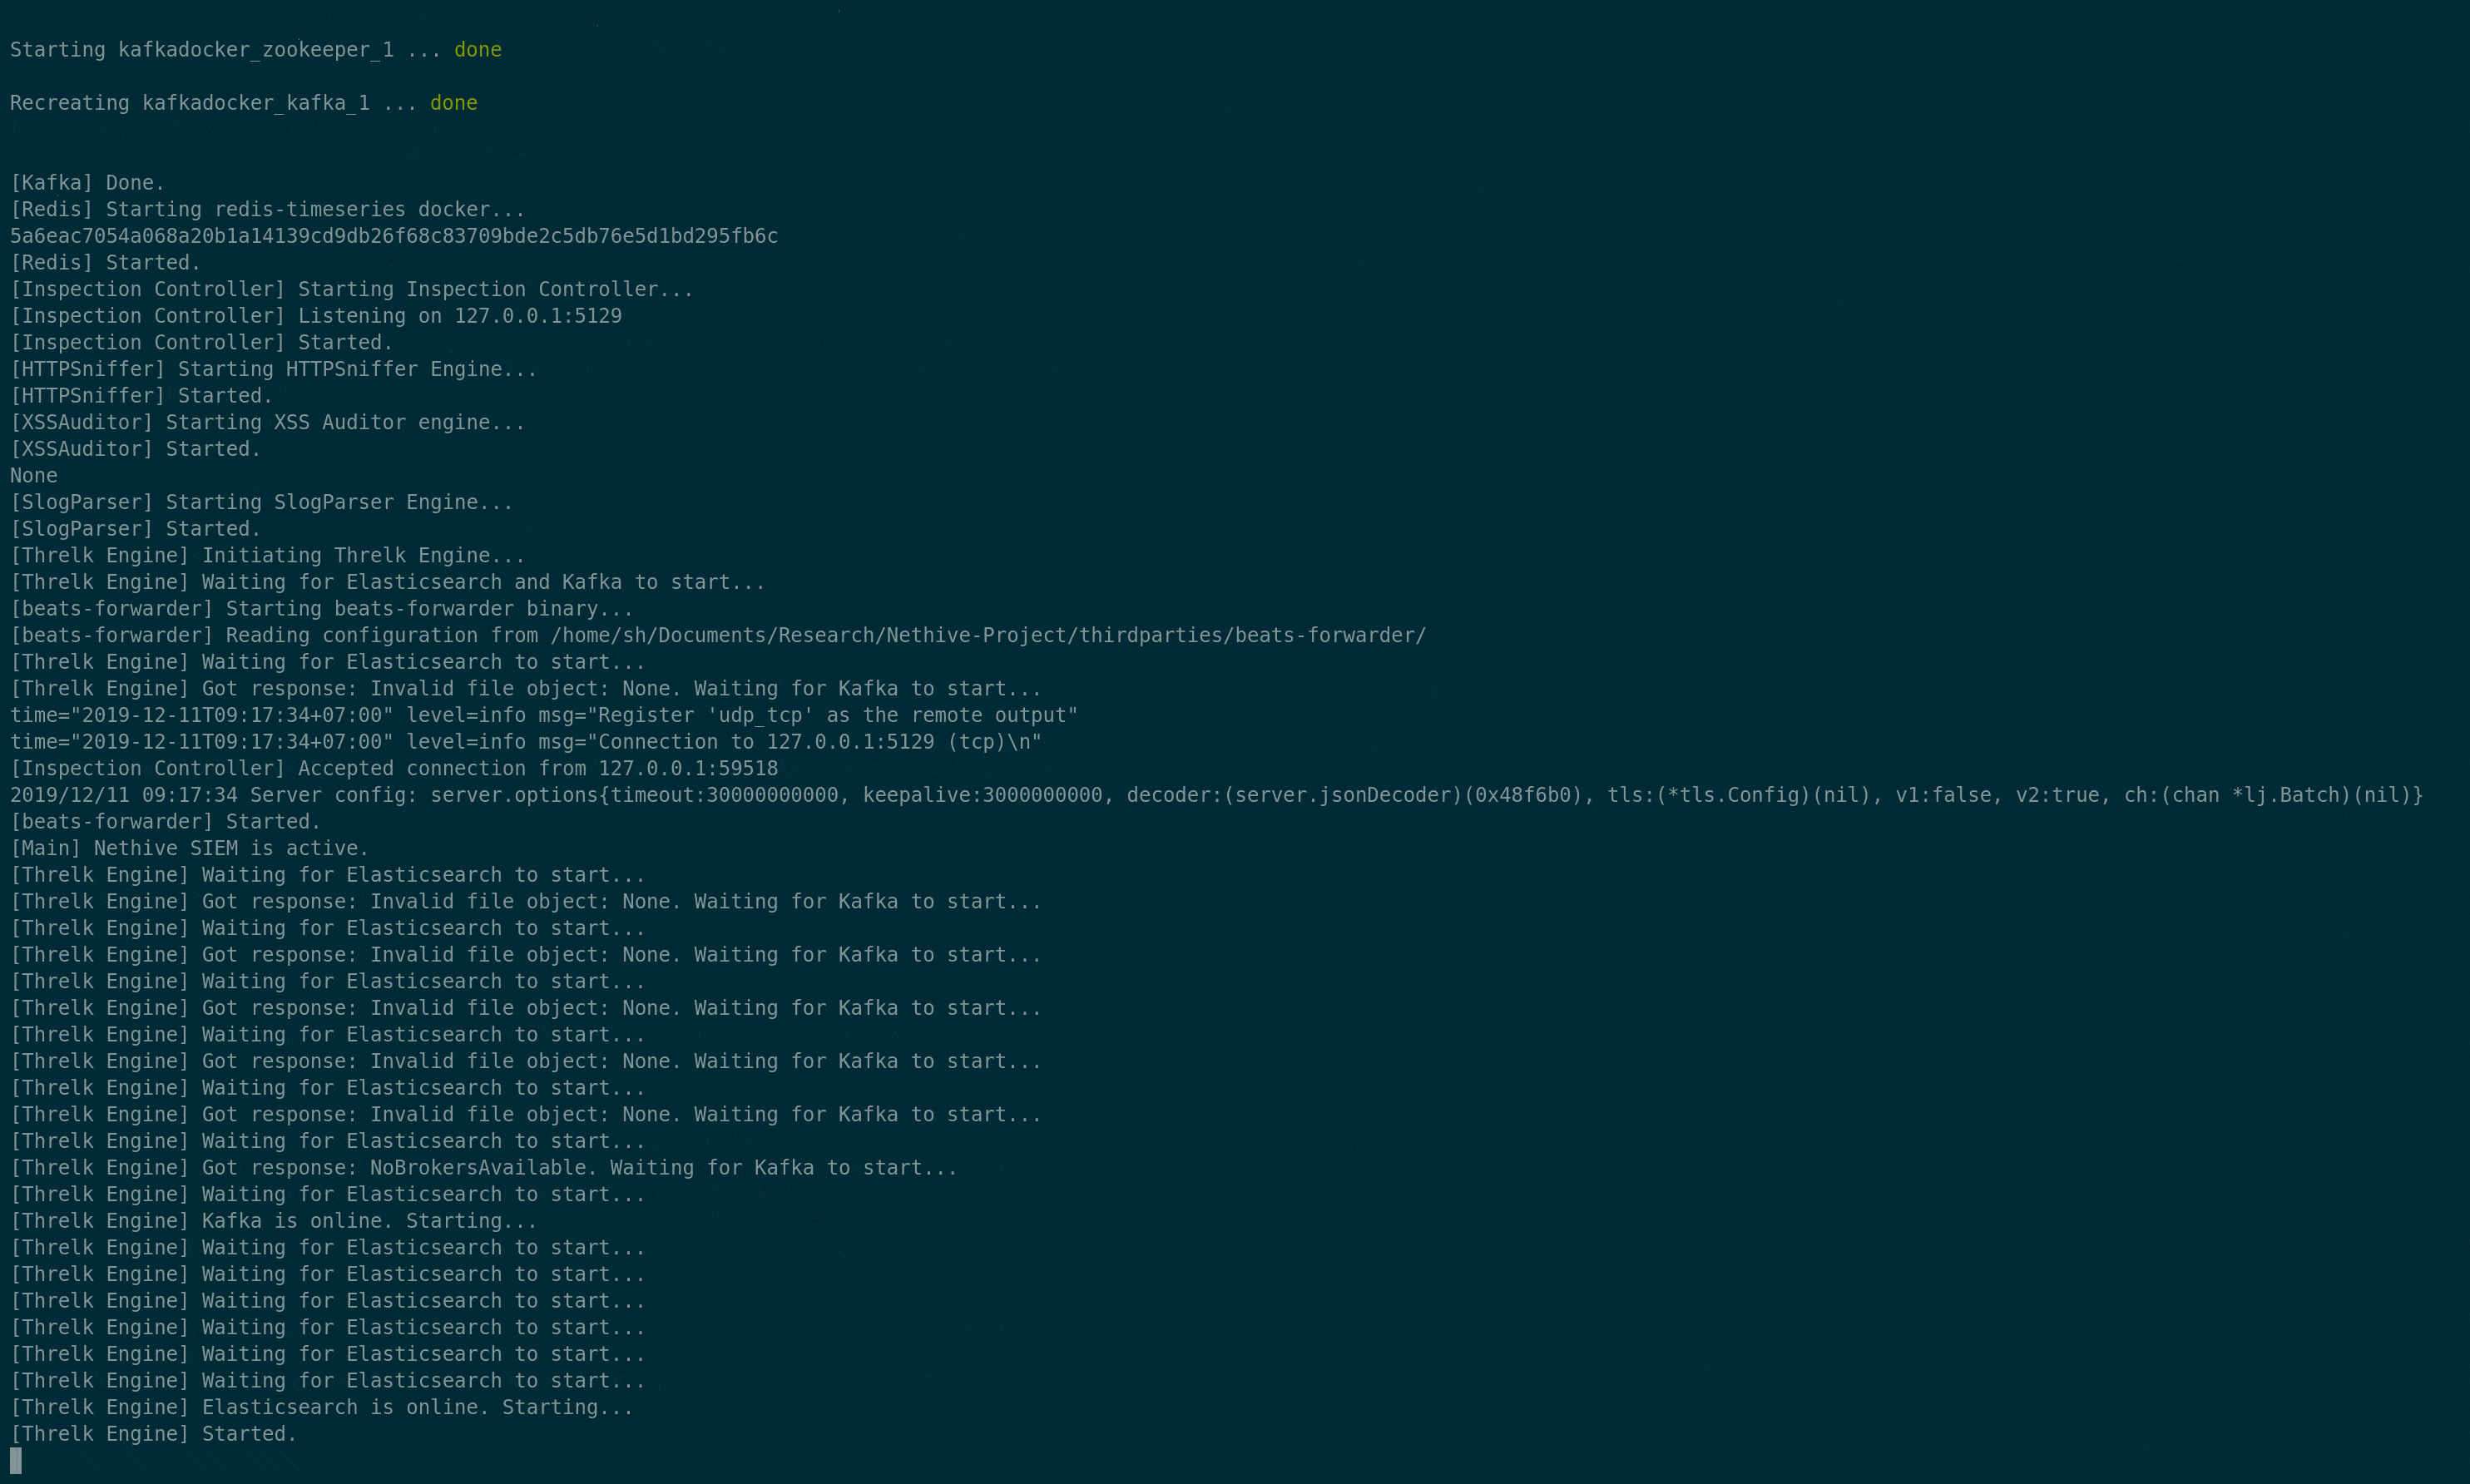
  3. Attiva tutti i motori di elaborazione di Nethive: $ sudo python3 main.py .
    Al prompt del menu, scegli [3] Just-Run-This-Thing, quindi attendi l'inizializzazione dei motori.

  4. Avvia il server UI di Nethive

    $ cd Nethive-Project/dashboard/
    $ npm install && npm start
    
  5. Vai su http://localhost:3000/

Contributori

  • Chrisando Ryan LinkedIn
  • Rayhan Rabiul Tsani LinkedIn
  • Vandevlin Alfonso Wibawa LinkedIn
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






