
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CopyFail-for-dummies — Note di ricerca e proof-of-concept per la CVE-2026-31431 del kernel Linux, che documentano il bug di corruzione della page cache in AF_ALG splice() con artefatti sorgente e un diagramma. | Kitploit
Strumenti/GitHubGitHub/chernstepanov/copyfail-for-dummies
Analisi delle VulnerabilitàExploitAnalisi di BinariPaper e RicercaApprendimento e Formazione
GitHubchernstepanov/copyfail-for-dummies

CopyFail-for-dummies

Note di ricerca e proof-of-concept per la CVE-2026-31431 del kernel Linux, che documentano il bug di corruzione della page cache in AF_ALG splice() con artefatti sorgente e un diagramma.

Vedi Repository
144 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Copy Fail / CVE-2026-31431 — Note di Ricerca

Panoramica

Questo repository contiene un diagramma tecnico ripulito e note di supporto per la vulnerabilità del kernel Linux comunemente nota come Copy Fail e tracciata come CVE-2026-31431.

Lo scopo di questo materiale è:

  • spiegare il meccanismo del bug a livello di sistema;
  • documentare la relazione tra AF_ALG, algif_aead, splice(), le pagine supportate da file e la corruzione della page cache;
  • fornire un diagramma pronto per la pubblicazione per report, case study e briefing difensivi.

Questo repository non è una guida allo sfruttamento.

In termini pratici, il repository espande e documenta il proof-of-concept pubblico minimizzato originale di copy.fail in una forma non minimizzata più ispezionabile, inclusa una variante orientata al binario C++. I materiali inclusi sono destinati esclusivamente a sistemi a 64 bit.


Come funziona

Ad alto livello, il problema è legato alla nel percorso .

gestione in-place difettosa
algif_aead

La catena concettuale importante è:

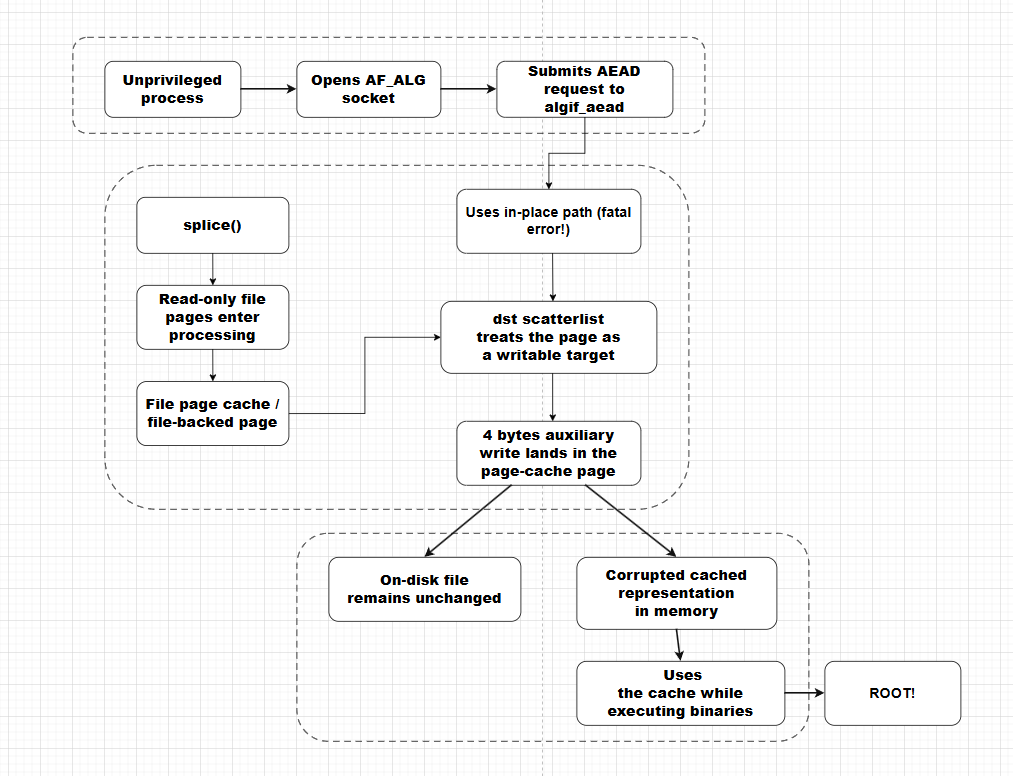
  1. un processo locale non privilegiato interagisce con l'API crittografica del kernel tramite AF_ALG;
  2. una richiesta AEAD viene inviata a algif_aead;
  3. le pagine supportate da file possono entrare nella catena di elaborazione attraverso un percorso zero-copy che coinvolge splice();
  4. viene selezionato un percorso in-place difettoso in cui una pagina può essere trattata come destinazione scrivibile;
  5. una piccola scrittura ausiliaria finisce nella pagina supportata dalla page cache;
  6. il file su disco rimane invariato, ma la rappresentazione in memoria nella cache viene corrotta;
  7. l'esecuzione successiva può consumare la rappresentazione corrotta nella cache invece dei contenuti puliti su disco.

Il punto analitico centrale è la divergenza tra:

  • il file su disco invariato, e
  • la rappresentazione modificata nella cache in memoria.

Diagramma Copy Fail


Cosa contiene questo repo

  • copyfail.cpp — artefatto sorgente di ricerca C++
  • copyfail.py — artefatto sorgente di ricerca Python
  • copyfail — artefatto binario C++ compilato

Build del binario

Il repository include anche un artefatto binario C++ compilato a partire dal file sorgente C++. Esempio di comando di build:

root@kitploit:~
g++ -Os -s copyfail.cpp -lz -o copyfail

Disclaimer

Questo repository è fornito esclusivamente per ricerca difensiva, documentazione e analisi educativa.

Non utilizzarlo per prendere di mira sistemi reali, modificare eseguibili privilegiati o ottenere accesso non autorizzato.

Scarica lo strumento