Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/ch4120n/ch4120n-cve-pulse
Gestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)RicognizioneScanner di VulnerabilitàFeed e Aggregatori di MinacceAnalisi delle VulnerabilitàExploitScripting e AutomazioneRaccolta InformazioniThreat IntelligenceRisorse Curate
31165h 28m faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
GitHubch4120n/ch4120n-cve-pulse

Ch4120N-CVE-Pulse

Aggregatore Live di PoC (Proof-of-Concept) CVE con Ricerca Intelligente e Threat Intelligence

Vedi RepositorySito web
Condividi
Ch4120N CVE Pulse Logo Preview

⚡ Ch4120N CVE Pulse

Aggregatore PoC CVE in tempo reale con ricerca intelligente e threat intelligence

Language License Status

GitHub stars GitHub forks


CVE Pulse scopre, valuta e indicizza automaticamente i Proof‑of‑Concept delle CVE da GitHub.
Li arricchisce con i punteggi EPSS e i dati CISA KEV, crea snapshot e diff giornalieri e serve un sito web statico veloce e ricercabile


📋 Indice

  • 👨‍💻 Creatore del progetto
  • 🎯 Cosa fa
  • ✨ Funzionalità principali
  • 🧱 Architettura
  • ⚙️ Come funziona
  • 🚀 Avvio rapido
  • 📦 Installazione
  • 💻 Utilizzo
    • Sottocomandi
    • Pipeline completa
  • 📊 Output e sito web
  • 🗂️ Struttura del progetto
  • 🔧 Configurazione
  • 📡 Fonti dei dati
  • 📅 Automazione (CI/CD)
  • 📈 PoC di tendenza
  • ⚠️ Dichiarazione di non responsabilità
  • 📄 Licenza

👨‍💻 Creatore del progetto

Ch4120N – Appassionato di sicurezza e amante dell'automazione.
📧 [email protected]


🎯 Cosa fa

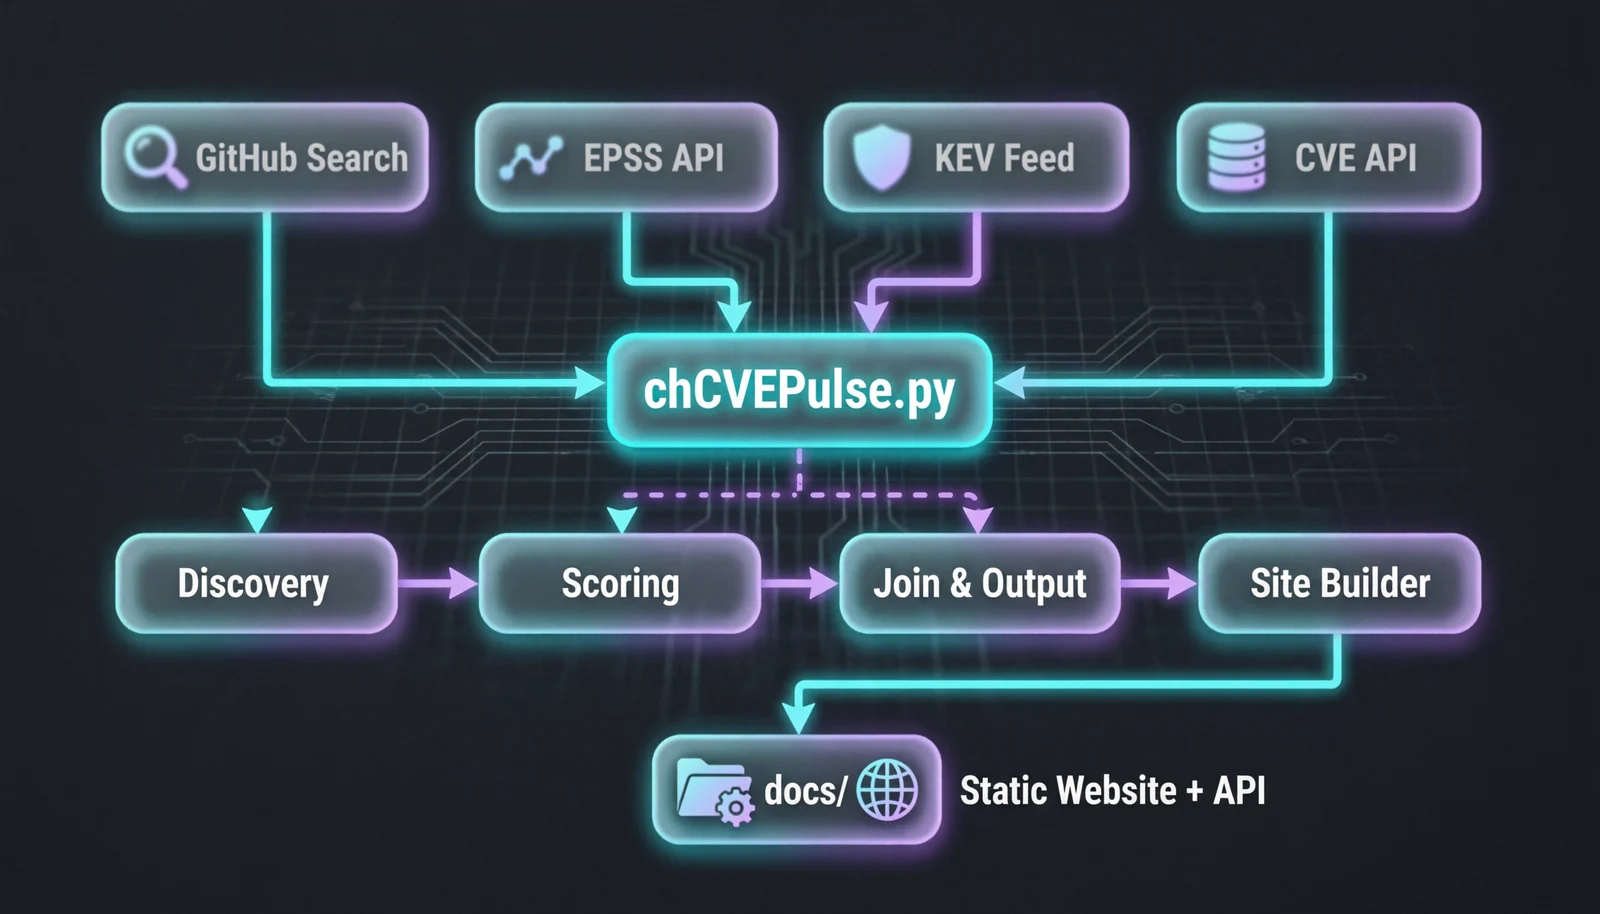
  1. Recupera i punteggi EPSS più recenti e il catalogo CISA Known Exploited Vulnerabilities (KEV).
  2. Scansiona GitHub alla ricerca di repository che contengono PoC di exploit per le CVE (usando la ricerca + metadati GraphQL).
  3. Valuta ogni candidato con un modello di confidenza (stelle, recentezza, corrispondenze di parole chiave, blacklist, ecc.).
  4. Unisce i dati dei PoC con EPSS e KEV, poi costruisce una completa API JSON.
  5. Genera un sito web statico con un potente motore di ricerca lato client.
  6. Crea snapshot giornalieri e diff così puoi monitorare i nuovi PoC ad alta confidenza.

✨ Funzionalità principali

  • 🔍 Scoperta automatizzata dei PoC – ricerca multi‑finestra di codice/repository su GitHub
  • 🧠 Punteggio intelligente – corrispondenze codice vs documentazione, numero di stelle, recentezza, blacklist ed euristiche
  • 📈 Integrazione EPSS e KEV – la lista KEV di CISA e i punteggi EPSS di FIRST vengono uniti ai dati dei PoC
  • 📊 Snapshot e diff giornalieri – vedi cosa è nuovo, cosa è stato promosso ad "alta confidenza" e cosa è stato rimosso
  • 🌐 Sito web ricercabile – ricerca fuzzy per ID CVE, vendor, prodotto, parola chiave, con filtri negativi (-windows)
  • 🚀 Completamente automatizzato – le pipeline di GitHub Actions aggiornano tutto secondo pianificazione
  • 💾 Costi server zero – tutti i dati sono JSON/HTML statici, ospitati su GitHub Pages
  • 🛡️ Supporto blacklist – ignora repository rumorosi o irrilevanti

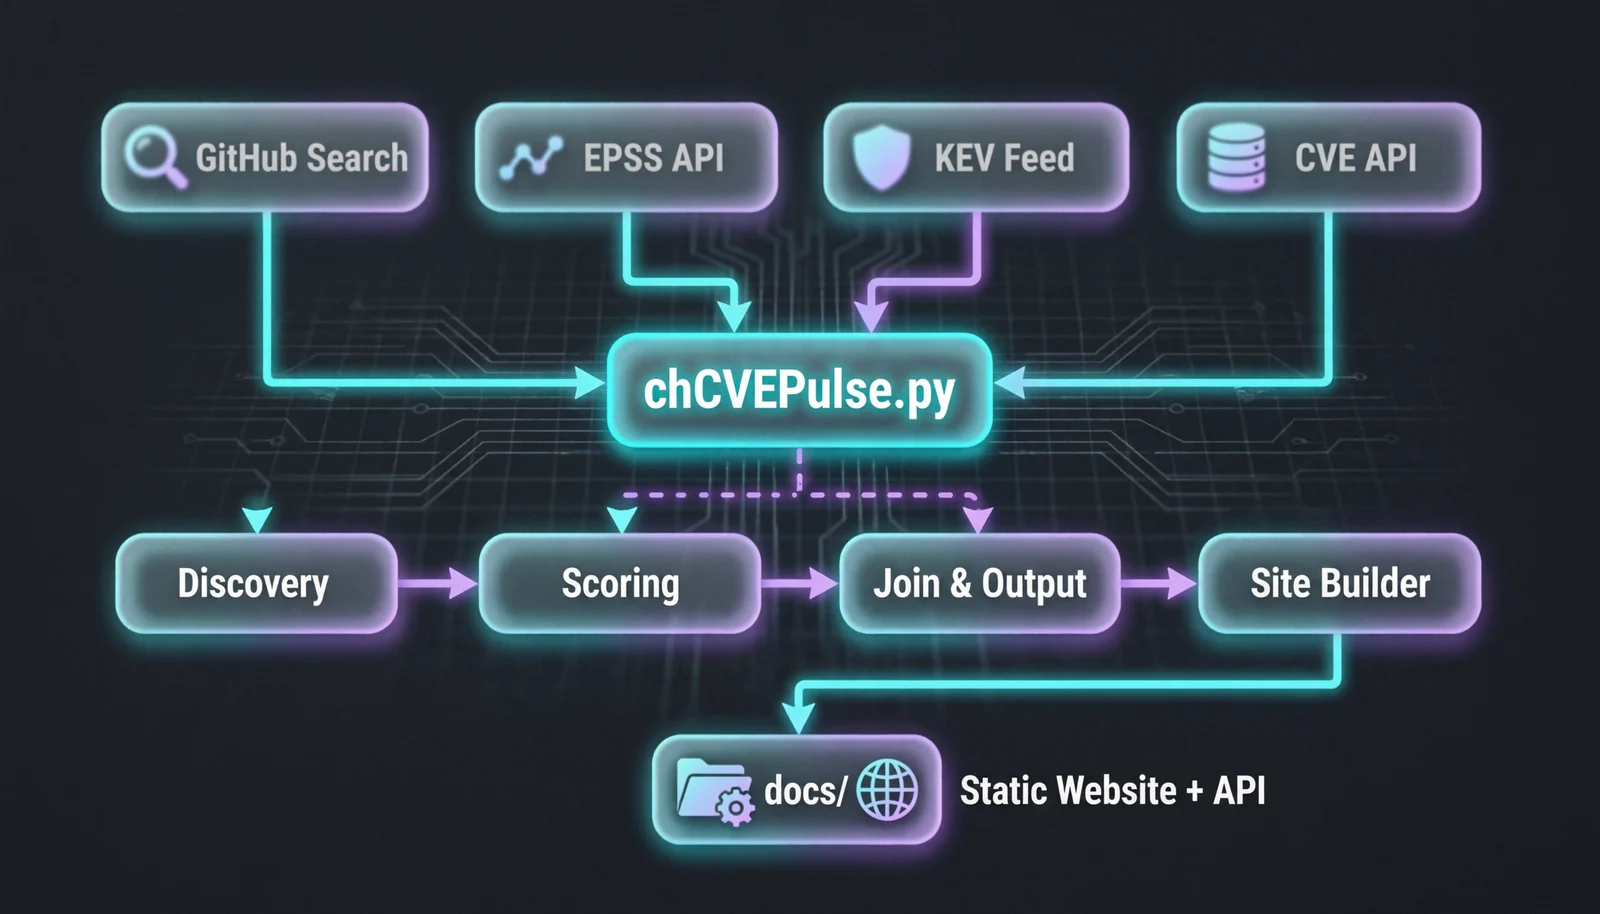
🧱 Architettura

Project Architecture Sample

⚙️ Come funziona

  1. fetch-epss scarica le prime 2000 CVE per punteggio EPSS.
  2. fetch-kev scarica il catalogo CISA KEV.
  3. sync-cves legge data/github.txt e recupera i metadati delle CVE dall'API MITRE, poi crea/aggiorna i file markdown per ogni CVE.
  4. pipeline (o i singoli comandi build-*):
    • Costruisce uno scope di CVE da scansionare (da github.txt o da quelle precedentemente a bassa confidenza).
    • Usa l'API di ricerca di GitHub per trovare repository che menzionano l'ID CVE.
    • Arricchisce i candidati con i metadati del repository (stelle, linguaggio, argomenti) tramite GraphQL.
    • Valuta ogni repository e assegna un livello di confidenza (alta, media, bassa).
    • Scrive file JSON per‑CVE, un indice e una lista top‑100.
    • Crea uno snapshot dello stato corrente e un diff rispetto al giorno precedente.
  5. build-site genera CVE_list.json, trending_poc.json e la pagina HTML statica.
  6. Il sito web (docs/) viene distribuito su GitHub Pages.

🚀 Avvio rapido```bash

Clone the repository

git clone https://github.com/Ch4120N/Ch4120N-CVE-Pulse.git cd Ch4120N-CVE-Pulse

Install dependencies

pip install -r requirements.txt

Download base data

python chCVEPulse.py fetch-epss python chCVEPulse.py fetch-kev

Sync your initial CVE list (from data/github.txt)

python chCVEPulse.py sync-cves

Run the full discovery pipeline (needs GITHUB_TOKEN for higher rate limits)

export GITHUB_TOKEN=your_token_here python chCVEPulse.py pipeline --days 7

Generate the static website

python chCVEPulse.py build-site

Open docs/index.html in your browser

root@kitploit:~
---

## 📦 Installazione

**Requisiti:**
- Python 3.9+
- `pip`

Installa i pacchetti:```bash
pip install -r requirements.txt

(requirements.txt include requests, jinja2 e qualsiasi altra dipendenza.)


💻 Utilizzo

Tutte le operazioni passano attraverso un unico script chCVEPulse.py.

Sottocomandi

ComandoDescrizione
fetch-epssScarica i dati EPSS
fetch-kevScarica il catalogo KEV
sync-cvesAggiorna i markdown dei CVE da data/github.txt
build-siteGenera il sito statico (lista CVE + HTML)
build-diffsCostruisce il diff giornaliero dagli ultimi due snapshot
build-joinedCrea gli endpoint JSON uniti KEV+EPSS+PoC
pipelineEsegue la pipeline completa (discover → output → diff → site)

Esempi:```bash

Fetch new data

python chCVEPulse.py fetch-epss --limit 2000 python chCVEPulse.py fetch-kev

Update a specific CVE

python chCVEPulse.py sync-cves --cve CVE-2025-12345

Full pipeline (daily mode)

python chCVEPulse.py pipeline --days 7 --mode daily --limit 50

Regenerate website only

python chCVEPulse.py build-site --html-mode summary

root@kitploit:~
### Pipeline completa

Il sottocomando `pipeline` può essere ottimizzato:

- `--days` : quanti giorni indietro cercare su GitHub (predefinito: 7)
- `--mode` : `daily` (CVE recenti, più veloce) o `weekly` (scansione più ampia)
- `--limit` : numero massimo di CVE da scansionare (predefinito: 50)
- `--cve` : specifica uno o più ID CVE da scansionare
- `--skip-discovery` : rigenera solo gli output dai dati esistenti
- `--check-links` : verifica che gli URL dei repository siano ancora attivi

---

## 📊 Output e sito web

Dopo un'esecuzione riuscita della pipeline, `docs/` contiene:

- **`index.html`** – la pagina di ricerca principale (basata su `logic.js` e `style.css`)
- **`CVE_list.json`** – tutte le CVE con descrizioni e link ai PoC
- **`trending_poc.json`** – PoC aggiornati di recente (dal README aggiornato automaticamente)
- **`api/v1/`** – endpoint JSON completi in stile REST:
  - `joined_top.json` – CVE ad alta priorità con PoC, EPSS e stato KEV
  - `kev.json` – elenco KEV arricchito
  - `epss_top.json` – CVE con EPSS più alto e PoC
  - `cve/{CVE-ID}.json` – informazioni dettagliate sui PoC per CVE
  - `snapshots/` – snapshot dello stato giornalieri
  - `diffs/` – modifiche giorno per giorno

La ricerca supporta **fuzzy matching**, filtri per fornitore/prodotto e termini negativi (ad es. `-windows`).

---

## 🗂️ Struttura del progetto```
Ch4120N-CVE-Pulse/
├── chCVEPulse.py
├── scripts/
│   ├── config.py
│   ├── helpers.py
│   ├── github_api.py
│   ├── scoring.py
│   ├── discovery.py
│   ├── outputs.py
│   ├── diff.py
│   ├── joined.py
│   ├── site.py
│   ├── sync.py
│   ├── fetch_epss.py
│   ├── fetch_kev.py
│   └── pipeline.py
├── templates/
│   └── index.html# Jinja2 template for the website
├── data/
│   ├── github.txt# CVE -> PoC URL list (edit this)
│   ├── blacklist.txt
│   ├── cache/
│   └── evidence/
├── docs/
│   ├── api/v1/
│   └── index.html, style.css, logic.js
├── requirements.txt
└── README.md

🔧 Configurazione

Quasi tutte le impostazioni si trovano in scripts/config.py:

  • GITHUB_SOURCES – percorso del tuo data/github.txt
  • EPSS_API_URL, KEV_URL, CVE_API_TEMPLATE – endpoint API esterni
  • HIGH_EPSS_THRESHOLD – EPSS minimo per gli avvisi "high"
  • TOP_KEV_COUNT – quante voci KEV mantenere
  • SNAPSHOT_RETENTION_DAYS – per quanto tempo conservare i vecchi snapshot

📡 Fonti dei dati

FonteDescrizione
GitHub Search APIScopre repository che menzionano ID CVE
GitHub GraphQLRecupera numero di stelle, linguaggio, argomenti, stato fork/archivio
FIRST EPSSExploit Prediction Scoring System
CISA KEVCatalogo delle vulnerabilità sfruttate note
MITRE CVE APIDescrizioni ufficiali dei CVE, riferimenti, prodotti

Un token GitHub è consigliato per aumentare i limiti di frequenza delle API (impostato come variabile d'ambiente GITHUB_TOKEN).


📅 Automazione (CI/CD)

Tre workflow di GitHub Actions mantengono tutto aggiornato:

  • sync_cve_pocs.yml – viene eseguito quotidianamente, legge data/github.txt, recupera metadati CVE aggiornati e aggiorna i file markdown.
  • hot_cves.yml – viene eseguito ogni 6 ore, aggiorna la sezione Trending PoCs in questo README.
  • site.yml – compila e distribuisce il sito web statico su GitHub Pages.

Tutti i workflow si trovano in .github/workflows/.


📈 Trending PoCs

La tabella Trending PoCs qui sotto viene aggiornata automaticamente ogni 6 ore dalla pipeline CI.

2026 (ultimi 20 di 584 repo)

StarsAggiornatoRepositoryDescrizione
4070⭐4 ore facopy-fail-CVE-2026-31431Copy Fail (CVE-2026-31431): LPE del kernel Linux vecchio di 9 anni trovato da Xint Code di Theori
576⭐8 giorni facve_2026_31431Exploit POC per CVE_2026_31431
329⭐20 ore faCVE-2026-54121Certighost POC
245⭐8 ore faCVE-2026-43499-popsicleImplementazione di CVE-2026-43499 per 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k
231⭐4 giorni faCVE-2026-41089Ricerca sulla vulnerabilità Netlogon e CLDAP con una proof of concept.
304⭐1 giorno faCVE-2026-21858n8n Ni8mare - Lettura arbitraria di file non autenticata fino a catena RCE (CVSS 10.0)
208⭐14 giorni faCVE-2026-24061Sfruttamento di CVE-2026-24061
159⭐6 giorni faCVE-2026-43499PoC di CVE-2026-43499
177⭐2 giorni faCVE-2026-62911POC RCE pre-auth su Exchange
825⭐2 giorni faCVE-2026-24061PoC di exploit per CVE-2026-24061
141⭐17 ore faCVE-2026-42980-POCEXPLOIT PUBBLICO + RICERCA su CVE-2026-42980
101⭐17 ore faCVE-2026-75604-poc

2025 (ultimi 20 di 594 repo)

StarsAggiornatoRepositoryDescrizione
1430⭐1 giorno faCVE-2025-55182Spiegazione e PoC RCE completo per CVE-2025-55182
792⭐8 giorni faCVE-2025-55182-researchPOC di CVE-2025-55182
717⭐2 giorni faCVE-2025-33073PoC di exploit per il difetto di reflection NTLM su SMB.
528⭐14 ore faCVE-2025-32463_chwootEscalation di privilegi a root tramite il binario sudo con opzione chroot. CVE-2025-32463
477⭐8 giorni faCVE-2025-32463Escalation di privilegi locale a root tramite sudo chroot su Linux
313⭐19 ore faCVE-2025-53770-ExploitStrumento di exploit per SharePoint WebPart Injection
314⭐17 giorni faCVE-2025-55182Rilevatore di vulnerabilità RCE RSC/Next.js e estensione Chrome PoC – CVE-2025-55182 e CVE-2025-66478
1062⭐7 giorni faReact2Shell-CVE-2025-55182-original-pocProof-of-Concept originali per React2Shell CVE-2025-55182
406⭐2 giorni faCVE-2025-24071_PoCCVE-2025-24071: fuga di hash NTLM tramite estrazione RAR/ZIP e file .library-ms
213⭐1 giorno faCVE-2025-32023PoC ed exploit per CVE-2025-32023 / PlaidCTF 2025 "Zerodeo"
385⭐10 giorni faColorOS-CVE-2025-10184ColorOS短信漏洞,以及用户自救方案

2024 (ultimi 20 di 636 repo)

StarsAggiornatoRepositoryDescrizione
2456⭐2 giorni faCVE-2024-1086Exploit Proof-of-Concept universale per l'escalation di privilegi locale per CVE-2024-1086, funzionante sulla maggior parte dei kernel Linux tra v5.14 e v6.6, inclusi Debian, Ubuntu e KernelCTF. Il tasso di successo è del 99,4% nelle immagini KernelCTF.
689⭐1 giorno faCVE-2024-38063poc per CVE-2024-38063 (RCE in tcpip.sys)
497⭐20 giorni facve-2024-6387-pocuna race condition del gestore di segnali nel server OpenSSH (sshd)
517⭐1 giorno faCVE-2024-49113LdapNightmare è uno strumento PoC che verifica un Windows Server vulnerabile rispetto a CVE-2024-49113
526⭐2 giorni faCVE-2024-6387_CheckCVE-2024-6387_Check è uno strumento leggero ed efficiente progettato per identificare server che eseguono versioni vulnerabili di OpenSSH
224⭐31 giorni faCVE-2024-38077RDL的堆溢出导致的RCE
378⭐23 giorni facve-2024-6387-pocPoC a 32 bit per CVE-2024-6387 — mirror dell'originale 7etsuo/cve-2024-6387-poc
333⭐8 giorni faCVE-2024-21338Vulnerabilità di escalation di privilegi locale da Admin a Kernel su sistemi operativi Windows 10 e Windows 11 con HVCI abilitato.
331⭐5 giorni faCVE-2024-0044CVE-2024-0044: una vulnerabilità di gravità elevata "run-as any app" che colpisce le versioni Android 12 e 13
320⭐2 giorni faCVE-2024-4577PoC di Remote Code Execution per PHP CGI Argument Injection (CVE-2024-4577)

2023 (ultimi 20 di 531 repo)

StarsAggiornatoRepositoryDescrizione
784⭐14 giorni faCVE-2023-38831-winrar-exploitgeneratore di exploit per CVE-2023-38831 winrar
504⭐2 giorni faWindows_LPE_AFD_CVE-2023-21768Exploit LPE per CVE-2023-21768
381⭐3 giorni faCVE-2023-32233CVE-2023-32233: Linux内核中的安全漏洞
418⭐10 giorni faCVE-2023-0386CVE-2023-0386在ubuntu22.04上的提权
116⭐8 giorni faCVE-2023-21839Weblogic CVE-2023-21839 RCE (无需Java依赖一键RCE)
394⭐19 giorni faCVE-2023-4911PoC per CVE-2023-4911
284⭐13 giorni faCVE-2023-21608Adobe Acrobat Reader - CVE-2023-21608 - Exploit di Remote Code Execution
317⭐35 giorni faCVE-2023-4863
246⭐2 giorni faCVE-2023-44487Scansione di vulnerabilità di base per verificare se i server web possono essere vulnerabili a CVE-2023-44487
245⭐45 giorni faCVE-2023-7028Questo repository presenta una proof-of-concept di CVE-2023-7028
228⭐57 giorni faCVE-2023-3519Exploit RCE per CVE-2023-3519
168⭐2 giorni faCVE-2023-36745

2022 (ultimi 20 di 560 repo)

StarsAggiornatoRepositoryDescrizione
1132⭐1 giorno faCVE-2022-0847-DirtyPipe-ExploitUn exploit per root per CVE-2022-0847 (Dirty Pipe)
570⭐8 giorni faCVE-2022-23222CVE-2022-23222: Escalation di privilegi locale eBPF nel kernel Linux
360⭐37 giorni faCVE-2022-21907Vulnerabilità di Remote Code Execution nello stack del protocollo HTTP CVE-2022-21907
357⭐15 ore faCVE-2022-40684Un exploit proof of concept per CVE-2022-40684 che colpisce Fortinet FortiOS, FortiProxy e FortiSwitchManager
377⭐35 giorni faCVE-2022-29464Exploit e writeup per WSO2 RCE (CVE-2022-29464).
735⭐2 ore faCVE-2022-0847-DirtyPipe-ExploitsUna raccolta di exploit e documentazione che può essere utilizzata per sfruttare la vulnerabilità Linux Dirty Pipe.
437⭐3 giorni faCVE-2022-25636CVE-2022-25636
487⭐6 giorni faCVE-2022-2588exploit per CVE-2022-2588
497⭐24 giorni faCVE-2022-0995exploit per CVE-2022-0995
385⭐2 giorni faCVE-2022-39197CobaltStrike <= 4.7.1 RCE
414⭐2 giorni faCVE-2022-33679One day basato su https://googleprojectzero.blogspot.com/2022/10/rc4-is-still-considered-harmful.html

⚠️ Disclaimer

Questo progetto è destinato all'intelligence sulle minacce, alla gestione delle vulnerabilità e alla ricerca sulla sicurezza difensiva.
Non utilizzare i repository collegati per attività illegali o non autorizzate.
Gli autori non ospitano né approvano il codice PoC – si limitano a indicizzare informazioni disponibili pubblicamente.


📄 Licenza

Licenza GPLv3 – consulta il file LICENSE per il testo completo.


"Resta un passo avanti alle minacce – monitora ogni CVE PoC in tempo reale."

⭐ Se questo progetto ti è utile, considera di dargli una stella!

GitHub stars

Made with ❤️ by Ch4120N

Scarica lo strumento
PoC RCE su Windows di Next.js per CVE-2026-75604
124⭐7 giorni faCVE-2026-41651
102⭐23 ore faCVE-2026-43499-Poc-AnalysisAnalisi della vulnerabilità e Proof of Concept (PoC) per CVE-2026-43499 che colpisce dispositivi Xiaomi. Solo per scopi educativi e di ricerca.
111⭐25 giorni faCVE-2026-31431-Advanced-ExploitCVE-2026-31431 纯文件利用
18⭐6 giorni faCVE-2026-43499-Poc-AnalysisAnalisi della vulnerabilità e Proof of Concept (PoC) per CVE-2026-43499 che colpisce dispositivi Xiaomi. Solo per scopi educativi e di ricerca.
63⭐29 giorni faCVE-2026-45504Lettura di file in Microsoft Exchange per CVE-2026-45504
41⭐8 giorni faCVE-2026-31431
109⭐6 giorni faCopy-Fail-Exploit-CVE-2026-31431La maggior parte delle LPE Linux necessita di una finestra di race o di un offset specifico del kernel. Copy Fail è un difetto logico lineare, non necessita di nessuno dei due. Lo stesso script Python di 732 byte (o elf .c) ottiene i privilegi di root su ogni distribuzione Linux rilasciata dal 2017.
83⭐7 giorni faCVE-2026-0073-Android-adbd-authentication-bypass-POC
281⭐17 ore faCVE-2025-55182-advanced-scanner-
432⭐2 giorni faNext.js-RSC-RCE-Scanner-CVE-2025-66478Uno scanner da riga di comando per il rilevamento in batch delle versioni delle applicazioni Next.js e per determinare se sono interessate dalla vulnerabilità CVE-2025-66478.
197⭐1 giorno faPOC-CVE-2025-24813Questo repository contiene uno script Proof of Concept (PoC) automatizzato per sfruttare CVE-2025-24813, una vulnerabilità di Remote Code Execution (RCE) in Apache Tomcat. La vulnerabilità consente a un attaccante di caricare un payload serializzato malevolo sul server, portando all'esecuzione di codice arbitrario tramite deserializzazione quando vengono soddisfatte condizioni specifiche.
190⭐183 giorni faRSC-Detect-CVE-2025-55182RSC Detect CVE 2025 55182
194⭐8 giorni faCVE-2025-30208-EXPCVE-2025-30208-EXP
142⭐10 giorni faCVE-2025-32433CVE-2025-32433 https://github.com/erlang/otp/security/advisories/GHSA-37cp-fgq5-7wc2
119⭐2 giorni faCVE-2025-43300Questa è una POC per IOS 0click CVE-2025-43300
160⭐8 giorni faCVE-2025-21756Exploit per CVE-2025-21756 per il kernel Linux 6.6.75. Il mio primo exploit per il kernel Linux!
195⭐27 giorni faCVE-2025-32756-POCProof of Concept per CVE-2025-32756 - Una vulnerabilità critica di buffer overflow basato su stack che colpisce diversi prodotti Fortinet.
285⭐2 giorni faCVE-2024-21413PoC di CVE-2024-21413 per il laboratorio THM
775⭐1 giorno faCVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-VulnerabilityVulnerabilità di Remote Code Execution in Microsoft Outlook
195⭐2 giorni faCVE-2024-6387Vulnerabilità di esecuzione di codice remoto non autenticato nel server OpenSSH (CVE-2024-6387)
9⭐40 giorni faCVE-2024-38077-POC
235⭐59 giorni faCVE_2024_30078_POC_WIFIconcetto di base per l'ultimo CVE del driver wifi di Windows
181⭐6 giorni faCVE-2024-25600Esecuzione di codice remoto non autenticata – Bricks <= 1.9.6
208⭐2 giorni faCVE-2024-23897CVE-2024-23897
87⭐40 giorni faCVE-2024-40725-CVE-2024-40898CVE-2024-40725 e CVE-2024-40898, che colpiscono le versioni di Apache HTTP Server dalla 2.4.0 alla 2.4.61. Questi difetti rappresentano rischi significativi per i server web di tutto il mondo, potendo portare alla divulgazione del codice sorgente e ad attacchi di server-side request forgery (SSRF).
113⭐14 giorni faCVE-2024-6387PoC - Vulnerabilità di esecuzione di codice remoto non autenticato nel server OpenSSH (Scanner ed Exploit)
156⭐16 giorni faCVE-2024-21413Vulnerabilità di divulgazione di informazioni in Microsoft Outlook (fuga di hash di password) - POC con Expect Script
226⭐
10 giorni fa
CVE-2023-20887
RCE pre-autenticazione in VMWare vRealize Network Insight (CVE-2023-20887)
345⭐2 giorni faCVE-2023-23397-POC-Powershell
183⭐2 giorni faCVE-2023-28252
136⭐40 giorni faCVE-2023-2640-CVE-2023-32629GameOver(lay) Escalation di privilegi su Ubuntu
240⭐8 giorni faWeblogic-CVE-2023-21839
205⭐2 giorni faCVE-2023-46747-RCEexploit per f5-big-ip RCE cve-2023-46747
236⭐2 giorni faCVE-2023-29357Vulnerabilità di escalation di privilegi in Microsoft SharePoint Server
166⭐8 giorni faCVE-2023-25157CVE-2023-25157 - SQL Injection in GeoServer - PoC
281⭐10 giorni faCVE-2022-0847CVE-2022-0847-DirtyPipe-Exploit CVE-2022-0847 是存在于 Linux内核 5.8 及之后版本中的本地提权漏洞。攻击者通过利用此漏洞,可覆盖重写任意可读文件中的数据,从而可将普通权限的用户提升到特权 root。 CVE-2022-0847 的漏洞原理类似于 CVE-2016-5195 脏牛漏洞(Dirty Cow),但它更容易被利用。漏洞作者将此漏洞命名为“Dirty Pipe”
354⭐18 ore faCVE-2022-21894baton drop (CVE-2022-21894): Vulnerabilità di bypass della funzionalità di sicurezza Secure Boot
609⭐2 giorni faCVE-2022-38694_unlock_bootloaderQuesto è un bypass della verifica della firma una tantum. Per un bypass persistente della verifica della firma, consulta https://github.com/TomKing062/CVE-2022-38691_38692
377⭐2 giorni faCVE-2022-0185CVE-2022-0185
284⭐31 giorni facve-2022-27255
265⭐172 giorni faCVE-2022-39952POC per CVE-2022-39952
238⭐31 giorni faCVE-2022-20699RCE non autenticata in Cisco Anyconnect VPN (stack rwx)
236⭐9 giorni faCVE-2022-30075RCE autenticata in Tp-Link Archer AX50 (CVE-2022-30075)
218⭐10 giorni faCVE-2022-34918CVE-2022-34918 netfilter nf_tables 本地提权 POC